#1
 oscerd/cve-2026-40047
CVE-2026-40047 재현기: Apache Camel camel-docling CLI 인수 주입 / 경로 탐색
 rat5ak/cve-2025-55182-react2shell-rce-poc
이 저장소는 Flight 프로토콜을 사용하는 Next.js React Server Components (RSC) 내 역직렬화 동작에 대한 연구를 문서화합니다. 특정 빌드에서 잘못된 multipart 본문과 Server Action 요청 처리가 결합되어 프로토타입 순회…
 trixsec/cve-2025-55182-scanner
Next.js 및 Waku 애플리케이션에서 CVE-2025-55182를 탐지하는 하이브리드 보안 스캐너입니다. DevSecOps 워크플로우를 위해 정적 코드 분석과 안전한 동적 검증을 결합한 기능을 제공합니다.
 a1ohadance/cve-2026-38360
보안 권고: dash-uploader(Python/PyPI)의 CVE-2026-38360 경로 탐색(CWE-22)
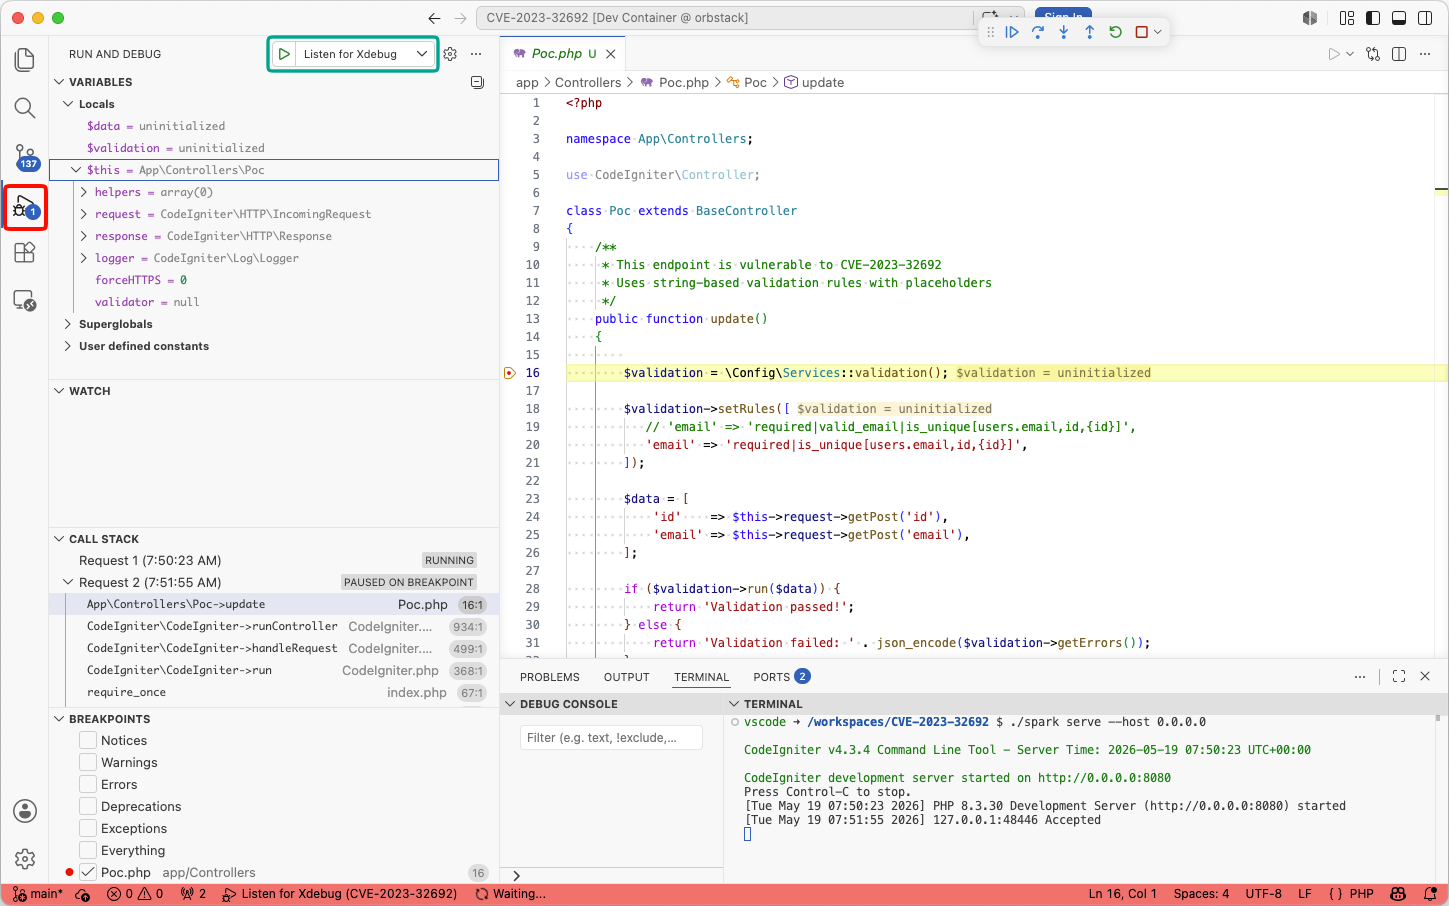 mogwailabs/cve-2023-32692-codeigniter4
예제 애플리케이션, CVE-2023-32692 (Validation Rule Injection in the PHP Framework CodeIgniter)에 취약함
 itsc1sco/freepbx-sqli-exploit-privilege-escalation
이 워크스루는 HTB 머신 Connected의 전체 침해 과정을 문서화합니다.
 x-defender/cve-2023-29007_win-version
# CVE-2023-29007 개념 증명 익스플로잇 Git 임의 구성 주입 취약점인 CVE-2023-29007에 대한 개념 증명 익스플로잇입니다. 보안 테스트 및 검증을 위해 Windows 시스템에서의 악용을 시연합니다.
 eqstlab/cve-2026-30951
Sequelize JSON Cast SQL 인젝션
 0xmrma/cve-2026-5061
Consul Template은 템플릿 평가 중 심볼릭 링크가 가리키는 위치를 검증했지만, 이후 의존성 페치(fetch)에서는 원래 경로를 읽었습니다. 두 작업 사이에 링크를 재지정함으로써 샌드박스 내부 파일 참조가 샌드박스 외부 파일 노출로 바뀌었습니다.
 medaz-sploit/cve-2025-64714-privatebin-2.0.2-poc
PrivateBin 로컬 파일 포함(LFI, CVE-2025-64714)에 대한 개념 증명 익스플로잇으로, 템플릿 쿠키 경로 탐색을 이용하며 탐지 및 RCE 연계 기능을 포함합니다.
 oscerd/cve-2026-53913
CVE-2026-53913(Apache Camel camel-keycloak)용 PoC 재현기: KeycloakSecurityPolicy가 기본 설정(Basic Setup)에서 fail-open 상태로 실패합니다 — 필수 역할/권한이 없으면 토큰이 전혀 검증되지…
 nicpwns/cve-2026-62183
Apache Syncope: 사용자 셀프 서비스 권한 상승
 jra89/cve-2019-19511
Chevereto - 1.0.0 Free - 1.1.4 Free, 3.13.4 Core, 원격 코드 실행
 trustedsec/ts_llmlib
로컬 LLM 기반 보안 분석을 위한 Python 라이브러리로, Ghidra 바이너리 분석, C/C++ 취약점 스캐닝, 자동 리버스 엔지니어링 및 보고서 생성을 위한 MCP 도구 통합을 제공합니다.
 cerberusmrxi/cve-2026-48909-joomla-sp-exploit
CVE-2026-48909 - Joomla SP LMS 확장 버전 <= 4.1.3에 대한 인증되지 않은 PHP 객체 인젝션에서 RCE로의 익스플로잇. lmsOrders 쿠키 역직렬화를 악용하여 Joomla FormattedtextLogger 가젯 체인을 통해 웹셸을…
 dhmosfunk/cve-2025-58098
# CVE-2025-58098 인자 주입 취약점을 시연하는 Docker 기반 랩으로, 보안 교육을 위한 소스 코드, 취약 버전, 패치 버전 비교를 포함합니다.
 vinsontang1/dcvd
"DCVD: Dual-Channel Cross-Modal Fusion for Joint Vulnerability Detection and Localization"의 코드