#1
 xhh1h/cve-2025-55449
CVE-2025-55449 EXP
 111ddea/xstream_cve-2022-41966
# CVE-2022-41966 디버그 및 개념 증명 코드 Java의 XStream 역직렬화 취약점 악용을 시연하는 디버그 및 개념 증명 코드입니다.
 drackyjr/cve-2025-3248-exploit
CVE-2025-3248을 테스트하고 시연하기 위한 포괄적인 Python 익스플로잇 프레임워크로, Langflow 버전 ≤ 1.3.0에서 발생하는 심각한 인증되지 않은 원격 코드 실행 취약점입니다.
 windecks/cve-2023-46404
CVE-2023-46404에 대한 PoC 및 Writeup.
 guardia-ai/gitlab-component
GitLab CI/CD 파이프라인을 위한 EU AI 법 준수 스캐너 — AI/ML 라이브러리를 탐지하고 MR 댓글로 위험 분류를 게시합니다.
 marcstraube/zappzarapp-php-security
PHP 8.4+ 보안 라이브러리 (미러)
 nmurilo/cve-2008-4687-exploit
CVE-2008-4687을 위한 Python 익스플로잇. manage_proj_page.php에서 조작된 sort 매개변수를 통해 MantisBT의 원격 코드 실행을 유발합니다.
 manhndd/cve-2019-19204
Oniguruma의 힙 버퍼 오버플로 (fetch_interval_quantifier 함수)
 manhndd/cve-2019-19203
Oniguruma의 힙 버퍼 오버플로우 (함수 gb18030_mbc_enc_len)
 vivian.maes/bad-secure-rails-app
OWASP Top 10 취약점을 학습하고 웹 애플리케이션 보안 테스트 기법을 실습하도록 설계된, 의도적으로 보안에 취약한 Ruby on Rails 애플리케이션입니다.
 pandamingx/cve-2020-5421
Spring 보안 취약점 CVE-2020-5421 재현
 ch4120n/cve-2026-58138
CVE-2026-58138 — Conductor(3.21.21..<3.30.2) INLINE GraalVM 평가기(HostAccess.ALL)를 통한 인증되지 않은 RCE. Lab + PoC, e2e(루트) 검증 완료.
 r00t4dm/jenkins-cve-2017-1000353
Jenkins CVE-2017-1000353에 대한 개념 증명 익스플로잇, CLI 인터페이스에서 안전하지 않은 역직렬화를 통한 원격 코드 실행 취약점입니다.
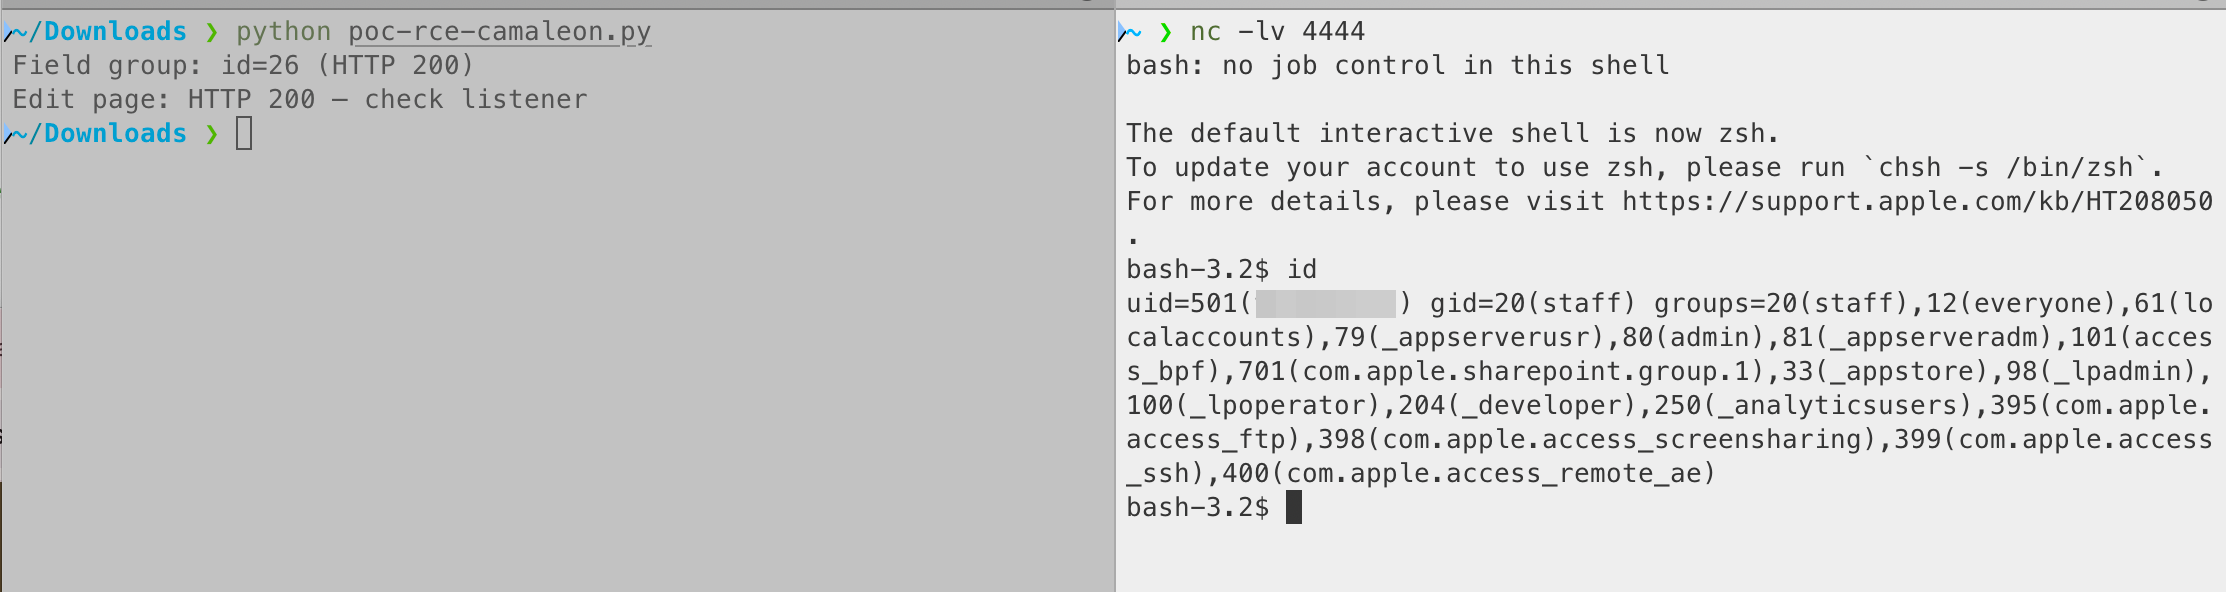 theopaid/cve-2026-66748-camaleon-cms---authenticated-rce-via-select_eval-custom-field
보안 권고: Camaleon CMS - `select_eval` 사용자 정의 필드를 통한 인증된 RCE
 nxgn-kd01/react2shell-scanner
React Server Components에서 CVE-2025-55182(React2Shell) RCE 취약점을 탐지합니다. 오탐(False Positive) 없이 빠르고 정확한 스캐너입니다.
 datawiza-inc/spring-rec-demo
최근 Spring4Shell RCE(CVE-2022-22965)를 보여주는 데모 코드