#1
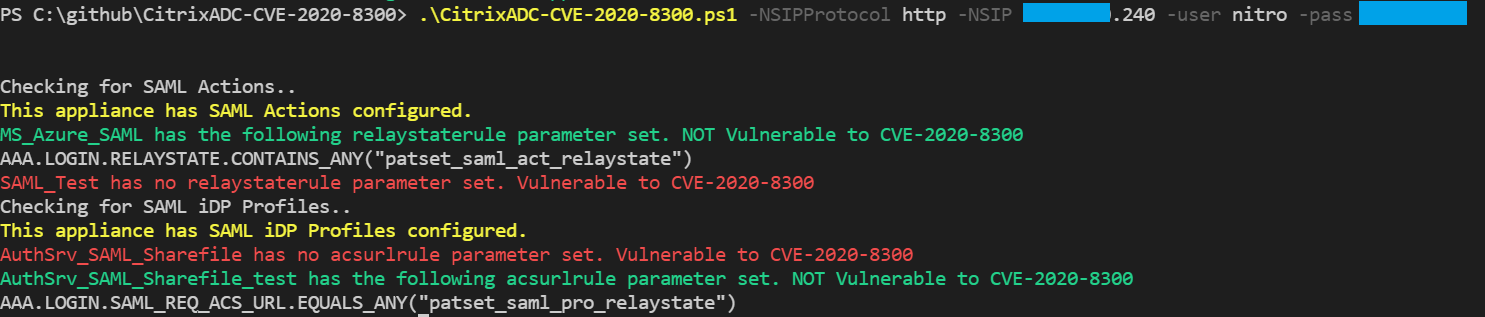
 stuartcarroll/citrixadc-cve-2020-8300
Citrix ADC NITRO API를 사용하여 CVE-2020-8300에 취약한 Citrix ADC SAML action 또는 SAML iDP Profile 구성을 탐지합니다.
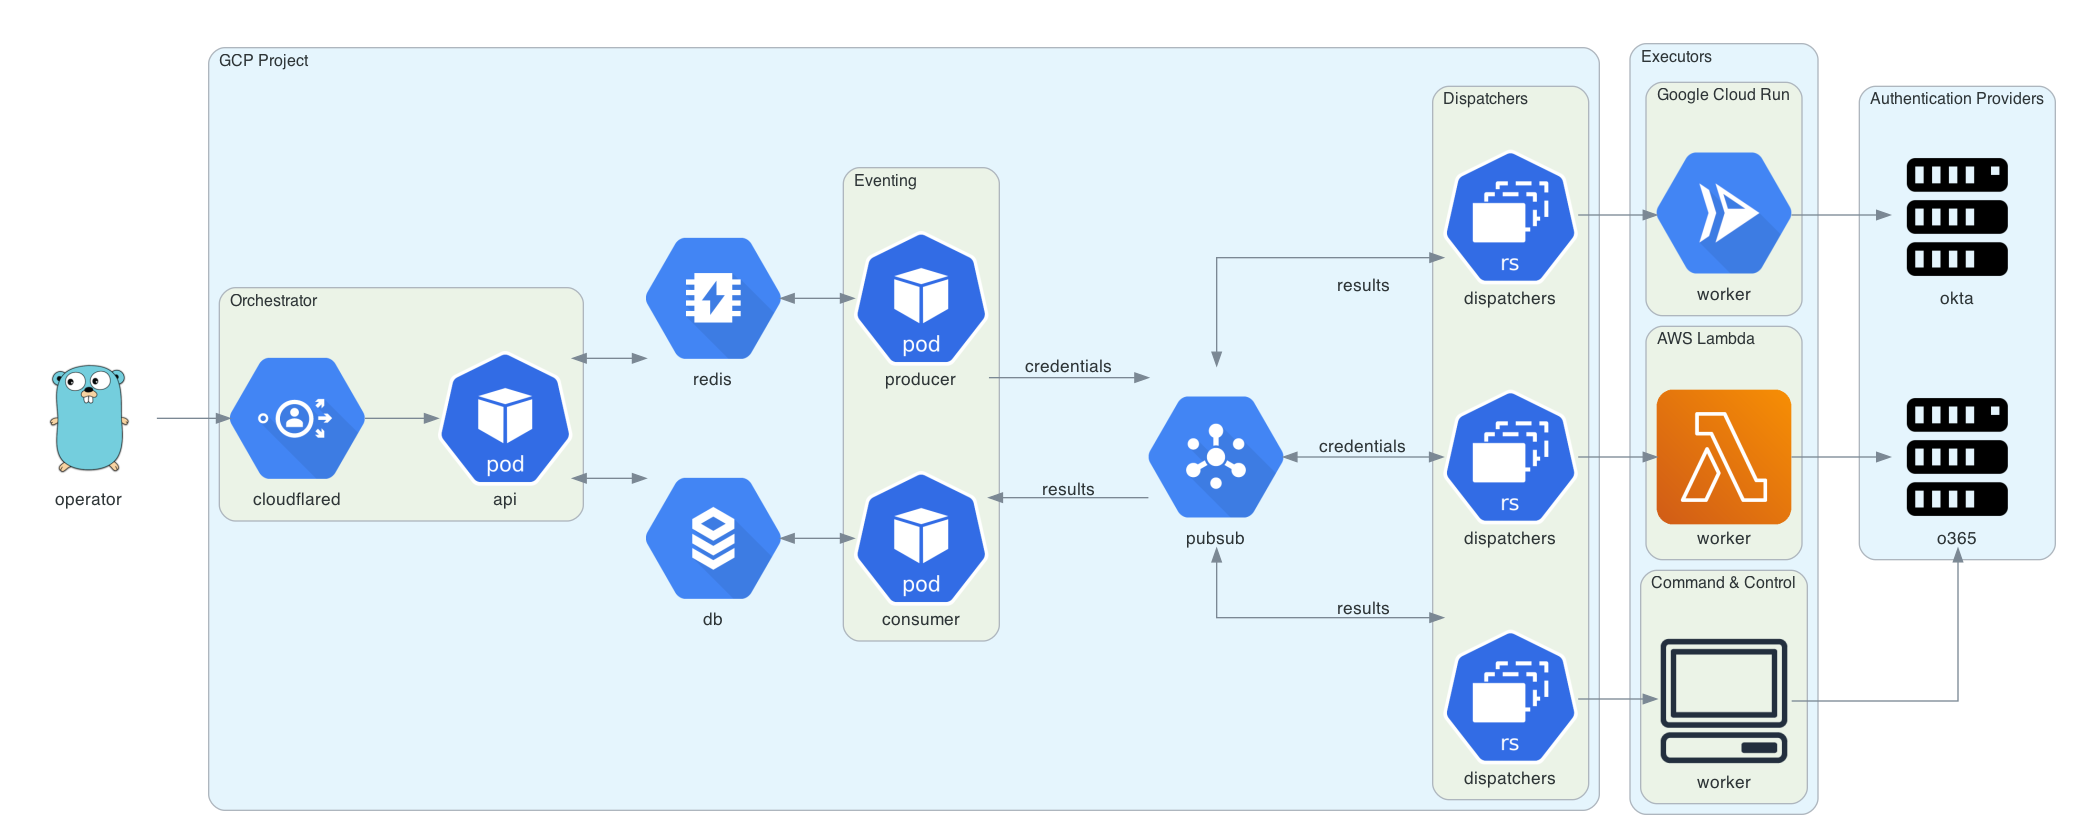 praetorian-inc/trident
자동화된 패스워드 스프레이 도구
 lightspin-tech/red-kube
kubectl 기반 레드팀 K8S 적대적 행위 모의
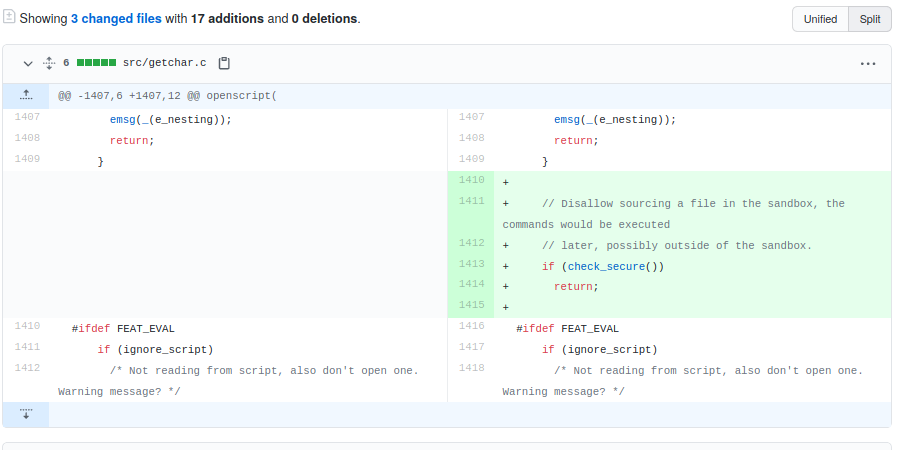 nickylimjj/cve-2019-12735
VIM 익스플로잇 악용을 학습할 수 있는 Docker 이미지
 bgsilvait/win-cve-2021-31166
AWS에 Terraform 배포가 포함된 CVE-2021-31166(http.sys RCE)용 개념 증명으로, 테스트 스크립트와 익스플로잇을 차단하는 WAFv2 규칙이 포함되어 있습니다.
 nixwizard/kube-alien
API, Kubelet, etcd, Dashboard의 잘못된 구성을 악용하여 Pod 내에서 SSH 키 주입을 통해 노드 장악을 달성하는 자동화된 Kubernetes 클러스터 침투 테스트 도구입니다.
 nightwatchcybersecurity/airflowscan
Apache Airflow 보안 강화를 위한 체크리스트 및 도구
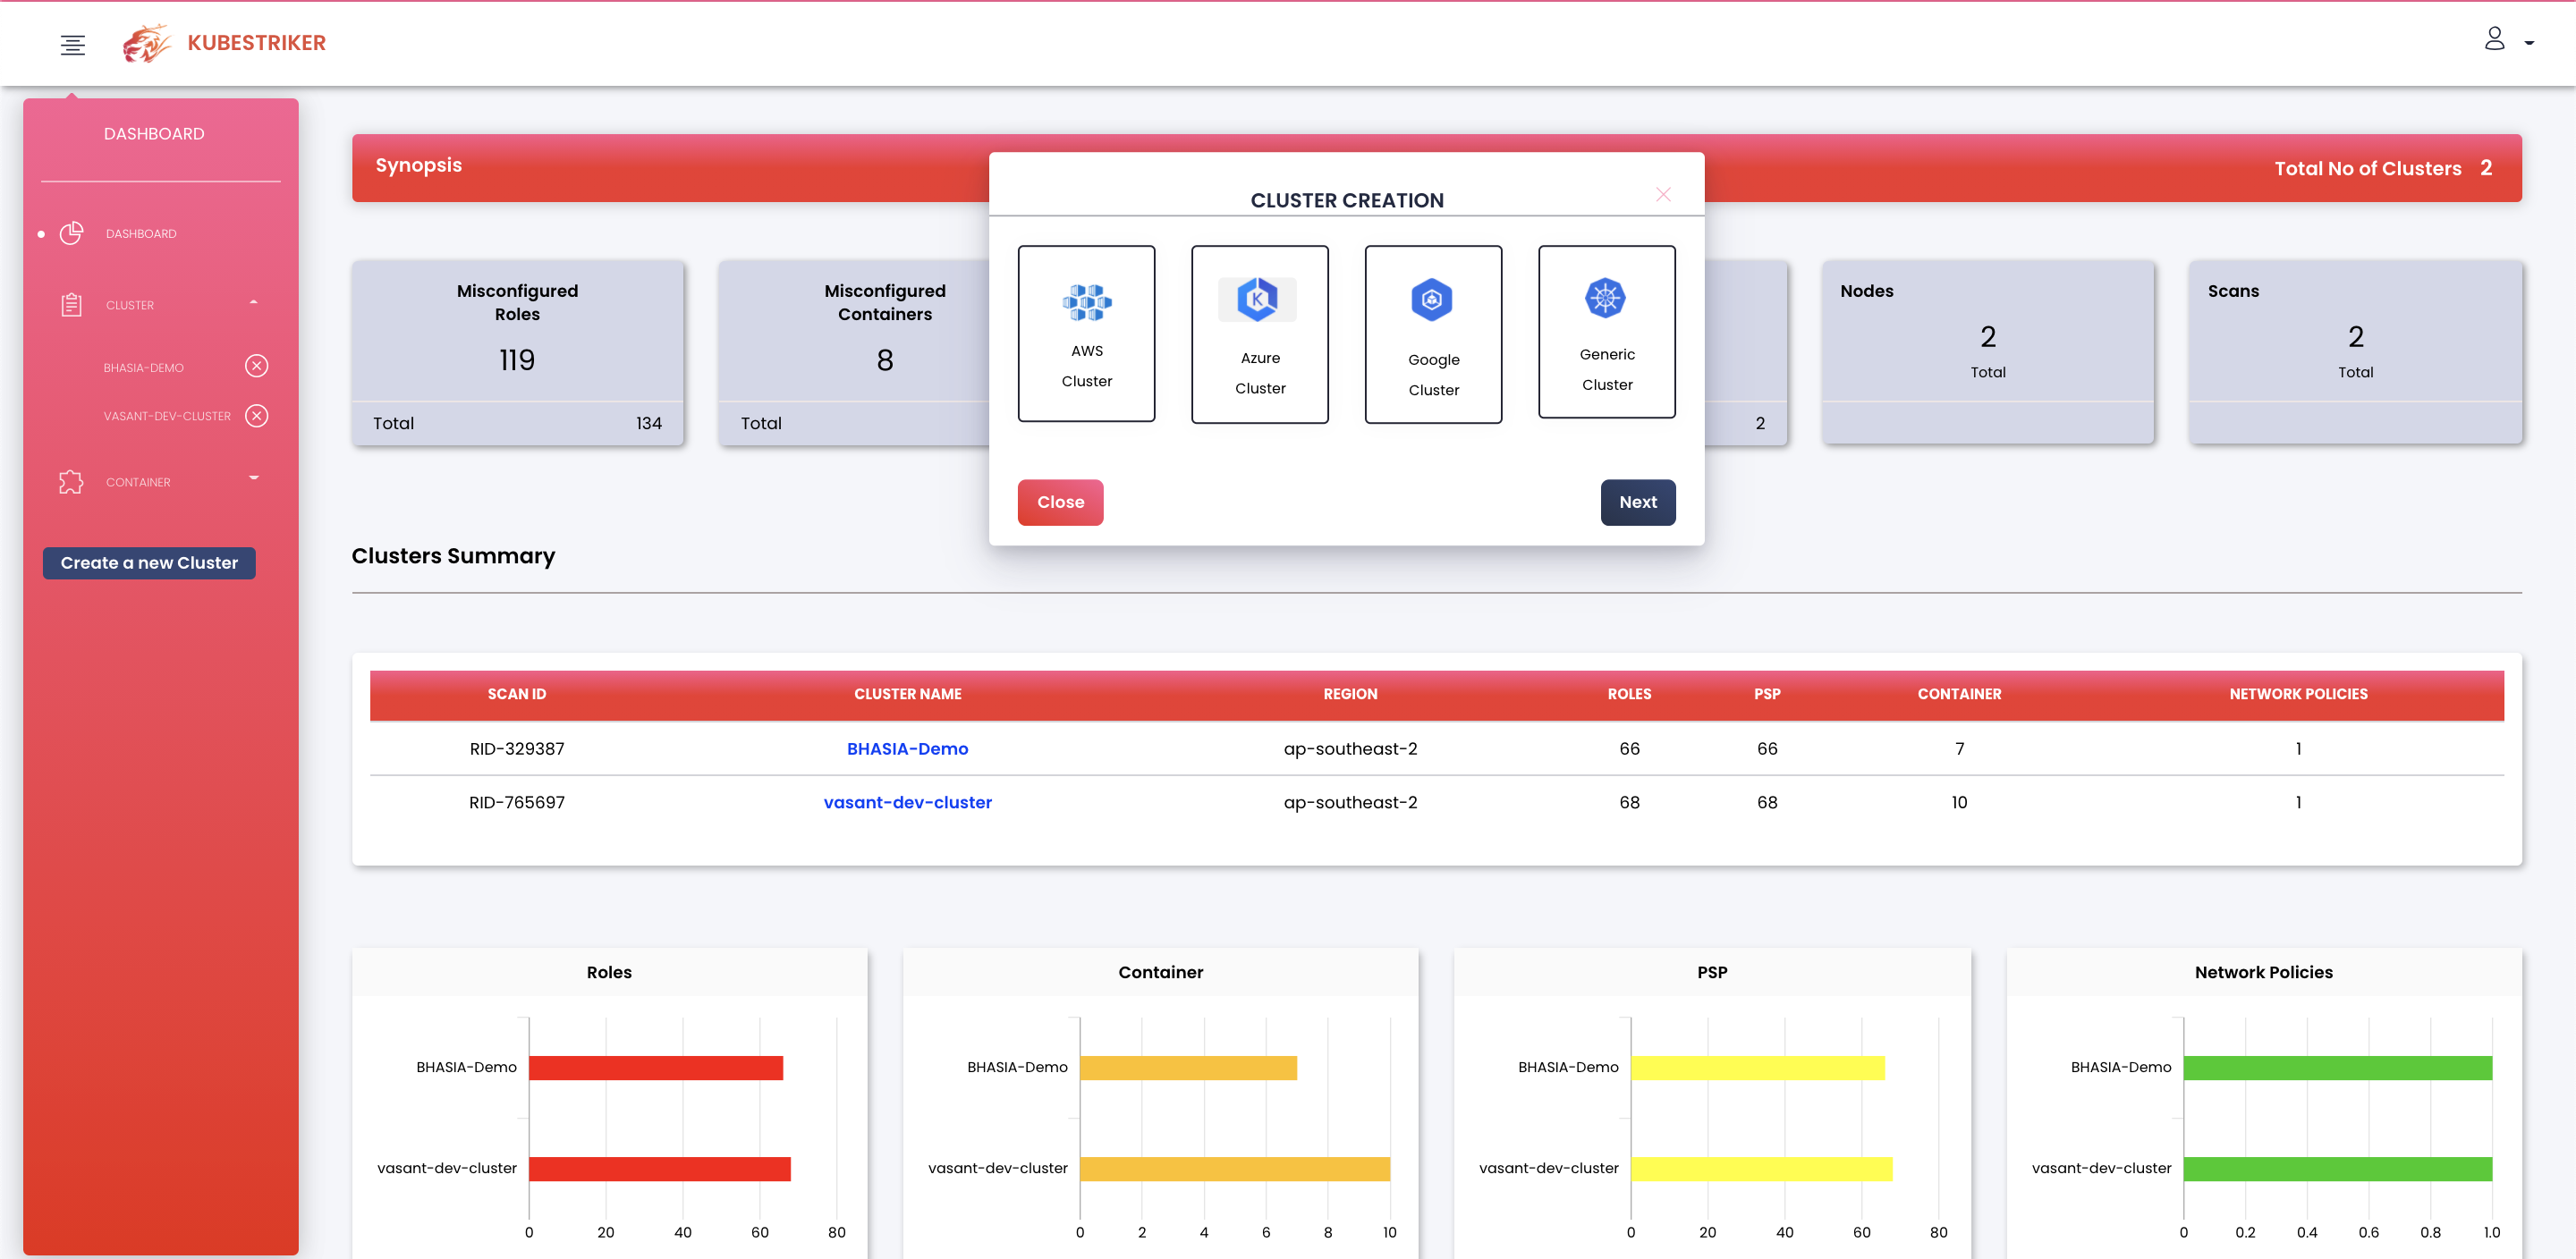 vchinnipilli/kubestriker
엄청나게 빠른 쿠버네티스 보안 감사 도구
 darryk10/cve-2021-25735
CVE-2021-25735용 익스플로잇으로, 노드 레이블 조작을 통한 Kubernetes Validating Admission Webhook 우회를 시연하며, 배포 가능한 Docker 컨테이너와 웹훅 등록 스크립트를 포함합니다.
 tom0li/collection-document
품질 안전 기사 모음. 훌륭한 기사들.
 cved-sources/cve-unassigned-1
cve-unassigned-1
 cved-sources/cve-2019-9978
보안 교육 및 악용 연습을 위해 CVE-2019-9978(WordPress Social Networks Auto Poster RCE)에 대한 취약 환경을 제공하는 Docker 컨테이너입니다.
 cved-sources/cve-2019-9194
통제된 환경에서 취약점 악용을 연습하기 위한 CVE-2019-9194 Docker 컨테이너입니다. Cved 취약 컨테이너 관리 프레임워크의 일부입니다.
 cved-sources/cve-2019-9184
Docker 컨테이너로, CVE-2019-9184에 대해 사전 구성된 취약 환경을 제공하며, 보안 테스트 및 교육용 익스플로잇 실습을 위해 설계되었습니다.
 cved-sources/cve-2019-6340
CVE-2019-6340 실습용 Docker 컨테이너로, Drupal 보안 테스트를 연습하기 위한 Cved 취약 컨테이너 관리 프레임워크의 일부입니다.
 cved-sources/cve-2019-10678
Docker 컨테이너로, CVE-2019-10678에 대한 취약한 환경을 제공하며, Cved 프레임워크 내에서 보안 교육 및 익스플로잇 실습을 위해 설계되었습니다.