
 #1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천

 karthikuj/cve-2023-23752-docker
API 엔드포인트를 통한 데이터베이스 자격 증명 추출을 가능하게 하는 Joomla 무단 액세스 취약점(CVE-2023-23752)에 대한 Docker화된 개념 증명입니다.
 acheiii/cve-2023-28432
CVE-2023-28432 POC
 mzzdtot/cve-2023-28432
MinIO 민감정보 노출 취약점 일괄 스캔 poc&exp
 gobysec/cve-2023-28432
CVE-2023-28432에 대한 익스플로잇, MinIO의 verify 인터페이스에서 민감한 정보 노출 취약점으로, 공격자가 조작된 URL을 통해 시스템 정보를 읽을 수 있습니다.
 mr-xn/cve-2023-28432
CVE-2023-28434 nuclei 템플릿
 im007/cve-2023-23397
PowerShell 스크립트로 Microsoft Outlook 및 Exchange 환경에서 CVE-2023-23397 권한 상승 취약점을 탐지하고 수정합니다.
 randomrobbiebf/s3-from-csp
CSP 보고서 헤더에서 모든 S3 버킷을 추출한 다음 파일 업로드 취약점을 테스트합니다.
 rjt-gupta/cve-2021-33104
CVE-2021-33104 - Intel(R) OFU 소프트웨어의 부적절한 액세스 제어
 devenes/text4shell-cve-2022-42889
CVE-2022-42889용 Kubernetes 랩
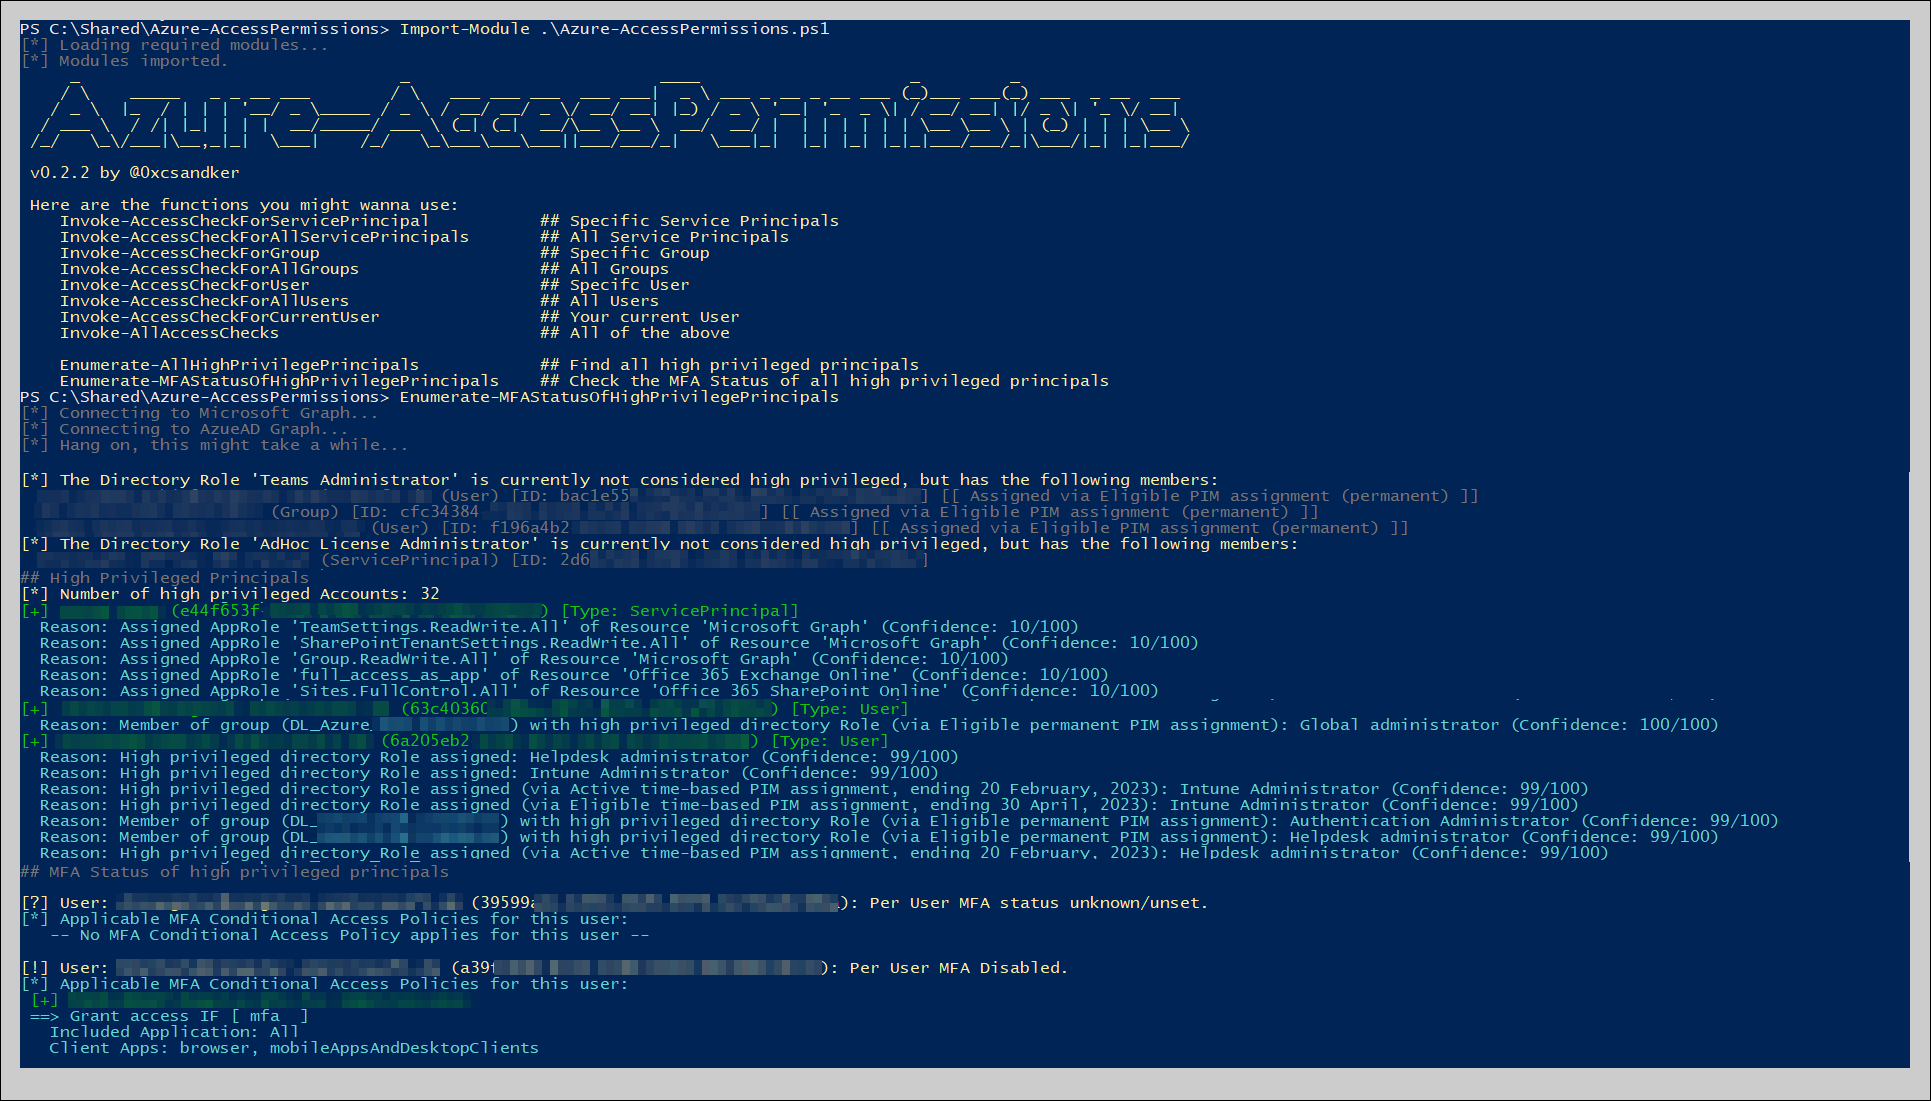 csandker/azure-accesspermissions
Azure Active Directory 액세스 권한, 역할 할당, 서비스 주체 및 보안 감사를 위한 권한 있는 액세스 구성을 열거하는 PowerShell 스크립트.
 e-bounce/cve-2010-1622_learning_environment
cve-2010-1622 학습 환경
 t1erno/cve-2022-0492-docker-breakout-checker-and-poc
Docker 탈출 검사기 및 CAP_SYS_ADMIN과 사용자 네임스페이스를 통한 PoC (CVE-2022-0492)
 cr0nx/awesome-linux-attack-forensics-purplelabs
이 페이지는 고급 Linux 공격, 탐지 및 포렌식 기법과 도구에 대한 진행 중인 실무 연구의 결과물입니다.
 securityriskadvisors/msspray
Azure 및 Office 365의 다양한 엔드포인트에 대한 비밀번호 공격 및 MFA 검증
 rishvic/xpdf-docker
CVE-2022-30524에 취약한 Xpdf 4.04의 Docker 이미지
 unicornunicode/fact
클라우드 및 온프레미스 머신 클러스터에서 포렌식 데이터를 수집, 처리 및 시각화하여 사고 대응 및 디지털 조사를 지원합니다.
 1njected/cmloot
System Center Configuration Manager (SCCM/CM) SMB 공유에 저장된 흥미로운 파일 찾기
 ssst0n3/docker-cve-2022-39253-poc
CVE-2022-39253에 대한 개념 증명 익스플로잇으로, 악의적인 Git 저장소 빌드를 통해 Docker 컨테이너 탈출을 시연하며, 호스트 파일 시스템 읽기 접근을 가능하게 합니다.








