
 #1

 srcporter/cve-2021-44228
실제로 사용하지 마십시오. CVE-2021-44228 일명 "Log4Shell" 취약점이 있는 간단한 springboot 샘플 앱
 joelgmsec/cloudtopolis
인프라가 필요 없는 비밀번호 크래킹
 shopify/kubeaudit
kubeaudit는 일반적인 보안 통제 항목에 대해 Kubernetes 클러스터를 감사하는 데 도움을 줍니다.
 dev-sec/ssh-baseline
DevSec SSH 기준 - InSpec 프로필
 almogopp/openssh-cve-2024-6387-fix
OpenSSH의 CVE-2024-6387 취약점을 완화하기 위한 Bash 스크립트로, 보안 버전으로 업그레이드하거나 임시 해결책을 적용할 수 있는 옵션을 제공합니다. 이 저장소는 영향을 받는 OpenSSH 버전과 관련된 잠재적 원격 코드 실행 위험으로부터 시스템을…
 crazycatmyopic/cve
CVE-2024-26308 취약점 탐지를 Docker 빌드 중에 시연하는 재현 가능한 예제로, Maven 의존성 트리 분석 및 Apache Commons Compress에 대한 수정 지침을 포함합니다.
 abdurahmon3236/cve-2024-36539
Contour v1.28.3의 안전하지 않은 권한에 대한 PoC 익스플로잇으로, Kubernetes 서비스 계정 토큰을 검색하고 클러스터 API에 액세스하여 권한 상승을 시연합니다.
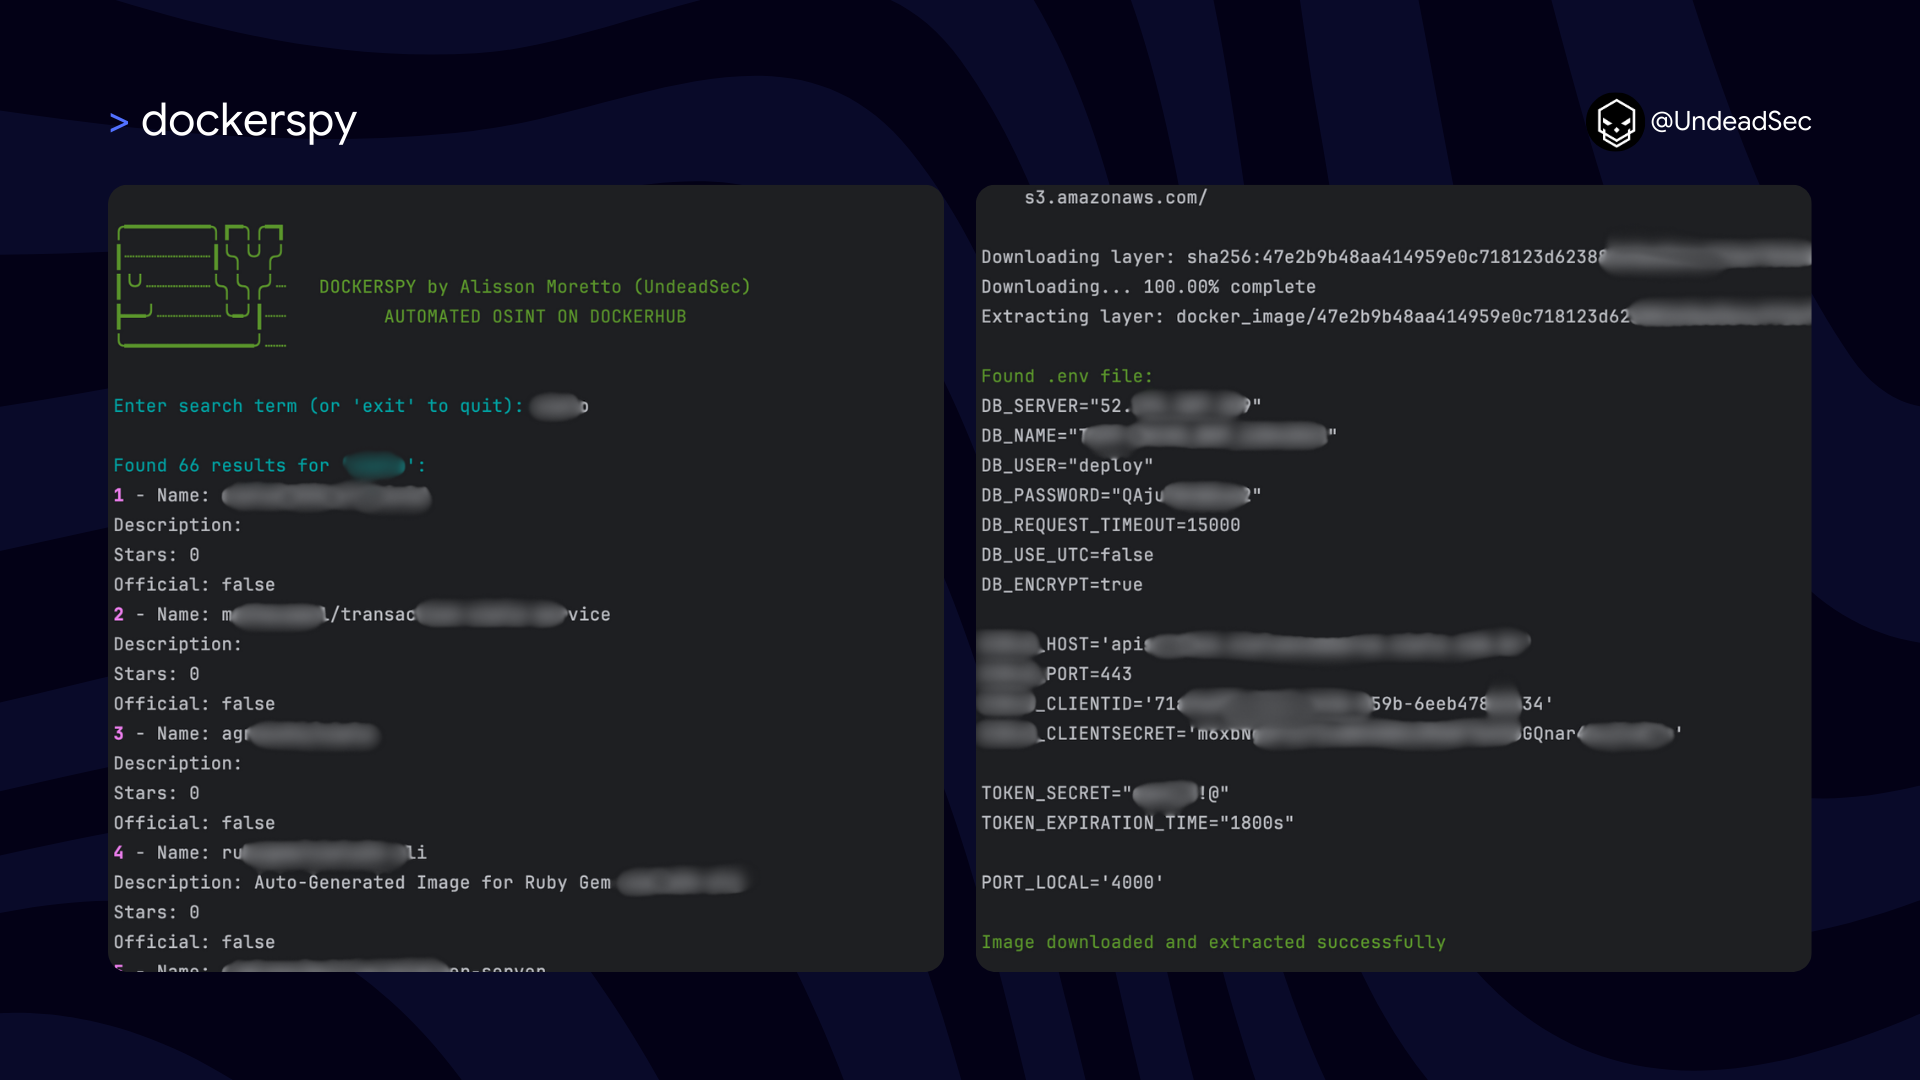 undeadsec/dockerspy
정규 표현식 패턴을 사용하여 Docker Hub 이미지를 스캔하고, 노출된 비밀, 개인 키 및 인증 토큰을 추출하여 보안 감사 및 사고 예방을 수행합니다.
 pauloparopp/cve-2024-41110-scan
취약한 Docker 버전 및 AuthZ 플러그인 사용을 감지하여 Docker 호스트에서 CVE-2024-41110을 확인하는 Python 기반 스캐너.
 vvpoglazov/cve-2024-41110-checker
# Docker CVE-2024-41110 스캐너 SSH 기반 병렬 스캐너로 Docker 설치 환경에서 CVE-2024-41110을 탐지하고, 취약한 버전과 AuthZ 플러그인을 식별하며, 복구 계획을 생성합니다.
 vt0x78/cve-2024-31989
CVE-2024-31989용 익스플로잇
 sne-m23-sn/vulnerable-docker-engine
이 익스플로잇은 CVE-2021-41091 보안 취약점에 대한 심층 분석을 제공하며, 호스트에서 권한 상승을 달성하기 위해 익스플로잇 스크립트를 활용하는 방법에 대한 단계별 가이드를 제공합니다.
 certologists/modified-cve-2024-37081-poc
VMware vCenter CVE-2024-37081에 대한 개념 증명으로, 보안 테스트 및 취약점 검증을 위한 사용성을 향상시키도록 수정되었습니다.
 swimlane/atomic-operator
Atomic Red Team 테스트(Atomics)를 여러 운영 체제 환경에서 실행하는 데 사용되는 Python 패키지입니다.
 skydive-project/skydive
오픈 소스 실시간 네트워크 토폴로지 및 프로토콜 분석기
 d-xuan/cve-2024-52510
Nextcloud의 E2EEv2 프로토콜에서 서명 우회를 시연하는 CVE-2024-52510에 대한 개념 증명 익스플로잇으로, 메타데이터 키 주입을 통해 서버 측에서 암호화된 파일을 해독할 수 있습니다.









