
 #1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천

 yoshino-s/cve-2025-1974
CVE-2025-1974에 대한 익스플로잇으로, Kubernetes의 ingress-nginx 컨트롤러를 대상으로 하며, 제작된 공유 객체(shared object) 주입과 셸 접근을 통해 컨테이너 탈출을 가능하게 합니다.
 iknowjason/purplecloud
Azure Identity를 실험해 볼 수 있는 작은 도구 - Azure 및 Entra ID 랩 생성 도구. Blog: https://medium.com/@iknowjason/sentinel-for-purple-teaming-183b7df7a2f4
 gothburz/cve-2024-11040
vllm-project vllm 버전 0.5.2.2는 서비스 거부 공격에 취약합니다.
 knavesec/credmaster
리팩터링 및 개선된 CredKing 비밀번호 스프레이 공격 도구, FireProx API를 사용하여 IP 주소를 회전시키고, 익명성을 유지하며, 속도 제한을 극복합니다.
 synacktiv/ipspinner
IPSpinner는 로컬 프록시로 작동하여 요청을 외부 서비스를 통해 리디렉션합니다.

 aleongx/kql_sentinel_cve-2025-21333
Sentinel에서 CVE-2025-21333 탐지를 위한 KQL
 0xsha/cloudbrute
주요 제공업체(AWS, Azure, GCP) 전반에서 대상의 클라우드 인프라, 파일 및 애플리케이션을 인증되지 않은 열거와 동시 스캔 및 프록시 지원을 통해 발견하세요.
 seanrickerd/cve-2024-53677
CVE-2024-53677용 취약 환경 및 익스플로잇
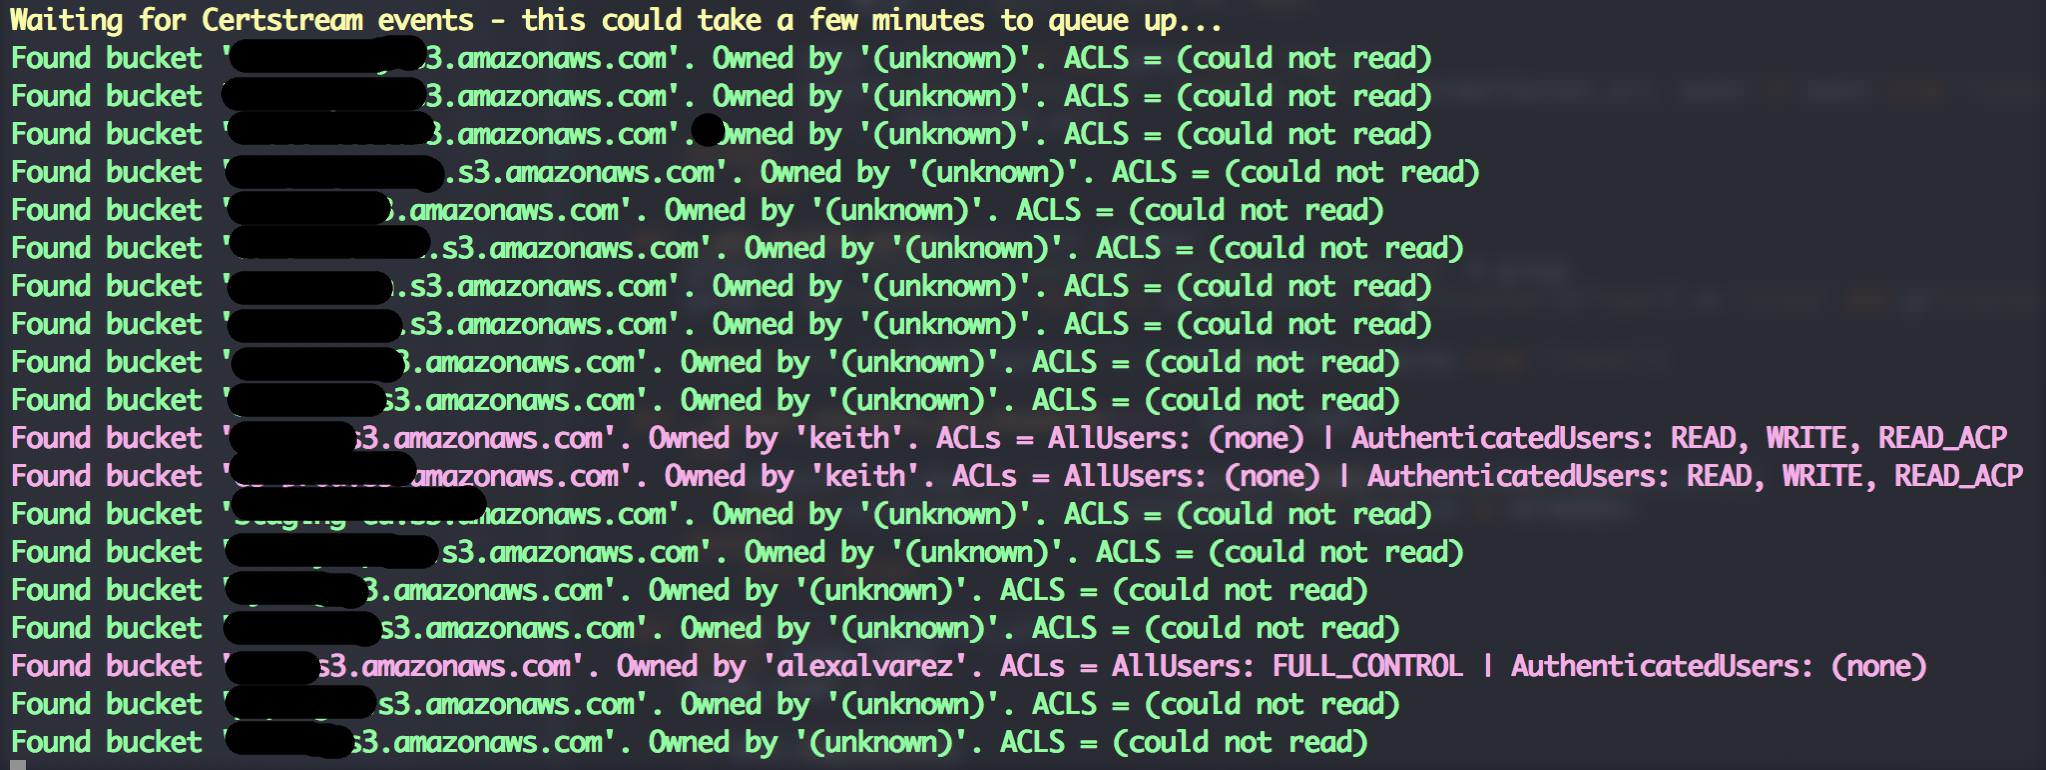 eth0izzle/bucket-stream
인증서 투명성 로그를 모니터링하여 흥미로운 Amazon S3 버킷을 찾습니다.
 t0pcyber/hawk
O365 침해 및 잠재적 유출 관련 정보 수집을 위한 Powershell 기반 도구
 trouble-1/vajra
Vajra는 대상의 Azure 및 AWS 환경에서 공격 및 열거를 위한 여러 기술을 갖춘 UI 기반 도구입니다. 더 나은 사용자 경험을 위해 Python Flask 모듈로 구축된 직관적인 웹 기반 사용자 인터페이스를 제공합니다. 이 도구의 주요 초점은 다양한 공격…
 dolutech/patch-manual-cve-2025-26465-e-cve-2025-26466
수동 패치: CVE-2025-26465 및 CVE-2025-26466 수정, OpenSSH 업데이트가 없는 시스템용
 xenom0rph97/cve-2024-30896
InfluxDB의 권한 상승 취약점인 CVE-2024-30896에 대한 개념 증명 익스플로잇으로, allAccess 토큰 보유자가 권한 부여 토큰 목록을 통해 운영자 수준의 접근 권한을 얻을 수 있습니다.
 optiv/knockknock
Microsoft Teams와 OneDrive 내에서 유효한 사용자를 깔끔한 출력으로 열거합니다.
 cyberark/kubesploit
Kubesploit는 Golang으로 작성된 크로스 플랫폼 사후 이용 HTTP/2 명령 및 제어 서버 및 에이전트로, 컨테이너화된 환경에 초점을 맞추고 있습니다.
 stolichnayer/cve-2025-22828
Apache CloudStack의 취약점으로 인해 특정 리소스의 주석(annotations)에 대한 무단 접근이 가능합니다.
 emtunc/slackpirate
슬랙 열거 및 추출 도구 - 슬랙 워크스페이스에서 민감한 정보 추출








