
 #1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천

 snyk/leaky-vessels-dynamic-detector
eBPF 기반 런타임 탐지기로, runc 및 Docker의 컨테이너 탈출 취약점을 모니터링하며, 빌드 및 런타임 중 CVE-2024-21626, CVE-2024-23651, CVE-2024-23652, CVE-2024-23653의 악용을 탐지하기 위해 syscall과…

 spyata123/cve-2023-3128
Grafana에서 Azure AD 이메일 클레임 검증을 통한 CVE-2023-3128 인증 우회를 탐지하는 Python 스크립트입니다. Azure AD SSO 구성을 확인하고 잠재적 취약점을 보고합니다.
 aleongx/cve-2025-29810-check
환경이 CVE-2025-29810에 취약한지 확인하려면 몇 가지 기본 확인이 필요합니다. 예: 운영 체제 버전 및 패치 수준. Microsoft의 2025년 4월 보안 업데이트 존재 여부. Active Directory 도메인 서비스 역할 확인.
 murataydemir/aws-sam-cli-vulnerabilities
AWS SAM CLI 관련 이슈 (CVE-2025-3047, CVE-2025-3048)
 666asd/cve-2024-23653
CVE-2024-23653을 입증하는 개념 증명(PoC)으로, 악성 Dockerfile 프론트엔드를 통한 BuildKit 컨테이너 탈출을 보여주며, buildctl을 사용해 프로세스 권한(capabilities)을 검사합니다.
 ron-imperva/cve-2025-30065-poc
CVE-2025-30065 PoC
 sandumjacob/ingressnightmare-pocs
CVE-2025-1974
 zwxxb/cve-2025-1974
Ingress RCE용 PoC
 zulloper/cve-2025-1974
CVE-2025-1974 PoC 코드
 rjhaikal/poc-ingressnightmare-cve-2025-1974
POC IngressNightmare (CVE-2025-1974), https://github.com/yoshino-s/CVE-2025-1974 에서 수정됨
 alpereny-cs/cve-2025-24813
CVE-2025-24813용 랩 생성
 tuladhar/ingress-nightmare
IngressNightmare (CVE-2025-1974)
 0xbingo/cve-2025-1974
Kubernetes NGINX Ingress 컨트롤러에서 어노테이션 주입 취약점을 탐지하는 데 도움이 되는 최소한의 테스트 도구입니다. 이 스크립트는 CVE-2025-1974의 잠재적 악용 경로를 시뮬레이션하기 위해 조작된 AdmissionReview 요청을…
 hi-unc1e/cve-2025-1974-poc
CVE-2025-1974의 PoC, 세계 최초 PoC에서 수정됨~
 hakaioffsec/ingressnightmare-poc
이것은 IngressNightmare 취약점(CVE-2025-1097, CVE-2025-1098, CVE-2025-24514 및 CVE-2025-1974)을 악용하기 위한 PoC 코드입니다.
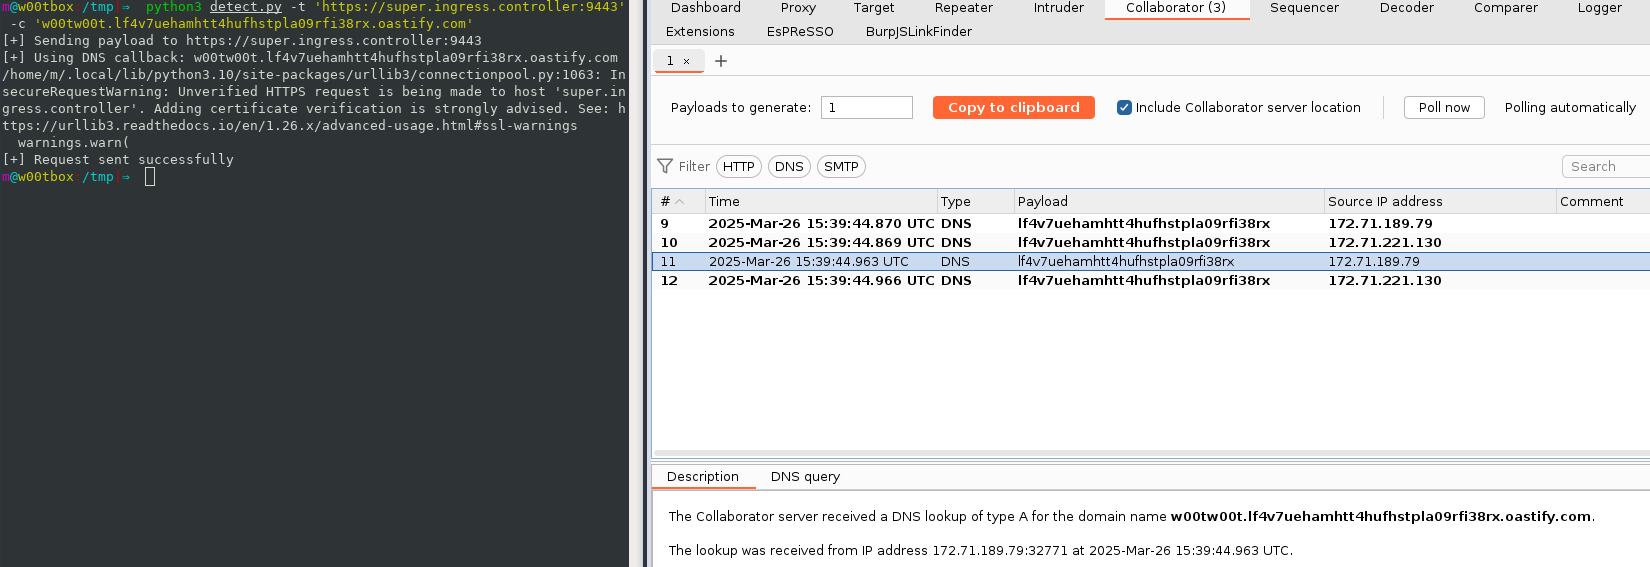 m-q-t/ingressnightmare-detection-poc
IngressNightmare(CVE-2025-1974)를 (비침습적) 능동적 수단을 통해 탐지하는 PoC 도구
 1w4y/ingressnightmare-rce-poc
CVE-2025-1974에 대한 PoC: 안전하지 않은 설정 주입을 통한 Ingress-NGINX (<v1.12.1)의 치명적 RCE. 자격 증명 없이 팟 네트워크에서 악용 가능하며, 코드 실행 및 잠재적 클러스터 장악을 가능하게 합니다. v1.12.1 및…








