
 #1

 praetorian-inc/oauthseeker
내부 및 외부 피싱 공격에 사용될 수 있는 악성 OAuth 애플리케이션으로, Microsoft Azure 및 Office365 사용자를 대상으로 합니다.
 rockmelodies/bentoml_cve-2025-54381
AI 관련
 nyxgeek/onedrive_user_enum
onedrive 사용자 열거 - 유효한 o365 사용자를 열거하는 침투 테스트 도구
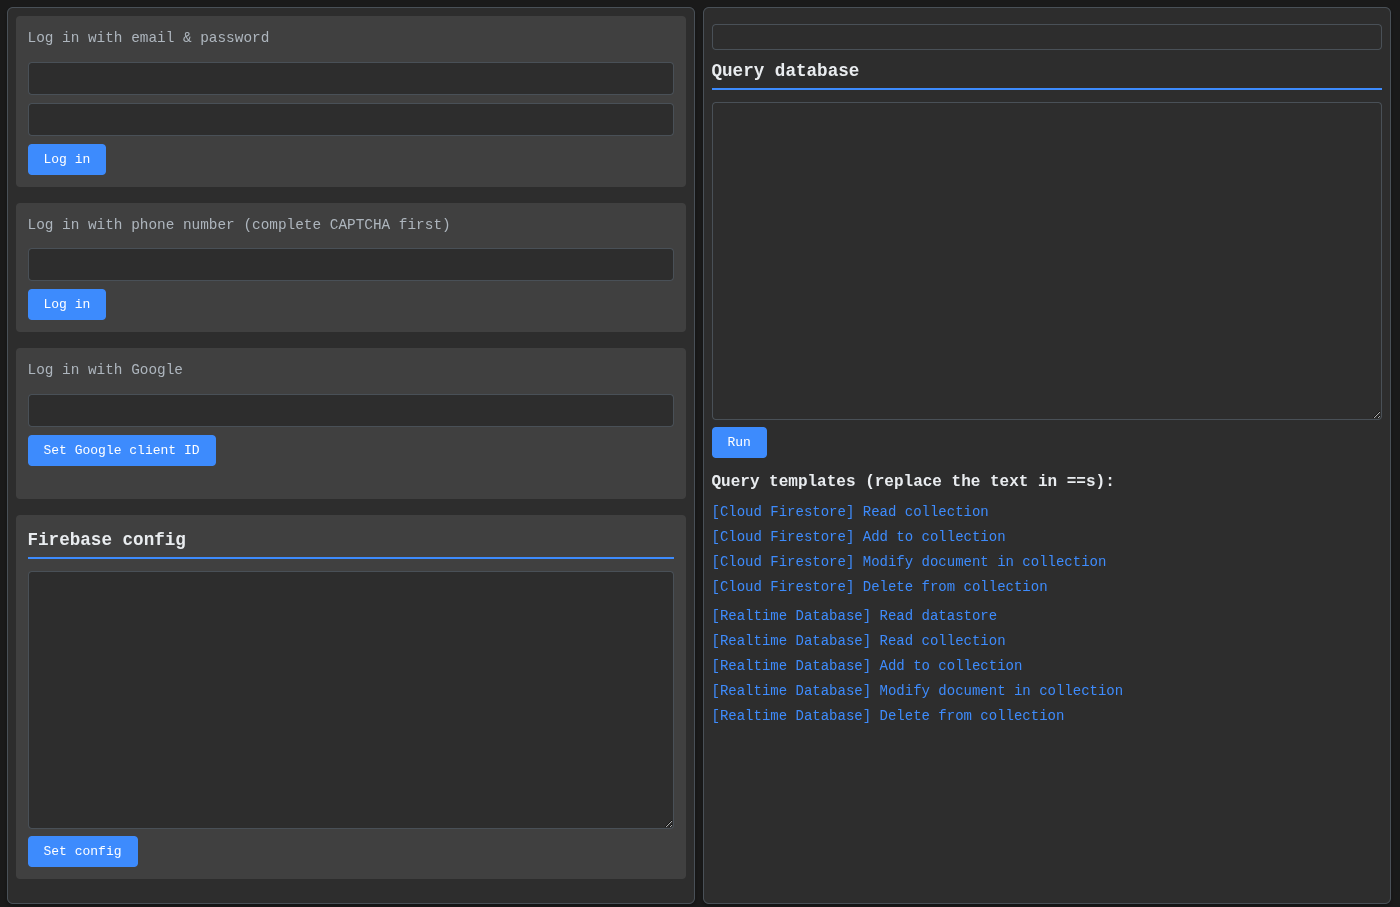 iosiro/baserunner
Firebase 데이터 저장소를 탐색하기 위한 도구입니다.
 patrickpichler/grafana-cve-2024-9264
DuckDB 바이너리가 포함된 Grafana 이미지로, CVE-2024-9264 익스플로잇에 취약함
 6mile/gimmepatz
버그 바운티 헌터, 펜테스터 및 레드 팀을 위한 Personal Access Token (PAT) 리콘 도구
 jpts/cve-2025-23266-poc
NVIDIA AI 컨테이너 런타임을 대상으로 하는 CVE-2025-23266(NVIDIAScape)용 개념 증명 익스플로잇입니다. GPU 드라이버 취약점을 통한 컨테이너 탈출을 시연합니다.
 pumasecurity/serverless-prey
Lambda, Azure Functions, Google Cloud Functions에 리버스 셸을 설정하기 위한 서버리스 함수
 iamlucif3r/aws-key-hunter
- [그냥 재미로] github에서 노출된 AWS 키(유효한 키만) 찾기
 nu0l/cve-2022-46463
CVE-2022-46463(Harbor 인증 없음)
 joshlarsen/aws-recon
멀티스레드 AWS 인벤토리 수집 도구로, 보안 관련 리소스와 메타데이터에 중점을 둡니다.
 pkblanks/remediating-cve-2013-3900-enablecertpaddingcheck-
Windows Server 2019 Azure VM에서 CVE-2013-3900에 대한 단계별 수정 보고서, Tenable/Nessus 자격 증명 검사 및 레지스트리 강화를 사용하여 인증서 패딩 검사를 적용합니다.
 mrchucu1/cve-2022-0847-docker
Docker 익스플로잇
 vinieger/vinieger-cve-2025-48384-dockerfile
CVE-2025-48384용 PoC dockerfile 이미지
 in3tinct/taken
AWS의 유휴(미사용) 탄력적 IP를 사용하여 서브도메인을 탈취하고, 서브도메인 탈취에 대한 작동하는 PoC를 제공합니다.
 daryllundy/cve-2025-32711
Microsoft 365 Copilot의 치명적인 제로 클릭 AI 명령 주입 취약점인 CVE-2025-32711(EchoLeak)용 PowerShell 기반 탐지 및 수정 툴킷. 이메일 패턴, 감사 로그 및 보안 구성을 스캔하여 프롬프트 주입 공격을 식별하고…
 isee857/cve-2025-27817
Apache Kafka 클라이언트가 사용자 입력에 대해 엄격한 검증 및 제한을 수행하지 않아, 인증되지 않은 공격자가 악의적인 구성을 통해 환경 변수나 디스크의 임의 내용을 읽거나, 의도하지 않은 위치로 요청을 보내 REST API의 파일 시스템/환경/URL 접근…









