
 #1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천
 juanorts/crushftp10-docker-cve-2024-4040
취약한 CrushFTP 10 서버 인스턴스(CVE-2024-4040)를 실행하기 위한 Docker화된 설정.
 shoucheng3/apache__camel_cve-2018-8041_2-20-3
오픈 소스 통합 프레임워크로, DSL(Java, XML, YAML)을 통해 라우팅 및 중재 규칙을 정의하여 데이터를 소비하거나 생성하는 다양한 시스템을 연결합니다.
 there-was-a-bird/triton-cve-2025-23320
Docker 기반 개념 증명으로, NVIDIA Triton 추론 서버의 CVE-2025-23320을 시연하며, 공유 메모리 키 누출을 악용하여 등록 해제/등록 경쟁 조건을 통해 경계를 벗어난 쓰기를 트리거합니다.
 radzarr/wsusresponder
# CVE-2025-59287 인시던트 대응 PowerShell 모듈 — WSUS 원격 코드 실행(RCE)
 luemmelsec/apex
Azure 사후 침투 프레임워크
 shoucheng3/apache__incubator-dubbo_cve-2021-30181_2-6-8
서비스 디스커버리, 트래픽 관리, 관찰 가능성, 내장 보안을 갖춘 고성능 Java RPC 및 마이크로서비스 프레임워크로, 엔터프라이즈급 분산 시스템 구축을 위한 것입니다.
 yoshino-s/cve-2025-62506
CVE-2025-62506 검증 스크립트로, MinIO 서비스 계정의 권한 상승 취약점을 테스트하여 제한된 계정이 인라인 정책을 우회해 무제한 계정을 생성할 수 있는지 확인합니다.
 hausec/powerzure
Azure 보안을 평가하기 위한 PowerShell 프레임워크
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0(KRaft)와 Strimzi를 사용한 Keycloak OAuth2 인증 - CVE-2025-27817 URL 허용 목록 제한 우회
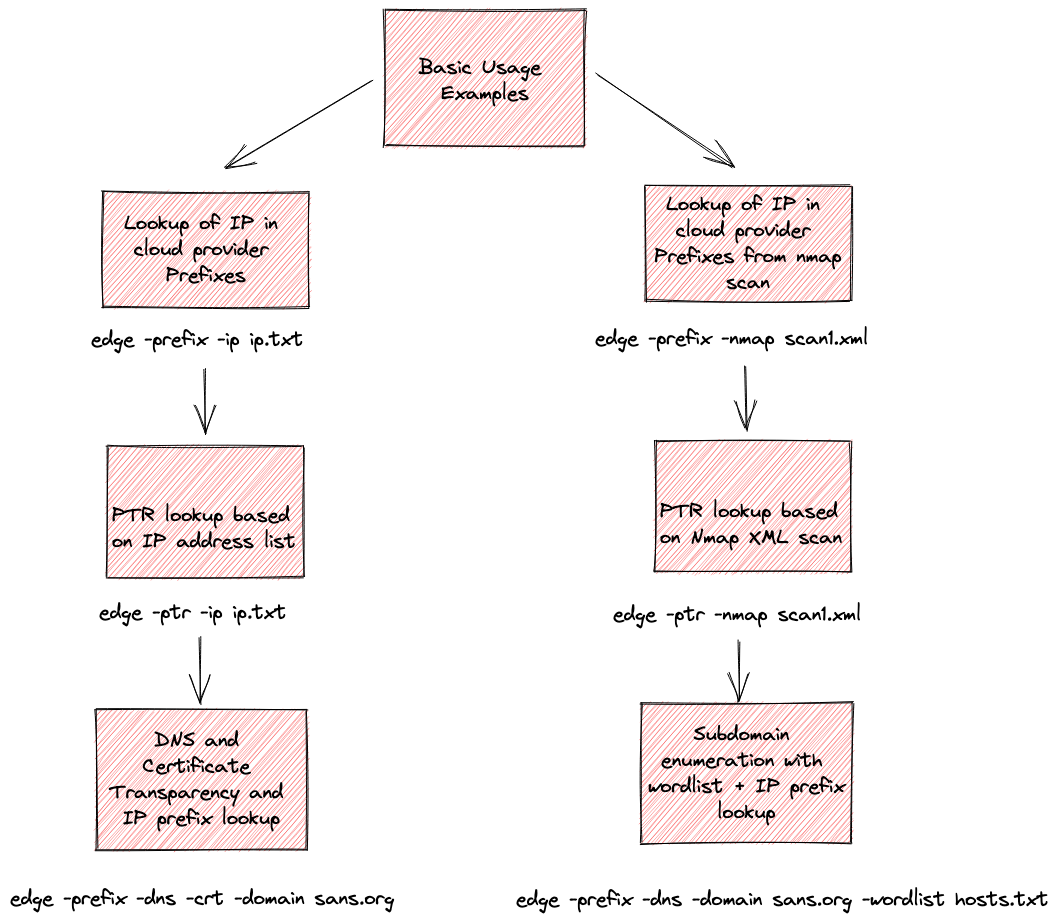 iknowjason/edge
Whois for the Cloud: 클라우드 제공자 식별을 위한 정찰 도구. AWS, Azure, Google, Cloudflare 및 Digital Ocean을 지원합니다.
 ricardomaia/cve-2025-32463
컨테이너화된 환경과 서명된 Nuclei 템플릿을 제공하여 sudo 권한 상승 취약점인 CVE-2025-32463을 안전하게 테스트하고, 탐지 및 패치된 버전 비교를 지원합니다.
 gopinaath/cve-2025-49844-discovery
AWS ElastiCache Redis/Valkey 클러스터의 네트워크 노출을 감사하여, 여러 계정과 리전에 걸쳐 VPC, 서브넷, 인터넷 게이트웨이 경로를 확인합니다.
 punk-security/dnsreaper
50개 이상의 시그니처를 지원하는 빠른 서브도메인 탈취 스캐너로, 클라우드 제공업체(AWS, Azure, Cloudflare) 통합 및 자동화된 보안 테스트를 위한 CI/CD 파이프라인 모드를 제공합니다.
 iknowjason/awesome-cloudsec-labs
멋진 무료 클라우드 네이티브 보안 학습 랩. CTF, 자체 호스팅 워크숍, 안내형 취약점 랩, 연구 랩을 포함합니다.
 bluscreenofjeff/red-team-infrastructure-wiki
Red Team 인프라 하드닝 리소스를 수집하는 Wiki
 kiraly07/demo_cve-2025-3248
교육용 랩으로, 취약한 Docker 서비스를 통해 CVE-2025-3248을 시뮬레이션하며, 실습형 보안 교육과 완화 대책 연습을 위한 PoC 익스플로잇을 제공합니다.
 gerenios/aadinternals
Azure AD 및 Office 365를 관리하고 감사하기 위한 PowerShell 모듈로, 토큰 조작, 사용자 열거 및 Microsoft 클라우드 환경의 보안 평가를 가능하게 합니다.
 nayankadamm/cve-2023-34233_proof_of_concept
CVE-2025-24793 SQL 인젝션 취약점을 시연하는 개념 증명으로, Snowflake Connector for Python에서 패치된/패치되지 않은 버전을 자동 감지하여 보안 테스트에 사용됩니다.








