
 #1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천

 jemhadar/mongobleed-dfir-triage-script-cve-2025-14847
이 스크립트는 먼저 안전한 아티팩트 수집에 중점을 두고, 그다음 선택적으로 호스트 내 분석을 수행하며, 포렌식 워크스테이션에서의 오프라인 조사에 적합한 휴대용 해시 처리 포렌식 아카이브를 생성합니다.
 shaoshi17/cve-2025-9074-docker-exploit
Docker 원격 API 취약점을 악용하는 강력한 도구로, CVE-2025-9074 취약점의 보안 연구 및 테스트를 위해 사용됩니다.
 cyberjez/pqc-scanner
PQC Network Scanner는 TLS/SSL 인증서를 기업 환경 전반에서 스캔하여 미래 양자 공격에 취약한 시스템을 식별하는 양자 중심 네트워크 평가 도구입니다. Windows 실행 파일과 Python 스크립트로 모두 제공되어 다양한 네트워크에 쉽게 배포할 수…
 baktistr/cve-2025-59532-poc
Docker 기반 연구 환경으로, OpenAI Codex CLI의 경로 탐색 취약점인 CVE-2025-59532를 분석하기 위한 것입니다. 이 취약점은 의도된 작업공간 샌드박스 외부에 임의의 파일을 쓸 수 있게 합니다. CMU 코스: 2025년 가을 학기 18-739…
 0xrakan/coolify-cve-2025-66209-66213
CVE-2025-66209, CVE-2025-66210, CVE-2025-66211, CVE-2025-66212 및 CVE-2025-66213에 대한 공개 보안 권고
 0xrlawrence/pribado
기밀 API 키 관리, 암호화된 볼트, 보안 채팅을 위한 제로 지식 프라이버시 플랫폼. Oasis Sapphire TEEs 기반.

 stealthcopter/deepce
Docker 열거, 권한 상승 및 컨테이너 탈출 (DEEPCE)
 shubham-01-star/opsguard-simulation
OpsGuard는 "새벽 3시 PagerDuty" 악몽을 없애며, 특히 최근 CVE-2025-55184 (Next.js DoS)와 같은 위협으로부터 보호합니다.
 xxxtectationxxx/react2shell-cve-lab
Docker에서 실행되는 자체 호스팅 취약한 Next.js 환경으로, CVE-2025-55182를 시뮬레이션하기 위한 것입니다. 교육용 보안 연구 및 CTF 연습을 위해 제작되었습니다.
 pwnfunction/sandbox
신뢰할 수 없는 AI 코드를 안전하고 빠르게 실행
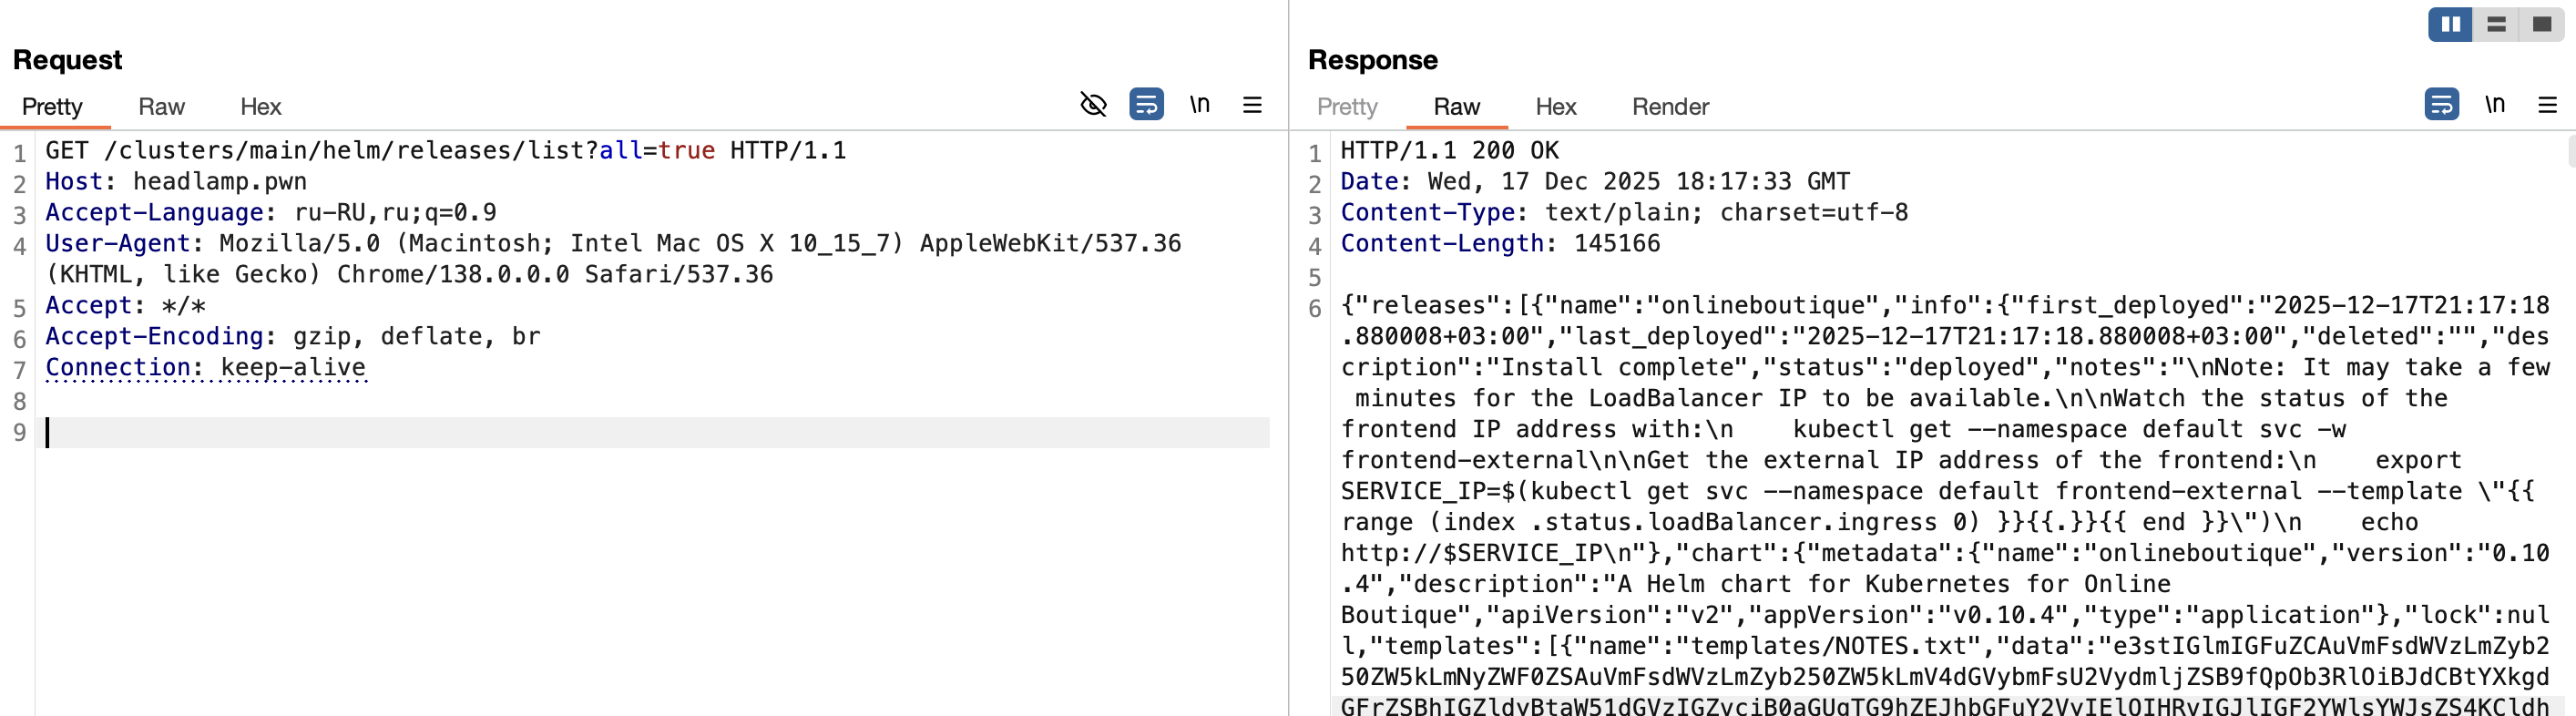 r0binak/cve-2025-14269
CVE-2025-14269 PoC 익스플로잇
 scumfrog/fiberbreak
React2Shell 익스플로잇 도구 (CVE-2025-55182)
 excellencedev/cve-2018-19629
Hyland Perceptive Content Server - 서비스 거부
 mivmi/cve-2025-55182
교육용 개념 증명 익스플로잇으로, CVE-2025-55182를 대상으로 하며 React 애플리케이션을 공격합니다. 로컬 테스트 및 보안 연구를 위한 Docker Compose 환경을 포함합니다.
 loliverte/log4j-vulnerability
Apache Log4j 취약점(CVE-2021-44228)에 대한 기술 연구 및 테스트 환경 구축. Docker 기반 PoC(Proof of Concept)와 PSSI 업데이트 제안을 포함. 실습(TP) 목적.
 williavs/nextjs-security-update
모든 Next.js 앱을 패치된 버전으로 일괄 업그레이드하세요 - CVE-2025-55183/55184/67779에 맞서세요
 ps-interactive/cve-2025-55182
취약한 REACT 앱 (docker 컨테이너) 및 poc 코드 - 데모용








