
 #1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천

 many-hat-group/ubuntu-cve-2026-3888-patcher
우분투 인스턴스에 배포하여 CVE-2026-3888 익스플로잇을 패치하도록 설계된 스크립트입니다.
 avilum/secimport
Python용 라이브러리 수준 eBPF 샌드박스(Linux 및 macOS): 모듈별 syscall 수준 제어.
 vigil-xy/agent-scanning
AI 에이전트를 실시간으로 모니터링, 관리 및 감사하는 통합 대시보드입니다. 예산을 강제하고, 정책 위반을 탐지하며, SOC 2 및 ISO 42001에 대한 규정 준수 보고서를 내보냅니다.
 mokokash/ejbca-pqc-lab
ML-DSA-65 (NIST FIPS 204)를 사용한 순수 PQC 2계층 PKI 계층 구조 — EJBCA Community Edition 기반 Root CA + Sub CA 및 CRL과 OCSP

 glutenfree69/zigraceexploit
Zig로 작성된 CVE-2021-25741 POC
 sudo-wp/sudowp-adminer
WordPress용 안전한 제로 트러스트 데이터베이스 관리 도구입니다. 로컬 연결만 허용하여 중요한 SSRF 취약점(CVE-2021-21311)을 수정합니다.
 helleflo1312/orchestrated-powershell-for-cve-2023-24932
자동화된 PowerShell 오케스트레이터로, CVE-2023-24932(BlackLotus)에 대한 Secure Boot 완화 조치를 적용합니다. 레지스트리 변경, 재부팅, 검증, Windows 서버 전반에 걸친 원격 배포를 처리합니다.
 sid6224/cve-2025-60012-poc
Apache Livy Unauthorized File Access Vunerability에 대한 POC
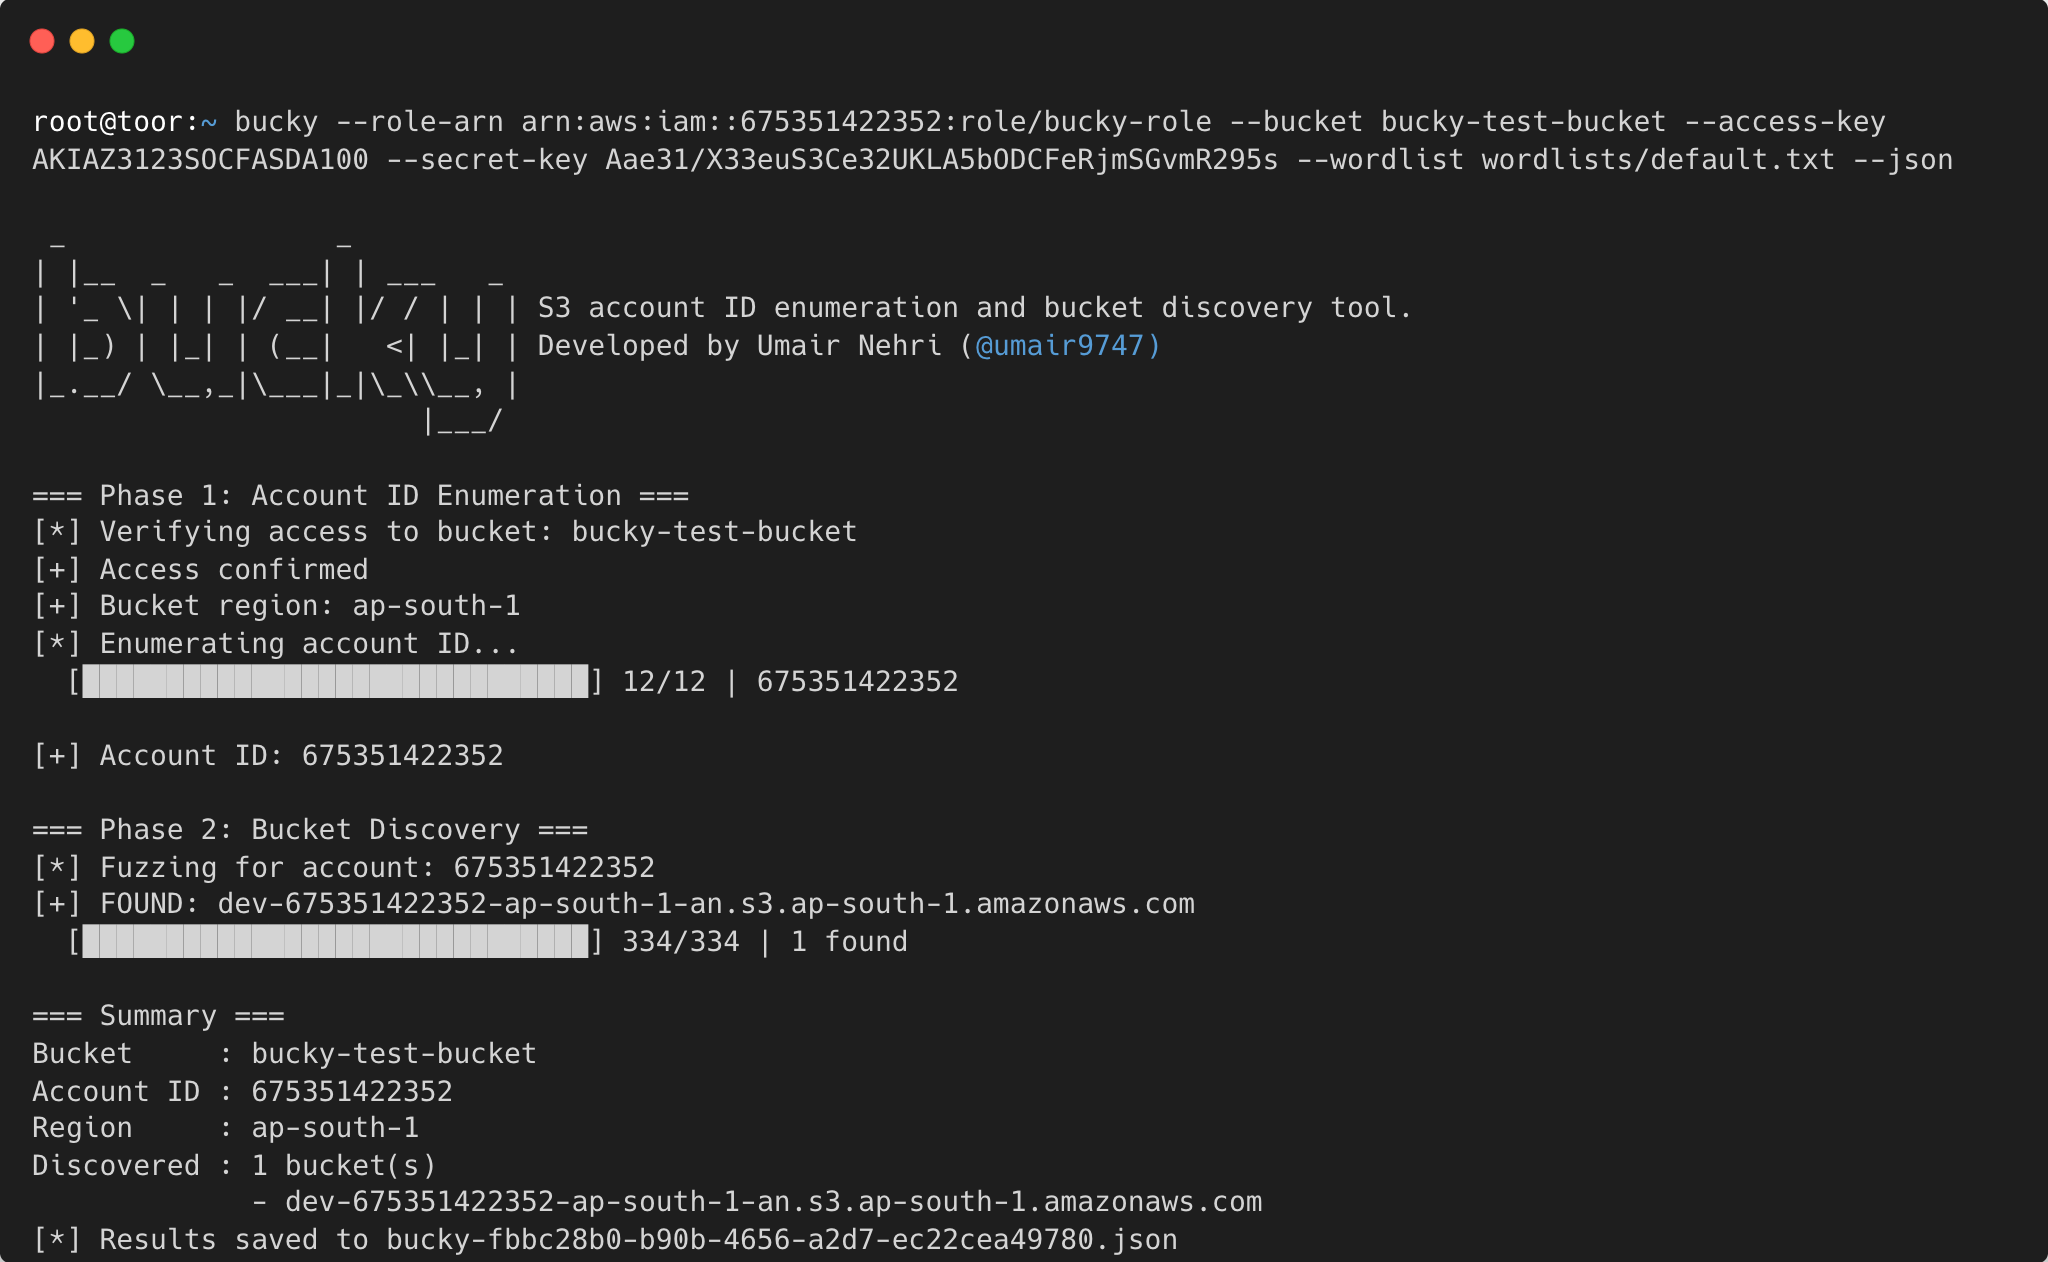
 angelorc/vmsan
Firecracker를 간단하게 만듭니다. 설치부터 대화형 셸까지 한 명령어로 수 밀리초 안에 안전한 마이크로VM을 실행하세요.

 extracoding-dozen/cve-2024-3094
CVE-2024-3094 취약점 연구.
 permanet/permanet
암호학적으로 검증 가능한 웹 아카이빙. Playwright capture → SHA-256 머클 해시 → 비트코인 앵커링된 OpenTimestamps → 영구적인 Arweave 저장소.
 theleopard65/cve-2021-3156-baron-samedit
CVE-2021-3156 - "Baron Samedit"용 간단한 Docker 랩 및 익스플로잇 설정.
 dockersecurityplayground/dsp
네트워크 보안 및 침투 테스트 기술 연구를 위한 마이크로서비스 기반 프레임워크
 issaboudin/cve-2025-27136
S3의 XML 외부 엔터티 PoC.
 flangvik/teamfiltration
크로스 플랫폼 프레임워크로, O365 계정 열거, 패스워드 스프레이, 이메일/Teams/OneDrive 데이터 유출, 토큰 조작을 통한 EntraID 계정 백도어 설치 등을 수행합니다.








