
 #1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천
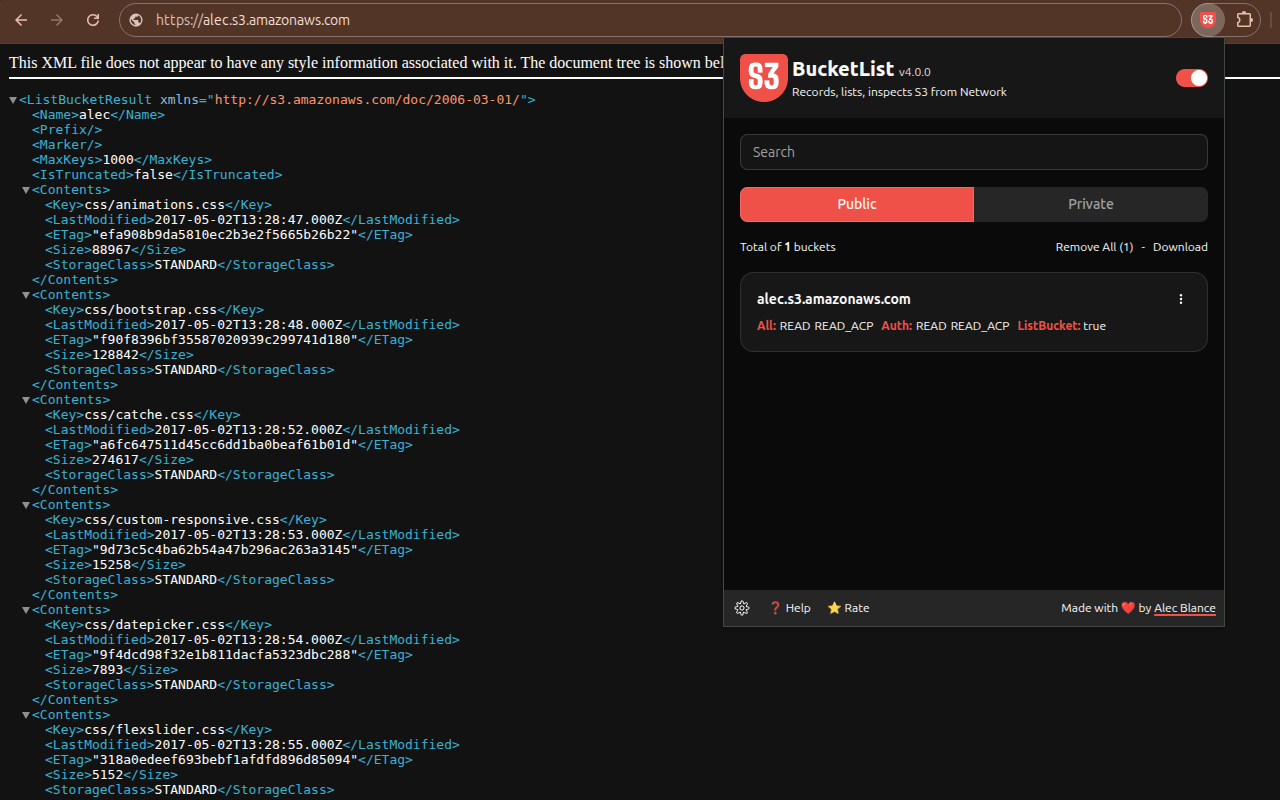
 alecblance/s3bucketlist
Amazon S3 버킷을 탐색 중에 나열해주는 Chrome 및 Firefox 확장 프로그램
 tapanmeena/azpim
Azure Privileged Identity Management (PIM) 역할 활성화를 터미널에서 직접 관리할 수 있는 명령줄 인터페이스 도구입니다.
 hodgeluke/ai-agent-security-research
AI 코딩 에이전트 인프라에 대한 공개 보안 연구. CVE-2026-22812 및 CVE-2026-22813에 대한 에이전트 실행 가능한 수정 매니페스트.
 speytech/c-sentinel
UNIX 시스템용 의미론적 관찰 가능성 - AI 기반 분석을 갖춘 경량 C 기반 시스템 프로버
 livecvebench/cve-factory
CVE-Factory
 b0b0haha/cve-2026-29954
개념 증명(PoC)으로, KubePlus ResourceComposition에서 SSRF 및 HTTP 헤더 주입을 시연하여 클라우드 메타데이터 접근과 IAM 자격 증명 탈취를 가능하게 합니다.
 b0b0haha/cve-2026-29955
# CVE-2026-29955 개념 증명 KubePlus kubeconfiggenerator의 명령 주입 취약점으로, Kubernetes 클러스터에서 원격 코드 실행 및 ServiceAccount 토큰 탈취를 허용합니다.
 stra-x/outoftune
Entra ID 및 Intune MDM을 위한 악성 기기 등록 도구. 조건부 액세스를 우회하면서 정책, Wi-Fi 자격 증명, 스크립트, 앱을 추출하기 위해 디바이스 조인, 토큰 획득, MDM 등록, OMA-DM 체크인을 자동화합니다.
 kubernetes/ingress-nginx
쿠버네티스용 Ingress NGINX Controller
 rocket-panda/cve-2025-9074
CVE-2025-9074를 위한 Bash 기반 익스플로잇 스크립트로, 내부 Docker API를 악용하여 호스트 C 드라이브를 마운트하고, 컨테이너 내에서 명령을 실행하며, 출력을 스트리밍합니다—외부 종속성이 필요 없습니다.
 thodoristsampouris/agentguard
제로트러스트 샌드박스로, AI 에이전트를 위해 커널 수준 파일시스템 감옥, 투명 네트워크 프록시, YAML 기반 정책 엔진을 통해 쉘 명령어, 파일 작업, 네트워크 요청을 차단 및 제어합니다.
 fleralex/enseal
개발자를 위한 안전하고 일시적인 비밀 공유.
 j4ck3lsyn-gen2/cve-2025-53770
랩 & PoC
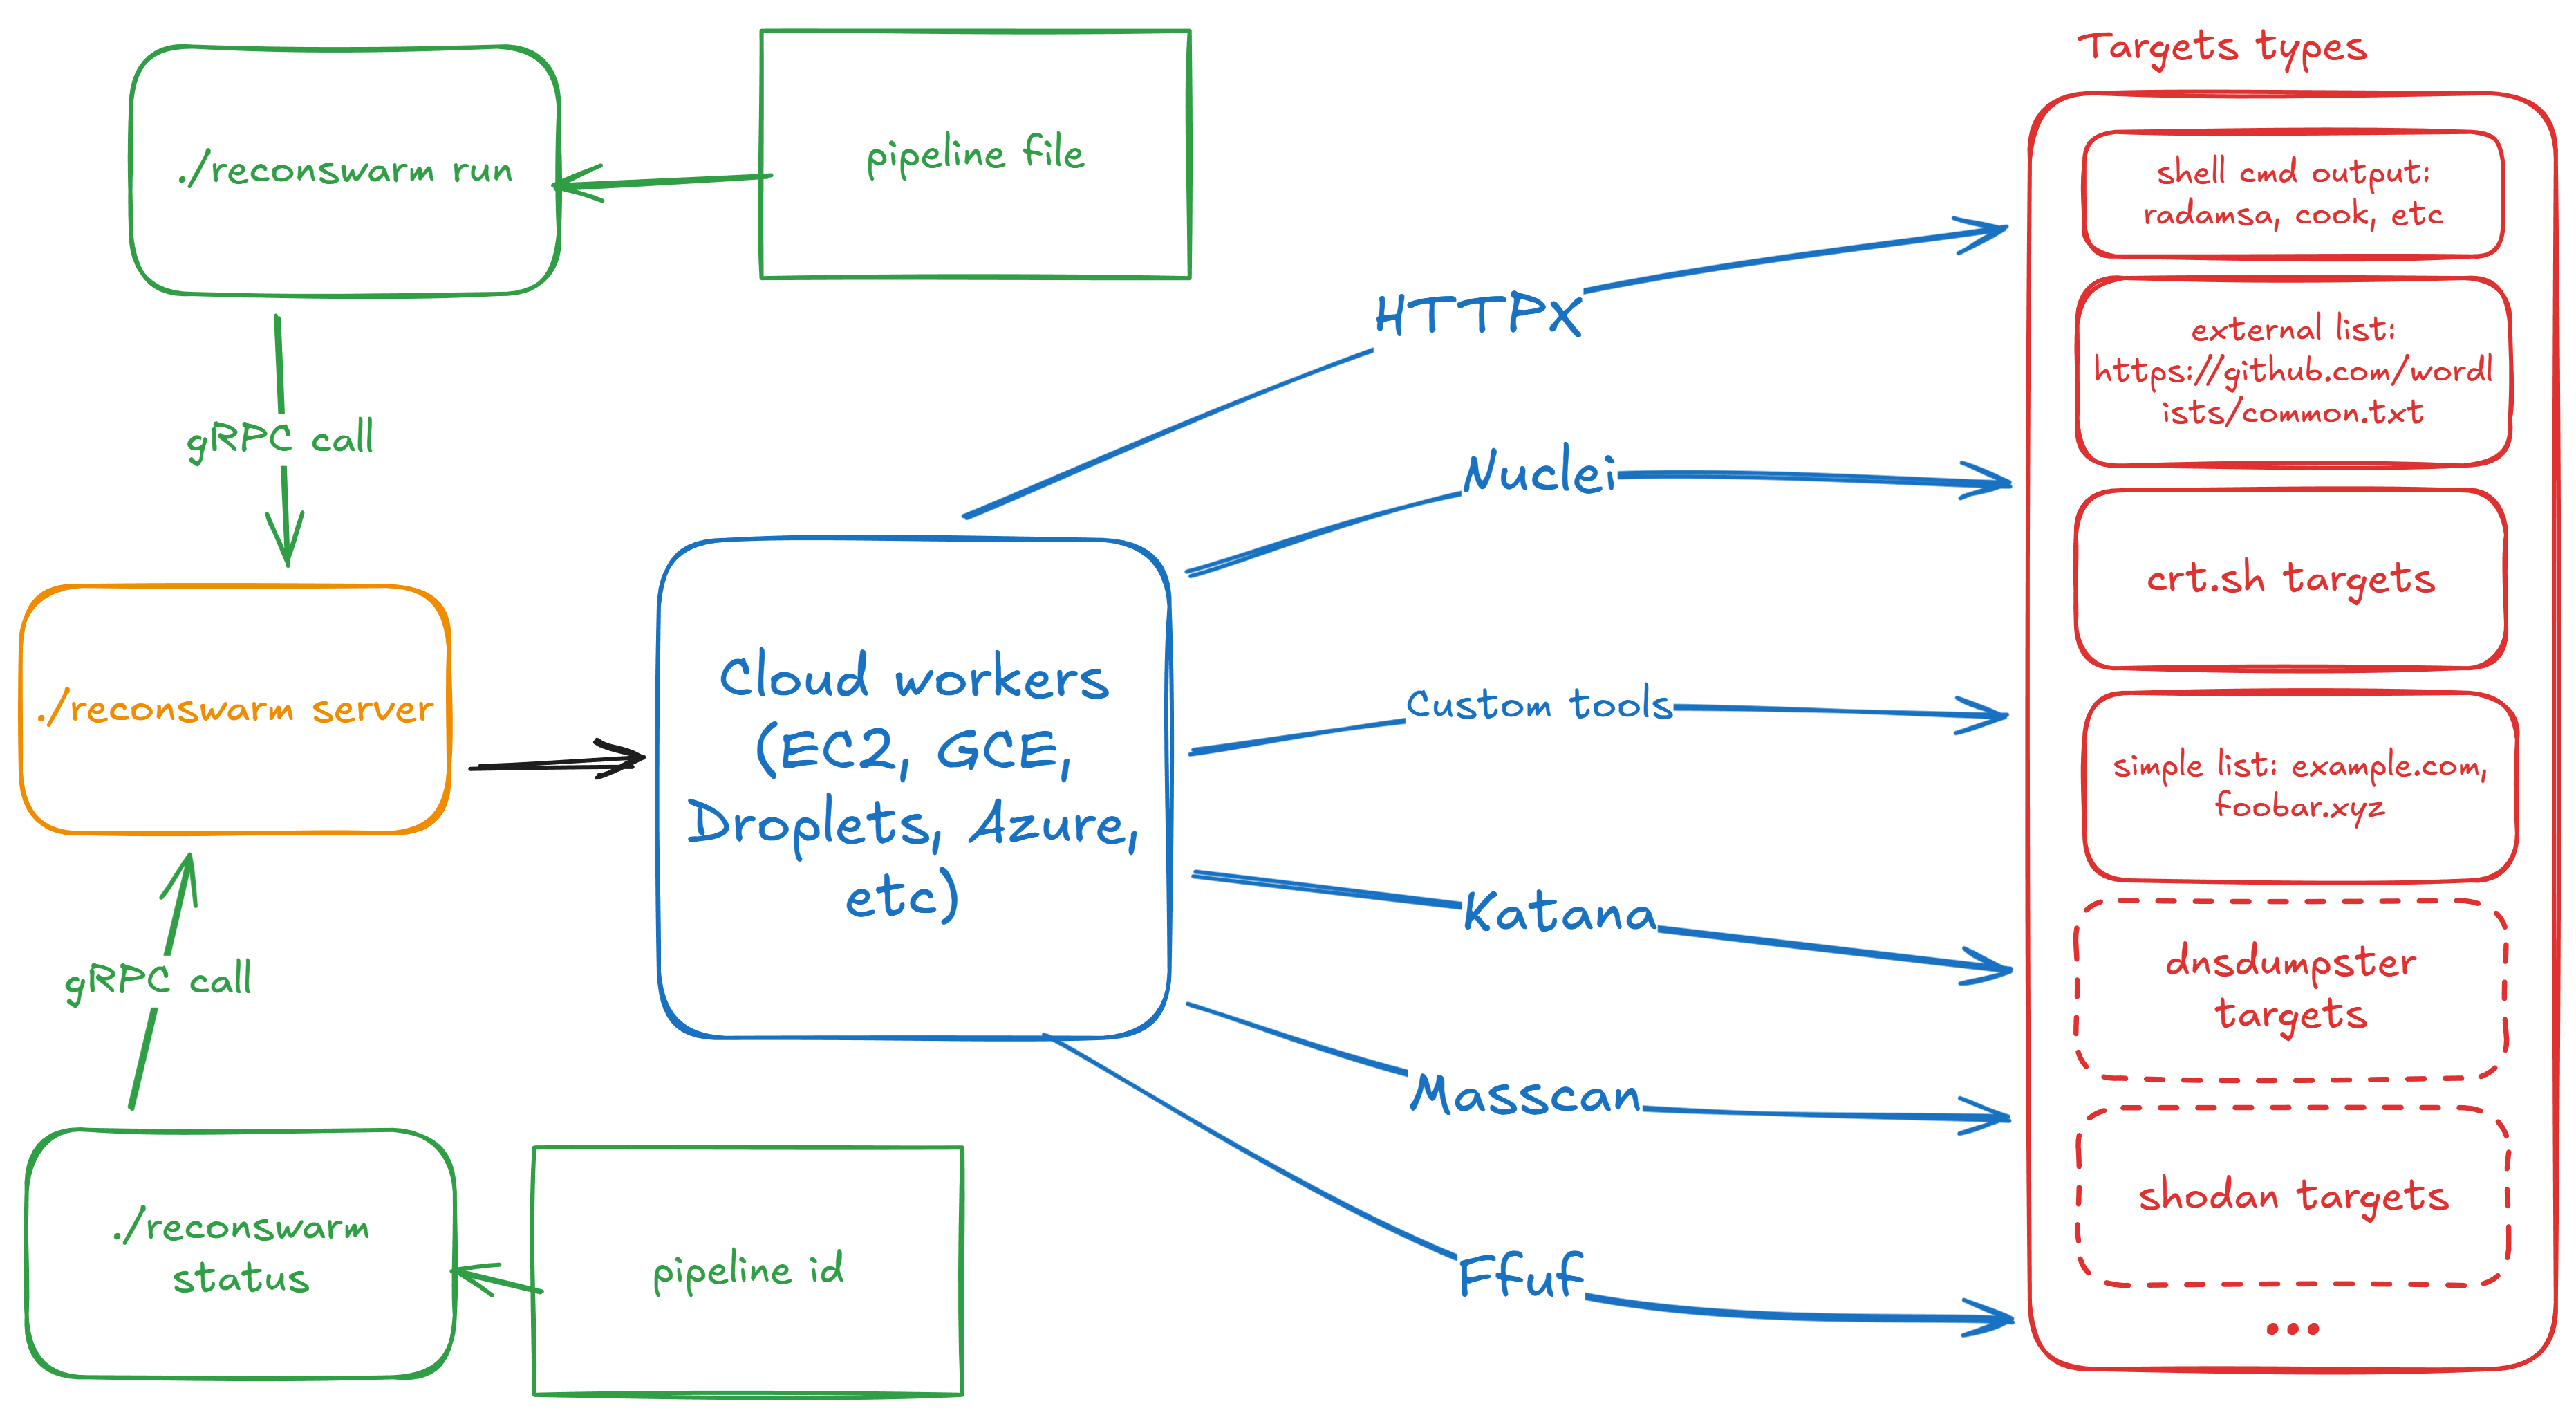 renatus-cartesius/reconswarm
클라우드의 힘으로 리콘을 확장하세요
 alvin-alvo/safenet-soho-security-framework
WireGuard를 사용하여 SOHO 네트워크에 Zero-Trust 마이크로 세그멘테이션을 도입하는 경량의 정책 기반 프레임워크입니다.
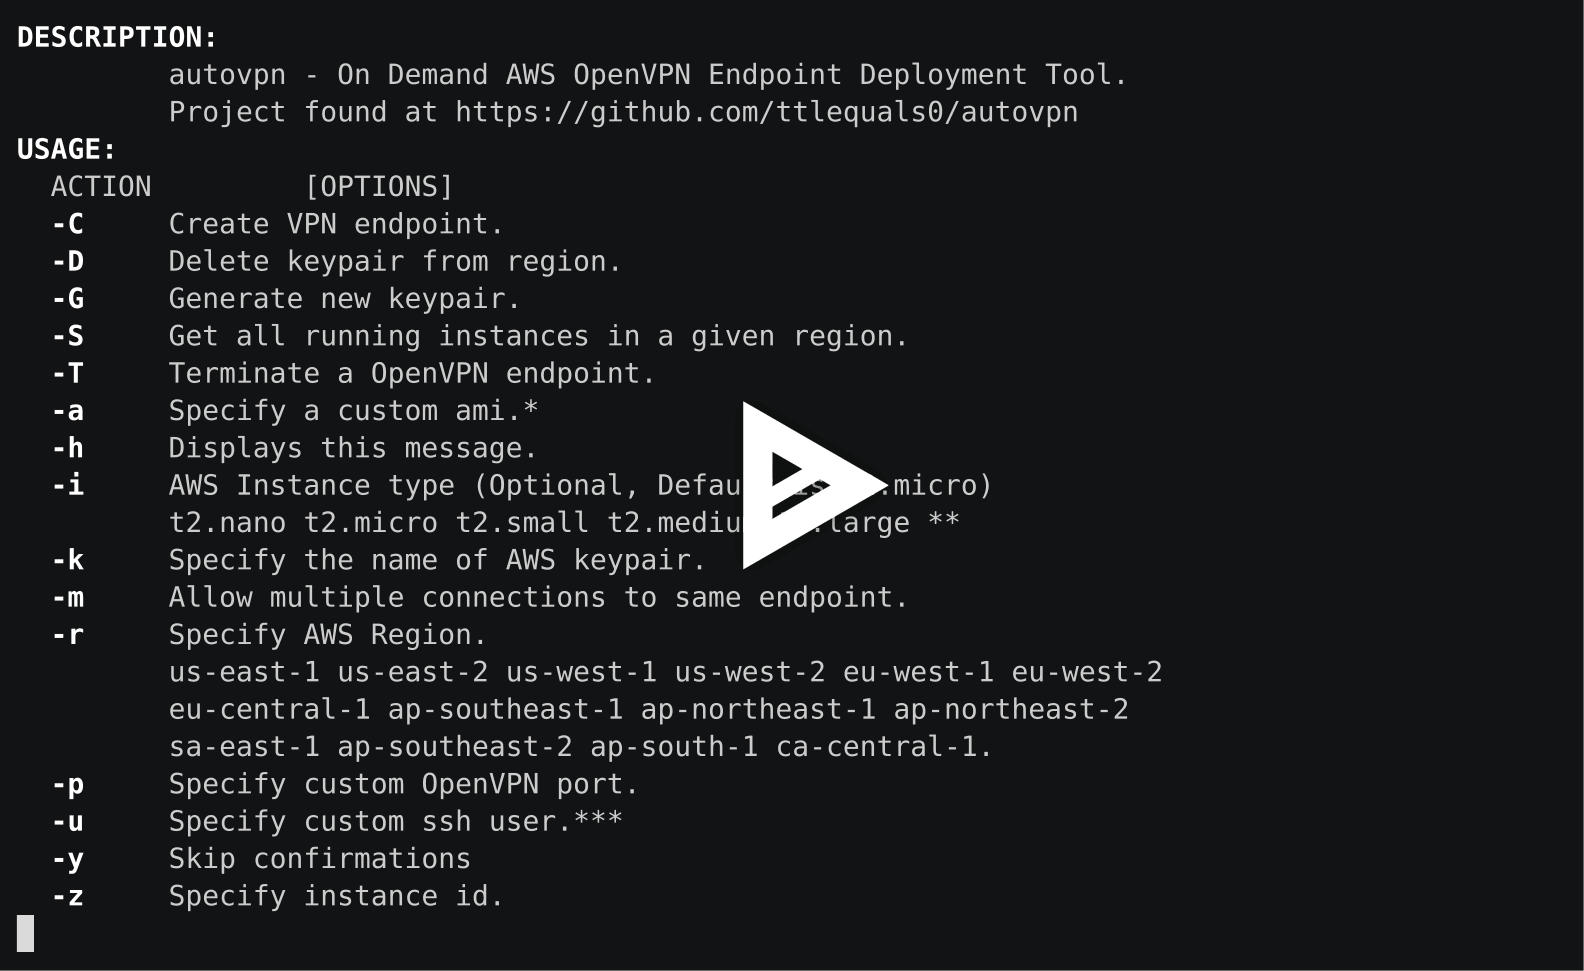 ttlequals0/autovpn
AWS에서 주문형 일회용 OpenVPN 엔드포인트를 생성합니다.
 danindiana/cve-2026-32746-mitigation
CVE-2026-32746용 자동 완화 도구로, 원자적 롤백, 다중 방화벽 지원(UFW, firewalld, nftables, iptables), 그리고 Linux 시스템을 위한 심층 방어(Defense-in-Depth) 복구 기능을 제공합니다.
 r0binak/cve-2025-23266
CVE-2025-23266 – 완전 무기화된 NVIDIA Container Toolkit 익스플로잇








