
 #1

 xf-secops/cve-2026-32662
생산 환경의 Gardyn Home Kit 클라우드 API에 활성화된 디버그 코드를 상세히 설명하는 권고로, 개발 엔드포인트와 내장된 자격 증명을 노출시키며, 수정 지침을 포함합니다.
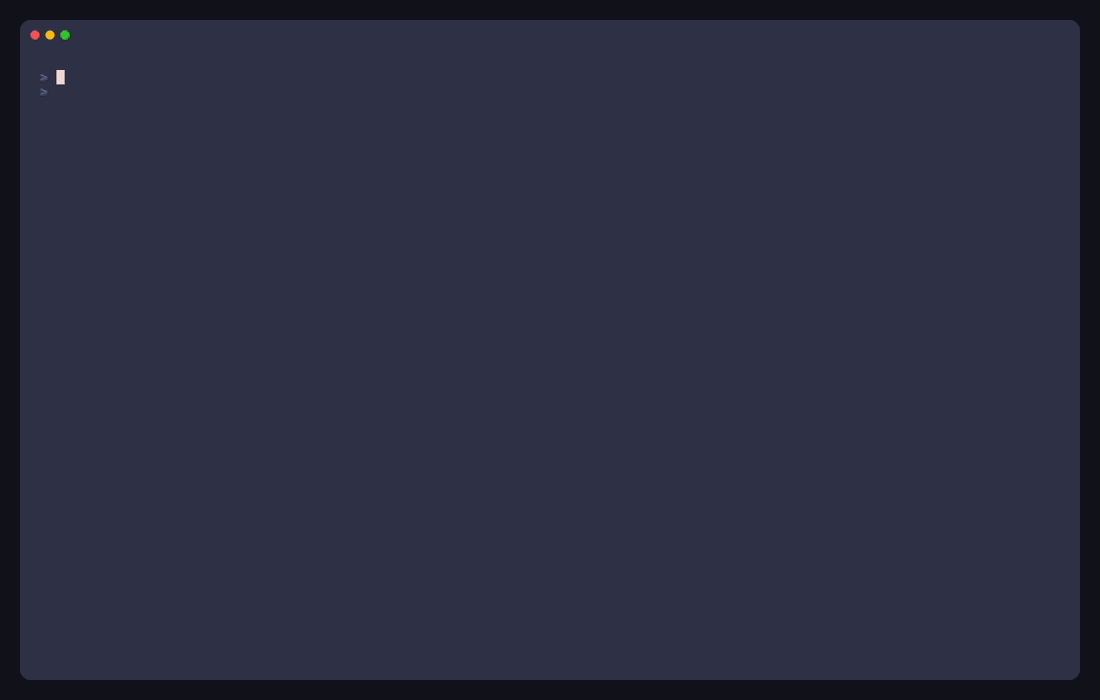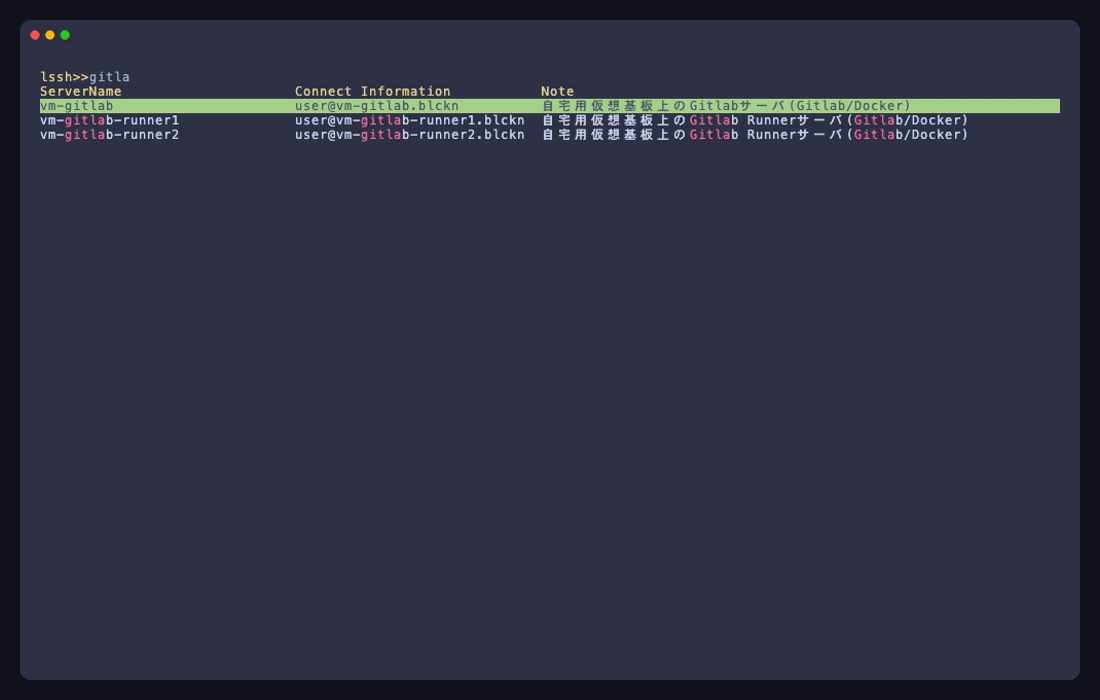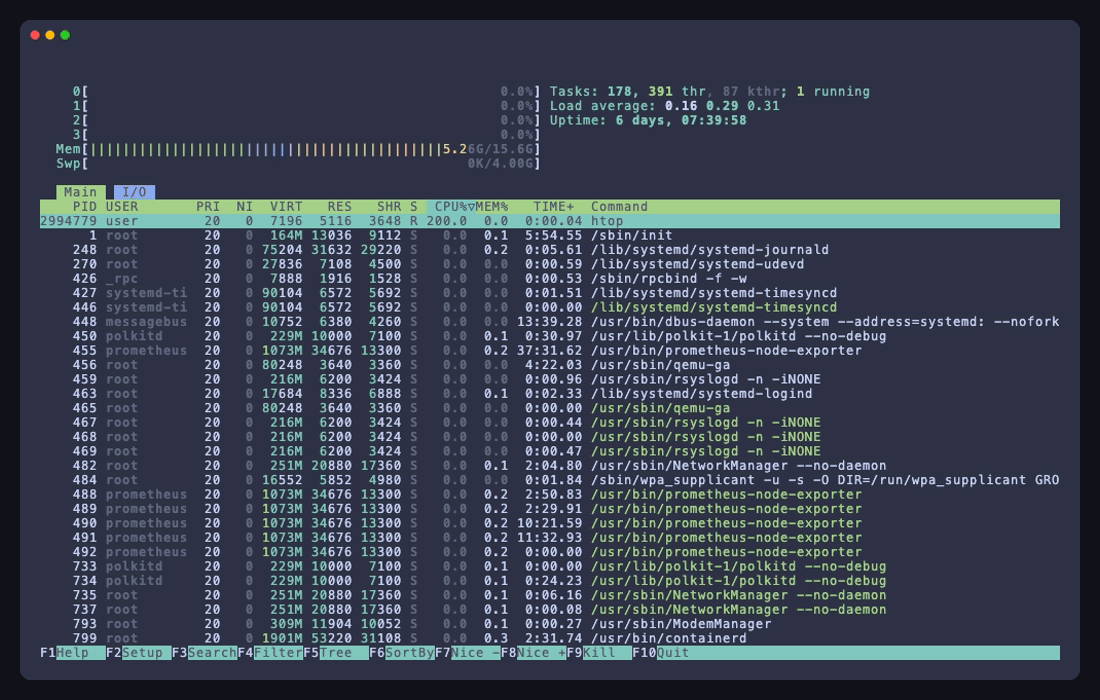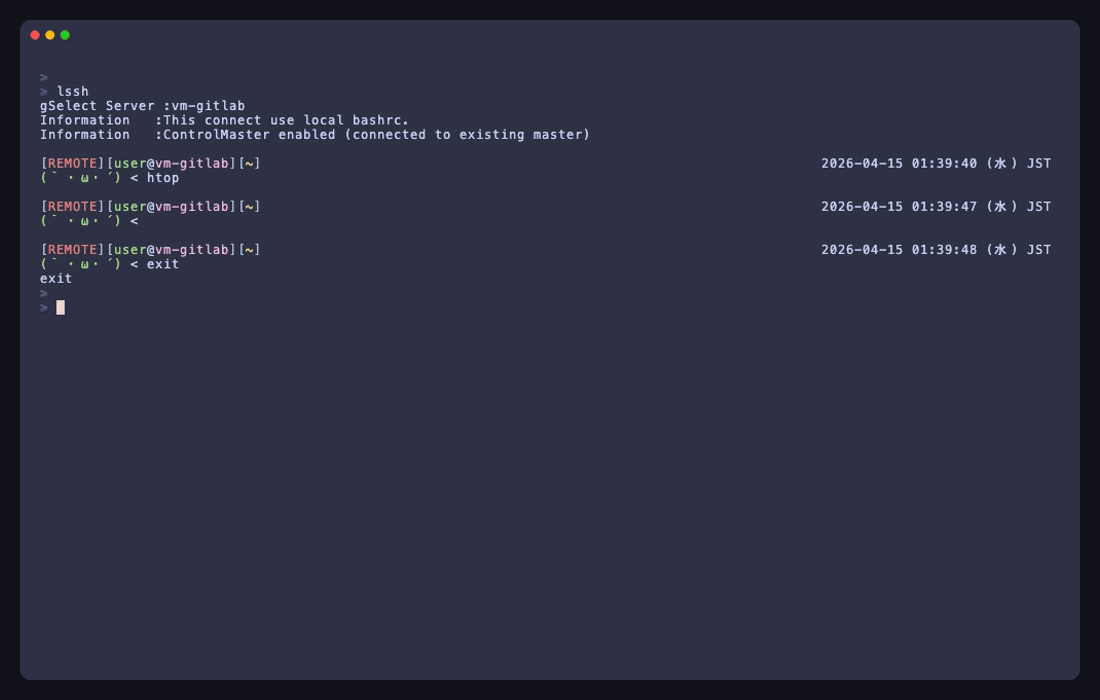 blacknon/lssh
SSH, 클라우드 인벤토리, 제공자 기반 커넥터, 병렬 명령어, 멀티플렉스 작업 공간, 파일 전송 및 모니터링을 위한 터미널 네이티브 원격 접속 제품군.
 bytedance/elkeid
Elkeid는 호스트, 컨테이너, K8s, 서버리스 등 다양한 워크로드의 보안 요구 사항을 충족할 수 있는 오픈 소스 솔루션입니다. 이는 ByteDance의 내부 모범 사례에서 파생되었습니다.
 dinosn/pack2theroot-lab
CTF 스타일 Docker 랩 for CVE-2026-41651 (Pack2TheRoot): PackageKit의 허용적 polkit 로컬 권한 상승
 karimelsheikh1/htb-facts-writeup
HackTheBox Facts 머신 라이트업 — CVE-2025-2304, MinIO S3 열거, SSH 키 크래킹 및 facter 권한 상승.
 owasp/agent-skills-security-standard
에이전트 스킬을 위한 보안 표준으로, 클라우드 및 API 환경에서 AI 기반 자율 에이전트를 보호하기 위한 가이드라인과 모범 사례를 제공합니다.
 joaoreis13/flight-risk
CVE-2025-55182 (React2Shell)를 위한 보안 툴킷 — React Server Components RCE 취약점 스캔, 탐지, 연관 분석 및 테스트
 john-jung/cve-2026-25604-poc
CVE-2026-25604 시연용 PoC
 zeropathai/spinnaker-poc
CVE-2026-32604 및 CVE-2026-32613에 대한 POC로, Spinnaker에서 인증 후 RCE 및 자격 증명 탈취를 허용합니다.
 mattiapertusati/htb-facts
HackTheBox — Facts (쉬움/Linux) | CVE-2025-2304 + AWS S3 + SSH 키 + Facter 권한 상승
 opensourcemalware/vercel-april2026-incident-response
이것은 Vercel April 2026 compromise 사건을 위해 우리가 만든 사고 대응 플레이북입니다.
 madhuakula/kubernetes-goat
의도적으로 취약하게 구성된 Kubernetes 클러스터 환경으로, 실습형 보안 교육을 위해 설계되었습니다. 컨테이너 탈출, RBAC 오설정, SSRF, 그리고 Falco 및 Tetragon을 활용한 런타임 보안을 포함한 22개 이상의 시나리오를 제공합니다.

 zolderio/token-proxy
LLM API 트래픽을 위한 투명한 PII 삭제 프록시입니다. 애플리케이션과 LLM 제공자(현재 Anthropic) 사이에 위치하여, 아웃바운드 시 민감 데이터를 가명 처리하고 인바운드 시 복원합니다. FastAPI + httpx로 구축되었습니다.
 dafthack/mfasweep
여러 Microsoft 서비스에서 MFA가 활성화되어 있는지 확인하는 도구
 jinlei-chen-uwo/cve-2024-34351-demo
CVE-2024-34351 SSRF 취약점을 위한 최소한의 Next.js 14.0.0 데모 앱입니다. 익스플로잇 설정, interactsh 확인, Burp 인터셉션, AWS 메타데이터 권한 상승 단계를 포함합니다.
 0xblackash/cve-2026-40175
CVE-2026-40175









