
 #1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천

 yakovyakov/cve-2026-31431-mitigation
Linux 커널에서 CVE-2026-31431(Copy Fail) 탐지 및 완화 도구 모음입니다. Phalanx-CCS 및 Silent4Labs 스크립트와 서버 전반에 임시 완화 조치(algif_aead 모듈 차단 또는 부팅 파라미터)를 적용하는 Ansible…
 learner202649/cve-2026-40217-poc
해당 취약점을 직접 재현하기 위한 코드
 aaronm-sysdig/log4j-vuln-demo
Sysdig CNAPP 스캐닝을 위한 고의로 취약한 Log4j 2.14.1 데모 (CVE-2021-44228)
 cj667113/oci-ansible-fix-cve-2026-31431
CVE-2026-31431 (Copy Fail)에 대한 조치를 OCI Linux 인스턴스에서 업데이트된 커널 패키지 설치, 재부팅, 여러 배포판에서 수정 사항 확인을 통해 자동화하는 Ansible 플레이북입니다.
 ycseo-git/cve-2025-55182
일명 React2Shell
 hirokiii/cve-2023-44487
LTAT.04.022 Homework 4를 위한 교육 환경
 mafo-sec/mi-laboratorio-log4shell
Log4Shell 취약점(CVE-2021-44228)을 감사하고 연구하기 위한 Docker 기반의 Plug & Play 자동화 실험실
 afshinm/zerobox
OpenAI Codex 런타임 기반의 가볍고 크로스 플랫폼 프로세스 샌드박싱 도구. 파일, 네트워크, 자격 증명 제어 기능으로 모든 명령을 샌드박스 처리합니다.
 dshapi/ai-spm
이 오픈소스 프로젝트는 엔터프라이즈 수준의 AI-SPM을 구현하는 데 전념합니다. 이를 통해 조직은 AI 시스템을 위협으로부터 사전에 보호하고, 데이터 노출을 최소화하며, AI 애플리케이션(에이전트, MPC 서버, 모델 등)의 신뢰성을 유지할 수 있습니다.
 dinosn/cve-2026-44578
CVE-2026-44578: Next.js WebSocket 업그레이드 SSRF — localhost:80을 통한 사전 인증 자격 증명 탈취. 실습 + 익스플로잇 + 감사.
 amlalabs/amla-sandbox
AI 에이전트 코드를 위한 기능 제어가 적용된 WASM 샌드박스. 에이전트는 명시적으로 제공되고 정의된 제약 조건이 있는 도구만 호출할 수 있습니다. 샌드박스화된 가상 파일 시스템, 네트워크 없음, 셸 이스케이프 불가. 단일 바이너리, Docker 또는 VM 불필요.
 medaz-sploit/cve-2025-9074-docker-desktop-api-escape-poc
CVE-2025-9074에 대한 개념 증명 익스플로잇으로, 원시 HTTP 요청을 통해 Docker Desktop API 이스케이프를 가능하게 합니다. curl, dd, awk만을 사용하여 컨테이너 내부에 에뮬레이트된 대화형 셸을 제공합니다.
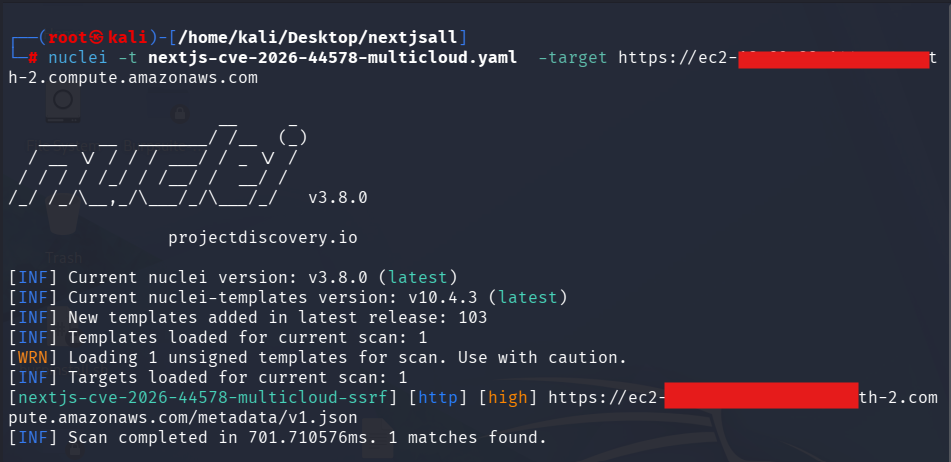 love07oj/nextjs-cve-2026-44578
Nuclei 템플릿으로 CVE-2026-44578(Next.js WebSocket 업그레이드 SSRF)을 탐지하며, 멀티 클라우드 메타데이터 검증, Next.js 핑거프린팅, 실제 환경 스캐닝 워크플로우를 포함합니다. 원본 NextSSRF 연구 및 익스플로잇 도구에…
 w4r10ck423/envvisualizer
손상된 Linux 박스에서 /proc/self/environ을 파싱하고 시각화합니다 — 환경 변수를 기술 스택(AWS, Django, Rails, NodeJS, MySQL, K8s, Docker 등…)별로 분류하고, 심각도 등급이 매겨진 인사이트를 즉시 실행 가능한…
 deckhouse/d8-copy-fail-mitigation
Kubernetes 네이티브 CVE-2026-31431 완화: 자동 커널 모듈 차단, 런타임 Falco 탐지 규칙, 및 Deckhouse 클러스터를 위한 bashible 기반 노드 구성.
 grabesec/xcp_ng_cve-2026-43284_tester
CVE-2026-43284 테스터
 atiilla/cve-2026-42897
CVE-2026-42897 - Exchange Health Checker 블라인드 스팟: 아웃바운드 IIS URL 재작성 규칙이 자동으로 무시되어 진단 보고서에서 EOMT 완화 조치가 보이지 않게 됩니다.
 tocong282/cve-2026-44578-poc
CVE-2026-44578에 대한 개념 증명 익스플로잇, Next.js WebSocket 업그레이드 핸들러의 서버 측 요청 위조(SSRF). 탐지 모드와 Redis 또는 클라우드 메타데이터 엔드포인트 같은 내부 서비스로의 터널링을 포함합니다.








