
 #1
 oscerd/cve-2026-40564
CVE-2026-40564: apache/flink-kubernetes-operator의 FlinkSessionJob jarURI를 통한 SSRF. 하나의 make 명령으로 로컬 kind 클러스터에서 실행되는 자체 포함 재현기.
 edgecases-purplehax/cve-images
고의로 취약점이 포함된 nginx 1.30.0 CVE 실험실 이미지(CVE-2026-40701/42934/42945/42946) - 격리된 보안 연구용. 연구실 전용.
 fevar54/cve-2026-48172---litespeed-cpanel-plugin-version-auditor
CVE-2026-48172용 버전 감사기: cPanel의 LiteSpeed 플러그인이 취약한지 로컬에서 확인하며, 악용하지 않습니다.
 benzamir/cve-2026-7791
Amazon WorkSpaces에서 TOCTOU와 임의 파일 쓰기를 통한 로컬 권한 상승
 nu0l/nginx-rift
CVE-2026-42945 NGINX 힙 오버플로 취약점 스캔 및 검증 도구
 pucagit/cve-2025-9074
CVE-2025-9074에 대한 PoC 익스플로잇으로, 인증되지 않은 내부 Docker Engine API를 통해 Windows 및 macOS에서 전체 Docker Desktop 컨테이너 이스케이프를 시연합니다.
 tstephens1080/palo-alto-cve-2026-0265-checker
SSH를 통해 Palo Alto 방화벽 및 Panorama를 스캔하고, PAN-OS 버전을 CVE-2026-0265(클라우드 인증 서비스 인증 우회)와 비교하고, CAS가 실제로 구성되었는지 감지하며, 색상으로 구분된 요약 테이블에서 악용 가능성을 보고하는…
 openclarity/openclarity
OpenClarity는 클라우드 네이티브 애플리케이션과 인프라의 보안 및 가시성을 강화하기 위해 구축된 오픈소스 플랫폼입니다.
 pompelmi/pompelmi
Node.js용 ClamAV 안티바이러스 스캐닝 — 단일 함수 호출로 파일 업로드를 스캔합니다. 의존성 제로. 타입화된 Symbol 판정. 로컬 또는 Docker/clamd.
 hardenedlinux/harbian-audit
강화된 Debian GNU/Linux 배포판 감사
 davidrxchester/cve-2026-5843
mlx-metal importlib을 통한 Docker 컨테이너 탈출 PoC
 gouldnicholas/cve-2026-5817-poc
Docker Model Runner container-to-host RCE / Escape: Docker Model Runner의 MLX / SGLANG / VLLM 추론 백엔드에서 컨테이너-호스트 코드 실행을 허용하는 치명적인 취약점입니다.
 padok-team/yatas
:owl::mag_right: AWS/GCP 인프라의 잘못된 구성이나 잠재적인 보안 문제를 플러그인 통합으로 감사하는 간단한 도구
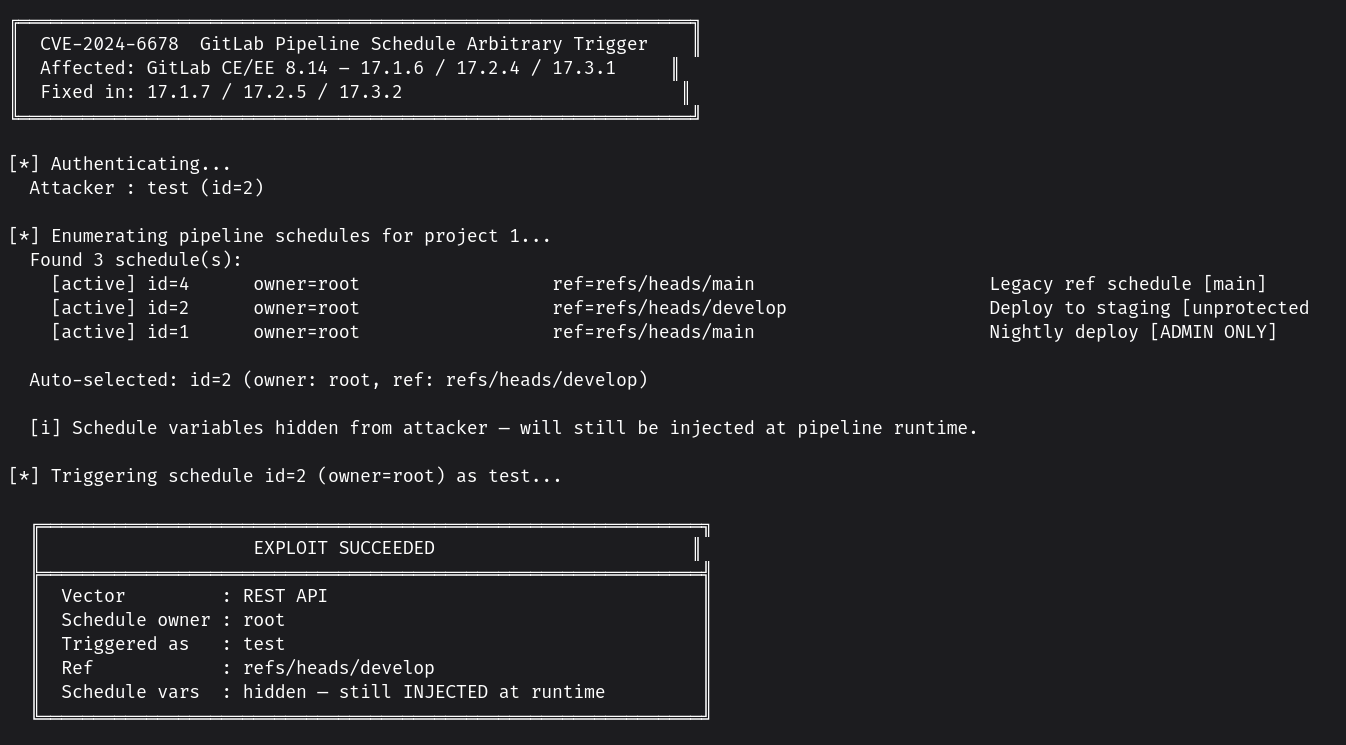 fallenskill1/cve-2024-6678
CVE-2024-6678 PoC
 zegl/kube-score
Kubernetes 객체 분석 및 안정성과 보안 향상을 위한 권장 사항을 제공합니다. kube-score는 Kubernetes YAML 및 Charts에서 다운타임과 버그를 사전에 방지합니다. Kubernetes를 위한 정적 코드 분석 도구입니다.
 selectel/mks-copy-fail-mitigation
Copy Fail (CVE-2026-31431) 취약점 완화를 위한 임시 조치를 구현한 DaemonSet
 barappteam/nginx-cve-fix
소스 빌드된 nginx 1.25.5 컨테이너, 백포트된 CVE-2026-42945 수정, OpenSSL 업그레이드, 완전한 공급망 증명 체인, VEX 증명 포함.









