
 #1

 kalidoulabghaly/log4shell-exploitation-detection
Log4Shell 악용, Splunk 및 auditd를 활용한 탐지 엔지니어링, 컨테이너 환경에서의 검증된 완화 조치를 시연하는 실습형 프로젝트입니다.
 owasp/quantum-security-project
벤더 중립적인 OWASP 프로젝트로, 양자 시대의 보안 위험을 매핑하여 Top 10 위험 목록, 완화 지침, 포스트퀀텀 암호화 마이그레이션 및 양자 플랫폼 보안을 위한 위협 모델을 제공합니다.
 romain-deperne/cve-2026-34940
KubeAI의 Ollama 시작 프로브에서 OS 명령 주입에 대한 개념 증명으로, 조작된 Model CRD URL을 통해 Kubernetes 모델 파드에서 임의 코드 실행을 시연합니다.
 romain-deperne/cve-2026-33980
adx-mcp-server의 table_name 매개변수를 통한 KQL 인젝션에 대한 개념 증명 익스플로잇으로, Azure Data Explorer에서 데이터 유출 및 파괴적 명령 실행이 가능합니다.
 pvharmo2/gha-lab-5511dc3f73
# 승인된 보안 연구소의 CVE-2026-45131 재현 (.github/workflows/pull-request.yaml의 pwn 요청) — CloudPirates-io/helm-charts @ 9f5a7186 스냅샷
 isaca0315/cve-2026-44578-next-js-ssrf
이 실험실은 괜찮을 수도 있고 아닐 수도 있지만, 테스트 중이며 작동해야 합니다. AI에게 물어보세요 하하하
 farhanashrafdev/90daysofcybersecurity
Network+, Security+, Linux, Python, 트래픽 분석, 클라우드 보안, 윤리적 해킹을 다루는 일일 과제로 구성된 체계적인 90일 사이버 보안 학습 계획입니다. 초보자를 위한 엄선된 리소스와 실습형 랩을 제공합니다.
 pigeonlabshq/pigeon
AI 에이전트에 대해 서명되고 범위가 지정된 자격 증명으로 최소 권한 위임을 적용합니다. 하위 에이전트에 좁은 기능과 리소스를 부여하고, 실행 전에 작업을 검증하며, 권한 상승을 방지합니다.
 all3xj/fixing-google-secops-detections
Google Chronicle 큐레이티드 탐지 항목을 튜닝 및 리팩토링하여 알림 피로를 제거하고 논리적 허점/버그를 수정합니다.
 pvharmo2/gha-lab-3f1ff30e9c
# 승인된 보안 연구 랩: CVE-2026-31852 재현 (jellyfin/jellyfin-ios code-quality.yml의 pull_request_target pwn) — 격리된 스냅샷, 업스트림 프로젝트 아님
 gagaltotal/cve-2026-82329-poc
CVE-2026-82329(JFrog Artifactory)에 대한 PoC 및 검증 도구입니다. 빈 서명 키로 JWT를 위조하여 관리자 토큰을 획득하고, 접근 권한을 검증하며, 스레드를 이용한 다중 대상 스캔을 지원합니다.
 pvharmo2/gha-lab-2f775f277c
# CVE-2025-47928 (spotipy-dev/spotipy pull_request_target 비밀 정보 유출)의 공인된 실험실 재현 — 취약한 커밋 4f5759d의 스냅샷
 pvharmo2/gha-lab-fb6df3d456
승인된 보안 연구 랩으로 CVE-2025-46820(GHSA-cwj7-6v67-2cm4)을 재현합니다: phpgt/Dom에서 GITHUB_TOKEN이 공개적으로 다운로드 가능한 CI 아티팩트에 유지됨. phpgt/Dom @ b73d7e8 스냅샷.
 frigatecaptain/openclaw_vulnerabilities_and_solutions
> OpenClaw 보안 감사 및 보안 강화 배포 가이드 — 알려진 취약점 (CVE-2026-25253, 악성 스킬, 자격 증명 유출), 아키텍처 수준의 완화 조치 및 단계별 VPS 배포 계획
 disqualifier/psa-2026-00043-recovery
복구 노트: Proxmox 권고 ID PSA-2026-00043-1 (CVE-2023-54391)
 adversis/tailsnitch
Tailscale 구성에 대한 보안 감사 도구입니다. 테일넷(tailnet)에서 잘못된 구성, 과도하게 허용적인 접근 제어, 보안 모범 사례 위반을 스캔합니다.
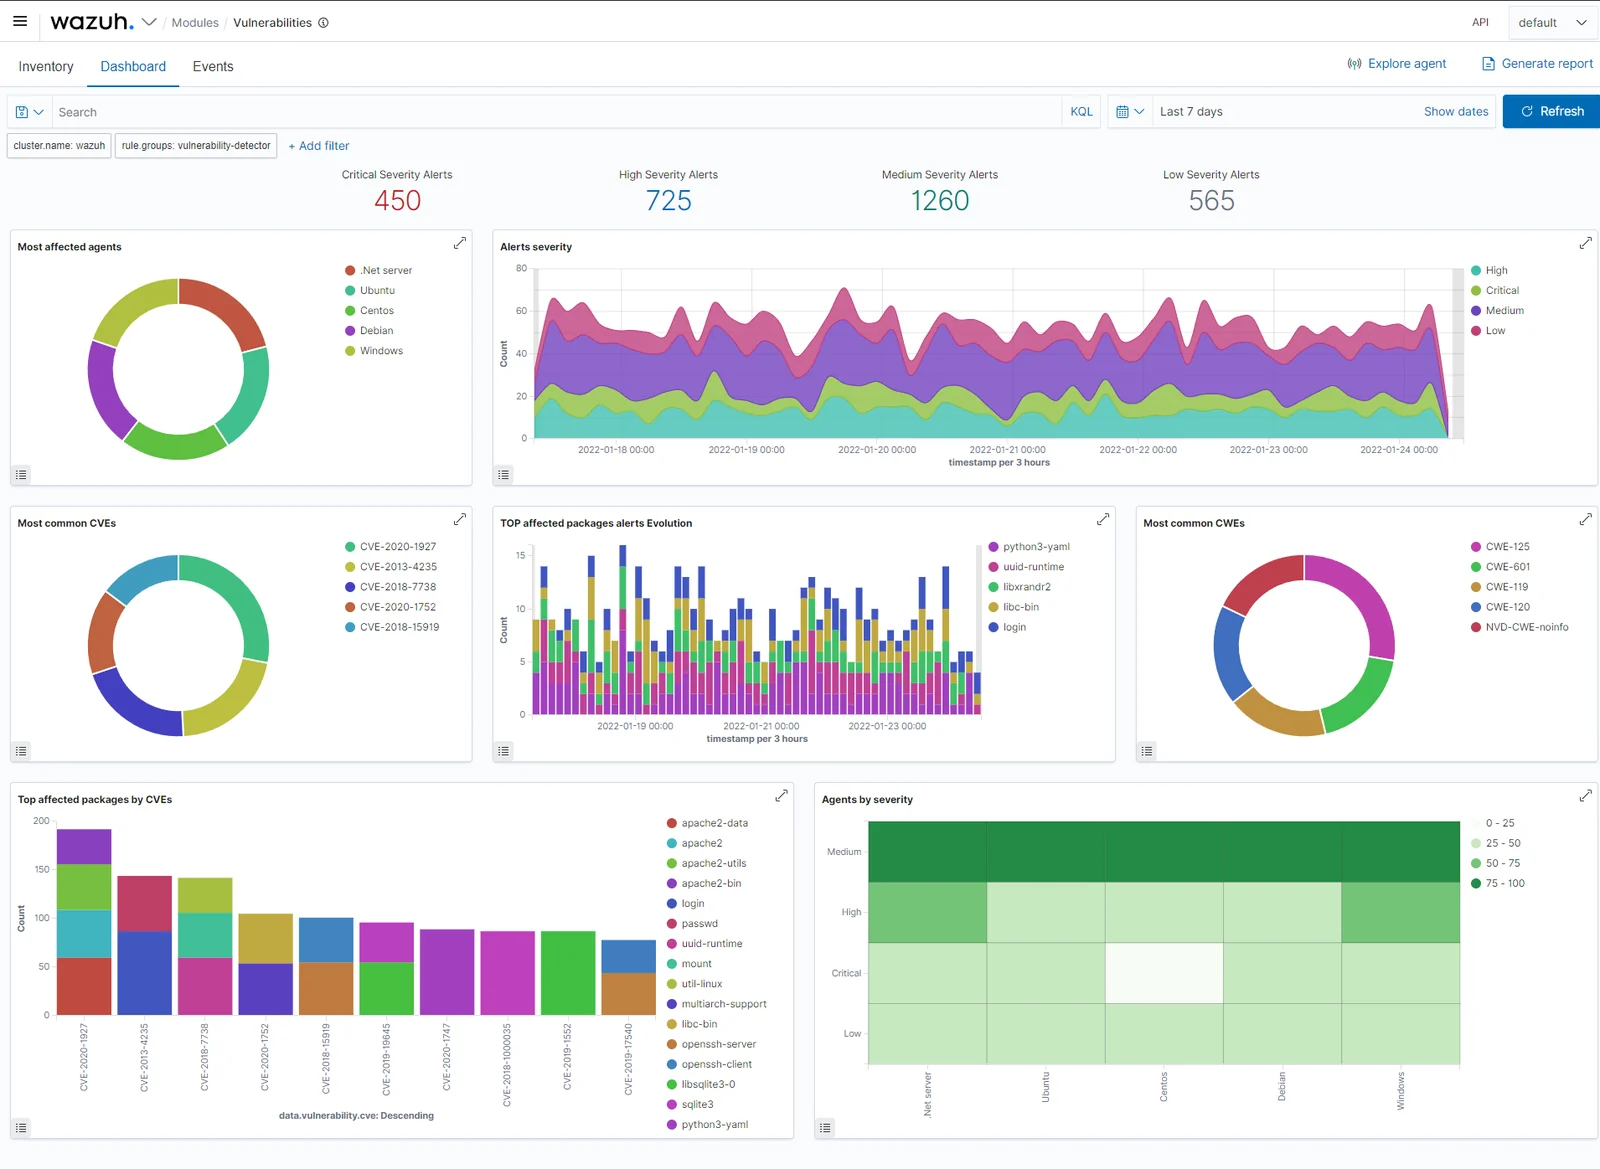 pvharmo2/gha-lab-becf103a54
# CVE-2025-15617 (GHSA-6xqr-4q5g-xc7x)의 공인된 보안 연구 재현: wazuh FIM Windows 통합 워크플로 아티팩트에서의 artipacked GITHUB_TOKEN 유출









