
 #1

 securecodebox/securecodebox
쿠버네티스 네이티브 보안 스캐닝 오케스트레이터로, 여러 오픈소스 스캐너를 CI/CD 파이프라인에 통합하여 지속적인 취약점 탐지를 자동화합니다.
 liske/needrestart
패키지 업그레이드 후 오래된 라이브러리를 사용하는 데몬을 식별하여 재시작함으로써 보안을 유지하는 시스템 유틸리티입니다. 컨테이너와 인터프리터를 지원합니다.
 kubernetes-sigs/aws-iam-authenticator
AWS IAM 자격 증명을 사용하여 Kubernetes 클러스터에 인증하는 도구
 moltis-org/moltis
Rust로 작성된 안전한 영구 개인 비서 서버입니다. 단일 바이너리, 샌드박스 실행, 다중 제공자 LLM, 음성, 메모리, Telegram, WhatsApp, Discord, Teams 및 MCP 도구를 지원합니다. 설계상 안전하며 사용자 하드웨어에서 실행됩니다.
 rootsecdev/microburstsecretshunter
내보낸 Azure 도메인 덤프에서 일반 텍스트 비밀번호, 연결 문자열, 스토리지 키 및 기타 비밀을 스캔하고, 읽기 전용 감사 워크플로우를 위해 마스킹된 CSV/HTML 보고서를 생성합니다.
 alegrey91/vex8s
스캔에 Kubernetes 컨텍스트를 적용하여 취약점을 억제
 yifengchen-cc/cve-2026-8933
CVE-2026-8933에 대한 C 기반 개념 증명(PoC)으로, cgroup 동결, 심볼릭 링크 경쟁 조건, udev 규칙 주입을 이용해 root 권한으로 명령을 실행하는 snap-confine 로컬 권한 상승 취약점입니다.
 silverhack/monkey365
Microsoft 365, Azure 및 Entra ID를 위한 PowerShell 기반 보안 평가 프레임워크. 잘못된 구성, CIS 벤치마크 준수 여부 및 클라우드 보안 상태를 구조화된 보고와 함께 스캔합니다.
 cookiengineer/actual-php2shell
:robot: (바이브코딩 프로토타입) 아니요, 이 취약점을 악용하는 쉬운 방법이 있습니다!
 carlospolop/purplepanda
다양한 클라우드 내부 및 클라우드 간 권한 상승 경로 식별
 abdeljalilait/kerneleye
리눅스 서버용 커널 수준 보안 및 공격 대응.
 lame-projects/stratum-c2
클라우드 데드드롭 C2 프레임워크 — RSA-4096 + AES-256-GCM, 5개 클라우드 제공자, Rust 전용 에이전트, P2P 메시, 지속성 엔진, 자격 증명 수집
 aquasecurity/trivy-plugin-aqua
Trivy를 Aqua Security 플랫폼과 통합하여 IaC, 파이프라인 및 종속성에서 취약점과 잘못된 구성을 스캔하는 플러그인입니다.
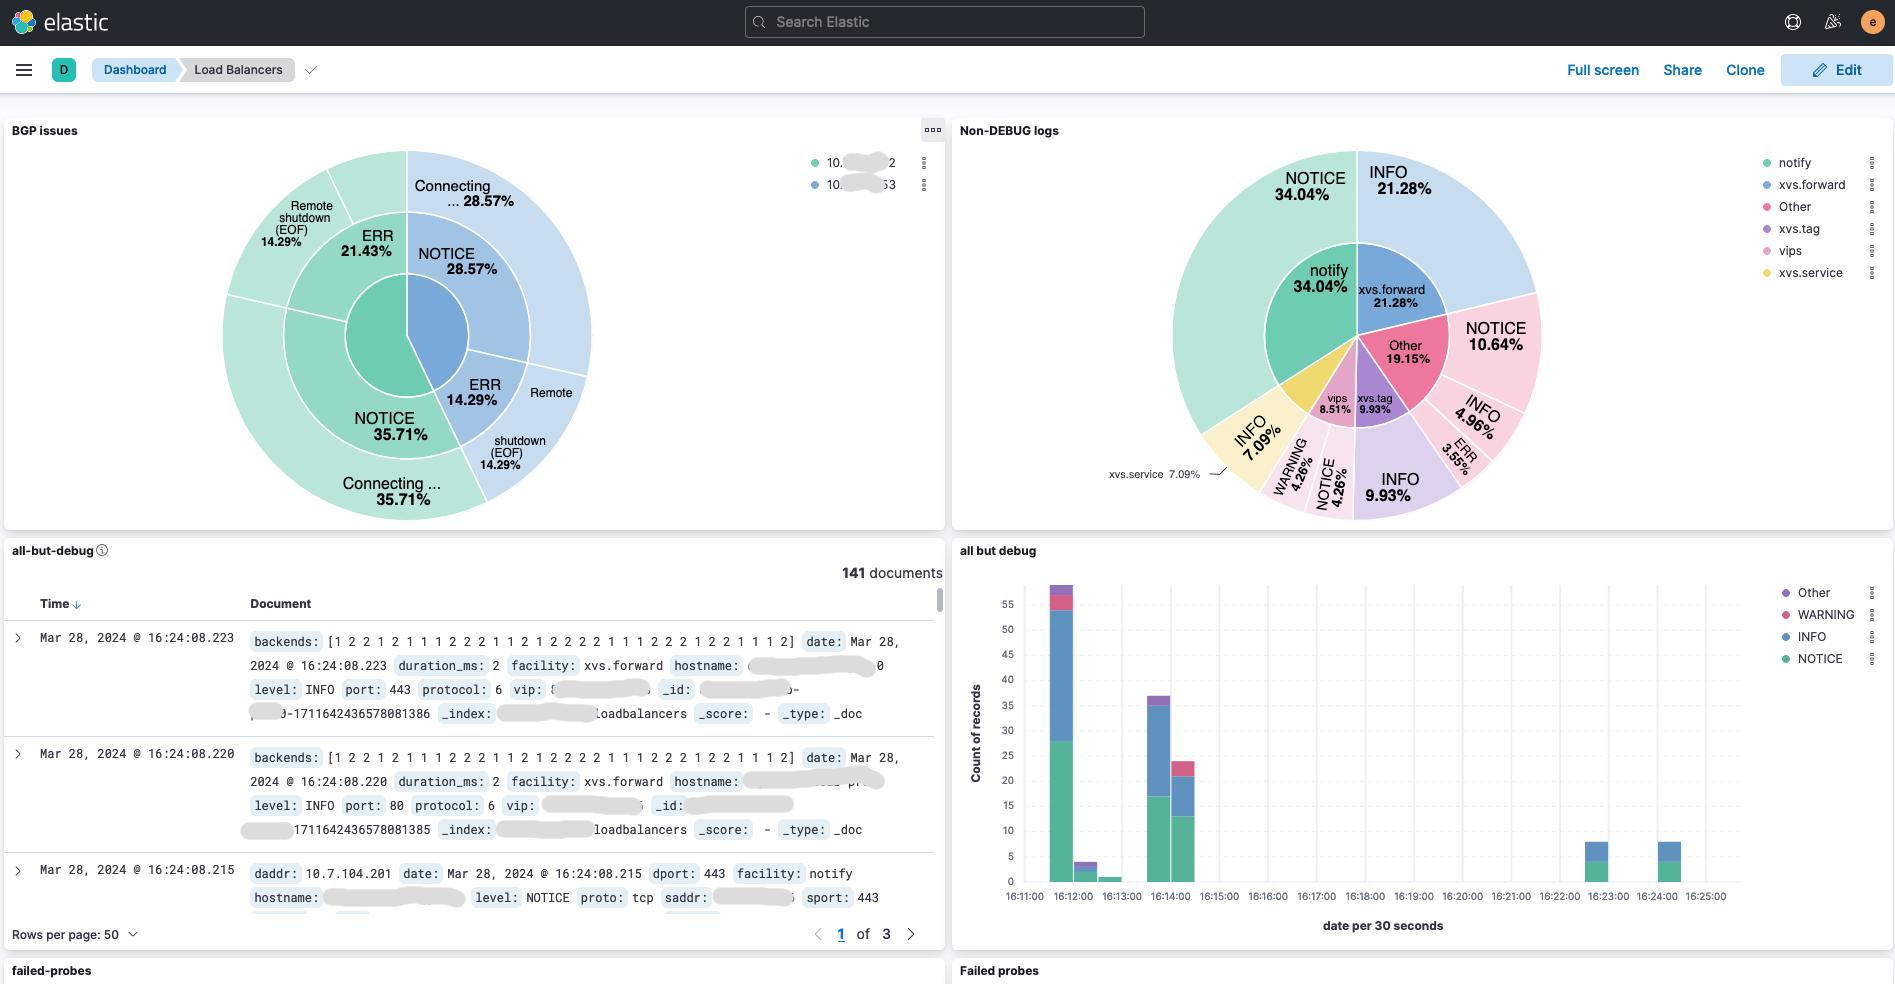 davidcoles/vc5
Linux용 XDP/eBPF를 사용하는 수평 확장 가능한 Direct Server Return 레이어 4 로드 밸런서
 bunkerity/bunkerweb
🛡️ 오픈소스 및 클라우드 네이티브 웹 애플리케이션 방화벽 (WAF)
 0xajstrike/emsign-trust-scan
2026년 10월 eMudhra/emSign CA 키 침해 사건을 위한 오프라인 스캐너로, OS 신뢰 저장소, CA 번들, Java cacerts, NSS 및 컨테이너 이미지 전반에서 영향을 받은 인증서를 찾아냅니다.
 woyindao/cve-2026-72867-cvss-9.9-critical
Dokploy <=0.29.12 compose 브랜치 저장 명령 주입 (CVSS 9.9 치명적) — 클린룸 익스플로잇, swarm 랩 오케스트레이션, v0.29.12 대상 라이브 재현 및 호스트 장악 채널 증명










