
 #1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천

 ed1s0nz/cyberstrikeai
AI 네이티브 사이버보안을 위한 행동 체계—의도가 통제된 실행이 되고, 증거가 운영 메모리가 되며, 모든 운영이 다음 운영을 개선하는 곳.
 kata-containers/kata-containers
Kata Containers는 컨테이너처럼 느껴지고 성능을 발휘하면서도 VM의 워크로드 격리 및 보안 이점을 제공하는 경량 VM(가상 머신)의 표준 구현을 구축하기 위해 노력하는 오픈 소스 프로젝트이자 커뮤니티입니다. https://katacontainers.io/
 fleetdm/fleet
MDM, 패치 관리, 소프트웨어 배포, 그리고 osquery 기반 가시성을 통해 엔드포인트를 보호하고 관리하는 오픈소스 플랫폼으로, 규정 준수 및 취약점 모니터링을 지원합니다.
 complianceascode/content
Linux 호스트, 컨테이너, Kubernetes 전반의 규정 준수 평가 및 자동 강화를 위한 SCAP, Ansible, Bash, CEL 보안 콘텐츠를 생성합니다.
 kyverno/kyverno
승인 제어, 리소스 변형, 백그라운드 스캔 및 컨테이너 이미지 서명 검증을 통해 Kubernetes 클러스터에 보안 및 규정 준수를 적용합니다.
 projectdiscovery/nuclei
빠른 YAML 기반 취약점 스캐너로, 템플릿 기반 탐지 엔진을 통해 웹 애플리케이션, API, 네트워크, DNS, 클라우드 인프라 전반에 걸친 자동화된 보안 테스트를 수행합니다.
 snyk/cli
Snyk CLI는 프로젝트의 보안 취약점을 스캔하고 모니터링합니다.
 cisco-ai-defense/defenseclaw
Security Governance for Agentic AI
 anchore/grype
컨테이너 이미지 및 파일시스템을 위한 취약점 스캐너
 lxc/incus-os
Incus 컨테이너 및 가상 머신 실행에 최적화된 불변 리눅스 OS 이미지로, UEFI 시큐어 부트, TPM 2.0 디스크 암호화, 안전한 인프라 배포를 위한 자동화된 이미지 빌드를 제공합니다.
 browserbox/browserbox
💚🇺🇸🗽Secure remote browsing anywhere, any way you like it.
 cloudquery/cloudquery
클라우드 구성 및 보안 데이터를 위한 데이터 파이프라인입니다. 클라우드 자산 인벤토리, CSPM, FinOps 및 취약점 관리 솔루션을 구축합니다. AWS, Azure, GCP 및 70개 이상의 클라우드 및 SaaS 소스에서 추출합니다.
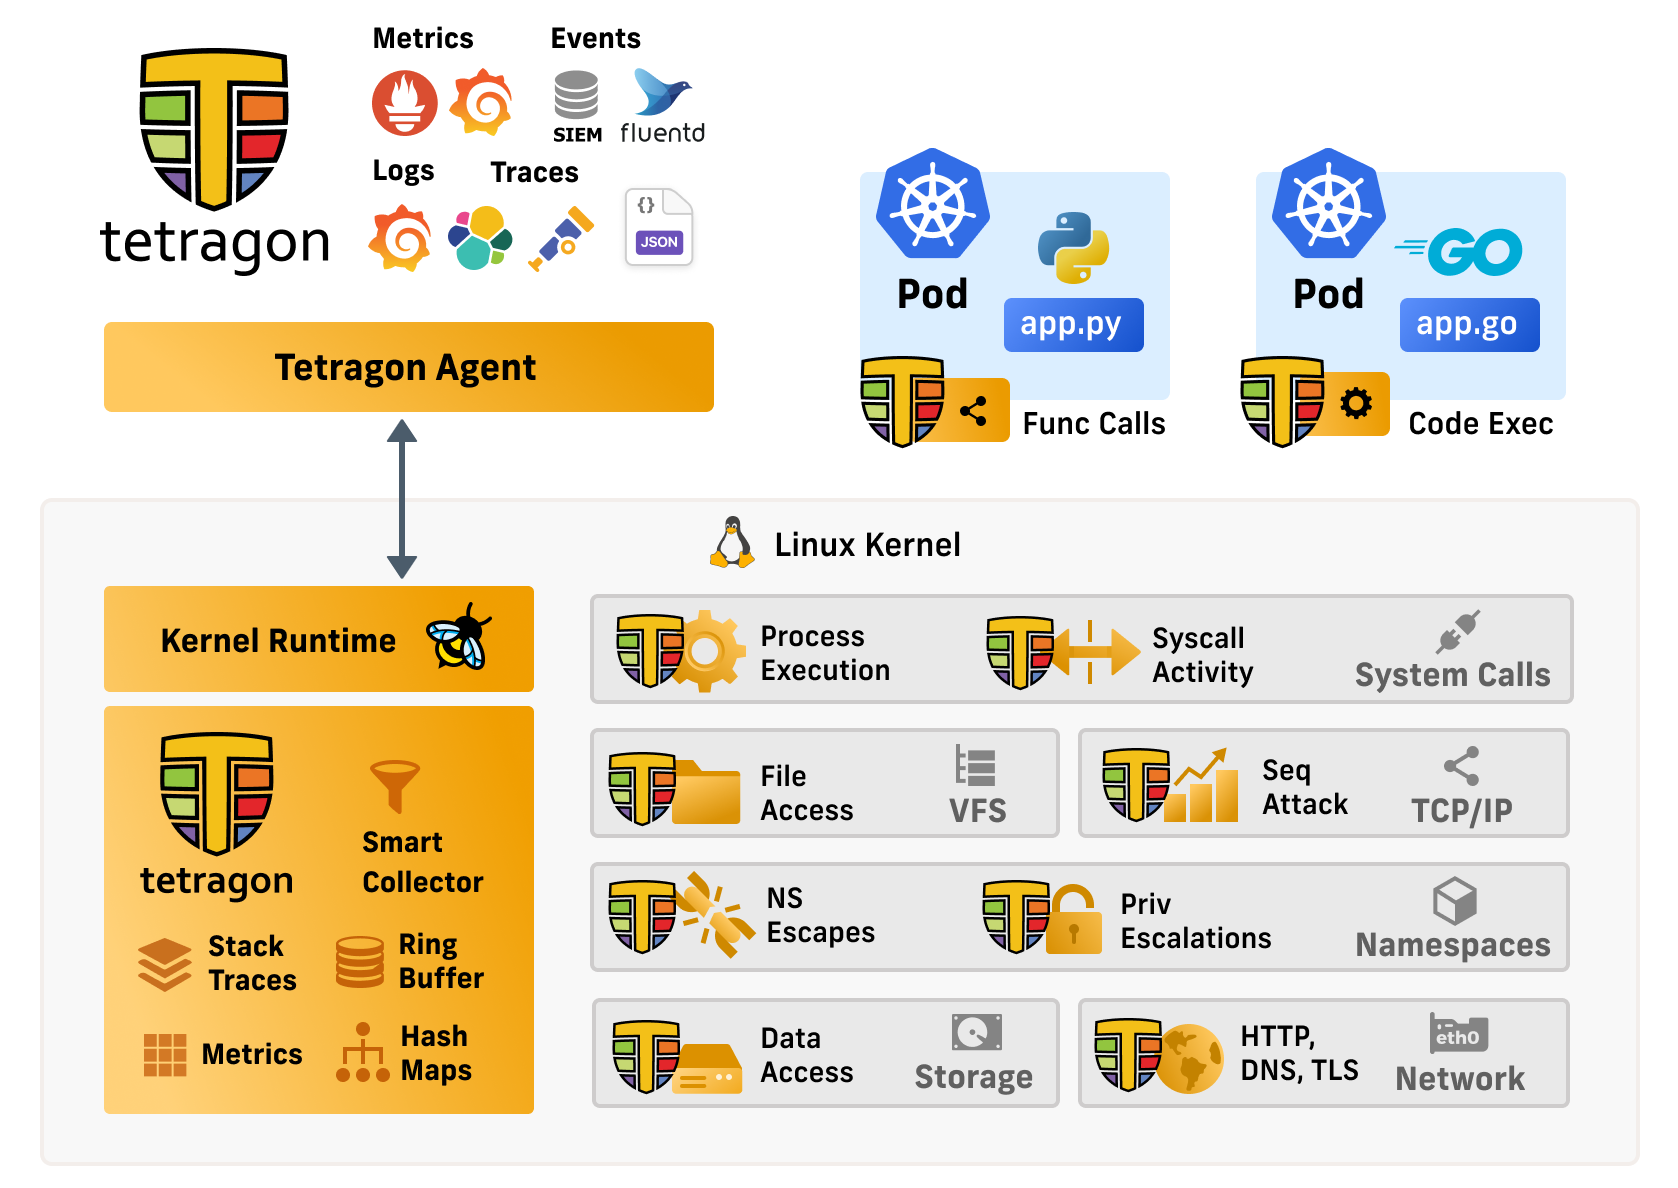
 trailofbits/claude-code-devcontainer
샌드박스형 devcontainer로, bypass 모드에서 Claude Code를 안전하게 실행하기 위한 환경입니다. 보안 감사 및 신뢰할 수 없는 코드 검토를 위해 제작되었습니다.
 node9-ai/node9-proxy
AI 에이전트를 위한 접근 제어. Claude Code, Codex, Gemini, Cursor 및 모든 MCP 서버가 수행할 수 있는 작업을 설정하고, 위험한 작업이 실행되기 전에 검토하며, 모든 작업을 기록으로 남깁니다.
 rtvkiz/minimal
Minimal CVE Hardened container image collection








