#1

 inguardians/peirates
Peirates - Kubernetes 침투 테스트 도구
 foxboron/ssh-tpm-agent
SSH 에이전트로서 TPM으로 봉인된 키를 생성 및 관리하여 하드웨어 바인딩 인증을 제공하며, 키 생성, 가져오기, 래핑, PIN 보호 및 프록시 폴백을 지원합니다.
 rudsarkar/ghsa-673q-mjm6-r5xr
Dockerized proof-of-concept for GHSA-673q-mjm6-r5xr: a single unauthenticated request achieves RCE in Next.js use cache / React Flight, with a…
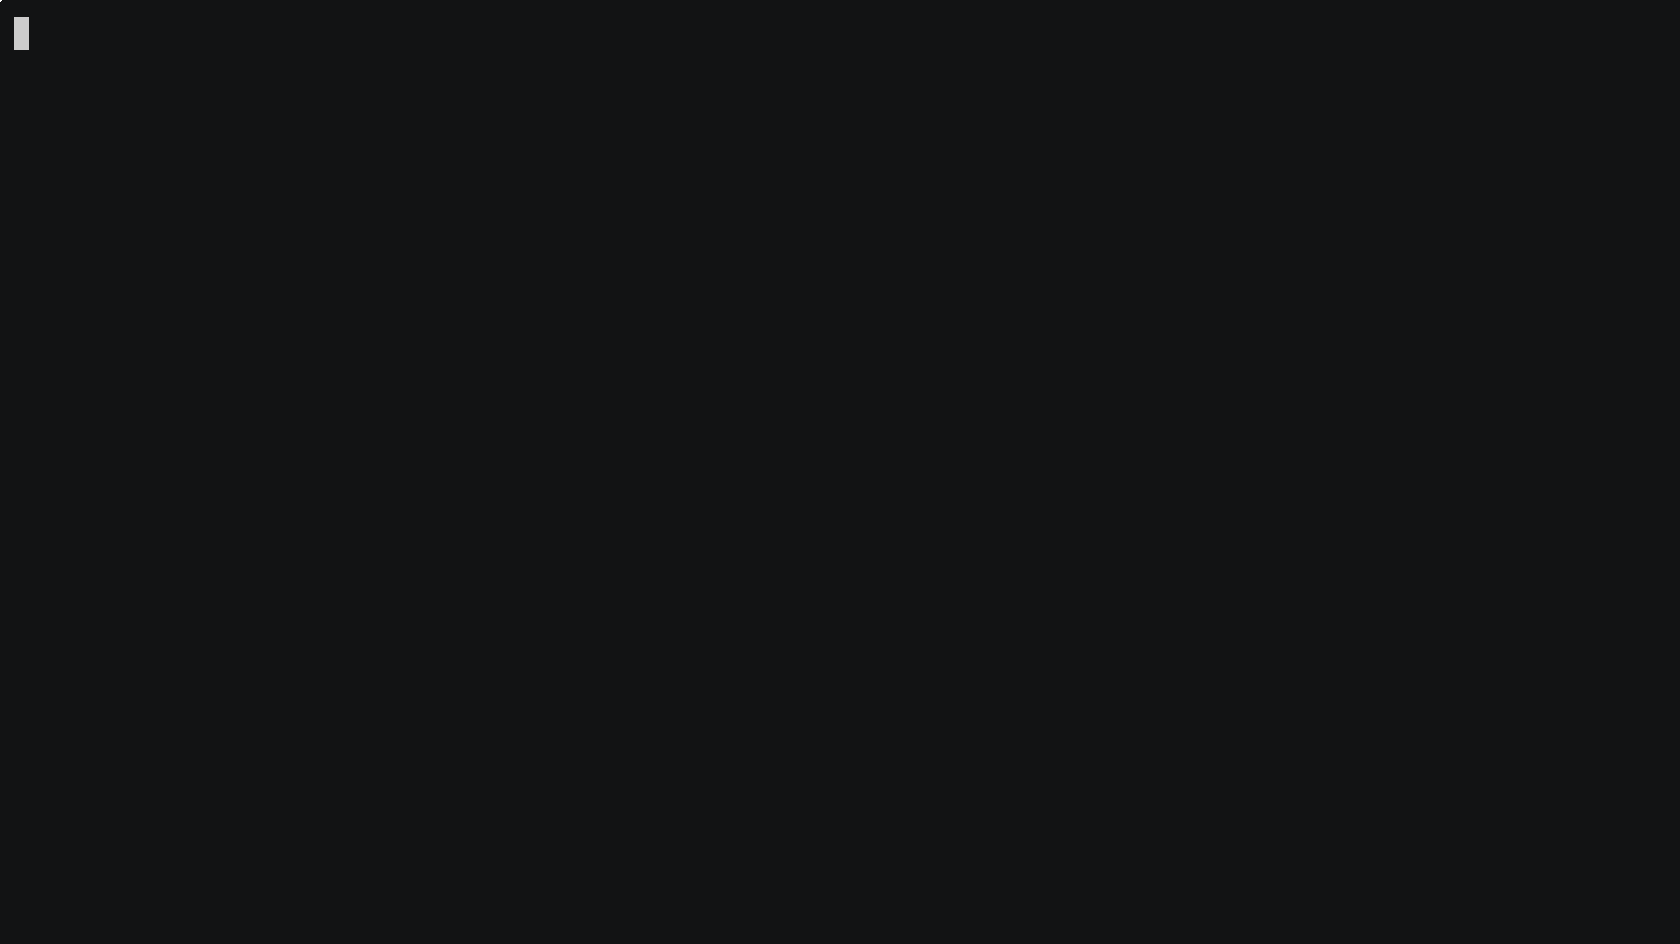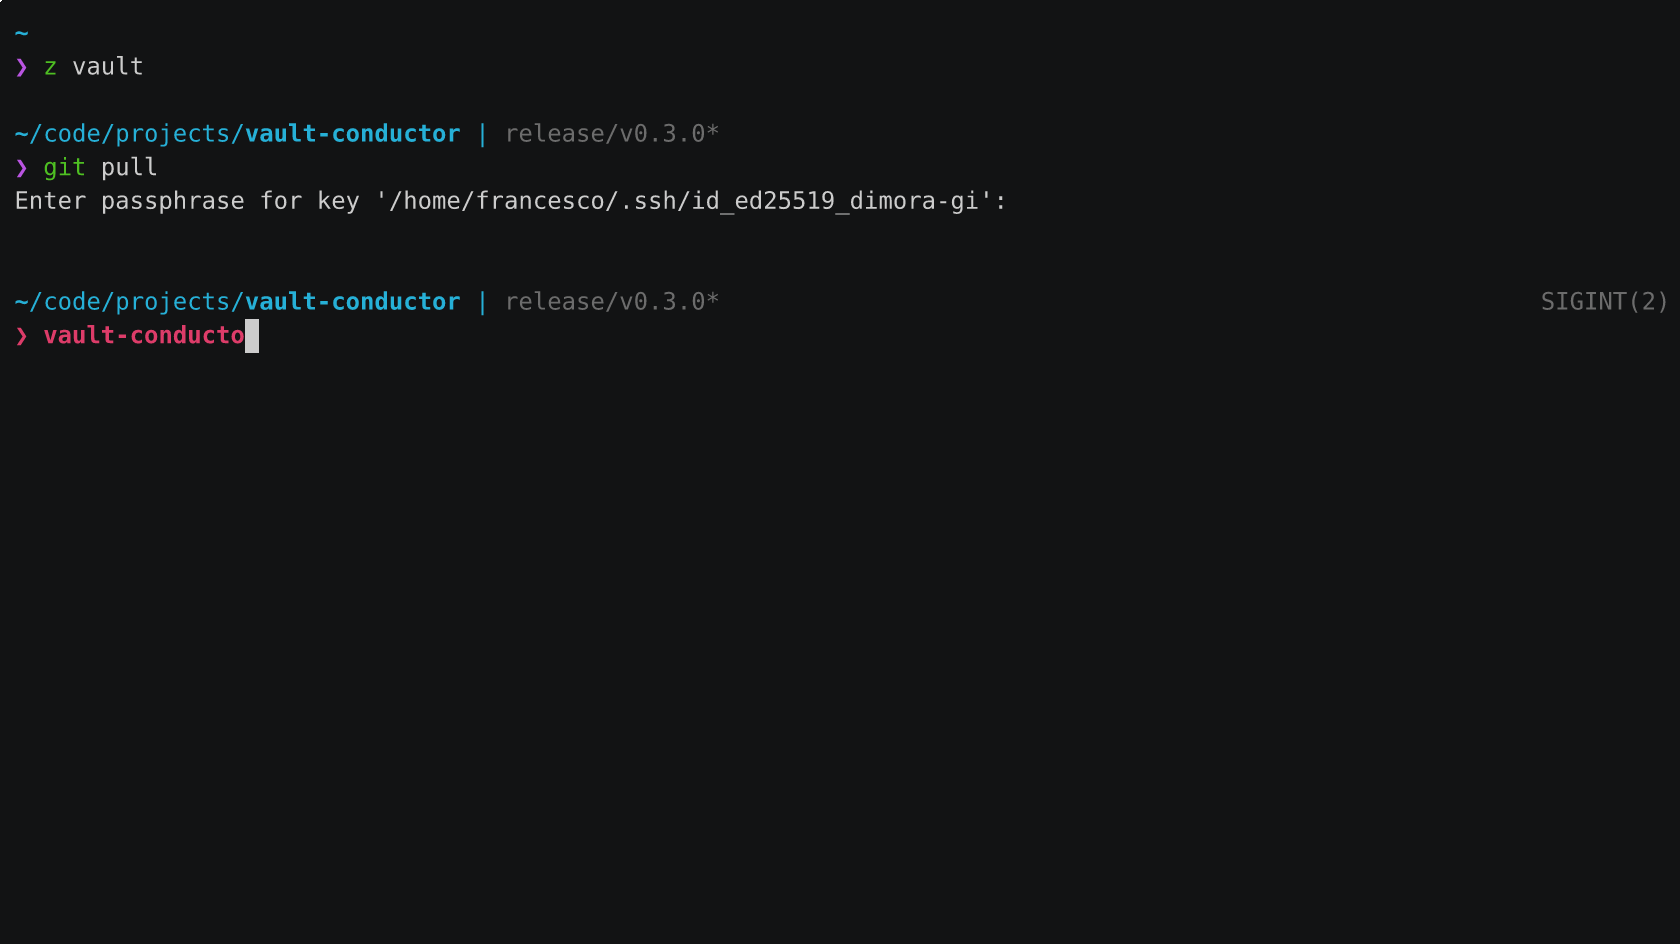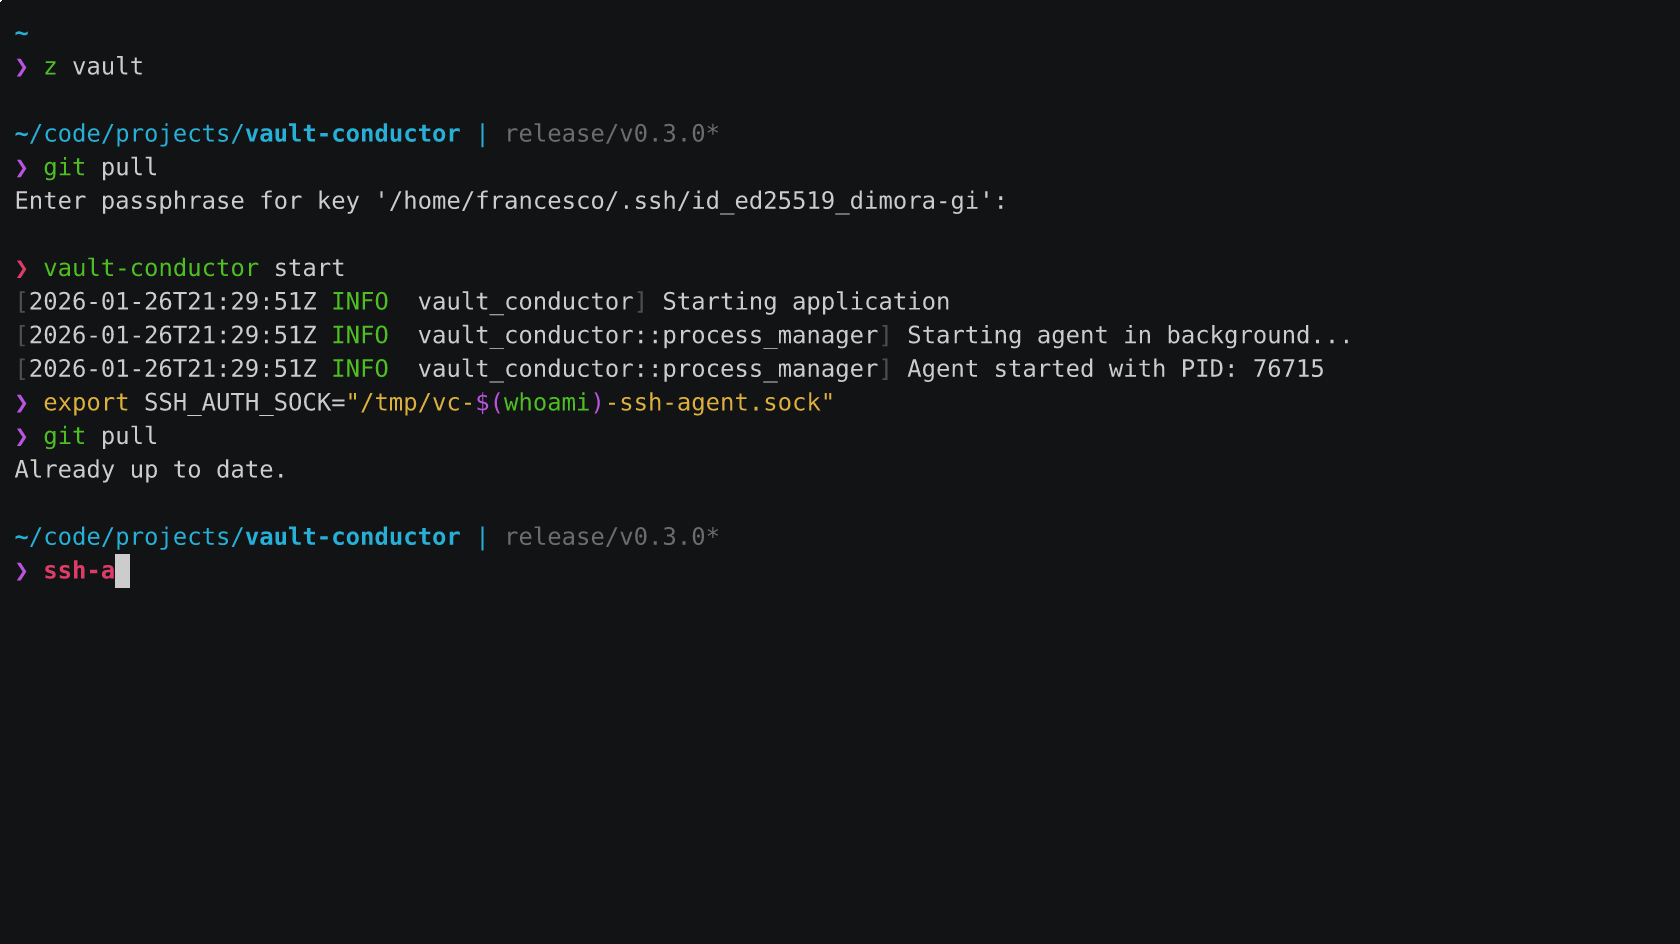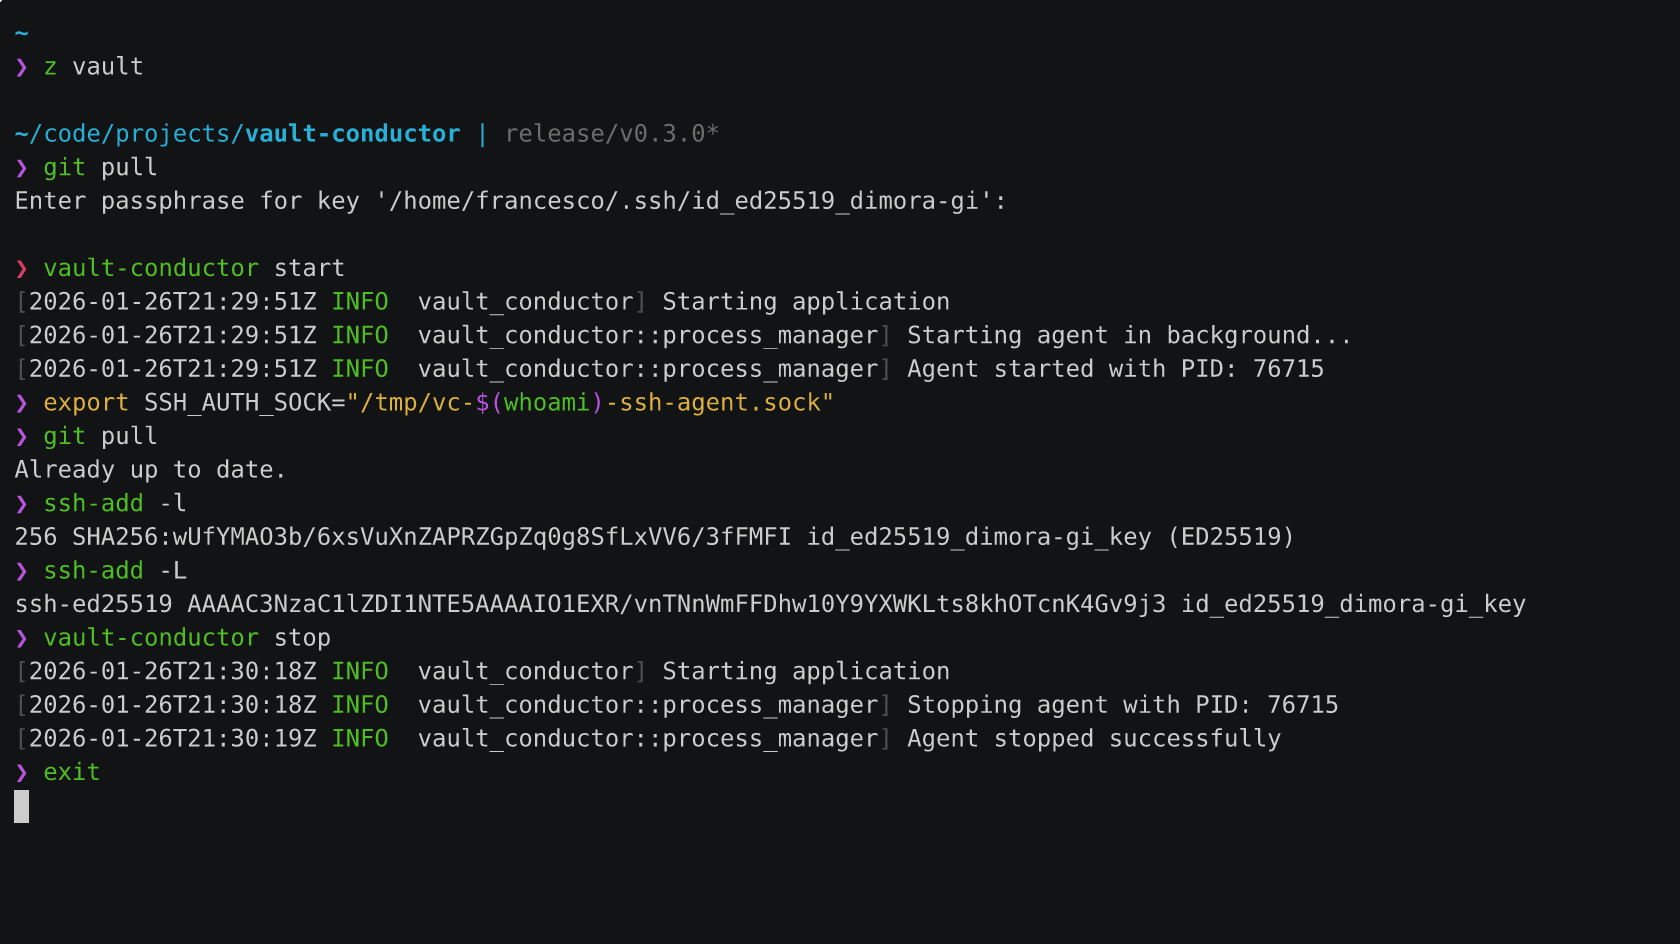 pirafrank/vault-conductor
Bitwarden Secrets Manager에 저장된 SSH 키를 제공하는 SSH 에이전트
 aurva-io/aiostack
AI 런타임 인벤토리: 섀도우 AI 발견, LLM 호출 추적
 douglasmun/cve-2026-123158_sshole_lab
보안 코딩 실습실: CVE-2026-123158(sshole)의 Docker 재현 — musl/no-PAM 환경에서의 OpenSSH 비밀번호 인증 우회, 기본 설정이 안전한 이유, 그리고 수정 방법
 elonma-china/lab-cve-2
10개의 Docker CVE 모의해킹 실습 환경 (5개 ExploitDB / 3개 공개 PoC / 2개 제로데이)
 ariesq/gh-safe-repo
Python CLI that creates GitHub repos with safe defaults — branch protection, Dependabot, secret scanning, and pre-flight security scanning — applied…
 googlesky/cve-2026-124079
CVE-2026-124079에 대한 개념 증명 및 차등 실험실: Redis 기반 Laravel Horizon 큐 오염과 PHP 객체 역직렬화를 통한 rConfig의 비인증 RCE.
 nsrg-fmlorg/kpatch-alma-cve-2026-99999
kpatch livepatch build for CVE-2026-99999 on AlmaLinux 8/9 GA kernels
 mc493/kshield
긴급 제로 다운타임 Linux 커널 방어 및 공격 표면 무력화 도구. CVE-2026-98432(MPTCP RCE), CVE-2024-1086, CVE-2026-53266에 대한 활성 핫패칭 및 Seccomp 샌드박싱.
 certbot/certbot
Certbot은 EFF의 도구로, Let's Encrypt에서 인증서를 받고 (선택적으로) 서버에서 HTTPS를 자동으로 활성화합니다. 또한 ACME 프로토콜을 사용하는 다른 CA의 클라이언트로도 작동할 수 있습니다.
 googlecloudplatform/professional-services
감사 로그 모니터링, DLP 비식별화, 암호화 키 관리 및 IAM 패턴을 위한 Google Cloud 솔루션 예제와 운영 유틸리티 모음입니다.
 salesforce/policy_sentry
리소스 ARN 및 액세스 수준을 기반으로 최소 권한 AWS IAM 정책을 생성하여 클라우드 인프라를 위한 보안 정책 생성을 자동화합니다.
 helixmap/sigwood
Local-first threat hunting for the logs you already have: Zeek, Pi-hole, syslog or the systemd journal, CloudTrail. Every run names the technique…
 horizon3ai/vcenter_saml_login
vCenter 백업에서 IdP 인증서를 추출하고 Administrator로 로그인하는 도구
 owasp/owasp-subtractive-hardening-top-10
OWASP Subtractive Security Top 10 프로젝트는 공격 경로 제거를 통해 사이버 위험을 줄일 수 있는 영향력이 가장 큰 기회를 식별, 문서화 및 홍보하기 위한 이니셔티브입니다.