#1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천
 jordanpotti/cloudscraper
웹 대상을 스파이더링하고 스크래핑하여 S3 buckets, Azure Blobs, 및 DigitalOcean Spaces와 같은 노출된 클라우드 리소스를 regex-based 탐지로 발견합니다.
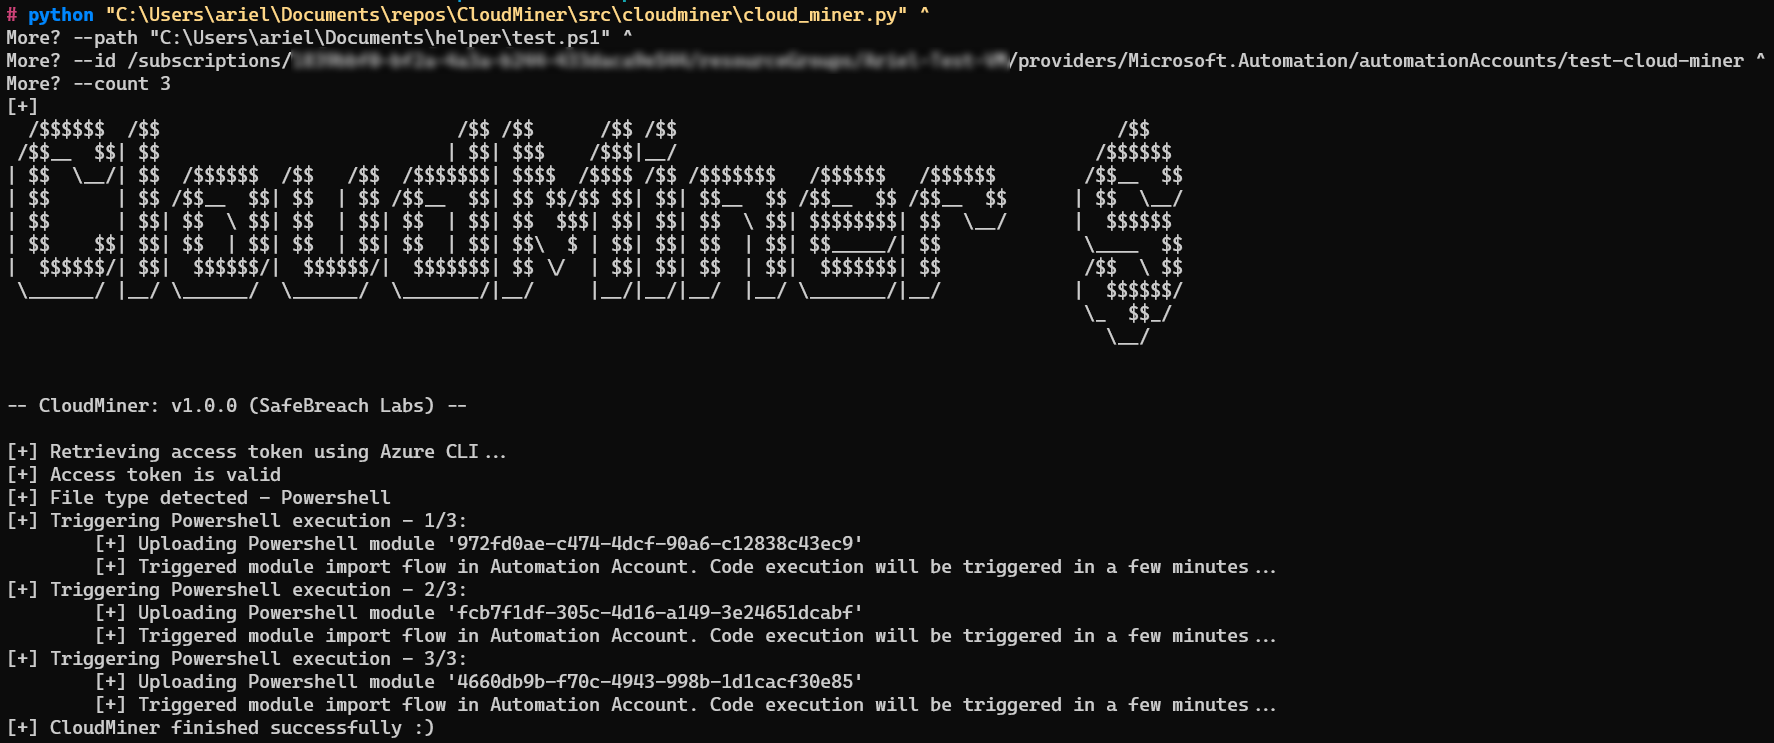 safebreach-labs/cloudminer
Azure Automation 서비스를 사용하여 요금 없이 코드를 실행하세요
 yuyudhn/azsubenum
DNS 기반 서브도메인 열거 도구로, 순열 및 해석 기법을 통해 Azure 서비스(App Services, Storage Accounts, Databases, Key Vaults, CDN 엔드포인트)를 프로빙합니다.
 ine-labs/gcpgoat
GCPGoat: 매우 취약한 GCP 인프라
 xlab-si/iac-scan-runner
인프라를 코드(IaC)로 스캔하여 일반적인 취약점을 찾는 서비스
 kubearmor/kubearmor
런타임 보안 시행 시스템. 워크로드 하드닝/샌드박싱 및 최소 권한 정책 구현을 LSMs(LSM-BPF, AppArmor)을 활용하여 쉽게 만듭니다.
 kunai-project/kunai
eBPF 기반의 Linux 보안 모니터 및 위협 헌터로, 시간 순서대로 정렬되고 컨테이너를 인식하는 이벤트를 제공하며, 인시던트 대응 및 포렌식 분석을 위한 온호스트 상관관계를 지원합니다.
 invictus-ir/alfa
Google Workspace 감사 로그를 위한 자동 포렌식 분석 도구입니다. 모든 로그 유형을 수집하고 이벤트를 MITRE ATT&CK Cloud Framework에 매핑하며 통계적 점수화를 통해 킬 체인을 식별합니다.
 g0ldencybersec/easyeasm
무료 공격 표면 관리 도구
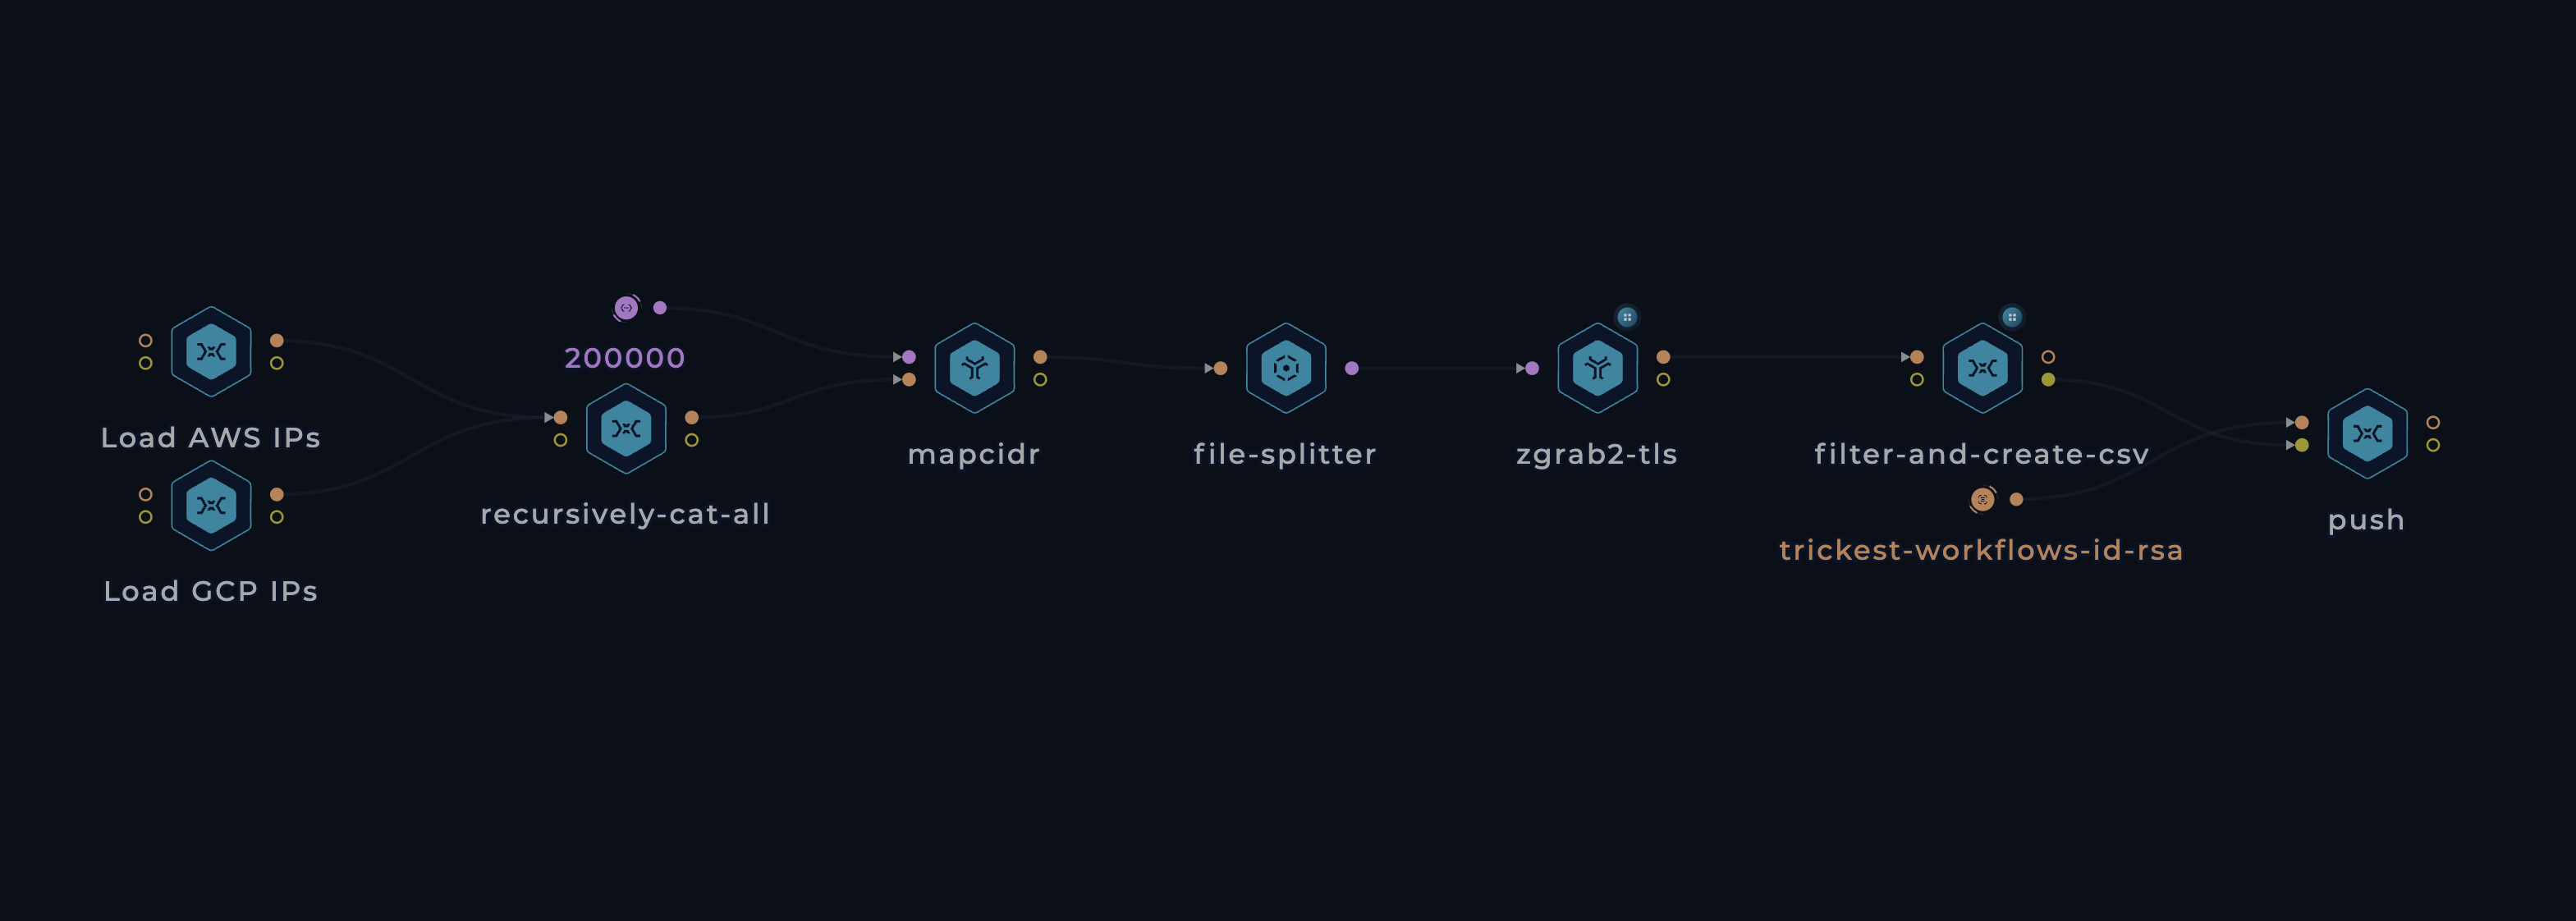
 g0ldencybersec/cloudrecon
레드 팀원과 버그 헌터가 IP 범위를 스캔하고 SSL 인증서를 검사하여 숨겨진 개발 및 IT 인프라를 발견할 수 있는 임시 클라우드 자산 탐지 도구 모음입니다.
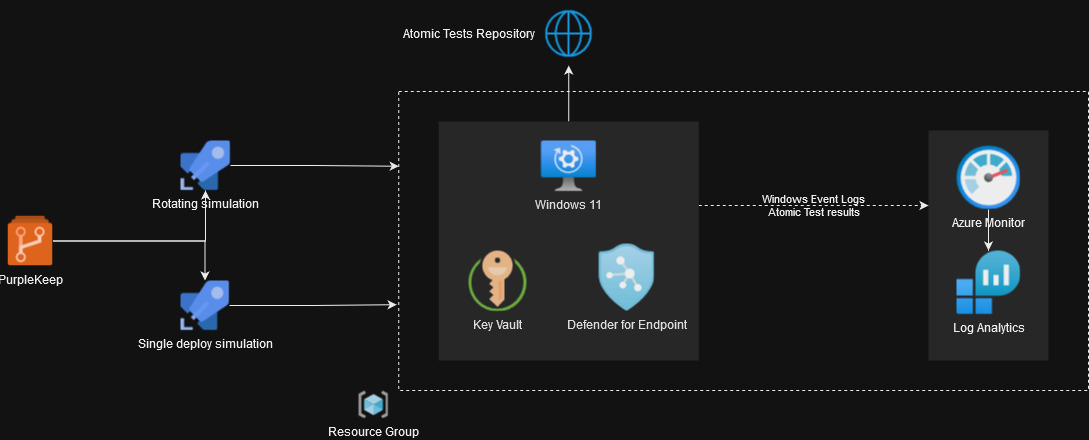 retrospected/purplekeep
Azure 파이프라인을 제공하여 인프라를 구축하고 Atomic 테스트를 실행합니다.
 owasp-dep-scan/dep-scan
도달 가능성 분석, SBOM 생성, 라이선스 감사 및 CI/CD 통합을 위한 컨테이너 이미지 스캐닝 기능을 갖춘 차세대 의존성 취약점 스캐너.
 macmod/goblob
공개된 Azure Storage Blob을 위한 빠른 열거 도구입니다.
 anrbn/gator
공격 연구를 위한 모듈식 GCP 공격 툴킷으로, 정찰, 인증 조작, 클라우드 함수, 스토리지, 컴퓨트 인스턴스의 익스플로잇을 가능하게 합니다.
 specterops/azurehound
Azure 테넌트 데이터(사용자, 그룹, 역할, 리소스)를 수집하여 BloodHound 공격 경로 분석용으로 내보내며, 클라우드 침투 테스트 및 레드팀 운영에 활용됩니다.
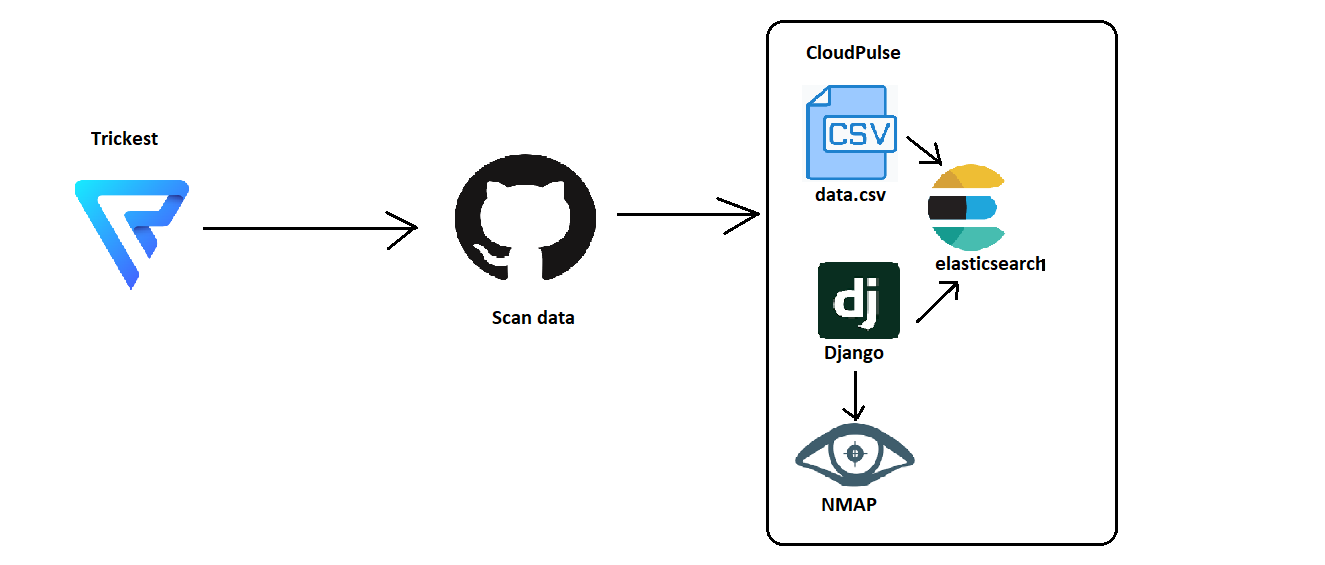 yousseflahouifi/cloudpulse
SSL 인증서 기반 정찰 엔진으로, AWS 클라우드 자산(IP, 서브도메인, 도메인 포함)을 발견하고 취약점 평가를 위한 활성 포트 스캐닝을 수행합니다.