
 #1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천

 cartography-cncf/cartography
30개 이상의 클라우드, 아이덴티티 및 SaaS 플랫폼에서 인프라 자산과 그 관계를 Neo4j 그래프로 가져와 보안 쿼리 및 규칙 기반 분석을 수행합니다.
 facebookincubator/bpfjailer
eBPF LSM 기반 강제 접근 제어 및 jailer
 stillbigjosh/adaptix-serverless-c2
AdaptixC2 v1.2용 서버리스 C2 전송 플러그인으로, AWS Lambda + DynamoDB를 릴레이 인프라로 사용합니다.
 sliverarmory/sliver-gui
Sliver C2 프레임워크를 위한 크로스 플랫폼 Electron GUI로, 세션 및 비콘 대시보드, 페이로드 생성, 리스너, loot, 클라우드 배포 관리를 제공합니다.
 rbidou/pyrasp
Runtime Application Self Protection for Python web servers, serverless functions and MCP servers, detecting attacks, prompt injection and data leaks…
 andresriancho/enumerate-iam
AWS 자격 증명 세트와 연결된 권한을 열거합니다
 confused-binary/waf-fu
CloudWatch, S3 및 샘플링 API에서 AWS WAF v2 로그를 탐색하고 재생하기 위한 터미널 UI로, YAML 필터링, 인증 탐지, curl/브라우저 재생 기능을 제공합니다.
 rahulreddykarne/cve-2026-15911-confluent_kafka
HashiCorp Vault KMS에서 confluent-kafka의 TLS 인증서 검증 비활성화
 99designs/aws-vault
개발 환경에서 AWS 자격 증명을 안전하게 저장하고 접근하기 위한 vault
 abraxas/cve-2026-103956-loom-unauth
CVE-2026-103956 - Loom for AWS - 심각 - 인증 우회 - IdP가 구성되지 않은 경우 인증되지 않은 슈퍼 관리자
 radkawar/aws-firmware-dump
런치 가능한 AWS AMI의 EBS 디스크를 획득하여, EBS direct API를 통해 스냅샷을 sha256 매니페스트와 선택적 raw 이미지 언패킹과 함께 프라이빗 S3 버킷으로 스트리밍합니다.
 murrez/cve-2026-100835
CVE-2026-100835에 대한 Python PoC: AllowedChipIDs/AllowedPIIDs에 대해 Contrast 매니페스트를 감사하고, 버전을 탐지하며, Coordinator 엔드포인트를 프로브하여 aTLS 증명 릴레이 위험을 평가합니다.
 abraxas/cve-2026-15583
CVE-2026-15583을 재현하는 개념 증명 클라이언트 및 Docker 랩으로, Grafana MCP Server의 인증되지 않은 confused-deputy SSRF 취약점으로 X-Grafana-URL을 통해 서비스 계정 토큰이 유출됩니다.
 yym8538/cve-2026-20896
CVE-2026-20896을 시연하는 개념 증명(Proof-of-concept) 랩과 Python/cURL 스크립트로, X-WEBAUTH-USER 헤더를 통한 공식 Gitea Docker 이미지의 인증 우회 취약점입니다.
 yym8538/cve-2026-21858
CVE-2026-21858에 대한 Docker 기반 PoC 환경 및 익스플로잇 스크립트로, n8n 1.120.4의 임의 파일 읽기 및 RCE 취약점을 다루며 시크릿 추출과 대화형 셸을 제공합니다.
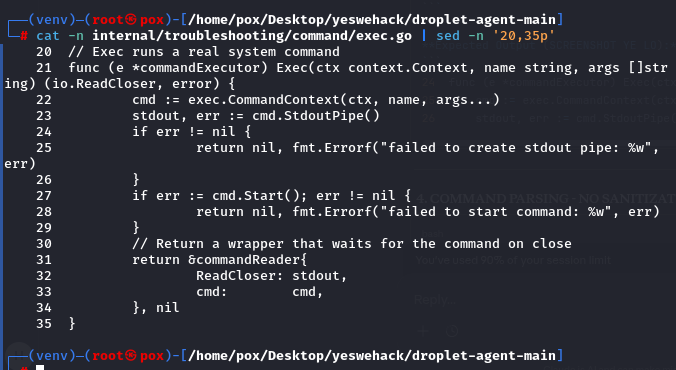 poxsky/cve-2026-24516-digitalocean-rce.
CVE-2026-24516 기술 분석 및 PoC: DigitalOcean Droplet Agent의 인증되지 않은 루트 원격 코드 실행 (CVSS 10.0).
 tuskira/ai-agent-gateway
MCP 도구 호출과 LLM 트래픽을 보안, 거버넌스, 관찰하는 오픈소스 게이트웨이로, API 키 인증과 모니터링용 관리자 콘솔을 제공합니다.
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
OWASP 프레임워크로, 네오클라우드 및 AI 데이터 센터 인프라의 상위 10가지 보안 위험을 목록화하며, 하드웨어, 네트워킹, 격리, 관리 평면, 공급망을 다룹니다.








