
 #1

 wise-security/cve-2025-69599
CVE-2025-69599에 대한 개념 증명 익스플로잇으로, RayVentory Scan Engine의 rvia 및 ndtrack 바이너리에서 통제되지 않은 검색 경로 요소를 시연하며, PATH 조작 및 공유 객체 하이재킹을 통해 임의 코드 실행을 가능하게 합니다.
 3dluvr/new-lib3mf.dll-for-meshmixer
CVE-2021-21772 및 zlib 1.3.1에 대한 백포트 패치가 포함된 MeshMixer 용 사전 컴파일된 lib3mf.dll
 graypixel2121/cve-2025-57489
CVE-2025-57489에 대한 기술 분석 및 개념 증명 익스플로잇, 부적절한 setuid 바이너리 설계를 통해 SuperDuper! v3.10에서 권한 상승 취약점을 이용하여 임의의 root 명령 실행을 가능하게 합니다.
 0xxa/google-poc
이 저장소에는 제가 Google의 OSV-SCALIBR 프로젝트에서 발견한 CVE-2025-13425: 널 포인터 역참조 / 배열 인덱스 초과 취약점을 재현하기 위한 지침이 포함되어 있습니다.
 furyutei/cve-2015-0235_ghost
gethostbyname 함수의 버퍼 오버플로를 통해 원격 코드 실행을 가능하게 하는 GHOST glibc 취약점(CVE-2015-0235)에 대한 C 익스플로잇
 joakimbulow/cve-2026-23907
Apache PDFBox 경로 탐색 취약점(CVE-2026-23907)에 대한 개념 증명 익스플로잇으로, 악성 PDF에 포함된 파일을 통해 임의 파일 쓰기를 시연합니다.
 mohitsinghpapola/cve-2023-20052
CVE-2023-20052 ClamAV XXE 익스플로잇용 Docker 빌드 수정. libdmg-hfsplus 호환성을 위해 Ubuntu 18.04 및 OpenSSL 1.0을 사용하여 OpenSSL 3.0 컴파일 오류 해결. XML 외부 엔티티 주입을 위한 악성…
 bengabay1994/cve-2021-21551-poc
이 레포지토리는 dbutil_2_3.sys 드라이버의 취약점을 블라인드 분석할 때 수행한 PoC를 포함합니다. 이는 writeup을 참고하거나 이 드라이버에 어떤 CVE가 존재하는지 알지 못한 상태에서 개인 분석을 통해 작성되었습니다. 제가 가진 모든 지식은 이…
 tiran/cve-2018-8970
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-8970 데모
 leorivass/jq-els-backport-cve-2025-48060
CVE-2025-48060 (jv_string_empty의 힙 버퍼 오버플로우)에 대한 업스트림 수정을 jq 1.6에 백포트했습니다.
 tronciuvlad/cve-2024-26475
radareorg radare2 v.0.9.7 ~ v.5.8.6에서 발생하고 v.5.8.8에서 수정된 문제로, 로컬 공격자가 grub_sfs_read_extent 함수를 통해 서비스 거부(denial of service)를 유발할 수 있습니다.
 alvarosr/cve-2025-5548
# FreeFloat FTP Server의 CVE-2025-5548 문서화된 기술 분석 및 통제된 익스플로잇 교육 목적의 실습 환경 구축, 정적/동적 바이너리 분석, 취약점 위치 파악, 익스플로잇 검증을 다루는 FreeFloat FTP Server의…
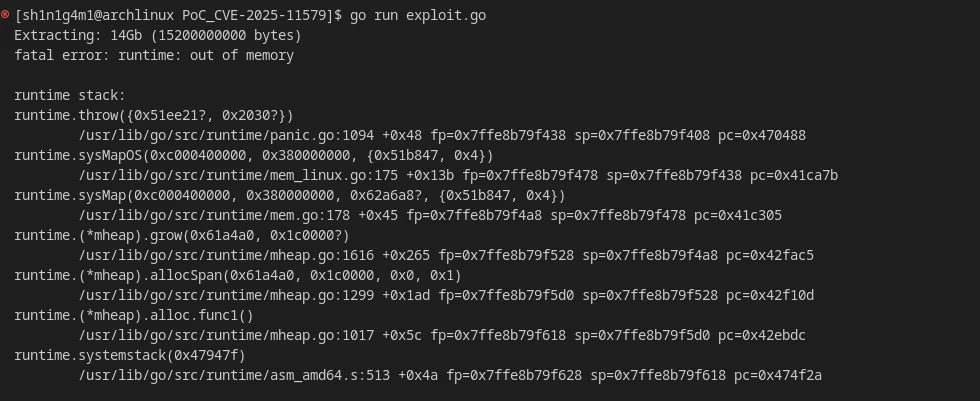 shinigami-777/poc_cve-2025-11579
CVE-2025-11579에 대한 개념 증명 익스플로잇으로, rardecode의 서비스 거부(DoS) 취약점으로, 과도하게 큰 사전 크기를 가진 악성 RAR 파일을 통해 메모리 부족(OOM) 크래시를 유발합니다.
 shinycolumn/cve-2025-56802
Reolink 데스크톱 애플리케이션의 AES-CFB 키 생성 및 관리 취약점
 bilalclicksafe/cve-2025-60595
SPH Engineering UgCS 5.13.0은 임의 코드 실행에 취약합니다. 이는 CVE 사이트에서 사용할 공개 참조 자료입니다.
 thunderstrike9090/conflicker_analysis_scripts
유명한 netapi 취약점(CVE-2008-4250) 즉 MS08-067을 악용하는 Conficker 웜을 분석하기 위한 스크립트
 rvermeulen/codeql-cve-2022-35737
CVE 2022-35737을 찾기 위한 CodeQL 쿼리









