#1
 hasherezade/malware_training_vol1
Windows 악성코드 분석 교육 자료 (1권)
 sashs/ropper
다양한 파일 형식의 파일에 대한 정보를 표시하고 여러 아키텍처(x86/x86_64, ARM/ARM64, MIPS, PowerPC, SPARC64)용 ROP 체인을 구축하기 위한 가젯을 찾습니다. 디스어셈블리의 경우 ropper는 훌륭한 Capstone…
 0xdea/frida-scripts
모바일 앱 등을 리버스 엔지니어링하기 위한 제 Frida 계측 스크립트 모음입니다.
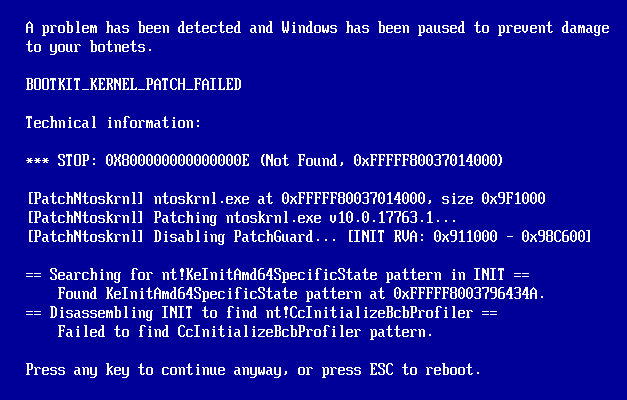 mattiwatti/efiguard
부팅 시 PatchGuard 및 Driver Signature Enforcement를 비활성화합니다.
 frida/frida-gum
C로 작성된 크로스 플랫폼 계측 및 자기 분석 라이브러리
 googleprojectzero/tinyinst
경량 동적 계측 라이브러리
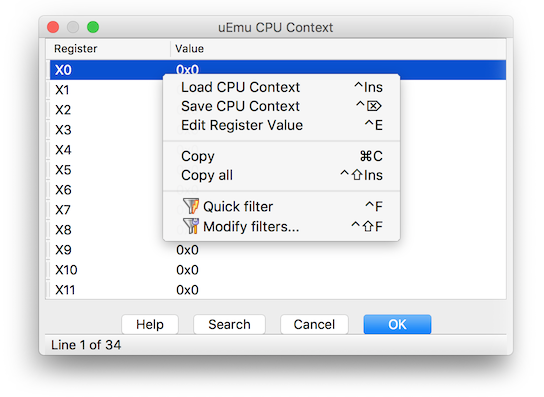 alexhude/uemu
IDA를 위한 unicorn 기반의 작고 귀여운 에뮬레이터 플러그인.
 justicerage/manalyze
PE 실행 파일용 정적 분석기로, 플러그인 기반의 패커, 컴파일러, 의심스러운 임포트, 암호화 상수 및 ClamAV 시그니처 탐지를 지원합니다. VirusTotal 해시 제출 및 Authenticode 검증을 지원합니다.
 nowsecure/r2frida
Radare2와 Frida는 함께하면 더 좋습니다.
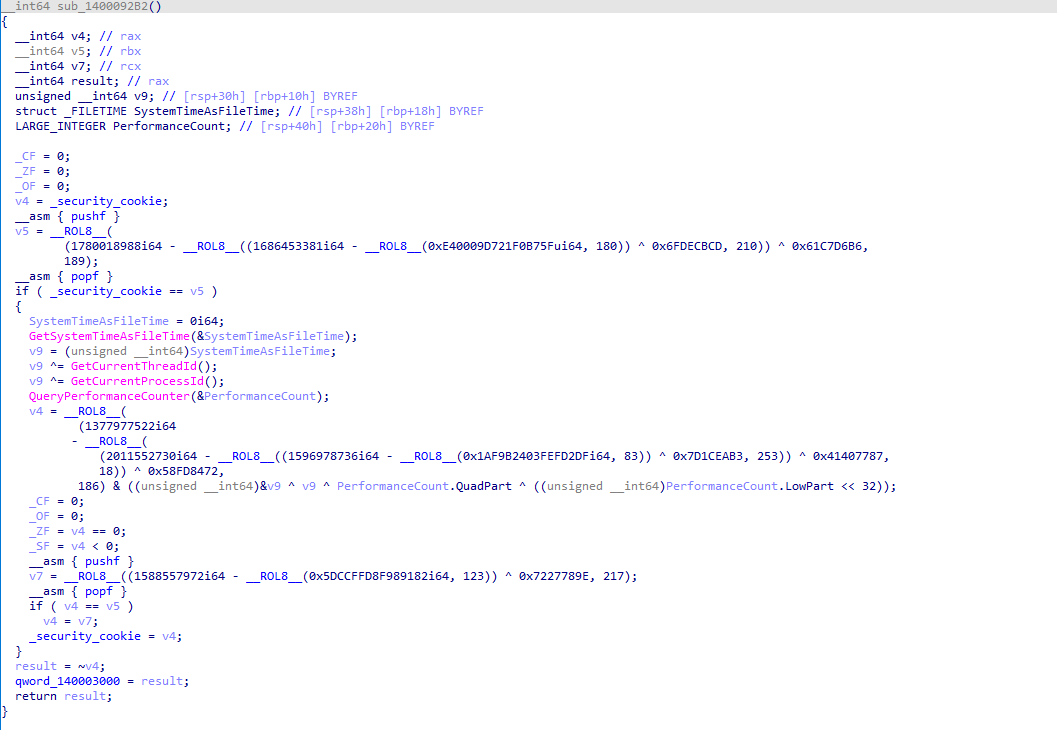 weak1337/alcatraz
PE 파일용 x64 바이너리 난독화 도구로, 제어 흐름 평탄화, 역어셈블 방지, 임포트 난독화 및 명령어 변형을 통해 리버스 엔지니어링을 방해합니다.
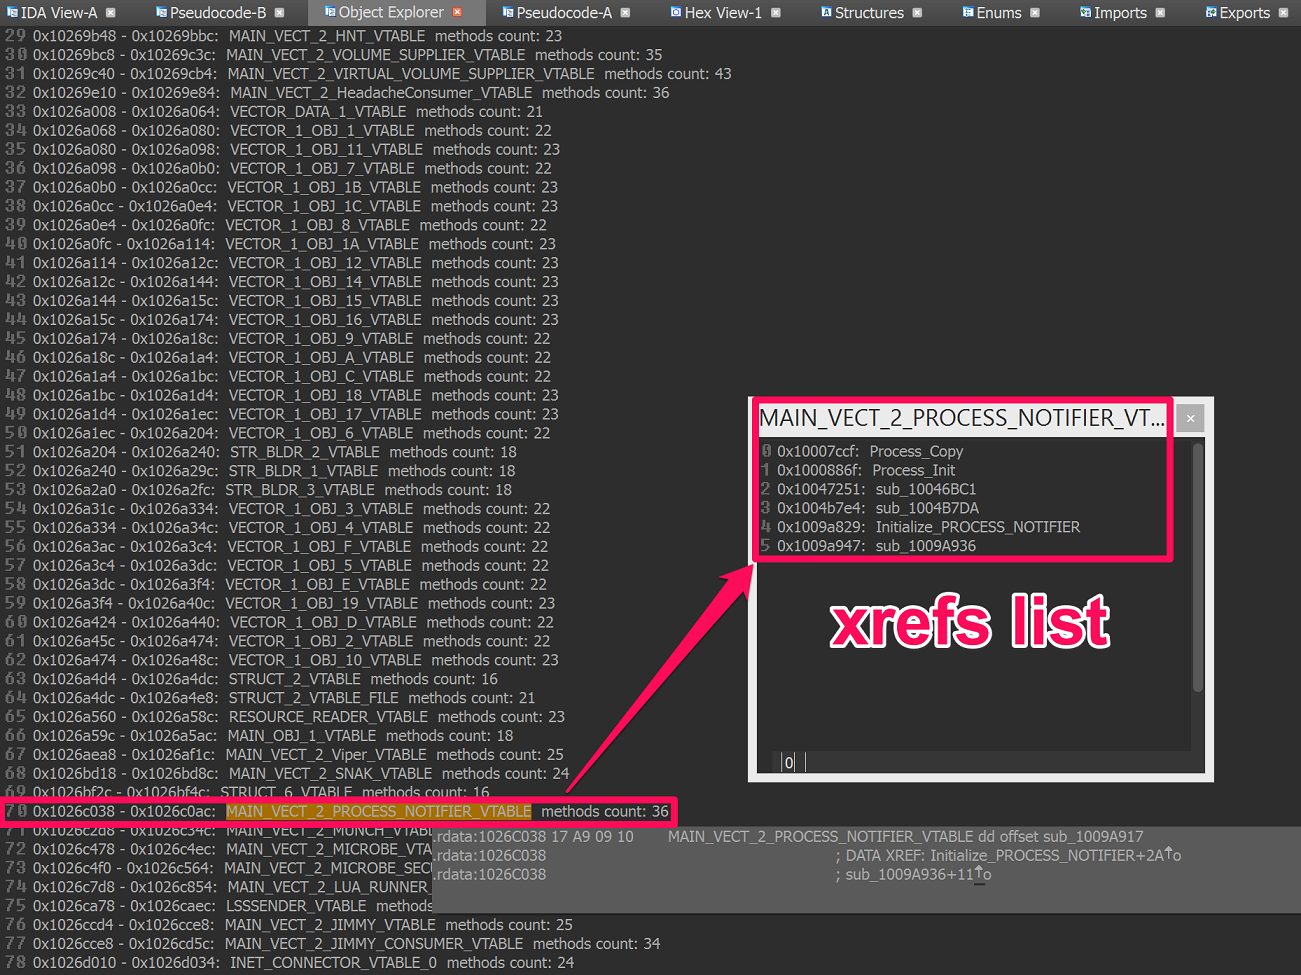 rehints/hexrayscodexplorer
더 나은 코드 탐색을 위한 Hex-Rays Decompiler 플러그인
 lifting-bits/remill
기계 코드를 LLVM 비트코드로 리프팅하는 라이브러리
 redballoonsecurity/ofrak
펌웨어 및 실행 파일 형식의 언패킹, 분석, 수정, 재패킹을 위한 GUI 및 Python API를 통해 바이너리 분석 및 수정 플랫폼입니다.
 ax/apk.sh
안드로이드 앱 리버스 엔지니어링을 더 쉽게 만들어주며, APK 풀링, 디코딩, 리빌드 및 패칭 같은 반복적인 작업을 자동화합니다.

 gmh5225/awesome-llvm-security
바이너리 리프팅, 코드 난독화, 정적 분석, 심볼릭 실행, 새니타이저, 컴파일러 수준 리버스 엔지니어링을 다루는 LLVM 보안 리소스의 엄선된 컬렉션입니다.