
 #1
Binary reverse engineering, disassembly, decompilation, and patching tools.
Kitploit 추천

 gmh5225/obs-graphics-hook32-hook
OBS의 graphics-hook32.dll에서 D3D9 Present 포인터를 후킹하여 안티치트 게임 캡처 탐지를 회피하는 스트림 방지 렌더링을 구현하는 방법을 보여줍니다.
 kaleth4/cve-2026-55200
CVE-2026-55200에 대한 기술 분석 및 개념 증명(PoC)입니다. libssh2의 치명적인 힙 기반 버퍼 오버플로우로, 인증 전 원격 코드 실행(RCE)이 가능합니다. 완화 지침과 공급망 영향 평가를 포함합니다.
 idanshechter/cve-2017-13208-scanner
r2pipe를 사용하여 정적 바이너리 분석을 통해 Android libnetutils.so에서 누락된 dhcp_size 검증을 확인하여 CVE-2017-13208을 탐지하는 Python 스크립트입니다.
 flamelu/cve-2020-17035-patch-analysis
CVE-2020-17035 패치 분석: 영향을 받은 바이너리 구성 요소의 취약점 및 익스플로잇 메커니즘에 대한 상세 설명
 jianrongxiao-linksys/dnsmasq-cve-2026
자동 결함 검증 도구 for 6 dnsmasq CVEs (CVE-2026-2291, 4890, 4891, 4892, 4893, 5172)
 rishvic/xpdf-docker
CVE-2022-30524에 취약한 Xpdf 4.04의 Docker 이미지
 yan5ui/env-cve-2020-8036
CVE-2020-8036 docker 환경의 아티팩트
 nanopathi/external_libavc_aosp10_r33_cve-2021-0325
AOSP libavc 힙 오버플로우(CVE-2021-0325)를 대상으로 한 C 기반 취약점 분석 및 익스플로잇 툴킷으로, 정적 코드 분석 기능을 포함합니다.
 muhammedhussein17/libheif-cve-2026-50142
CVE-2026-50142 — libheif HEIF 시퀀스 파서의 힙 할당 취약점

 jihwan77/linux-kernel-copy-fail-cve-2026-31431-
Linux 커널 Copy Fail(CVE-2026-31431) 취약점 분석 및 완화 - AF_ALG/splice 페이지 캐시 변이를 이용한 취약점, PoC 확인기, auditd 탐지 규칙, 커널 업데이트 확인 포함.
 d7ead/cve-2026-38764
Unistal Systems Pvt. Ltd.의 Protegent 360 v2.0.0.4에 있는 문제로 인해 로컬 공격자가 커널 드라이버 pgsecdl.sys를 통해 권한을 상승시킬 수 있습니다.
 eaea0001/servu-cve-2026-28318-poc
SolarWinds Serv-U CVE-2026-28318: 인증되지 않은 Content-Encoding: deflate 크래시. 근본 원인 분석 (내부 포인터의 잘못된 해제 -> 힙 손상) + DoS 전용 PoC. 15.5.4 핫픽스 1에서 수정됨.
 fzrsllasher/cve-2026-12166_cve-2026-12167_cve-2026-12168
Little Orbit GFAC 커널 드라이버의 세 가지 로컬 권한 상승 취약점(CVE-2026-12166/7/8)을 상세히 설명하는 기술 권고로, NULL 포인터 역참조, 부적절한 접근 제어, 임의 커널 메모리 쓰기를 포함하여 SYSTEM 권한 탈취로 이어집니다.
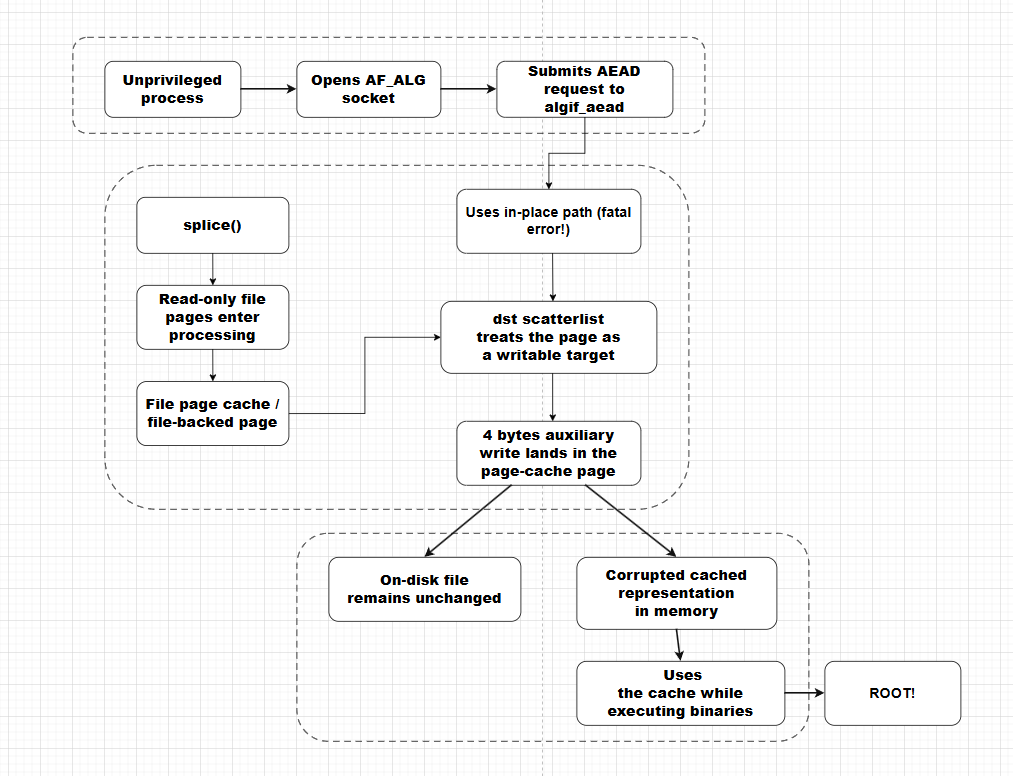 chernstepanov/copyfail-for-dummies
리눅스 커널 CVE-2026-31431에 대한 연구 노트와 개념 증명으로, AF_ALG splice() 페이지 캐시 손상 버그를 소스 아티팩트와 다이어그램과 함께 문서화한 자료입니다.
 halcy0nic/cve-2023-38434
CVE-2023-38434에 대한 개념 증명
 personnumber3377/dns_client_fuzzing
Microsoft Windows DNS 클라이언트 라이브러리 퍼징. CVE-2026-41096에서 영감을 받음.
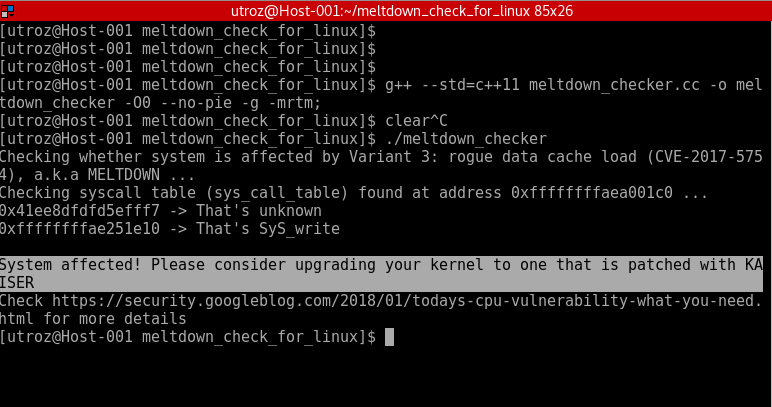 speecyy/am-i-affected-by-meltdown
개념 증명 / 익스플로잇 / 시스템이 변종 3: rogue data cache load(CVE-2017-5754), 일명 의 영향을 받는지 확인합니다.








