
 #1

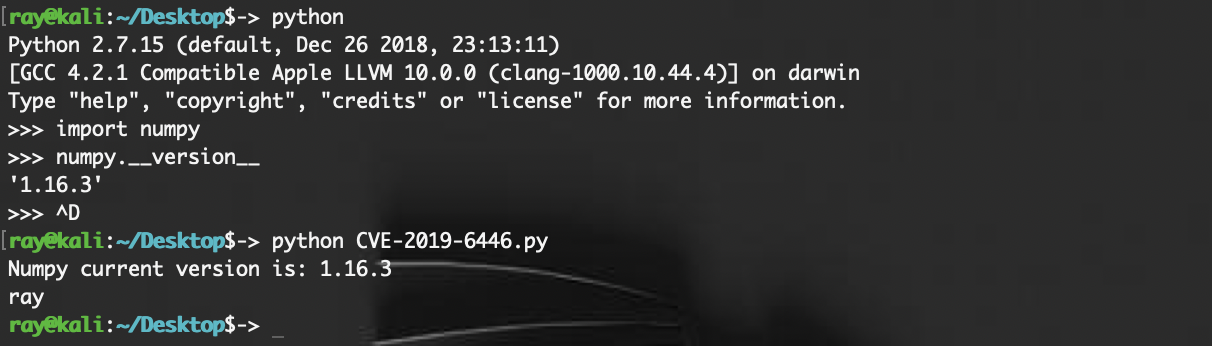
 sangsheng2026/honor-90gt-mag-an00-root-research
Honor 90 GT용 Android 커널 루트 연구 툴킷: SELinux 디바이스 프로빙, slab spray 프리미티브 검증, 오프셋 및 패치 확인을 위한 AArch64 커널 Image 디스어셈블리.
 australeo/cve-2021-28476
CVE-2021-28476에 대한 개념 증명(PoC)으로, Hyper-V vmswitch.sys의 임의 포인터 역참조 취약점으로 게스트에서 호스트로의 서비스 거부(DoS) 및 잠재적 원격 코드 실행(RCE)을 허용합니다.
 whatthefuzz/openssl-fuzz
Mayhem으로 CVE-2022-3786(openssl) 찾기
 norvethil/cve-2013-3900-powershell-poc
CVE PoC
 badnack/d_link_880_bug
D-Link 880 펌웨어용 CVE-2017-14948
 dodo-sec/kpot-string-decrypter
KPOT에서 문자열을 복호화하여 주석으로 설정하는 IDA Python 스크립트
 typeconfused/cve-2025-14174-analysis
CVE-2025-14174에 대한 분석 및 PoC - ANGLE Metal OOB 쓰기 (iOS Safari, macOS Chrome)
 jm00nj/hpe-aruba-aos8-vulnerabilities
ArubaOS 8.13.2.0 사전 인증 공격 표면 연구. XXE+SSRF, ICMP 반사, 버퍼 오버리드, 하드코딩된 자격 증명 — 모두 HPE Bugcrowd에 제출되었으며 N/A로 표시됨. 수정 사항은 발행되지 않음.
 bytehackr/unzip_poc
CVE-2022-0529 & CVE-2022-0530
 oxfemale/cve-2020-15999
CVE-2020-15999
 gtgalaxi/electronvulnerableversion
CVE-2023-4863 / CVE-2023-5129에 취약한 Electron 앱 찾기
 kernelm0de/cve-2018-8090
Quickheal Total Security/ Internet Security/ Antivirus Pro (설치 프로그램)에서의 DLL 하이재킹
 umbertodellamonica/linksys-wrt54gl-exploitation
납땜에서 셸까지: Linksys WRT54GL 라우터의 전체 하드웨어 익스플로잇 (CVE-2022-43973)

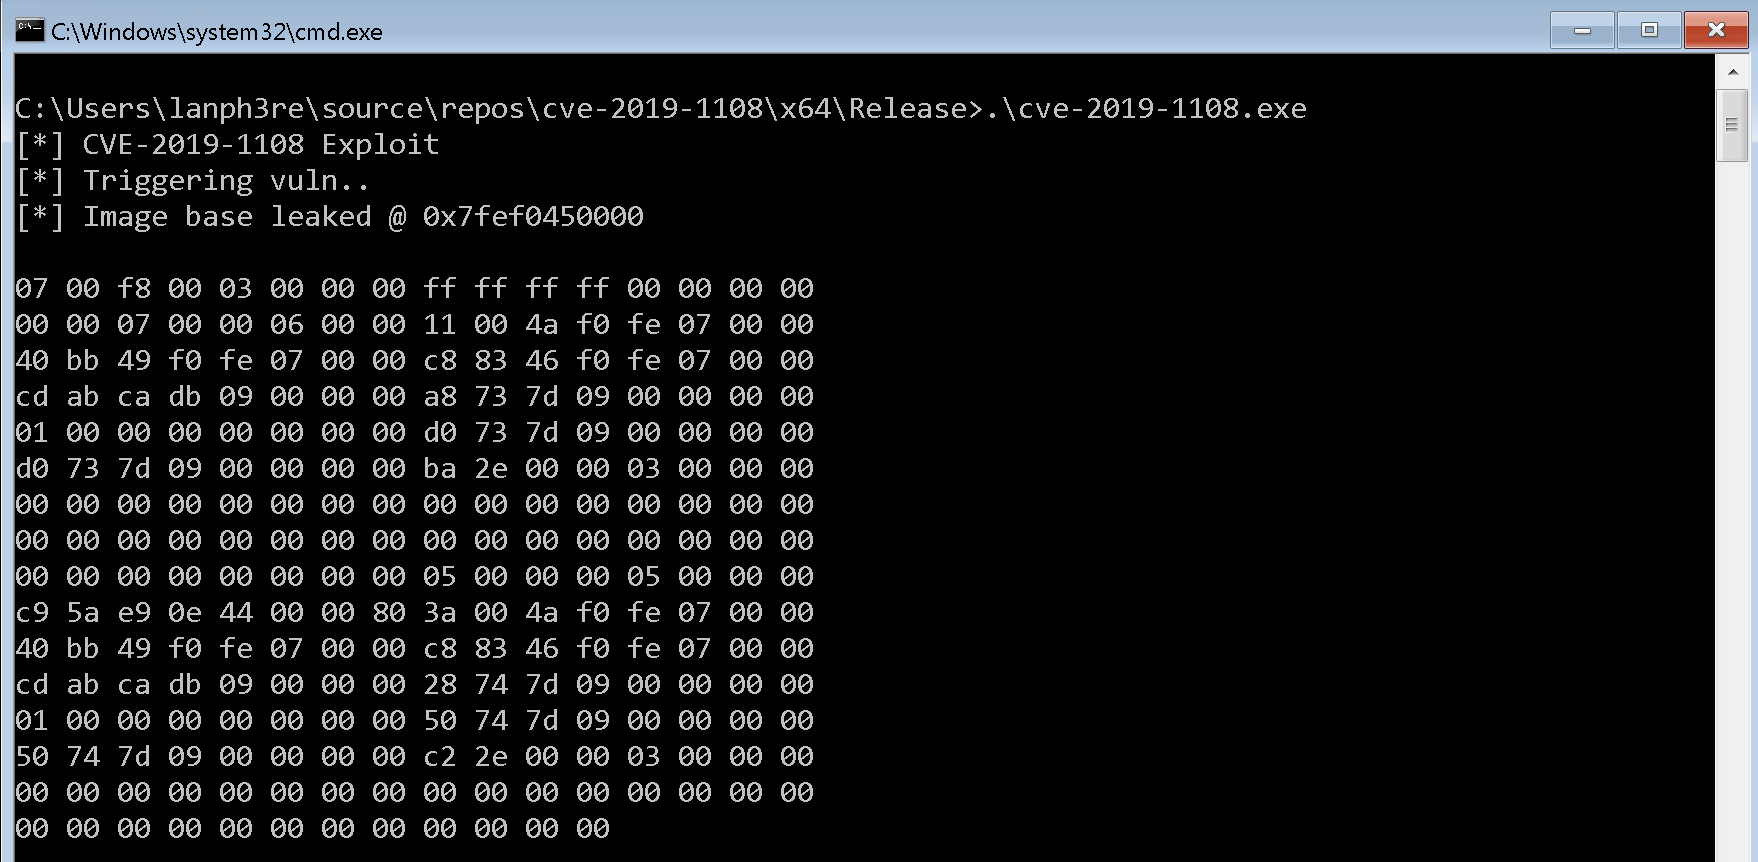 lanph3re/cve-2019-1108
Proof-of-concept exploit for CVE-2019-1108, an RDP client information disclosure vulnerability that leaks memory contents via specially crafted…
 abraxas/gatex
FortinetHunter (@YogSoth0) 바이너리 크래킹 애플리케이션. FortinetHunter를 위한 CTF의 일부. ELF door: 스트립된 Nuitka onefile, XOR로 스크램블된 Argon2id 검증기, AES-GCM 무결성.
 4onurdemir/tcl-androidtv-root-attempts
TCL Android TV 팩토리 레이어의 리버스 엔지니어링 문서: 56 kHz IR 프로토콜, tclfactoryos 데몬, 커널 IR 드라이버, 그리고 소프트웨어 루트가 달성 불가능하다는 증거.








