
 #1
Binary reverse engineering, disassembly, decompilation, and patching tools.
Kitploit 추천

 rin449/bhpai
스텔스 Ring-3 Windows 샌드박스, 정적 PE/PDF 분석기, 랜섬웨어 키 복구, 그리고 오탐 방지 탐지를 위한 AI 앙상블을 결합한 다중 형식 멀웨어 분석 플랫폼입니다.
 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
AnyDesk에 APC 인젝션을 수행하고, AES/RSA를 사용해 HTTPS를 통해 C2로 유출하며, Registry GUID 키를 통해 지속성을 유지하는 Python 셸코드의 리버스 엔지니어링 분석 글입니다.
 baerwolf/cve-2021-33909
이 모듈은 런타임 중에 취약한 함수를 kprobe로 교체하여 커널 파일 시스템 계층(CVE-2021-33909)의 문제를 수정합니다.

 yasharote/dll-injector
DLL 주입, CreateFileW와 같은 WinAPI 함수 후킹, 런타임 시 프로세스 동작 수정이 가능한 데스크톱 도구 — 개발자, 테스터, 리버스 엔지니어를 위해 설계되었습니다.
 makelinux/cve-2015-0235-workaround
취약한 함수 gethostbyname2_r 및 gethostbyname_r에 대한 추가 검사가 포함된 공유 라이브러리 래퍼 (GHOST 취약점)

 virus-or-not/cve-2026-32202
CVE-2026-21510 및 CVE-2026-32202의 Windows Shell 스푸핑 취약점을 연구하기 위해 조작된 _IDCONTROLW 구조를 가진 LNK 파일을 생성하며, shell32.dll 내부의 리버스 엔지니어링을 포함합니다.
 kaandemir993/rusty-stealer-keylogger-screen-streaming-service-persistence-defender-evasion-analysis
Rusty Stealer 리버스 엔지니어링: 고급 키로깅, 실시간 화면 스트리밍, 그리고 지속성을 유지하기 위한 공격적인 방어 회피(Windows Defender 종료 및 서비스 하이재킹) 기능을 갖춘 Rust 기반 RAT.
 nccgroup/ghidra-mtk-loader
MediaTek md1img 모뎀 펌웨어 이미지 포맷용 Ghidra 로더
 electr0sm0g/cve-2022-4510
# CVE-2022-4510 익스플로잇 Binwalk 펌웨어 분석 도구에서 원격 명령 실행을 가능하게 하는 CVE-2022-4510 익스플로잇입니다. 보안 테스트 및 취약점 평가를 위한 개념 증명 코드를 제공합니다.
 007bsd/ml-kem-key-recovery
Full ML-KEM-1024 key recovery from a partial Fujisaki-Okamoto comparison in wolfSSL (CVE-2026-6330 NEON, CVE-2026-10097 AVX2)
 nam3lum/msi-central_privesc
CVE-2022-38532 - MSI Center 애플리케이션의 로컬 권한 상승 취약점
 probear0001/cve-2026-58868
CVE-2026-58868에 대한 기술 분석 문서로, Android의 HEIF 그리드 타일 디코딩 경로에서 발생하는 범위 초과 쓰기(out-of-bounds write) 취약점을 다루며, 근본 원인 분석, 크래시 덤프, Gmail 썸네일 재현 내용을 포함합니다.
 jacobpimental/nanocore_extractor
컴파일된 AutoIT 스크립트에서 nanocore 샘플을 추출합니다
 jvidhan/cve-2026-43687
macOS NFS 클라이언트 access-cache 레이스(CVE-2026-43687)에 대한 리버스 엔지니어링 노트와 자체 포함 PoC로, kext 디스어셈블리 diff 및 dtrace 레이스 캡처를 포함합니다.
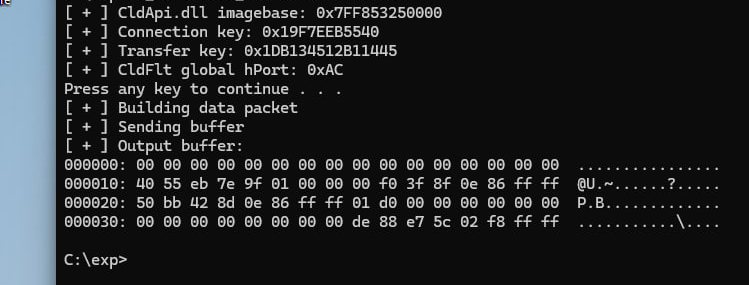 crackercat/cve-2024-26160
cldflt.sys 정보 공개 취약점 (KB5034765 - KB5035853, Win 11).
 corelight/zeek-xor-exe-plugin
XOR로 암호화된 EXE를 탐지하고 복호화하는 Zeek 플러그인








