#1
 theflink/hunt-sleeping-beacons
언패킹되거나 인젝션된 C2 에이전트의 IOC를 식별하는 콜스택 스캐너로, 스레드 유휴 동작, 백업되지 않은 메모리, 모듈 스톰핑, APC, 타이머 및 반환 주소 스푸핑을 분석합니다.
 robertcprice/ncpu
미분 가능한 신경 컴퓨터, GPU 기반 CPU 에뮬레이션 및 프로그램 합성을 위한 연구 런타임입니다. 특징: 신경 ALU, 일정 시간 암호화, JEPA 세계 모델 및 Metal에서 자체 호스팅 C 컴파일러.
 zeze-zeze/ioctlance
x64 WDM 드라이버에서 취약점을 찾는 데 사용되는 도구
 mandiant/stringsifter
악성코드 분석과의 관련성을 기준으로 문자열의 순위를 매기는 머신러닝 도구입니다.
 mertdas/privkit
PrivKit는 Windows OS에서 잘못된 구성으로 인해 발생하는 권한 상승 취약점을 탐지하는 간단한 beacon object file입니다.
 ejfkdev/ddc
Android DEX → Java decompiler in Rust, built for speed — full apps in seconds, queries in milliseconds. Progressive analysis, javac-verified output,…
 trailofbits/trailmark
Build and query a graph database representation of source code
 cybereason/siofra
Windows PE 로더를 시뮬레이션하여 DLL 하이재킹 취약점을 식별하고, 셸코드 페이로드를 탑재한 무기화된 DLL을 생성하며, UAC 자동 승격 우회를 탐지합니다.
 al3xtjames/ghidra-firmware-utils
Ghidra 확장 프로그램으로, PC 펌웨어 리버스 엔지니어링을 위한 도구입니다. PCI 옵션 ROM, Intel Flash Descriptor, coreboot CBFS, UEFI 펌웨어 볼륨용 로더를 제공하며, 타입 복구 및 GUID 식별을 위한 UEFI 헬퍼…
 seekbytes/ipa
PDF 파일을 심층 분석하기 위한 GUI 분석기. 악성 페이로드를 탐지하고, 객체 관계를 파악하며, 위협 분석을 위한 핵심 정보를 추출합니다.
 bishopfox/bfdecrypt
탈옥된 iOS 11.x에서 App Store 앱을 복호화하는 유틸리티
 jfmaes/lazysign
Windows 바이너리와 bat 파일의 힘을 사용하여 바이너리에 대한 가짜 인증서를 생성합니다.
 hasherezade/mal_unpack
동적 PE-sieve 기반 언패커
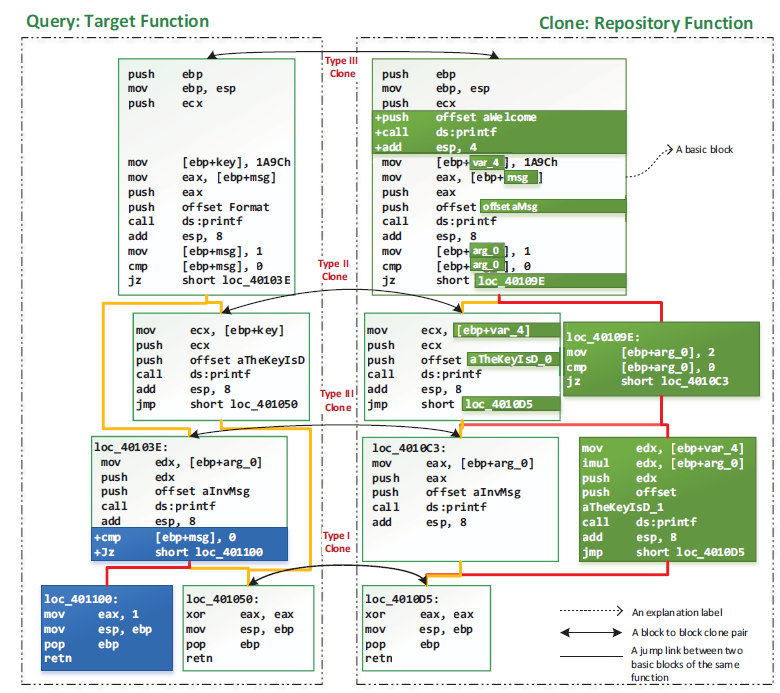 mcgill-dmas/kam1n0-community
여러 아키텍처에 걸쳐 정적, 동적 및 머신러닝 기법을 사용하는 인덱싱, 클론 검색 및 실행 파일 분류를 위한 확장 가능한 어셈블리 분석 플랫폼입니다.
 trailofbits/polytracker
범용 오염 추적, 데이터 흐름 분석 및 트레이싱을 위한 LLVM 기반 계측 도구입니다.
 mrphrazer/msynth
코드 난독화 해제 프레임워크로, 혼합 불리언-산술(MBA) 표현식을 단순화합니다
 wrongbaud/hackaday-u
hackaday.io Ghidra 교육을 위한 강의 자료