
 #1
MFA, SSO, passwordless, biometric, and identity provider tools.
Kitploit 추천
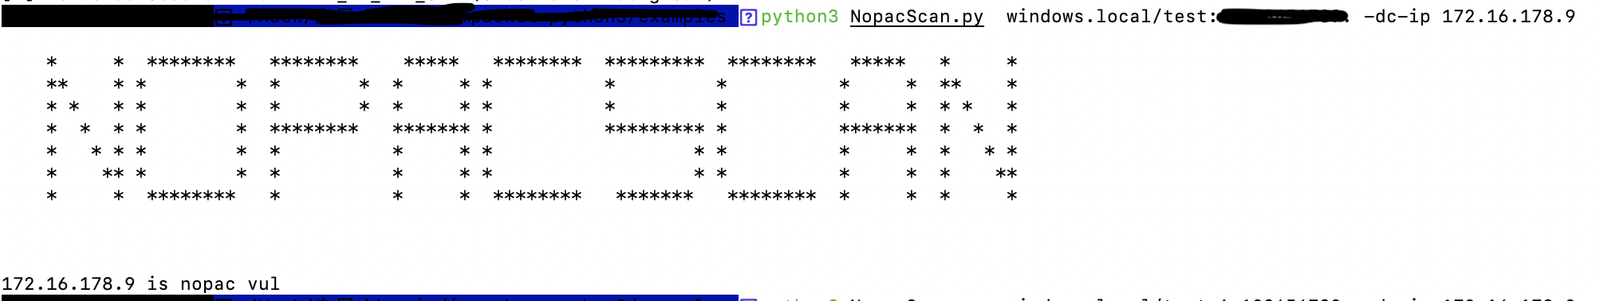
 knightswd/nopacscan
Active Directory 도메인 컨트롤러에서 CVE-2021-42287 및 CVE-2021-42278을 스캔하여, DNS를 통해 모든 DC를 쿼리하고 0x10 유형의 PAC 구조를 분석함으로써 LDAP/SAMR 방식보다 탐지 정확도를 향상시킵니다.
 watchtowrlabs/fortios-auth-bypass-poc-cve-2024-55591
CVE-2024-55591에 대한 개념 증명 익스플로잇으로, WebSocket 경쟁 조건을 통해 FortiOS 관리 인터페이스의 인증 우회를 시연하여 인증 없이 CLI 명령을 실행합니다.
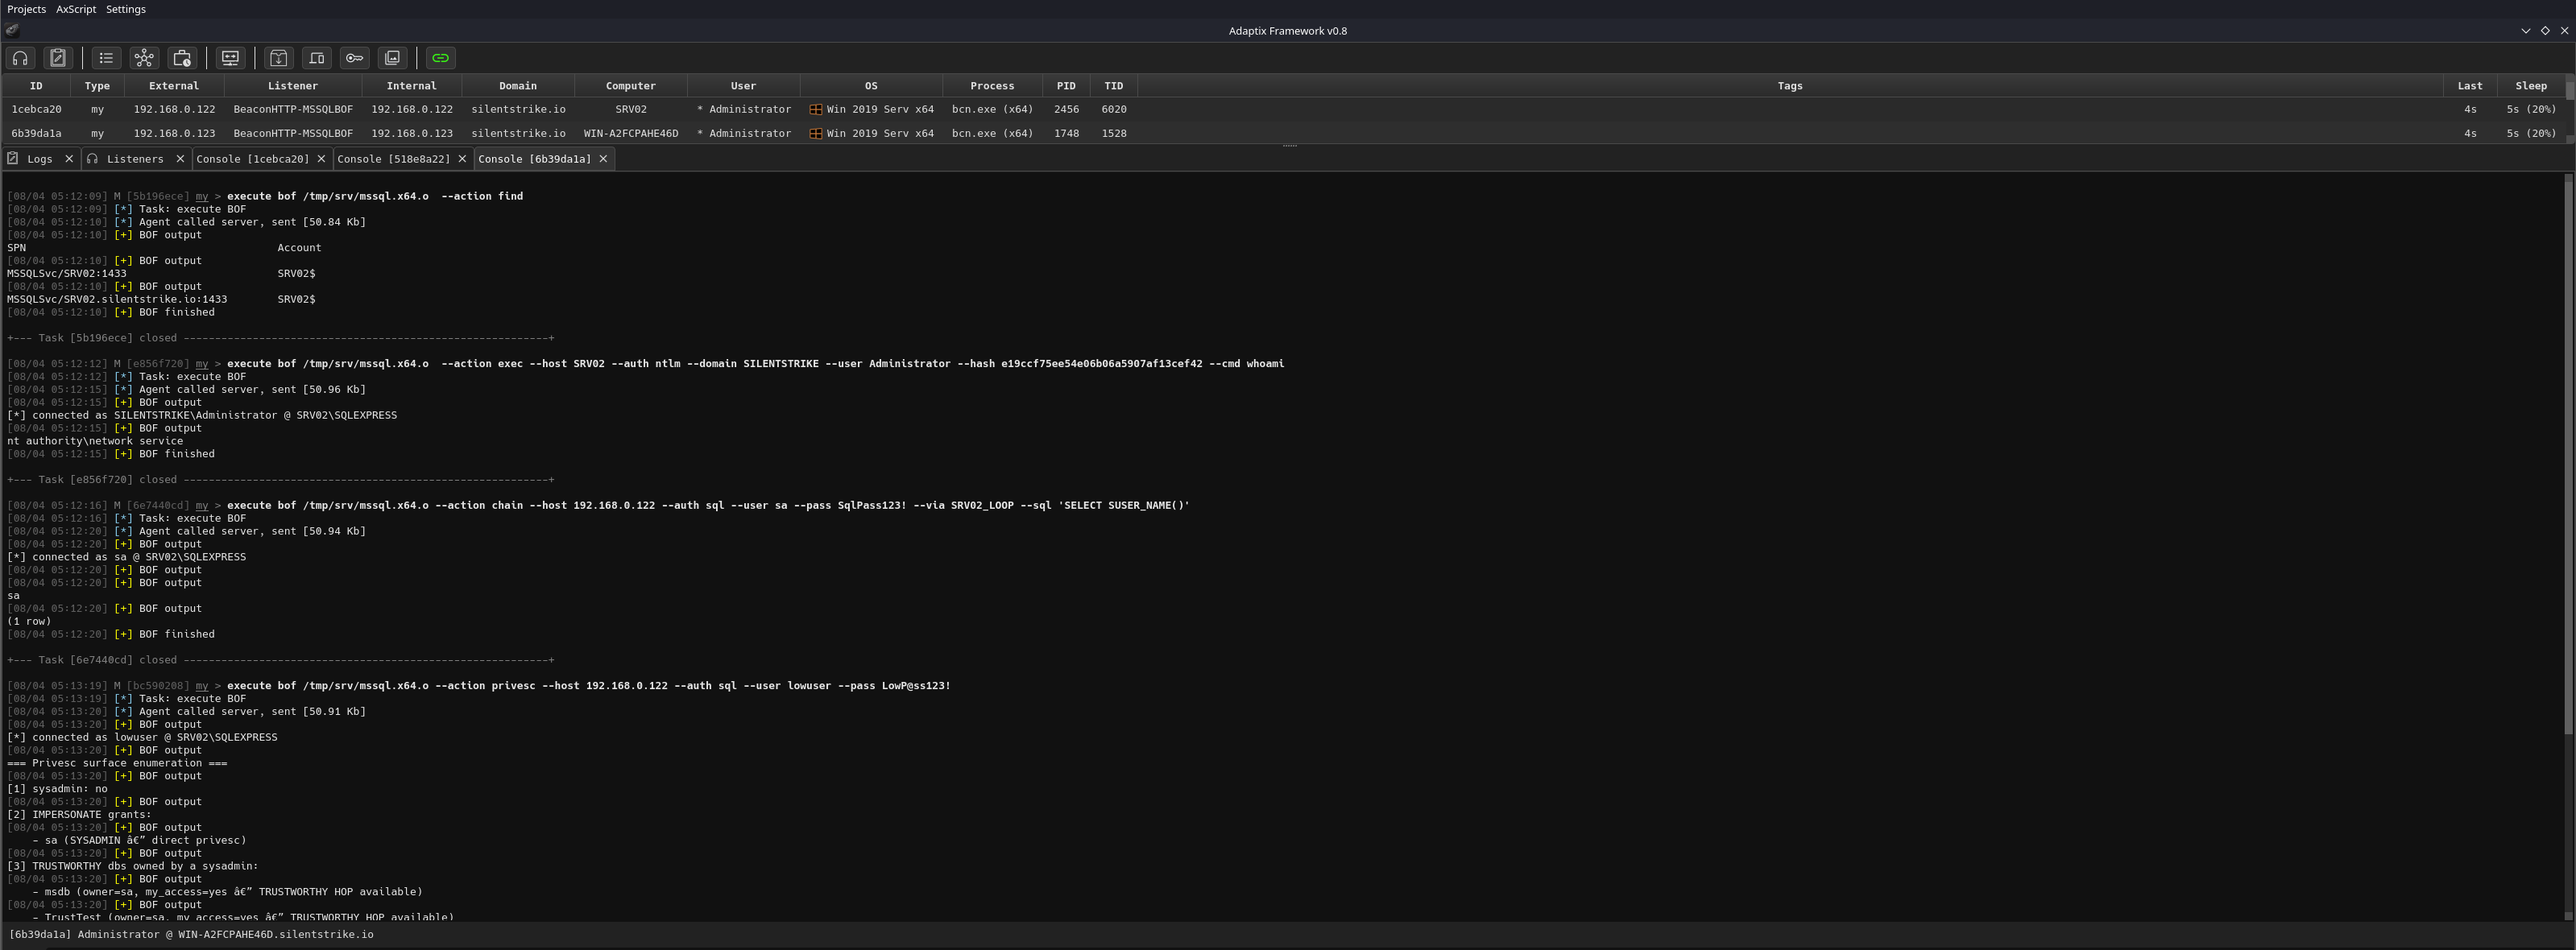 mazx0p/mssqlbof
Microsoft SQL Server용 Beacon Object File 제품군으로, 직접 TDS 7.4 프로토콜을 통해 통신합니다.
 praetorian-inc/ntlmrecon
HTTP 서버에 대해 가벼운 무차별 대입 공격을 수행하여 일반적으로 접근 가능한 NTLM 인증 엔드포인트를 식별하는 도구입니다.
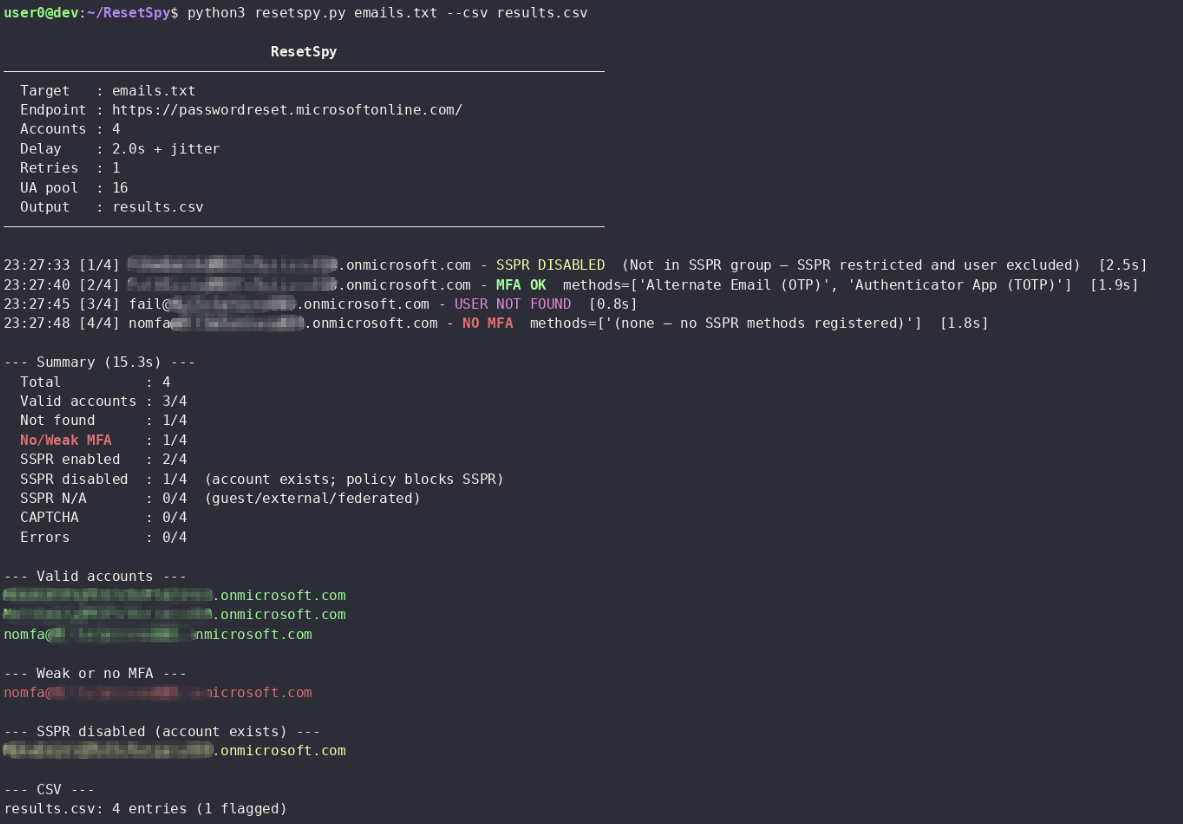 mlcsec/resetspy
Microsoft SSPR(Self-Service Password Reset) 포털을 통해 사용자 계정과 등록된 인증 방법을 열거합니다
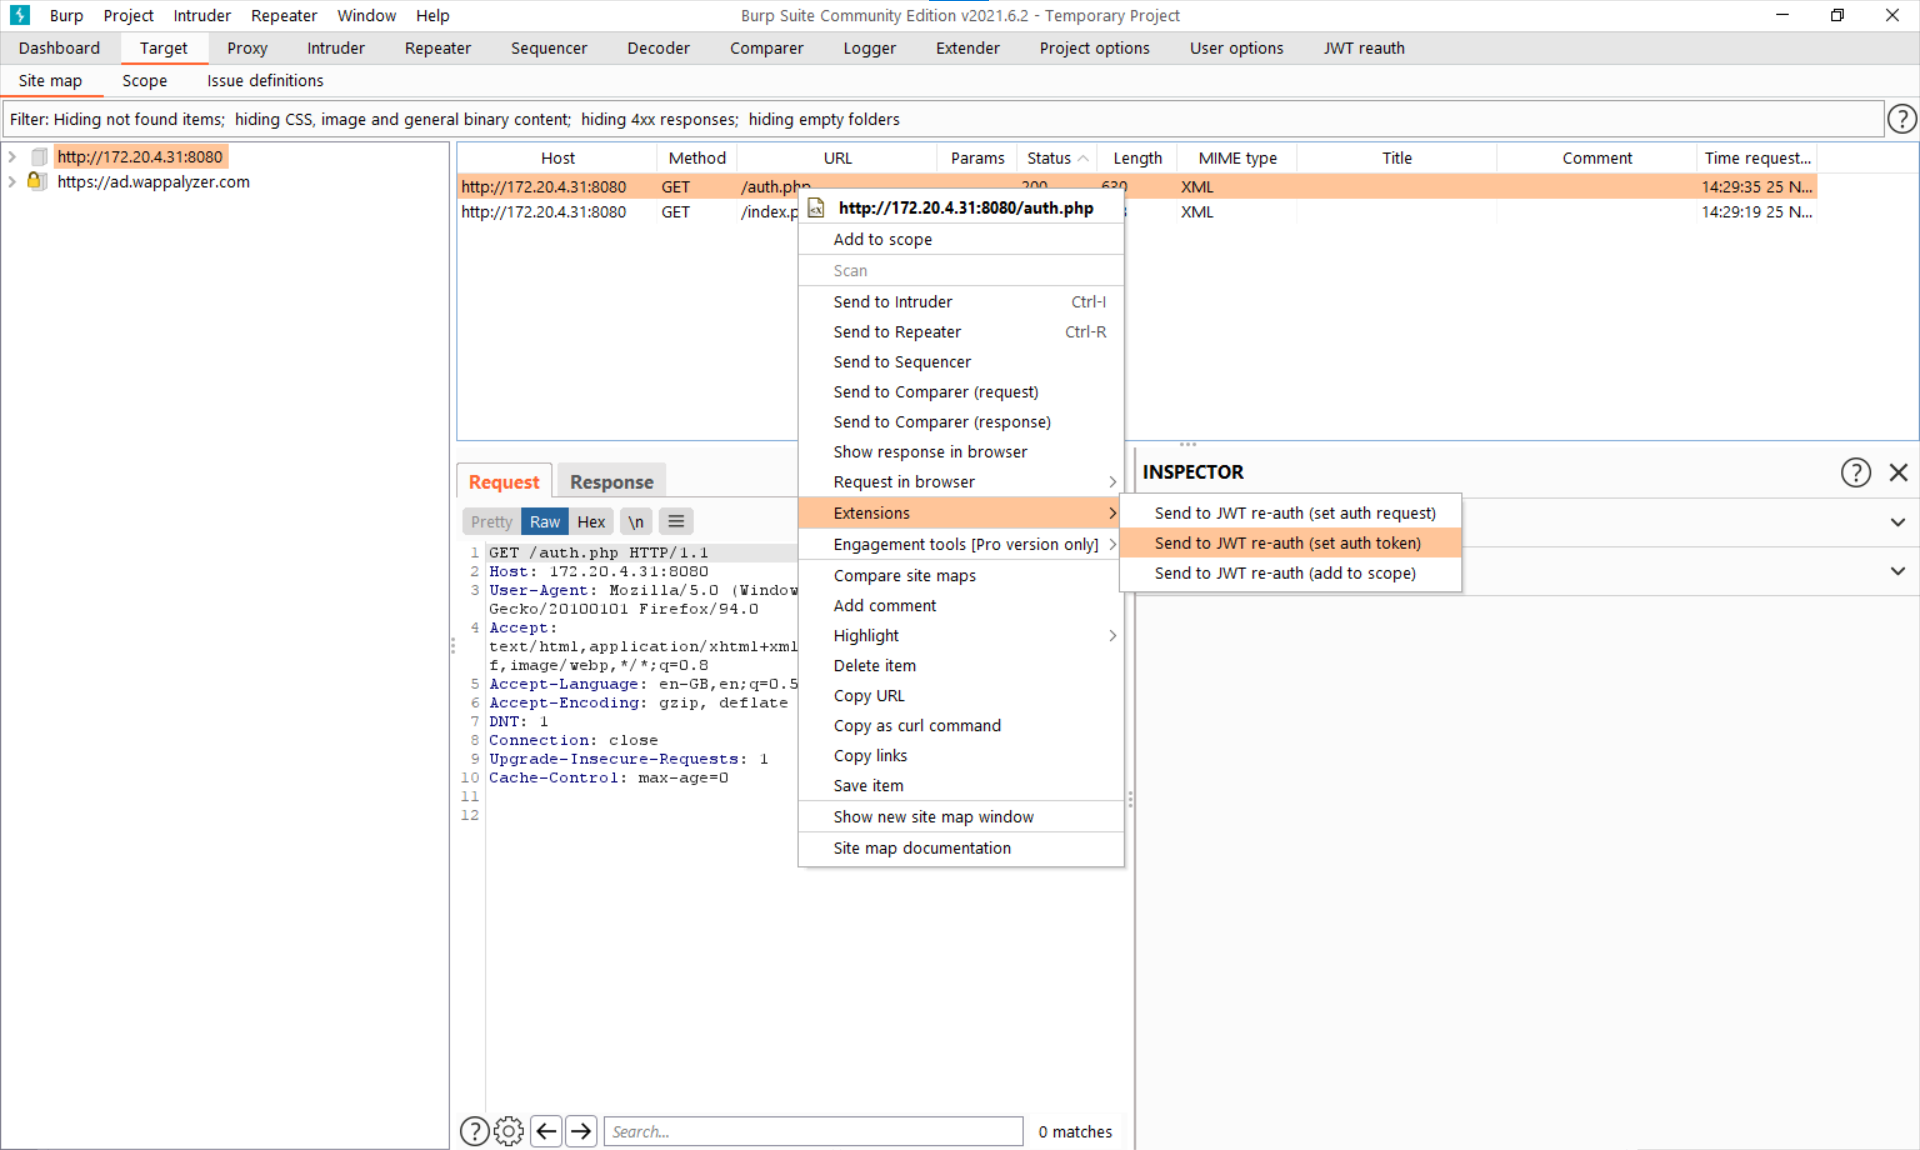 nccgroup/jwt-reauth
인증 URL에서 JWT 인증 토큰을 캐시하고 Burp Suite의 범위 내 요청에 헤더로 첨부하여 자동화된 세션 처리를 수행합니다.
 smokeintheshell/cve-2023-20198
CVE-2023-20198 익스플로잇 PoC
 s0md3v/locky
Locky는 "정말" 강력하면서도 기억하기 쉬운 비밀번호를 생성합니다.
 horizon3ai/cve-2023-27350
PaperCut CVE-2023-27350에 대한 개념 증명 익스플로잇으로, 인증 우회와 내장 스크립팅 남용을 연결하여 취약한 MF/NG 인스턴스에서 원격 코드 실행을 달성합니다.
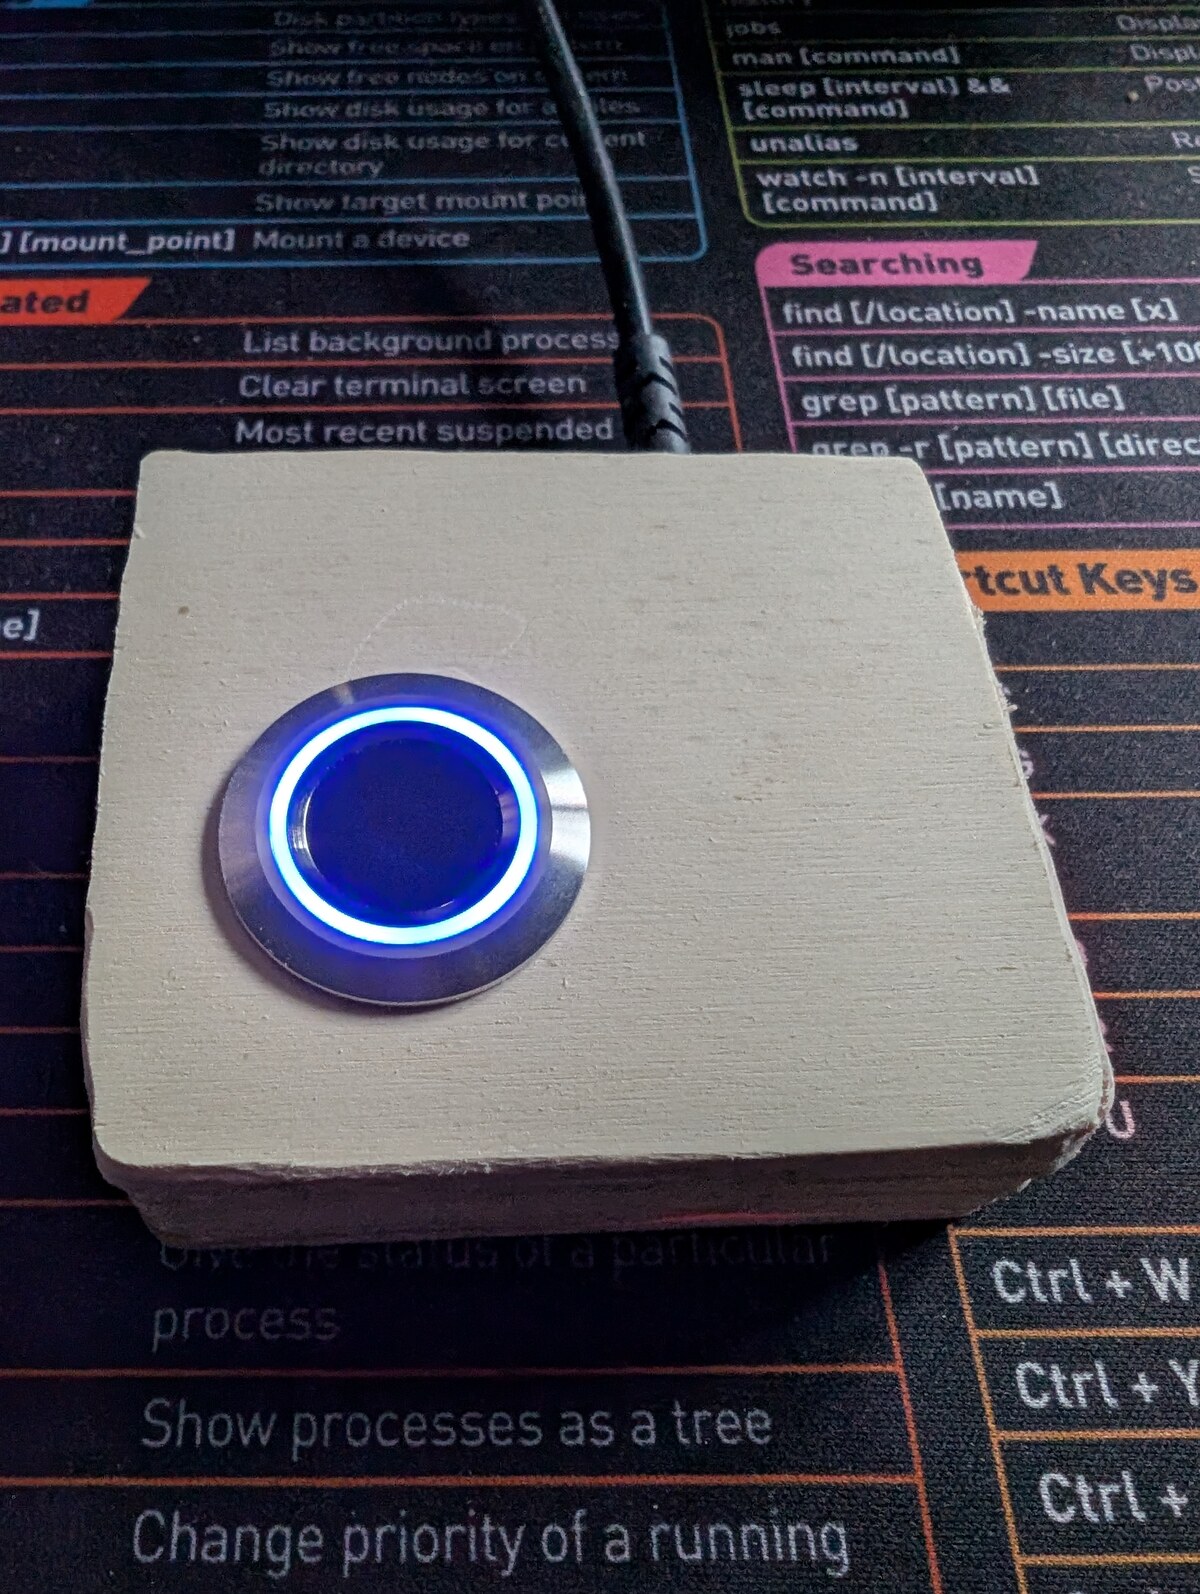 matpb/linux-fingerprint-r503
Grow R503 센서 + Arduino + Rust 기반 fprintd 대체 데몬을 사용한 Linux 데스크톱 지문 로그인
 ccob/pivert
Windows에서 PFX 인증서와 개인 키를 사용하여 NIST SP 800-73 PIV 스마트 카드를 에뮬레이션함으로써 RDP, Citrix 및 VMware Horizon 세션에서 스마트 카드 인증을 지원합니다.
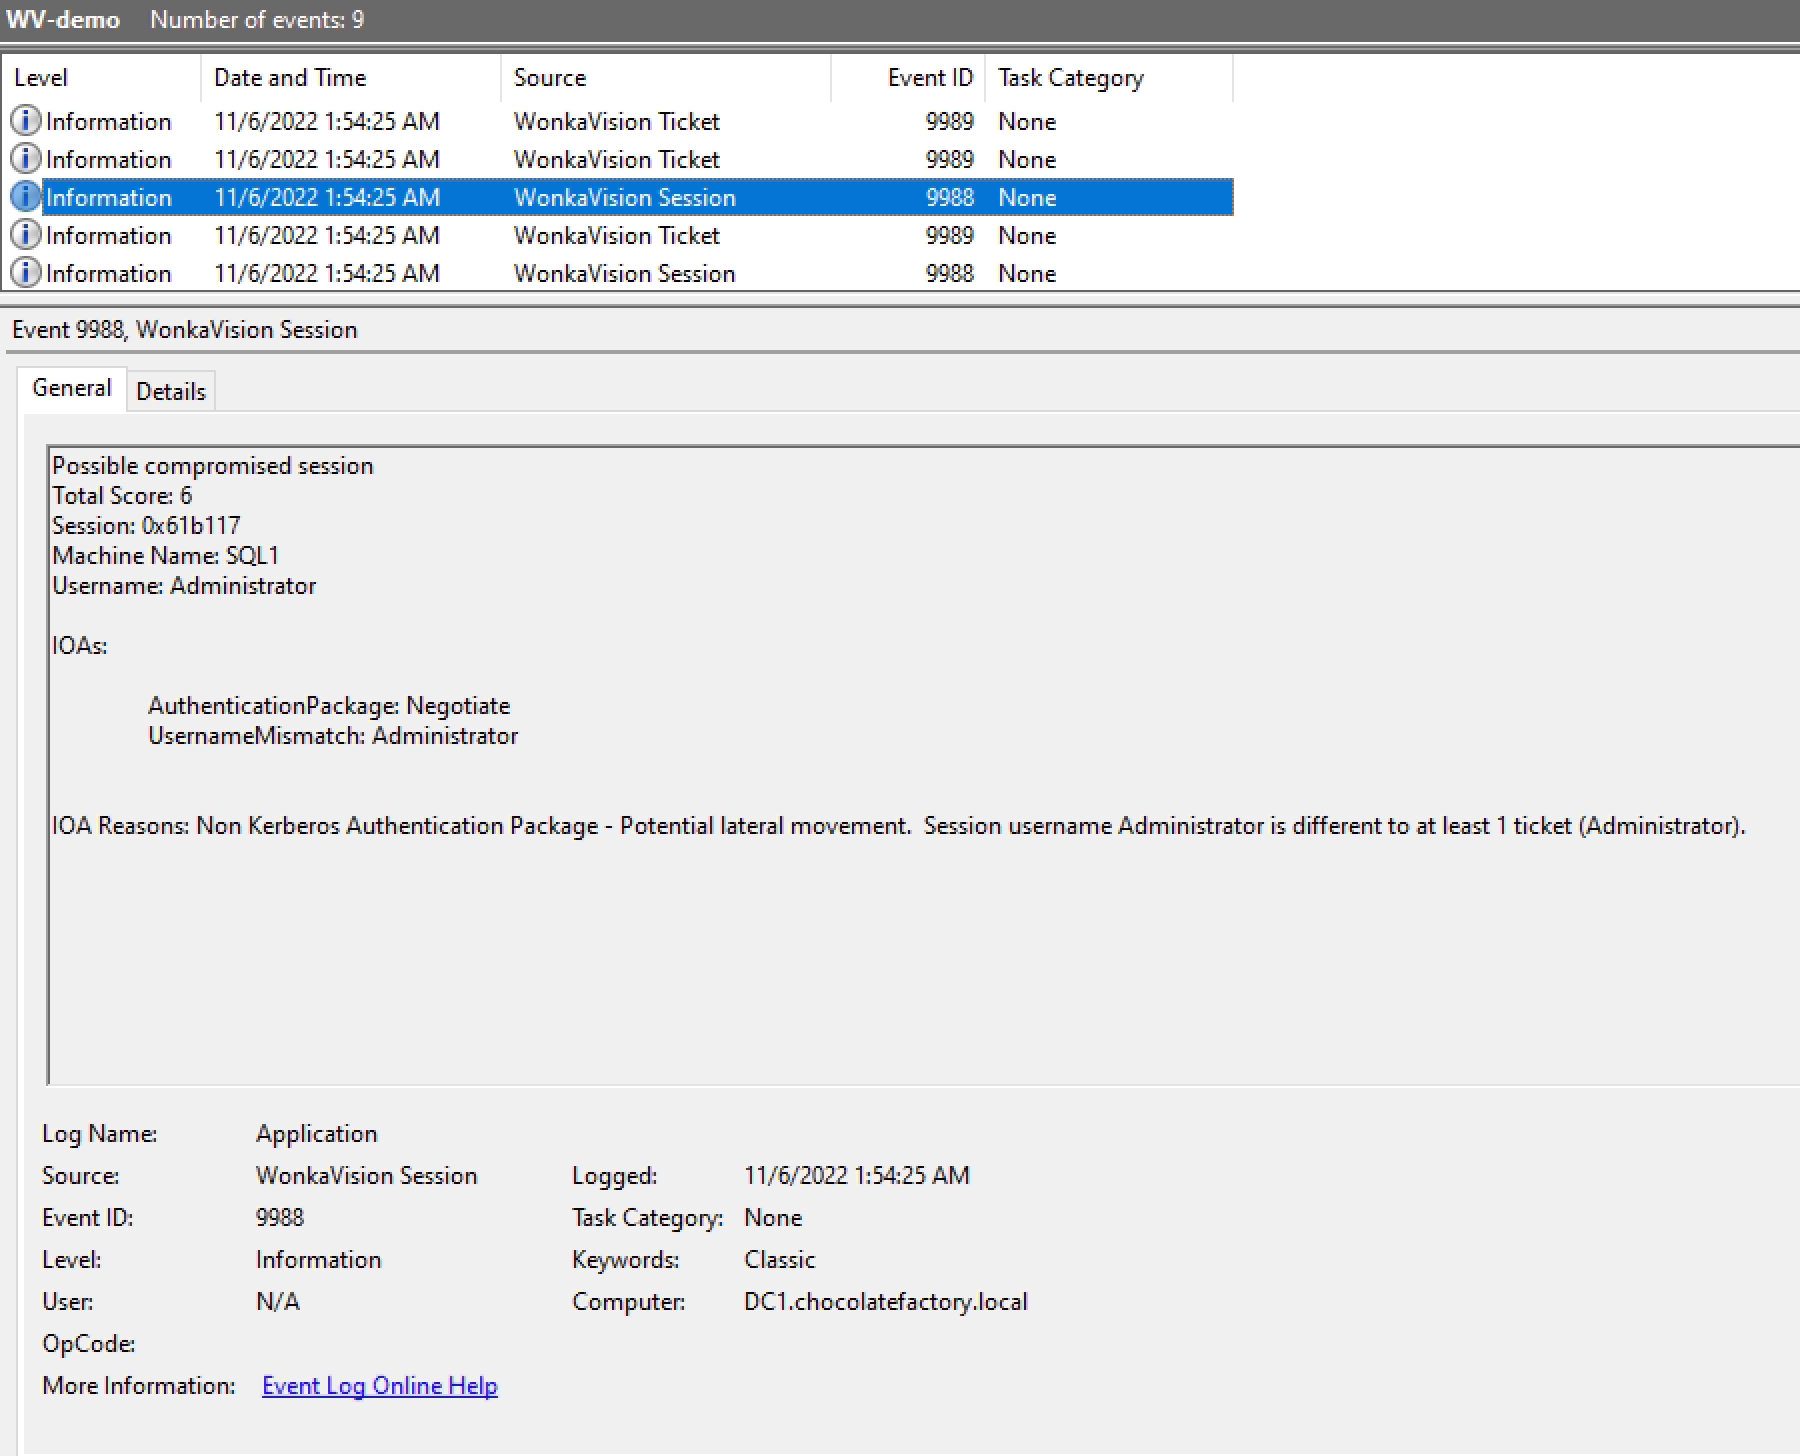 0xe7/wonkavision
세션 및 티켓 데이터를 덤프하고 이상 징후를 점수화하여 SIEM 기반 침해 대응을 위한 Windows 이벤트 로그 지표를 생성함으로써 위조된 Kerberos 티켓을 탐지합니다.
 zeronetworks/zerologon
CVE-2020-1472의 RPC/TCP 및 RPC/SMB 양쪽 모두에 대한 테스트 스크립트
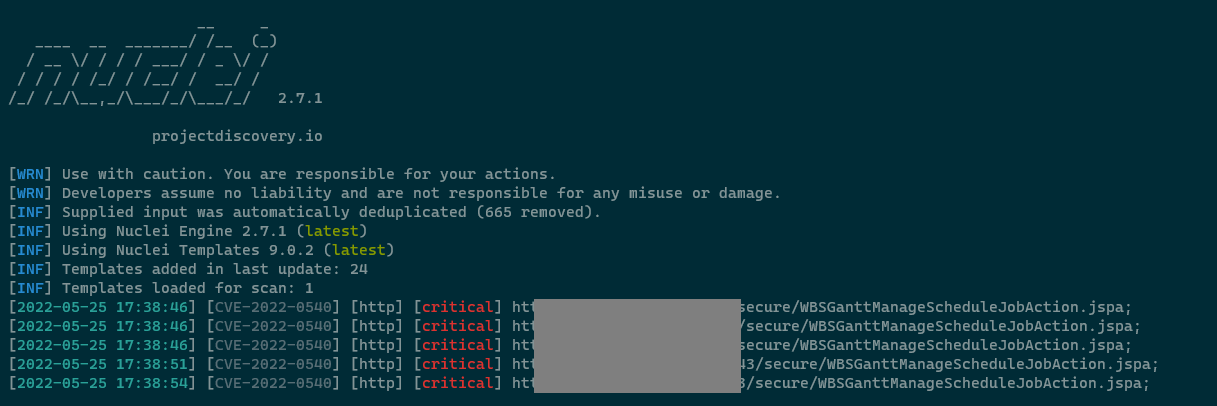 pear1y/cve-2022-0540-rce
Atlassian Jira Seraph 인증 우회 원격 코드 실행(CVE-2022-0540)
 dev-sec/puppet-ssh-hardening
이 puppet 모듈은 보안 ssh-client 및 ssh-server 구성을 제공합니다.
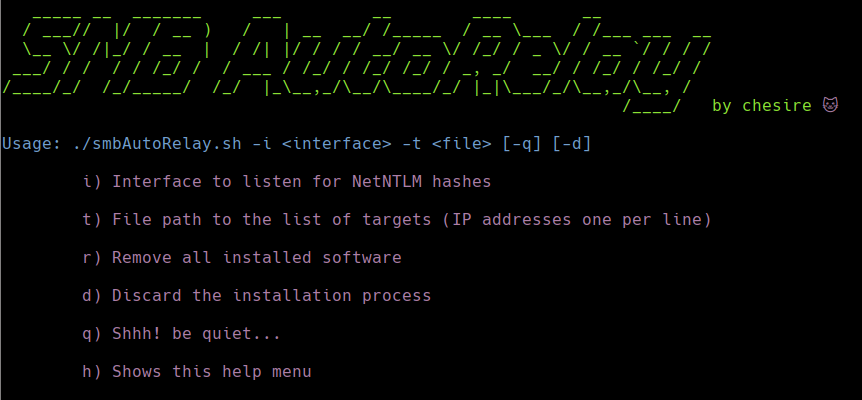 cheshireca7/smbautorelay
SMB Auto Relay는 액티브 디렉토리 환경에서 침투 테스트 및 레드 팀 훈련을 위한 SMB/NTLM Relay 기술의 자동화를 제공합니다.
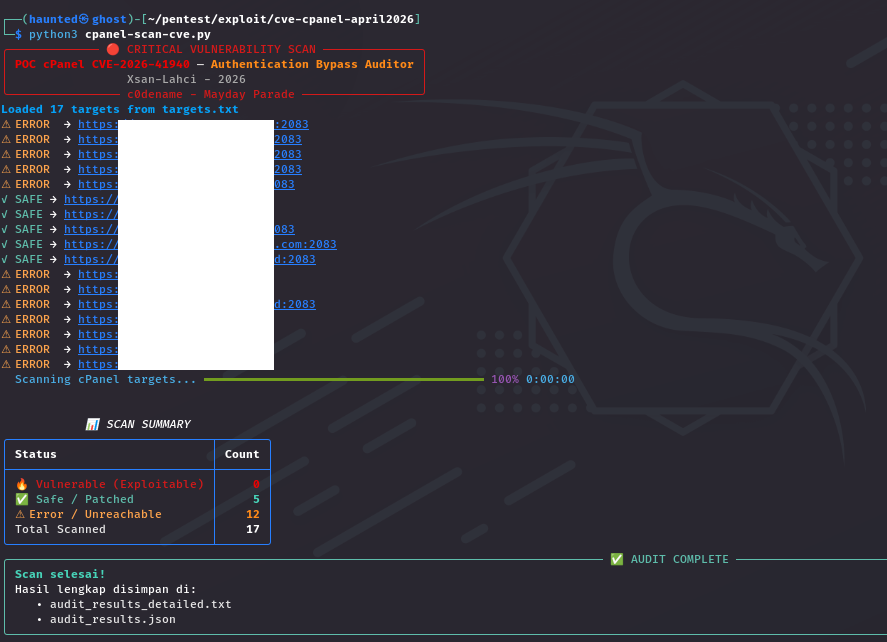 xsanflip/poc-cpanel-cve-2026-41940
Multi-threaded 보안 감사 도구로, cPanel/WHM의 인증 우회 취약점인 CVE-2026-41940을 탐지하며, 승인된 침투 테스트를 위해 CRLF 인젝션과 동적 포트 검색을 사용합니다.









