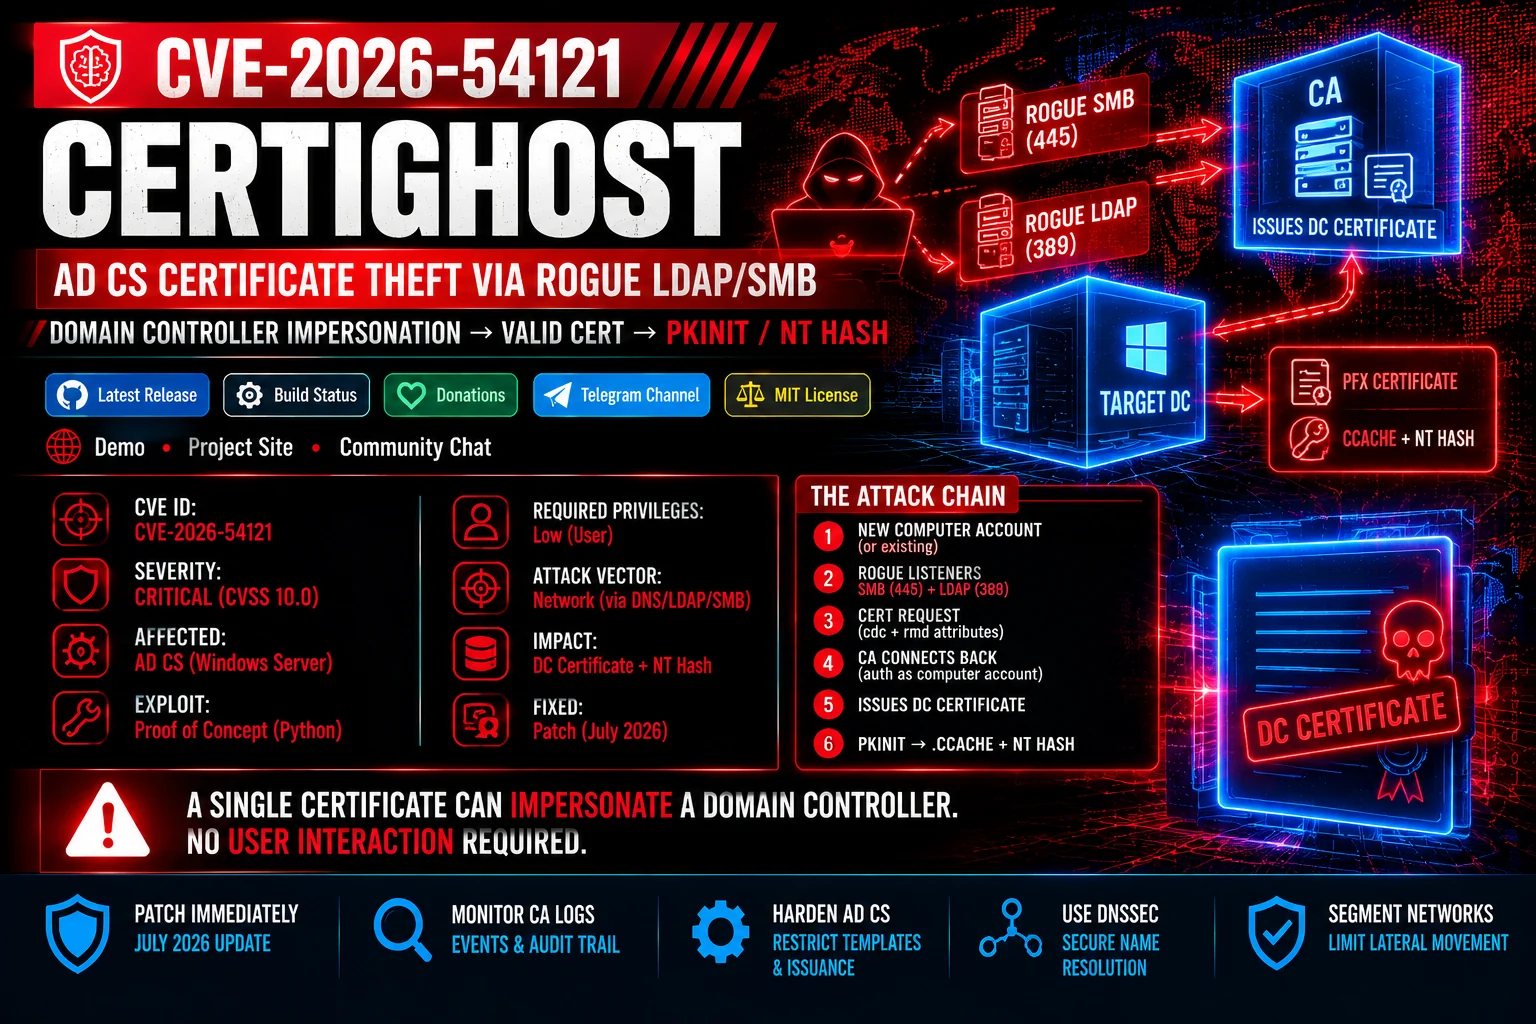
 zerodayevil/cve-2026-54121-certighost
CVE-2026-54121(Certighost)에 대한 개념 증명 모듈로, 악성 LDAP/SMB 리스너를 통해 AD CS 등록 검증을 악용하여 도메인 컨트롤러를 사칭하고 PKINIT를 통해 권한을 상승시킵니다.

🛡 AI Security Tool 모듈
CVE-2026-54121: Active Directory Certificate Services 가장(Impersonation) (Certighost)
AI Security Tool 생태계를 위한 공식 보안 감사 모듈





🌐 웹 데모 • 📚 프로젝트 웹사이트 • 💬 커뮤니티 채팅
웹사이트 내비게이션: 홈 • 업데이트 • 다운로드 • 모듈
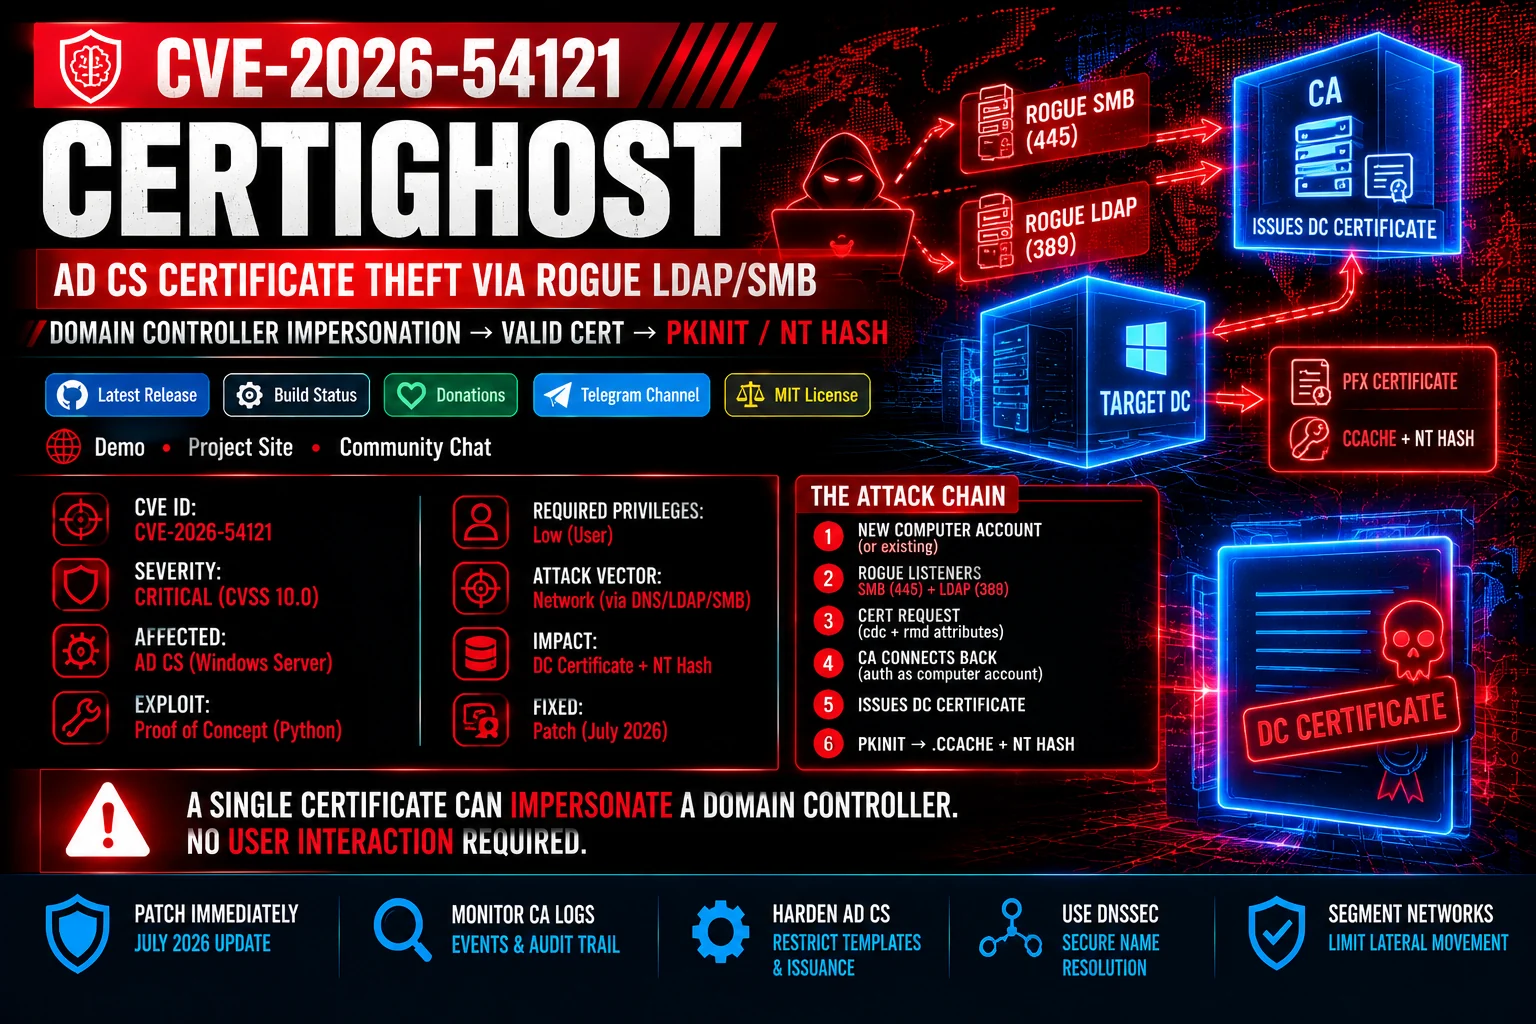
이 모듈은 Certighost라고 명명된 CVE-2026-54121에 대한 진단 기능을 제공합니다. 이 취약점은 컴퓨터 계정 인증서 등록의 검증 단계에서 Active Directory Certificate Services(AD CS) 내에 존재합니다.
표준 저권한 도메인 자격 증명을 보유한 공격자는 새 컴퓨터 계정을 생성하고 조작된 cdc(제어된 IP 리스너) 및 rmd(대상 DC FQDN) 속성을 포함하는 인증서 요청을 제출합니다. 인증 기관(CA)이 머신의 신원을 검증하기 위해 다시 연결하면, 악성 LDAP(포트 389) 및 SMB/LSA(포트 445) 리스너가 대상 도메인 컨트롤러의 신원 속성(sAMAccountName, SID, dNSHostName)을 스푸핑합니다. 이로 인해 CA가 정품 도메인 컨트롤러 인증서를 발급하도록 속여 PKINIT를 통한 전체 도메인 장악을 가능하게 합니다.
"머신으로 인증하고, 전체 도메인으로 권한 상승하라."
Certighost는 CA의 신원 확인 파이프라인을 오염시켜 기존 AD CS 템플릿 권한을 우회합니다. 유효한 도메인 컨트롤러 인증서를 획득하면 즉각적인 PKINIT 인증이 부여되어 TGT 자격 증명 캐시(.ccache)와 대상 DC의 NT 해시를 모두 얻을 수 있습니다.
| 사양 | 할당된 값 | 비고 |
|---|---|---|
| CVE 식별자 | CVE-2026-54121 |
Active Directory Certificate Services 가장(Impersonation) |
| 심각도 등급 | 치명적 (CVSS v3.1: 9.8) | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H |
| 취약점 유형 | CWE-287 / CWE-290 |
부적절한 인증 / 스푸핑을 통한 인증 우회 |
| 영향받는 구성 요소 | Active Directory Certificate Services (AD CS) | 인증서 등록 및 신원 검증 파이프라인 |
| 공격 벡터 | 네트워크 | SMB, LDAP, RPC 프로토콜을 통해 원격으로 실행됨 |
| 필요 권한 | 낮은 권한 | 표준 도메인 사용자 계정(머신 계정 추가 가능) |
graph TD
    A[Low-Priv Domain User] -->|1. Create Computer Account| B[Domain Controller]
    A -->|2. Start Rogue SMB 445 / LDAP 389 Listeners| C[Attacker Machine]
    A -->|3. Submit Cert Request with cdc & rmd Attributes| D[Active Directory CA]
    D -->|4. CA Lookups Connect to Rogue Listeners| C
    C -->|5. Validate via Netlogon & Return Target DC Identity| D
    D -->|6. Issue Valid DC Certificate .pfx| A
    A -->|7. Perform PKINIT with DC Certificate| E[Full Domain Takeover / NT Hash Export]
ms-DS-MachineAccountQuota를 0으로 설정하여 비관리자 사용자가 새 컴퓨터 개체를 생성하지 못하도록 하십시오.EDITF_ATTRIBUTESUBJECTALTNAME2(ESC6)가 꺼져 있는지 확인하십시오.⚠️ 중요: 이 모듈은 AI Security Tool 프레임워크 내에서 안전한 진단 테스트를 위해 설계되었습니다. 상승된 관리자 권한으로 승인된 대상에 대해서만 실행하십시오.
진단 및 모니터링 스크립트를 실행하려면 핵심 AI Security Tool 프레임워크를 설치하십시오:
