
 #1
 ethicalhackingplayground/ssrf-king
Burp용 SSRF 플러그인 - 모든 요청에서 SSRF 탐지를 자동화합니다.
 codewatchorg/sqlipy
SQLiPy는 SQLMap API를 사용하여 SQLMap을 통합하는 Burp Suite용 Python 플러그인입니다.
 bbva/apicheck
REST API를 위한 DevSecOps 도구 모음
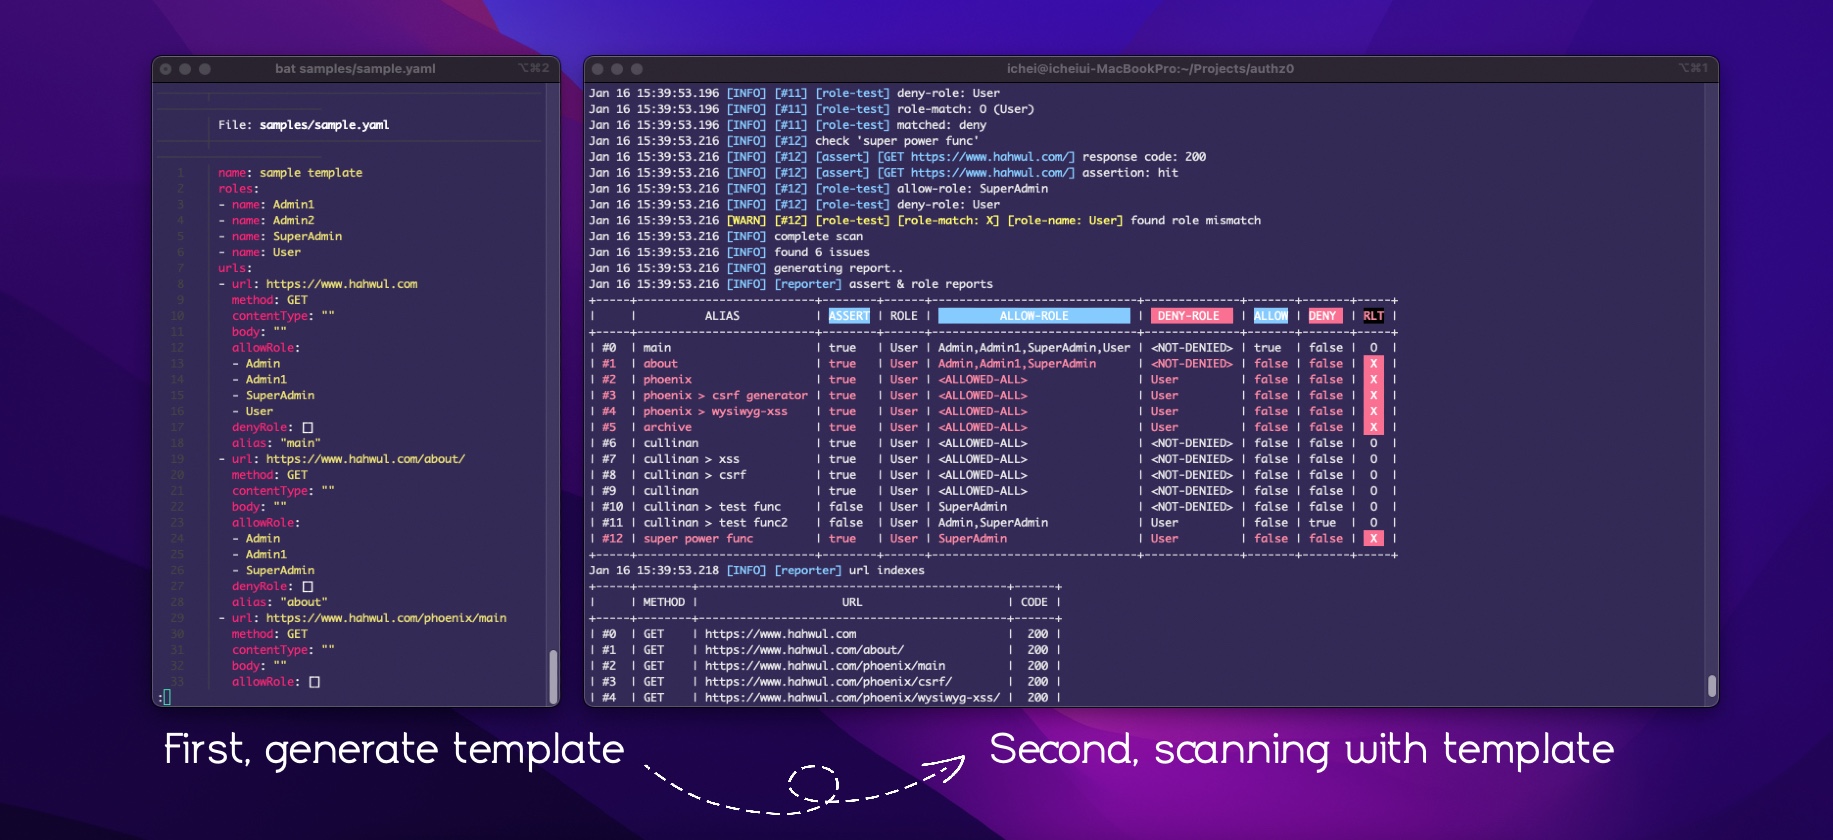 hahwul/authz0
YAML 템플릿을 사용하여 역할 기반 자격 증명으로 URL을 스캔하여 무단 액세스를 탐지하는 자동화된 인가 테스트 도구입니다.
 yalcinyolalan/wssat
웹 서비스 보안 평가 도구
 subgraph/vega
Subgraph Vega
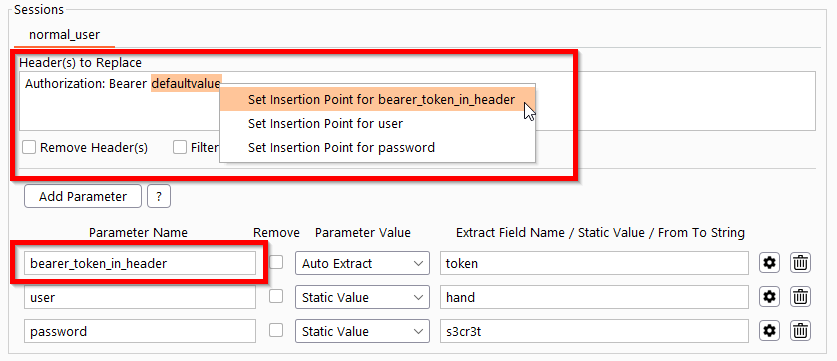 simioni87/auth_analyzer
인가 문제를 테스트하기 위한 Burp 확장 프로그램. 자동화된 요청 반복 및 실시간 매개변수 값 추출.
 aws/http-desync-guardian
HTTP 요청을 분석하여 HTTP Desync 공격의 위험을 최소화합니다 (HTTP 요청 스머글링/분할의 전조).
 tno-s3/wuppiefuzz
LibAFL 기반으로 개발된 커버리지 기반 REST API 퍼저
 brutelogic/unkover
Bash 403/401 접근 우회 테스터로, 헤더 스푸핑, 메서드 변조, 경로 정규화, 인코딩 기법으로 URL을 프로브하고 성공 시 curl PoC를 반환합니다.
 ngalongc/openapi_security_scanner
OpenAPI 기반 API를 위한 자동화된 인증 보안 스캐너. 다중 자격 증명 세트를 사용하여 GET 엔드포인트를 테스트하고 차등 응답 분석을 통해 권한 상승 및 손상된 접근 제어 버그를 탐지합니다.
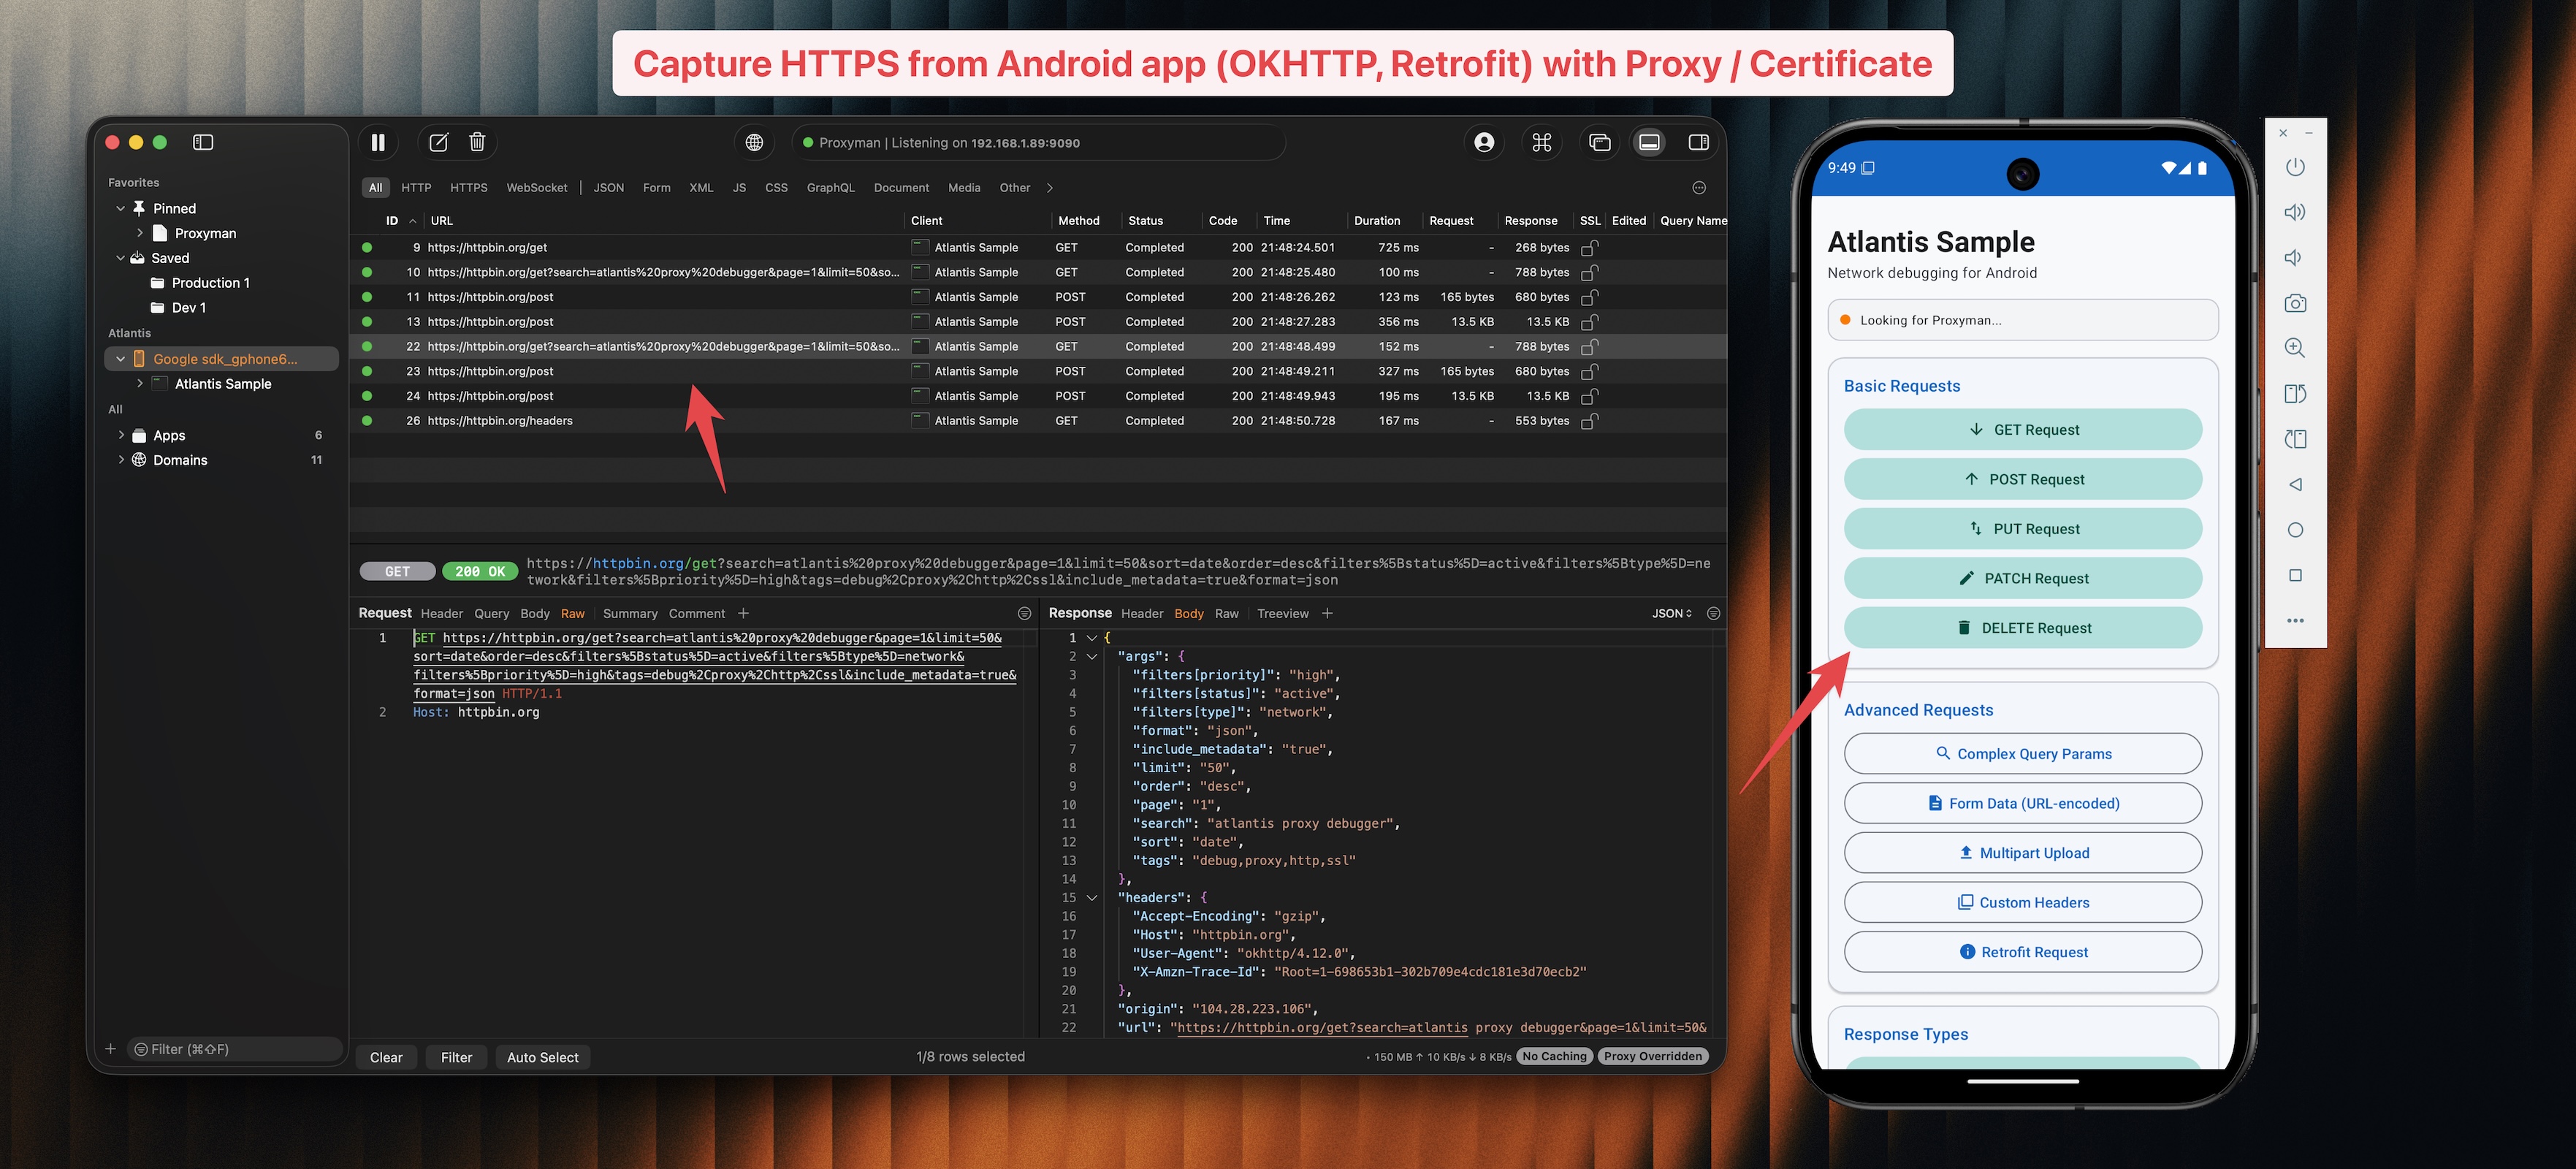 proxymanapp/atlantis-android
Android 앱에서 HTTP/HTTPS 트래픽을 캡처하여 Proxyman으로 전송해 디버깅하세요.
 bifrost-proxy/bifrost
Rust로 구현된 고성능 HTTP/HTTPS/SOCKS5 MITM 프록시로, TLS 인터셉션, 규칙 기반 요청 재작성, 트래픽 캡처, 브레이크포인트, 스크립트 샌드박스 및 Web UI를 통한 요청 재전송 기능을 제공합니다.
 dipjyotimetia/hybridtestframework
웹, API, 클라우드, 이벤트 및 보안의 종단 간 테스트
 aress31/openapi-parser
OpenAPI 문서를 파싱하여 Burp Suite에 통합, OpenAPI 기반 API 보안 평가를 자동화합니다 (PortSwigger가 공식 BApp 스토어 포함을 승인함).
 0x999-x/jsluicepp
jsluice++는 CLI 도구 jsluice를 사용하여 JavaScript 트래픽의 수동(passive) 및 능동(active) 스캐닝을 위해 설계된 Burp Suite 확장 프로그램입니다.









