Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
도구/GitHubGitHub/ebryx/aes-killer
Encryption/Decryption ToolsWeb Proxies & InterceptionAPI Security TestingMobile Security
GitHubebryx/aes-killer

AES-Killer

Burp 플러그인 - AES로 암호화된 트래픽을 실시간으로 복호화

저장소 보기
6511271045년 전Kitploit 검토 완료
공유

AES Killer (Burpsuite 플러그인)

Open Source Love GitHub version Open Source Love

AES 암호화 트래픽을 실시간으로 복호화하는 Burpsuite 플러그인

요구 사항

  • Burpsuite

테스트 환경

  • Burpsuite 2021.4
  • Windows 10
  • Ubuntu & PopOS

기능

  • IProxyListener는 요청을 복호화하고 응답을 암호화하며, IHttpListener는 요청을 암호화하고 응답을 복호화합니다.
  • Burp는 복호화된 트래픽을 보게 되며, Repeater, Intruder 및 Scanner도 포함되지만, 클라이언트/모바일 앱과 서버는 암호화된 버전을 보게 됩니다.

참고: 현재 AES/CBC/PKCS5Padding 및 AES/ECB/PKCS5Padding 암호화/복호화를 지원합니다.

작동 방식

  • Secret Key와 Initialize Vector가 필요하며, 이는 aes-hook.js 및 frida-hook.py를 사용하거나 애플리케이션 리버싱을 통해 얻을 수 있습니다. (iOS의 경우 Frida iOS Hook을 사용하여 AES Secret Key와 IV를 얻으세요)
  • 자세한 사용 가이드는 AES Killer - 사용 가이드에서 확인할 수 있습니다.
  • 이 글은 AES Killer와 Frida를 사용한 모바일 앱 트래픽 복호화에 도움이 될 것입니다.

빌드 방법

$ git clone https://github.com/Ebryx/AES-Killer/
$ cd AES-Killer
$ ./gradlew clean build

변형

  • JSON 요청용 AES_Killer AES_Killer-JSON.java
  • 다양한 엔드포인트에서 무작위/대체 파라미터를 위한 AES_Killer AES_Killer-Parameters.java

AES_Killer-Parameters.java: 애플리케이션이 요청의 일부 파라미터에 암호화를 적용하고 이러한 파라미터가 엔드포인트/요청에 따라 매번 변경되는 경우, 다음과 같이 하면 됩니다.

- `registerExtenderCallbacks` 함수에 this.endpoints.add("abc");를 추가하여 엔드포인트를 추가합니다.
- 암호화될 파라미터를 `String[][] parameters`에 추가합니다.
- 나머지 파라미터는 grant_type에 추가하거나 빈 항목으로 만듭니다.

그러면 코드가 알아서 처리합니다.

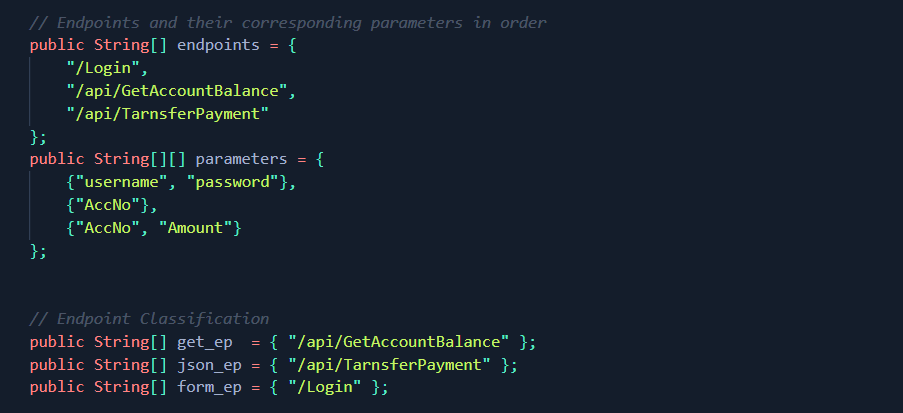
  • AES_Killer_v3.0은 다양한 엔드포인트에서 GET, POST(JSON, Form)를 지원하는 대체 파라미터를 위한 일반 변형입니다. AES_Killer_v3.0.java

AES_Killer_v3.0.java: 이 변형은 일반적이며 GET, POST(Form, JSON) 등 모든 유형의 요청 형식을 처리할 수 있으며, 다양한 엔드포인트에서 대체 파라미터를 지원합니다.

- 프로젝트를 클론하고 BurpExtender.java를 AES_Killer_v3.0.java 코드로 교체합니다.
- 아래와 같이 각 요청 유형의 엔드포인트와 파라미터를 수정합니다.
- SecretKey 및 IV 파라미터와 기타 필요한 메서드를 업데이트합니다.
- 프로젝트를 빌드하면 완료됩니다.
  • AES_Killer_v4.0.java 요청에 대한 다중 레벨 암호화용 (Form, JSON 및 XML 형식 지원)

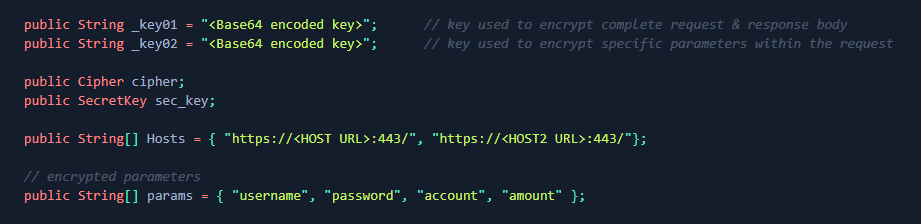
AES_Killer_v4.0.java: 이 변형은 애플리케이션이 일부 요청 파라미터를 하나의 키로 암호화한 후 전체 요청 본문을 다른 키로 암호화하는 다중 레벨 암호화를 위한 것입니다.

- 프로젝트를 클론하고 BurpExtender.java를 AES_Killer_v4.0.java 코드로 교체합니다.
- 아래와 같이 엔드포인트와 파라미터를 수정합니다.
- Secret Key 및 기타 필요한 메서드를 업데이트합니다.
- 프로젝트를 빌드하고 jar 파일을 extender에 추가합니다.
참고: 이러한 변형은 요청의 특성상 직접 동작하지 않을 수 있으므로 약간의 수정이 필요할 수 있습니다.

설치 방법

jar 파일을 릴리스에서 다운로드하여 burpsuite에 추가하세요.

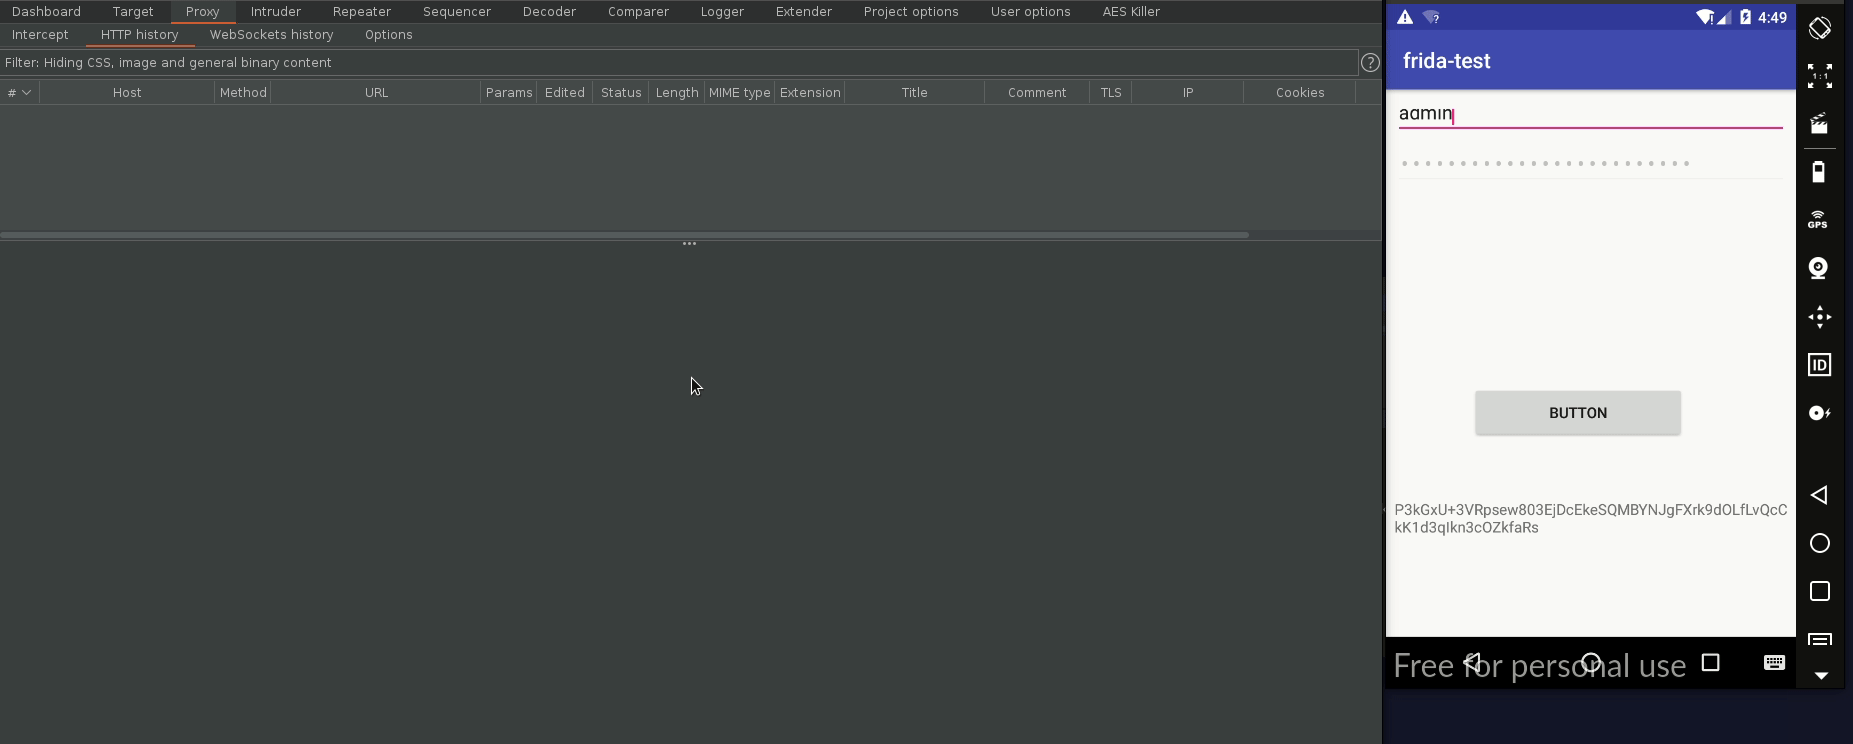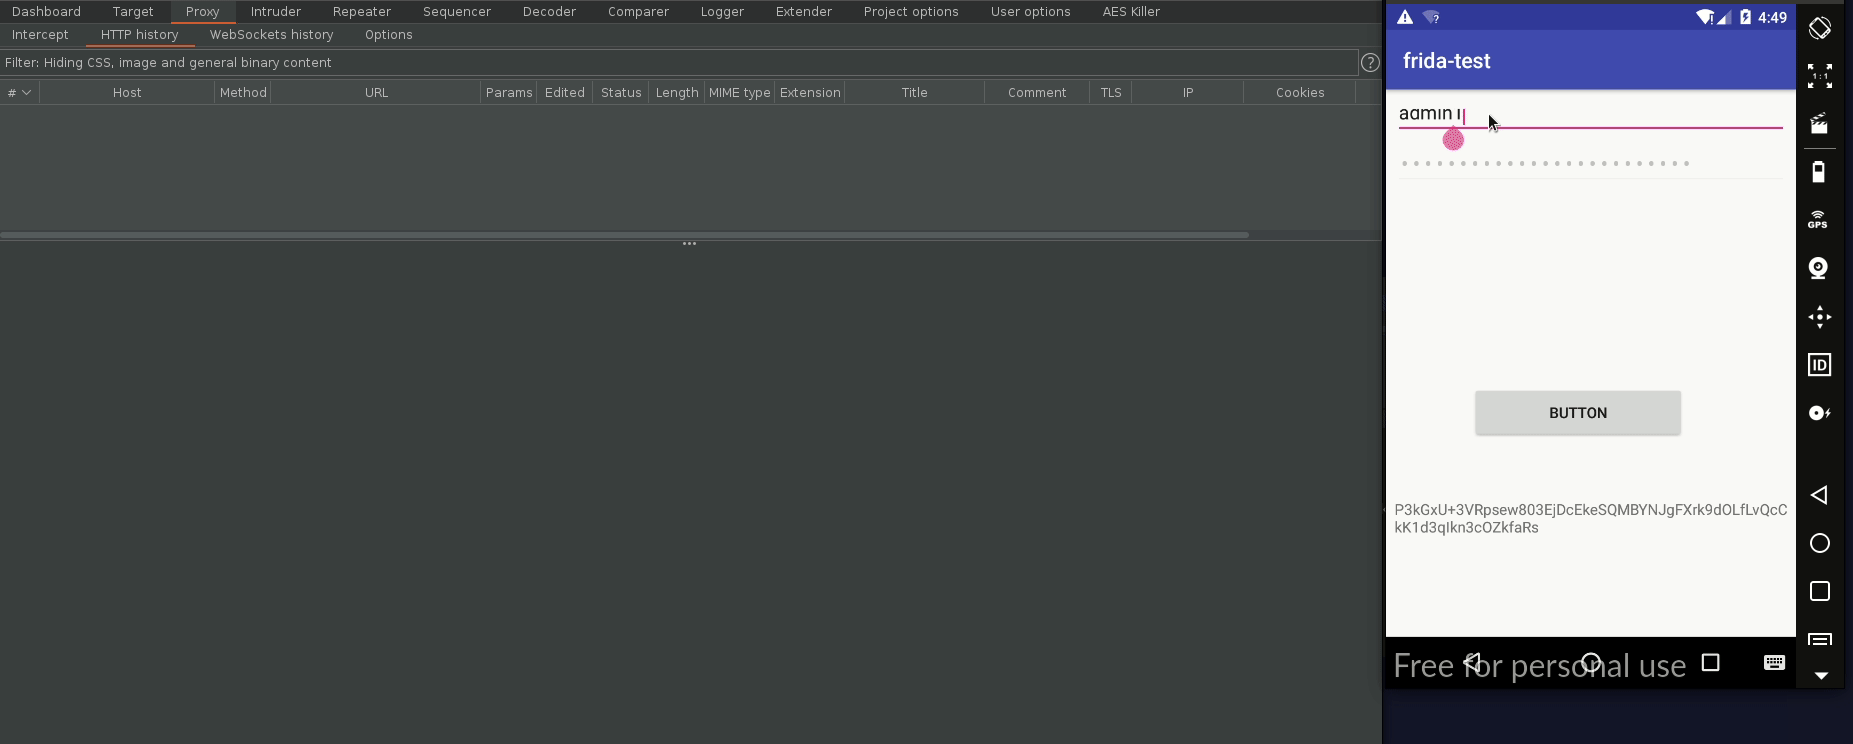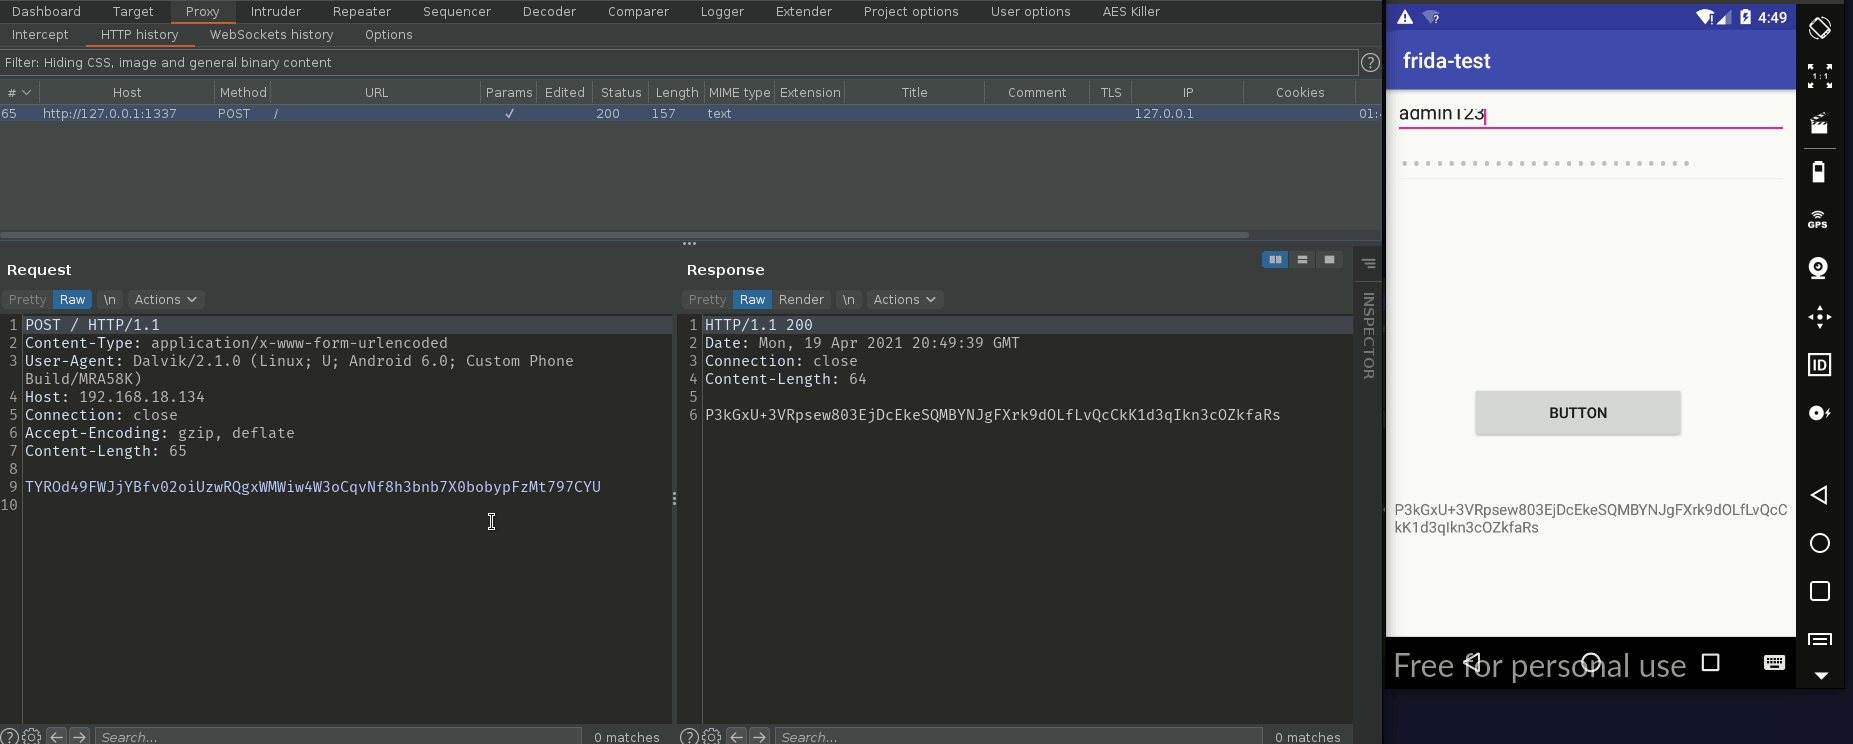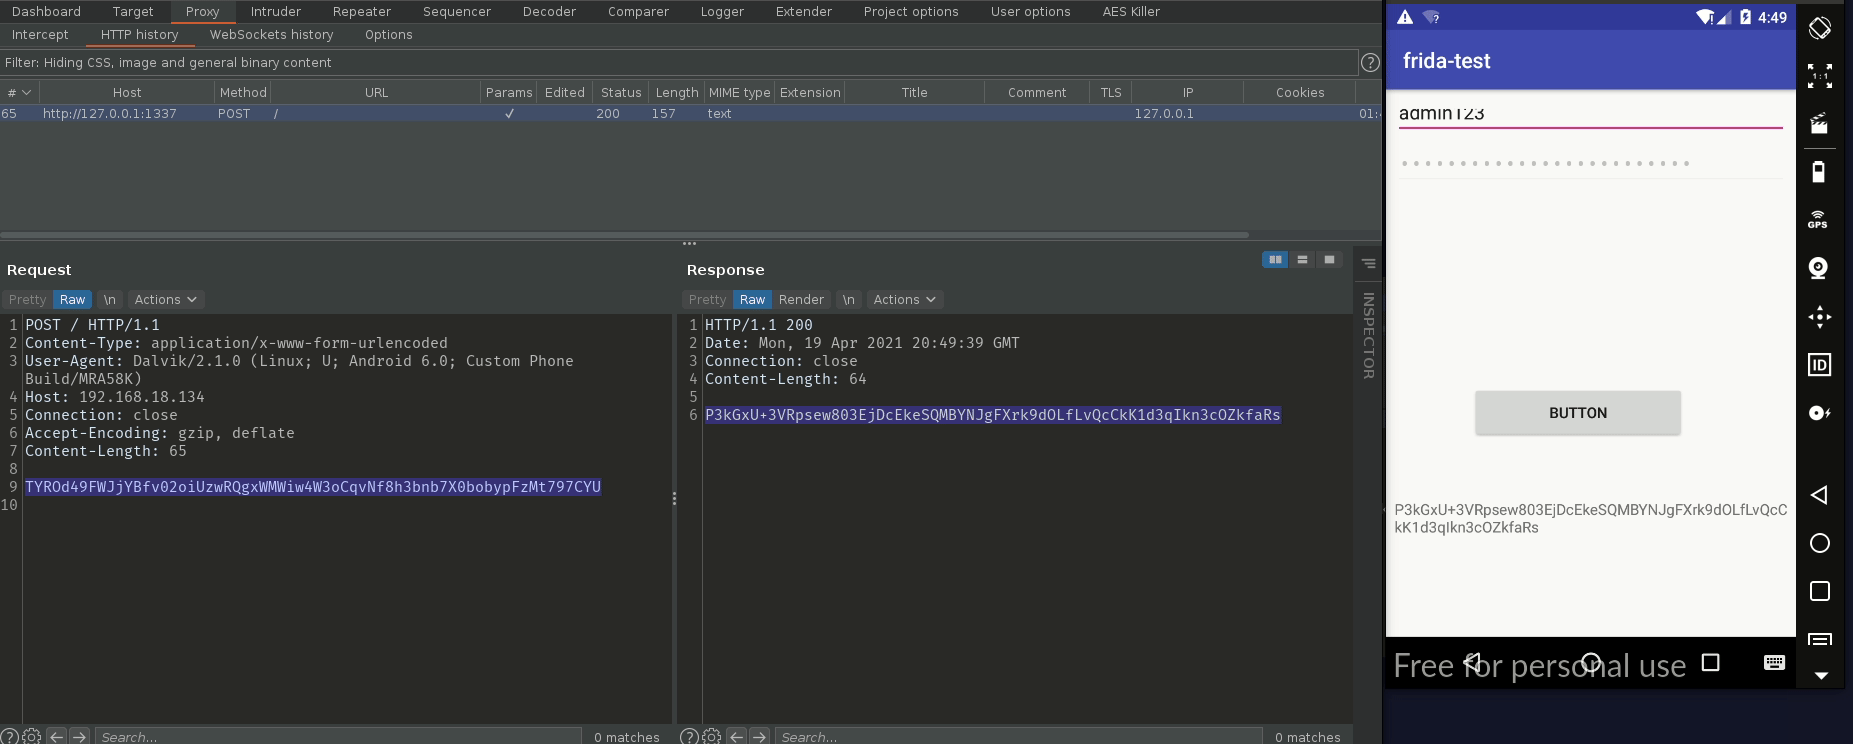
원본 요청/응답

AES 암호화 키 및 IV 얻기

  • 먼저 iOS 및 Android 기기에 frida 서버를 설정합니다.
  • 모바일 기기에서 애플리케이션을 실행합니다.
  • 호스트 머신에서 aes-hook.js와 frida-hook.py를 실행하여 AES 암호화 키와 IV를 얻습니다. 자세한 내용은 이 게시물을 참조하세요.

요청 및 응답 복호화

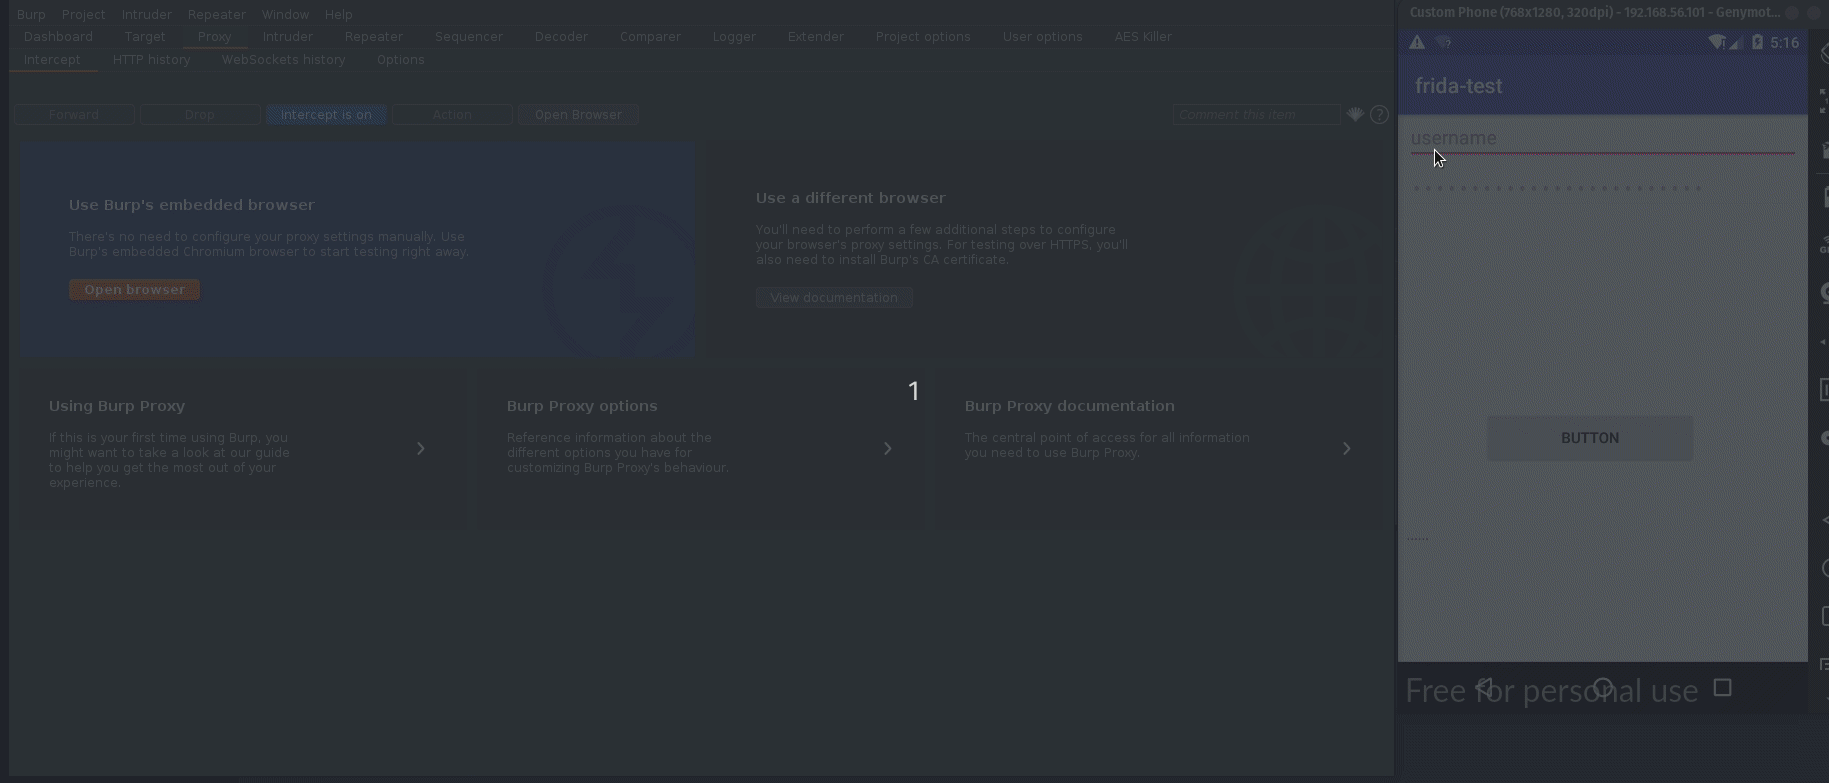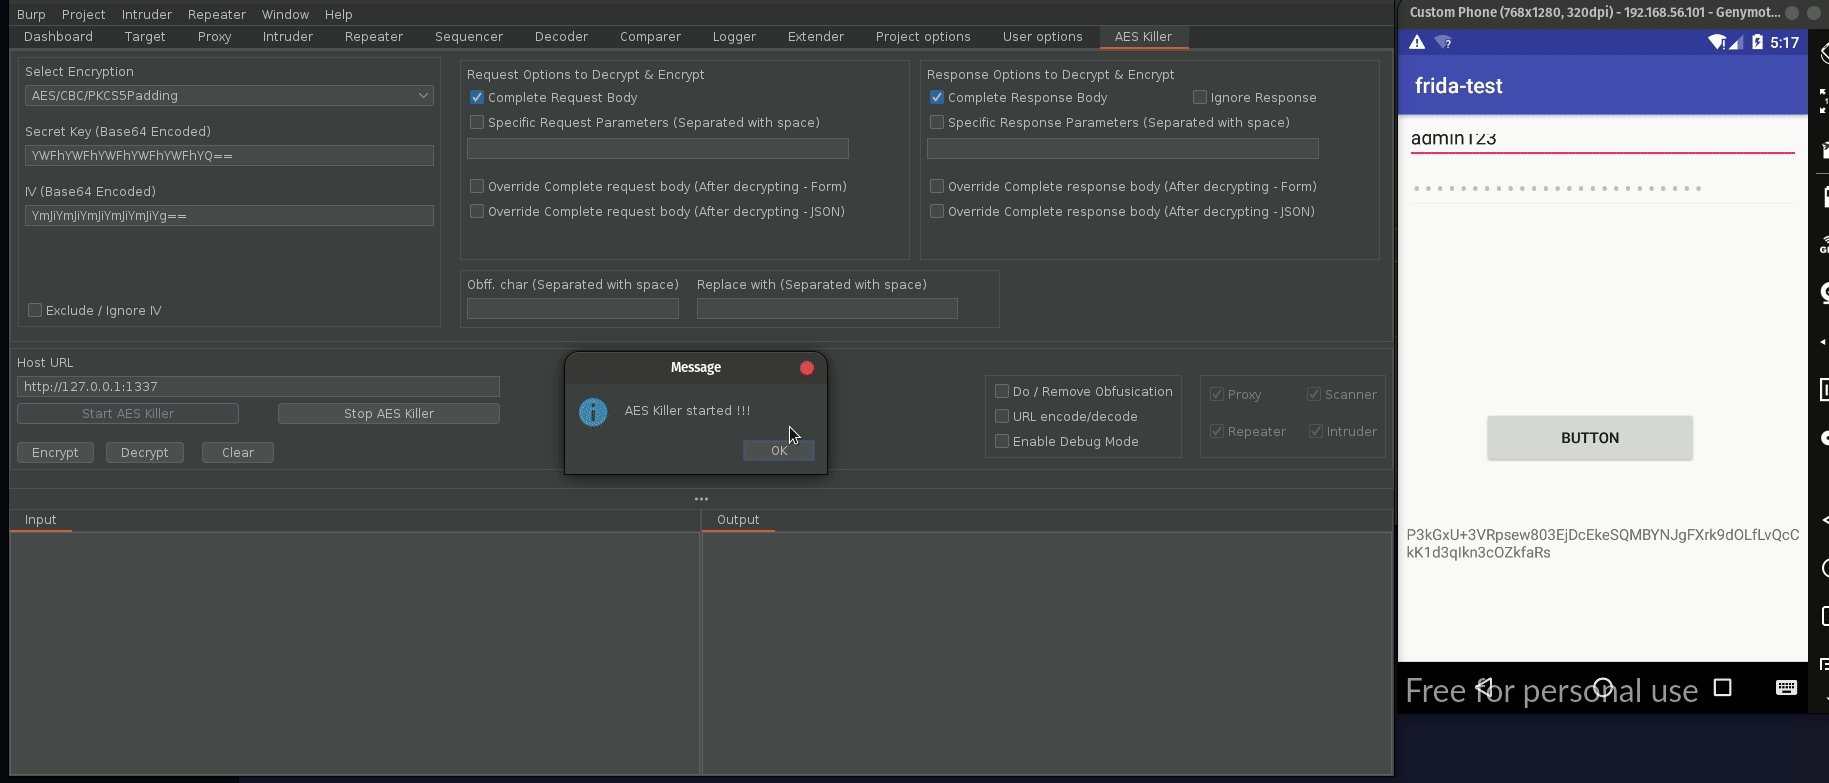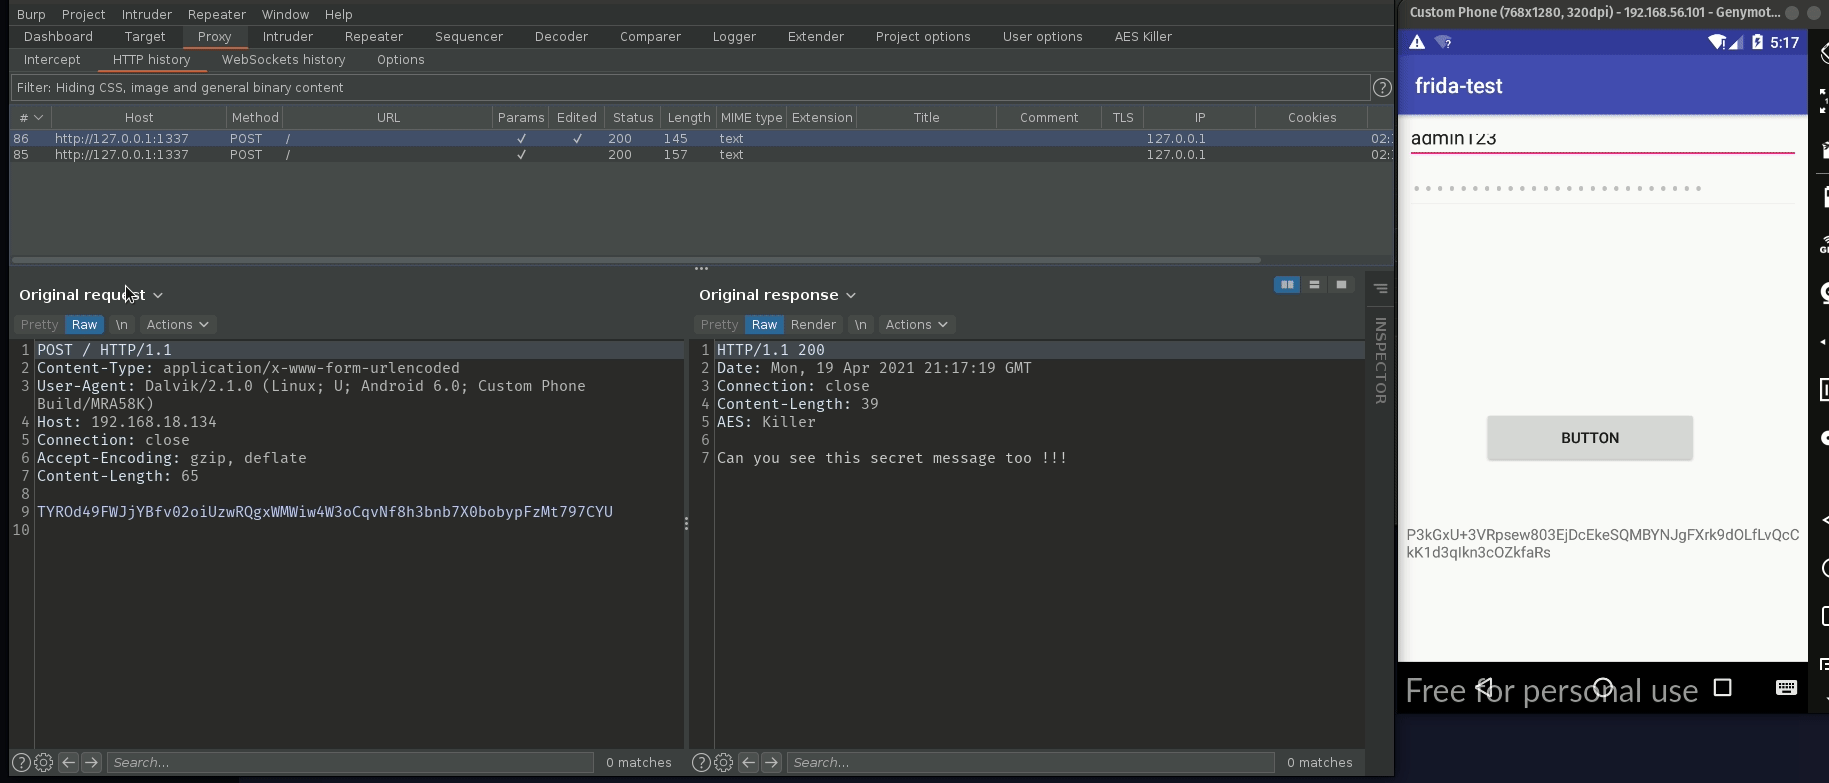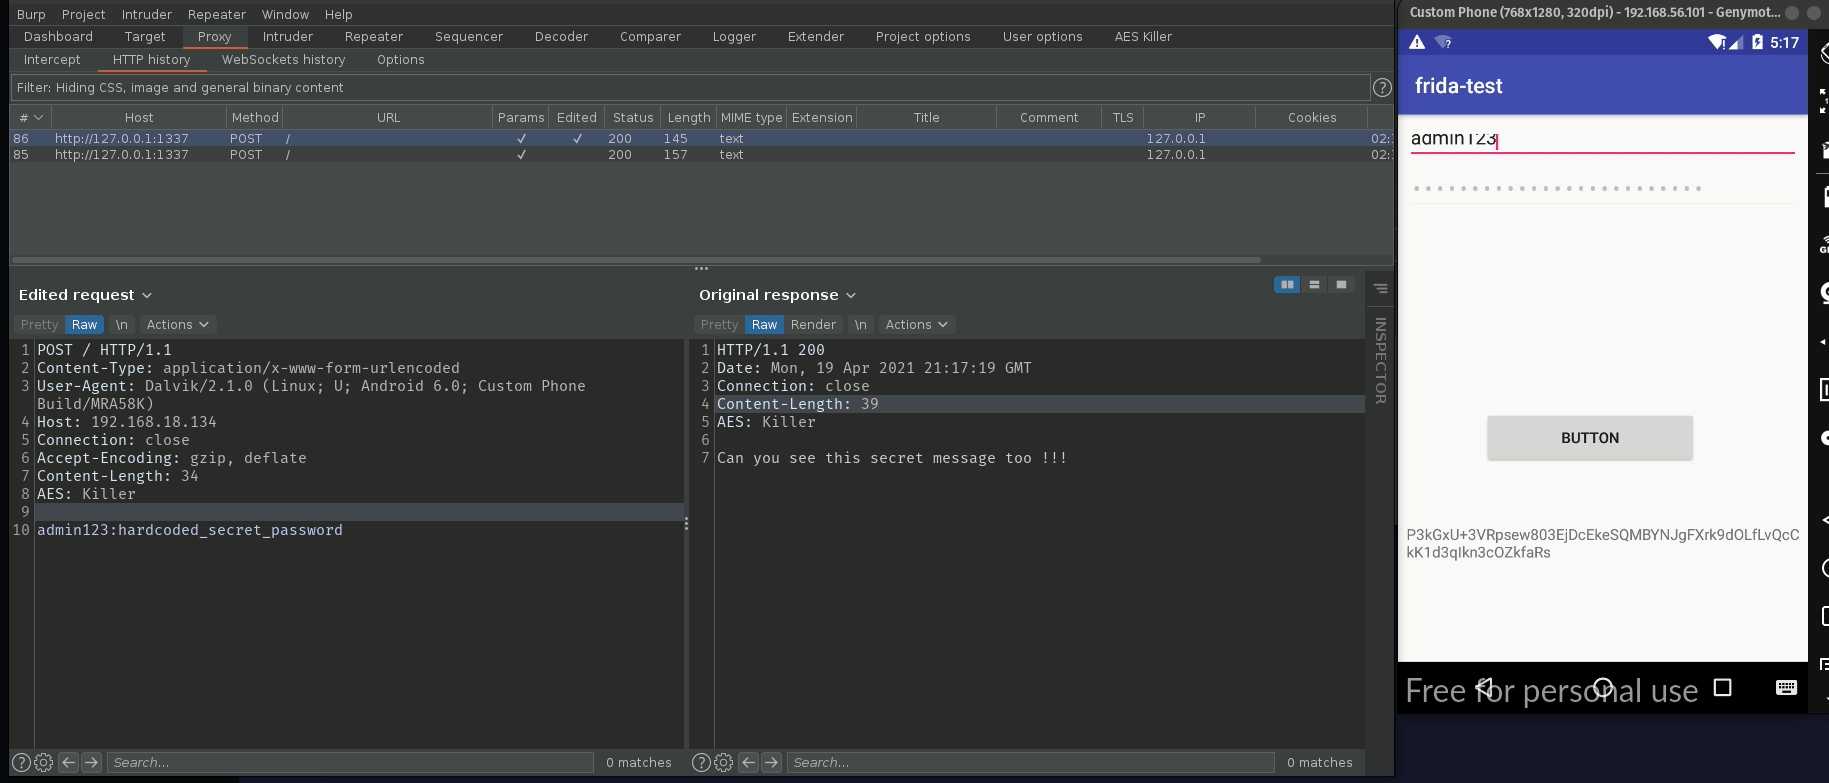
  • Secret Key 필드에 SecretSpecKey를 입력합니다.
  • Initialize Vector 필드에 IV를 입력합니다.
  • 암호화 및 복호화를 위해 요청과 응답을 필터링할 Host/URL을 입력합니다.
  • 적절한 Request 및 Response 옵션을 선택합니다.
  • Start AES Killer를 누릅니다.

Repeater, Intruder 및 Scanner와 함께 AES Killer 사용

AES Killer를 시작하면 Burp의 IHttpListener.processHttpMessage를 제어하게 됩니다. 이는 모든 발신 및 수신 트래픽을 처리하며, AES Killer는 다음을 수행합니다.

  • 최종 요청을 서버에 보내기 전에 ProcessHttpMessage가 요청을 암호화합니다.
  • 응답을 받으면 ProcessHttpMessage가 응답을 먼저 복호화한 후 우리에게 보여줍니다.

따라서 우리는 평문 응답만 받게 되며 평문 요청으로 작업할 수 있습니다.

수동 암호화 및 복호화

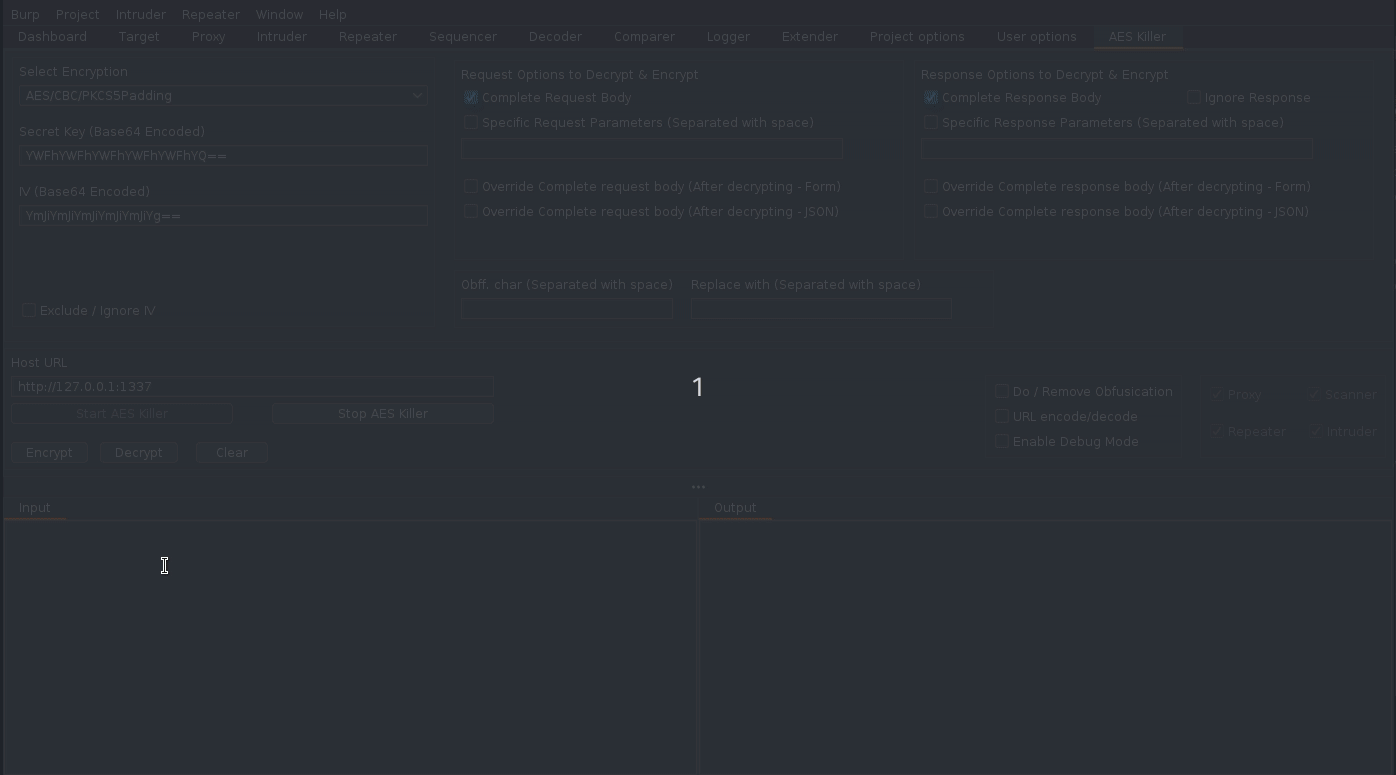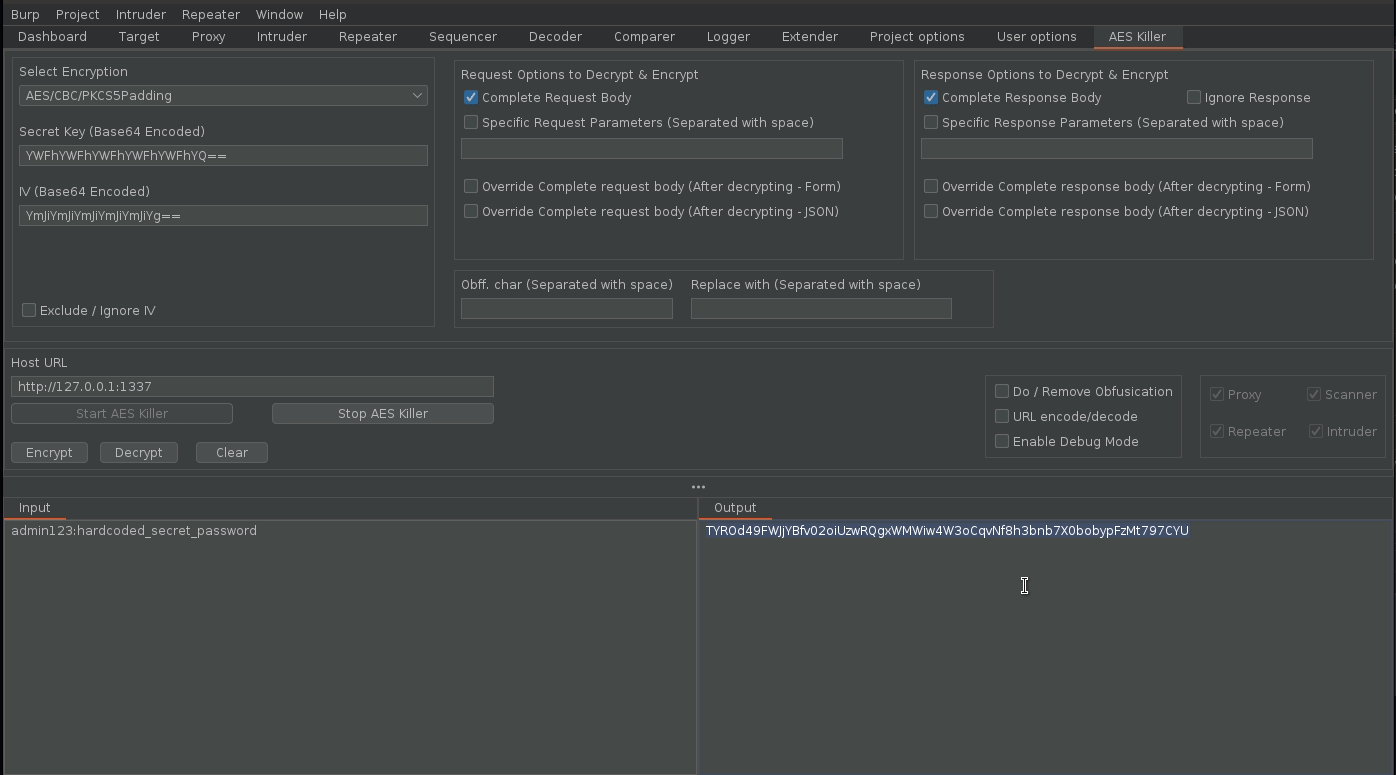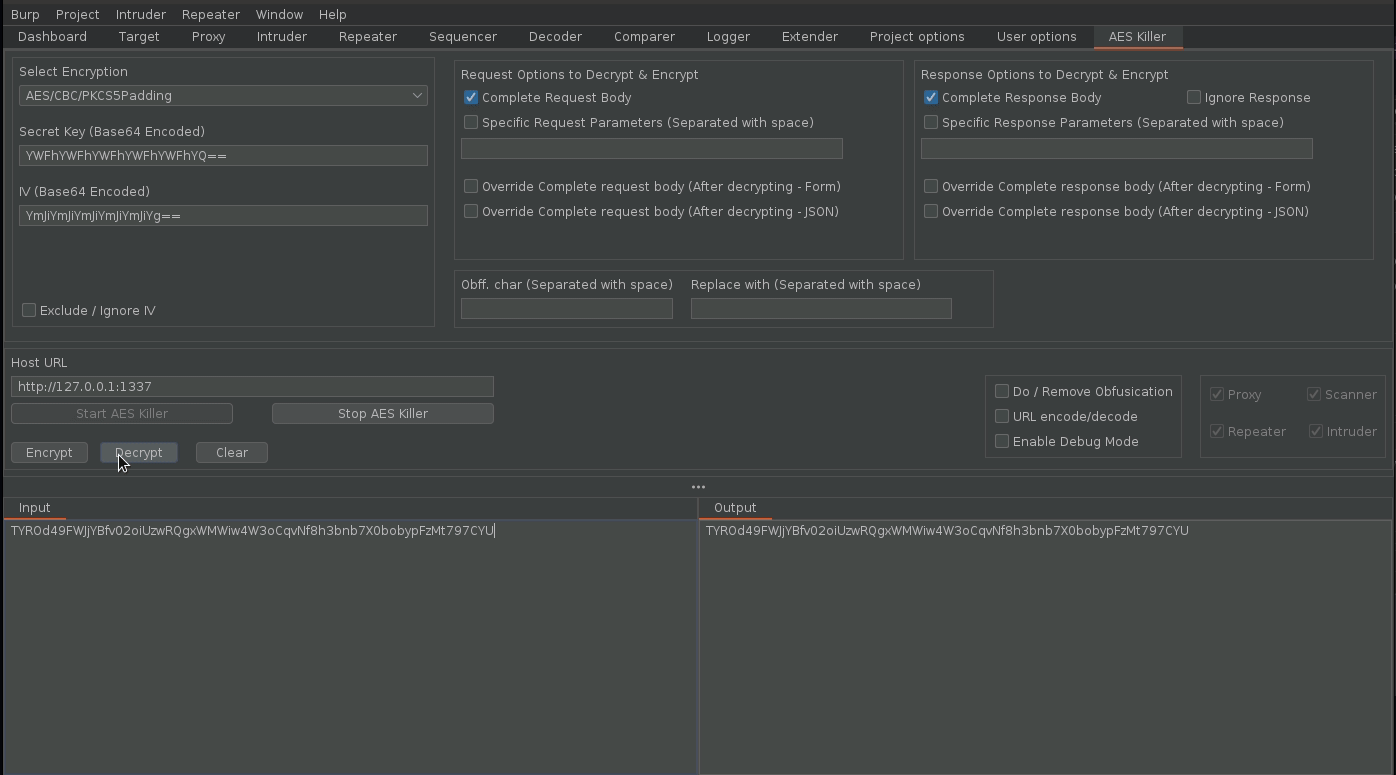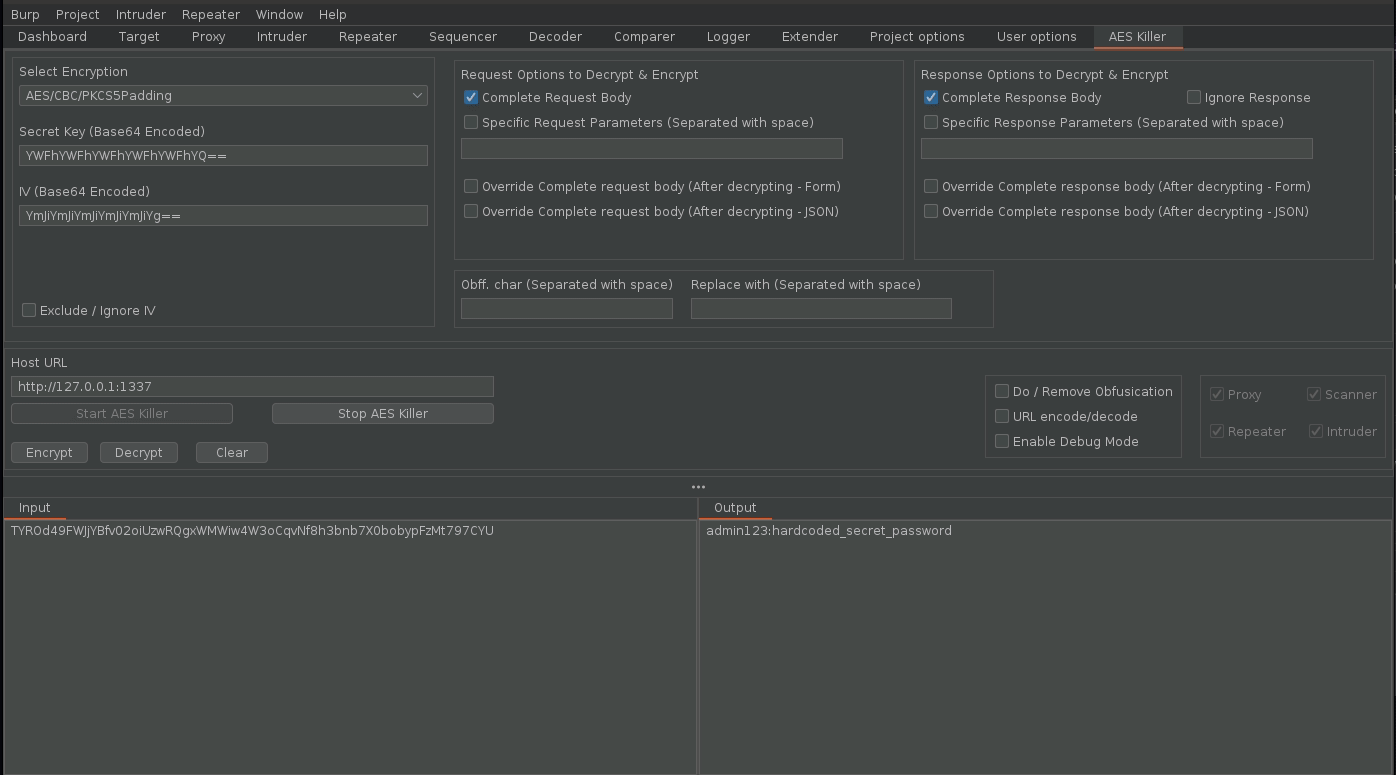
AES Killer를 사용하여 문자열을 수동으로 암호화하고 복호화할 수도 있습니다. 요청에서 암호화된 문자열 TYROd49FWJjYBfv02oiUzwRQgxWMWiw4W3oCqvNf8h3bnb7X0bobypFzMt797CYU를 가져와 AES Killer로 복호화해 보겠습니다. 마찬가지로 암호화도 수행할 수 있습니다.
데모 앱을 여기에서 다운로드하세요.

도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

아직 인기 데이터가 없습니다.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →