
 chocapikk/wpprobe
빠른 WordPress 플러그인 열거 도구

"WordPress가 스스로를 드러내는데 왜 굳이 눈먼 채로 스캔하겠는가?"
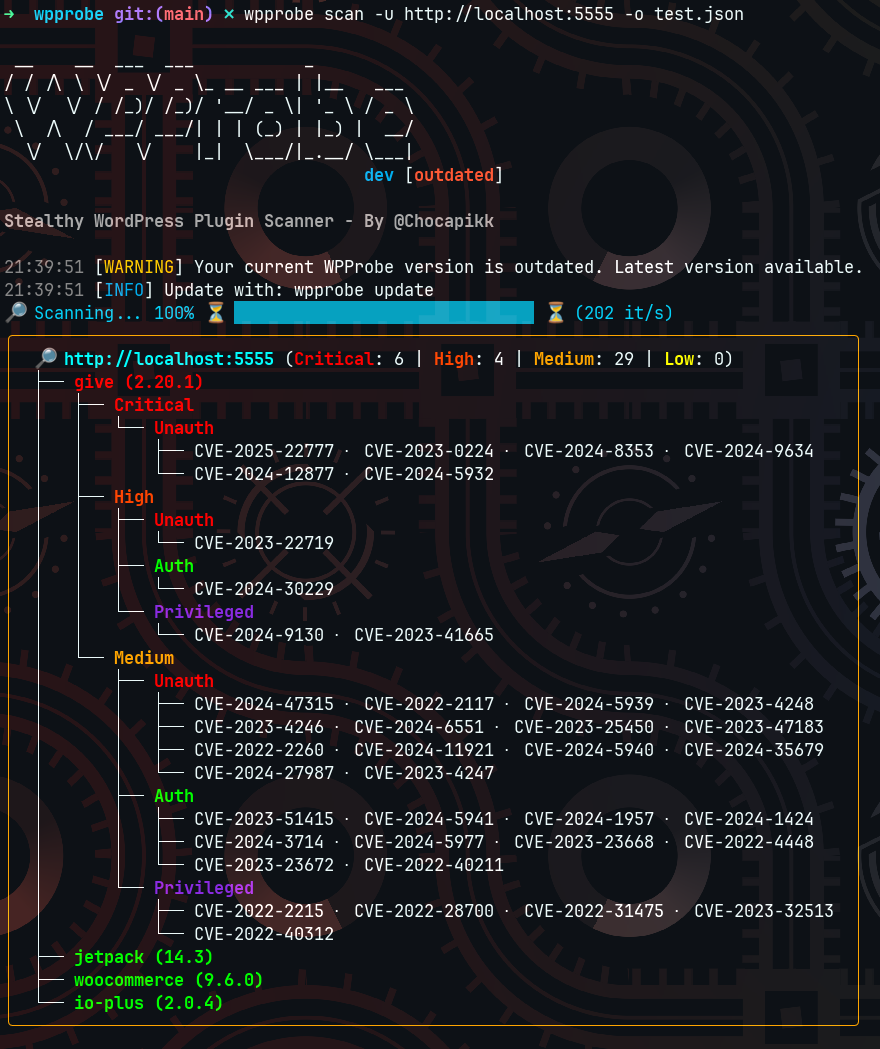


REST API 열거를 통해 설치된 플러그인을 탐지하고 HTML 검색을 통해 테마를 탐지한 뒤, 이를 알려진 취약점에 매핑하는 빠른 WordPress 플러그인 및 테마 스캐너입니다. 무차별 대입 없이 5000개 이상의 플러그인을 탐지할 수 있으며, 무차별 대입을 사용하면 수천 개를 더 탐지할 수 있습니다.
2026년 3월 9일부터 Wordfence는 v2 API를 지원 중단했습니다. v0.10.16 이전의 모든 WPProbe 버전은 update-db 기능이 작동하지 않습니다. WPProbe를 업데이트해야 합니다.
기본적으로 wpprobe update-db는 이 저장소에서 미리 빌드된 데이터베이스를 가져오므로(CI를 통해 2시간마다 업데이트됨) API 키가 필요하지 않습니다. Wordfence에서 직접 가져오려는 경우 선택적으로 무료 API 키를 설정할 수 있습니다:
--api-key 플래그를 통해 설정합니다go install github.com/Chocapikk/wpprobe@latest
wpprobe update-db
wpprobe scan -u https://example.com
| 모드 | 방식 | 은밀성 | 범위 |
|---|---|---|---|
stealthy (기본값) | REST API 엔드포인트 매칭 + HTML 테마 탐색 | 높음 | 5000개 이상의 플러그인 + 테마 |
bruteforce | 직접 디렉터리 검사 | 낮음 | 10k개 이상의 플러그인 |
hybrid | REST/HTML 후보와 플러그인 목록을 파일 검사로 검증 | 중간 | 최대 |
wpprobe scan -u https://example.com --mode stealthy
wpprobe scan -u https://example.com --mode bruteforce
wpprobe scan -u https://example.com --mode hybrid
# Kali Linux (included in kali-rolling)
sudo apt install wpprobe

# Go (requires 1.22+)
go install github.com/Chocapikk/wpprobe@latest

# Nix
nix-shell -p wpprobe

# Docker
docker run -it --rm wpprobe scan -u https://example.com

# From source
git clone https://github.com/Chocapikk/wpprobe && cd wpprobe && go build -o wpprobe
# Mount current directory for input/output files
docker run -it --rm -v $(pwd):/data wpprobe scan -f /data/targets.txt -o /data/results.csv

# Persist vulnerability databases
docker run -it --rm \
  -v $(pwd):/data \
  -v wpprobe-config:/config \
  wpprobe scan -f /data/targets.txt -o /data/results.json

# Update databases
docker run -it --rm \
  -v wpprobe-config:/config \
  -e WORDFENCE_API_KEY=your_key \
  -e WPSCAN_API_TOKEN=your_token \
  wpprobe update-db
# Single target
wpprobe scan -u https://example.com

# Multiple targets with threading
wpprobe scan -f targets.txt -t 20

# Custom options
wpprobe scan -u https://example.com \
  --header "User-Agent: CustomAgent" \
  --proxy http://proxy:8080 \
  --rate-limit 10 \
  --no-check-version

# Output formats
wpprobe scan -u https://example.com -o results.csv
wpprobe scan -u https://example.com -o results.json
# Update databases (Wordfence requires free API key, WPScan requires Enterprise API token)
wpprobe update-db --api-key your_wordfence_key
# Or use env var
export WORDFENCE_API_KEY=your_key_here
wpprobe update-db

# Search vulnerabilities
wpprobe search --cve CVE-2024-1234
wpprobe search --plugin woocommerce
wpprobe search --severity critical
wpprobe search --auth Unauth
wpprobe search --title "SQL Injection" --details

# Database statistics
wpprobe list
Wordfence 데이터베이스 업데이트(무료)를 위해 WORDFENCE_API_KEY를 설정하세요. WPScan 데이터베이스 업데이트(Enterprise 플랜 전용)를 위해 WPSCAN_API_TOKEN을 설정하세요.
wpprobe update
릴리스에서 설치된 바이너리만 스스로 업데이트합니다. 소스에서 빌드한 것은
보통 마지막 릴리스보다 앞서 있으므로, 이를 교체하면 다운그레이드가 됩니다. 대신
저장소에서 다시 빌드하거나, --force를 전달하여 릴리스 바이너리를
그대로 설치하십시오.
시작할 때 WPProbe는 배너에 표시할 라벨을 위해 가장 최근에 게시된 릴리스를 확인합니다. 이 응답은 24시간 동안 캐시되며, 확인 기능은 완전히 끌 수 있습니다:
export WPPROBE_NO_UPDATE_CHECK=1
스텔스 모드는 노출된 REST API 경로(?rest_route=/)를 쿼리하고, 발견된 엔드포인트를 미리 컴파일된 알려진 플러그인 시그니처 데이터베이스와 대조합니다. 또한 페이지 HTML에서 wp-content/themes/ 참조를 파싱하여 활성 테마를 탐지하고, style.css에서 해당 버전을 가져옵니다. 이 방식은 최소한의 요청만 생성하며 WAF에 의한 탐지를 회피합니다.
브루트포스 모드는 GET 요청을 통해 플러그인 디렉터리를 직접 확인합니다. 403 응답은 플러그인이 존재함을 확인해 줍니다(디렉터리 목록 표시 금지). 200 응답은 디렉터리 목록에서 readme.txt를 확인하여 검증함으로써, 모든 경로에 대해 200을 반환하는 WordPress 인스턴스로 인한 오탐을 방지합니다.
하이브리드 모드는 REST 경로와 HTML에서 후보를 수집하고, 구성된 플러그인 목록을 추가한 뒤, 직접 플러그인 파일 검사를 통해 모든 후보를 검증합니다. REST 경로만으로는 여러 플러그인이 공유할 수 있으며 설치를 확인하지 못합니다. 테마는 모드와 관계없이 항상 HTML을 통해 탐지됩니다.
탐지된 플러그인과 테마는 Wordfence 및 WPScan 데이터베이스의 알려진 CVE와 상관 분석되며, 버전 범위 매칭을 통해 취약한 설치를 식별합니다.
CSV:
URL,Plugin,Version,Severity,AuthType,CVEs,CVE Links,CVSS Score,CVSS Vector,Title
http://example.com,give,2.20.1,critical,Unauth,CVE-2025-22777,https://www.cve.org/CVERecord?id=CVE-2025-22777,9.8,CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H,GiveWP <= 3.19.3 - Unauthenticated PHP Object Injection
JSON 출력은 항상 배열이며, 스캔한 대상마다 객체가 하나씩 생성되므로 -f로 URL 하나를 스캔하든 여러 개를 스캔하든 단일 파일이 유효하게 유지됩니다.
JSON:
[
  {
    "url": "http://example.com",
    "plugins": {
      "give": [
        {
          "version": "2.20.1",
          "severities": [
            {
              "critical": [
                {
                  "auth_type": "Unauth",
                  "vulnerabilities": [
                    {
                      "cve": "CVE-2025-22777",
                      "cve_link": "https://www.cve.org/CVERecord?id=CVE-2025-22777",
                      "title": "GiveWP <= 3.19.3 - Unauthenticated PHP Object Injection",
                      "cvss_score": 9.8,
                      "cvss_vector": "CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H"
                    }
                  ]
                }
              ]
            }
          ]
        }
      ],
      "wordpress-seo": [
        {
          "version": "27.1.1"
        }
      ]
    }
  }
]
| 변수 | 설명 |
|---|---|
WORDFENCE_API_KEY | 데이터베이스 업데이트를 위한 Wordfence API 키 (무료, 여기에서 발급받기) |
WPSCAN_API_TOKEN | 데이터베이스 업데이트를 위한 WPScan Enterprise API 토큰 |
HTTP_PROXY / HTTPS_PROXY / ALL_PROXY | 프록시 구성 |
NO_PROXY | 프록시 우회 규칙 |
기여를 환영합니다. 이슈를 열거나 풀 리퀘스트를 제출해 주세요.
MIT 라이선스 - 자세한 내용은 LICENSE 파일을 참조하세요.

