
 #1
Tools focused on penetration testing, reversing, and securing Android apps and the Android OS.
Kitploit 추천

 nccgroup/assethook
Android의 AssetManager를 위한 LD_PRELOAD 마법
 amnestytech/inside-pegasus
WhatsApp Inc. 및 Meta Platforms, Inc. 대 NSO Group 소송에서 공개 기록에 포함된 NSO Group 내부 문서, 제품 자료 및 선서 증언의 엄선된 모음
 mailinneberg/broadpwn
Broadpwn 버그 (CVE-2017-9417)
 jianqiangzhao/cve-2016-2434
CVE-2016-2434를 위한 익스플로잇, Android mediaserver의 버퍼 오버플로우로 조작된 미디어 파일을 통한 임의 코드 실행을 가능하게 함.
 danieldev23/frida-ssl-bypass
Android 앱의 SSL/TLS 인증서 피닝을 우회하는 Frida 툴킷으로, Java TrustManager, OkHttp, Conscrypt, 그리고 네이티브 OpenSSL/BoringSSL 계층을 후킹합니다.
 0xdad0/papimonitor
Android 앱용 Frida 기반 런타임 API 모니터로, 사전 정의된 또는 사용자 정의 카테고리에서 호출된 API, 매개변수, 반환 값 및 호출 출처를 기록합니다.
 anonymous941/zygote-injection-toolkit
Android Zygote 주입을 악용하는 명령줄 유틸리티 (CVE-2024-31317)
 mobilehackinglab/cve-2026-28576-poc
교육용 개념 증명(PoC)으로, Android 17의 Contacts Provider에서 SQL 인젝션 취약점을 시연합니다. 이 취약점을 통해 권한이 없는(zero-permission) 앱이 단일 연락처 URI 권한 부여를 이용해 전체 연락처 데이터베이스를 외부로…
 google/permhash
Chromium 확장 프로그램 및 APK에 선언된 권한을 해싱하는 프레임워크로, 잠재적으로 악성인 패키지 전반에 걸친 클러스터링, 헌팅, 피보팅을 가능하게 합니다.
 scs-labrat/android_autorooter
CVE-2024-0044 취약점을 이용하여 Android 12 및 13의 앱에서 민감한 사용자 데이터를 원격으로 유출합니다
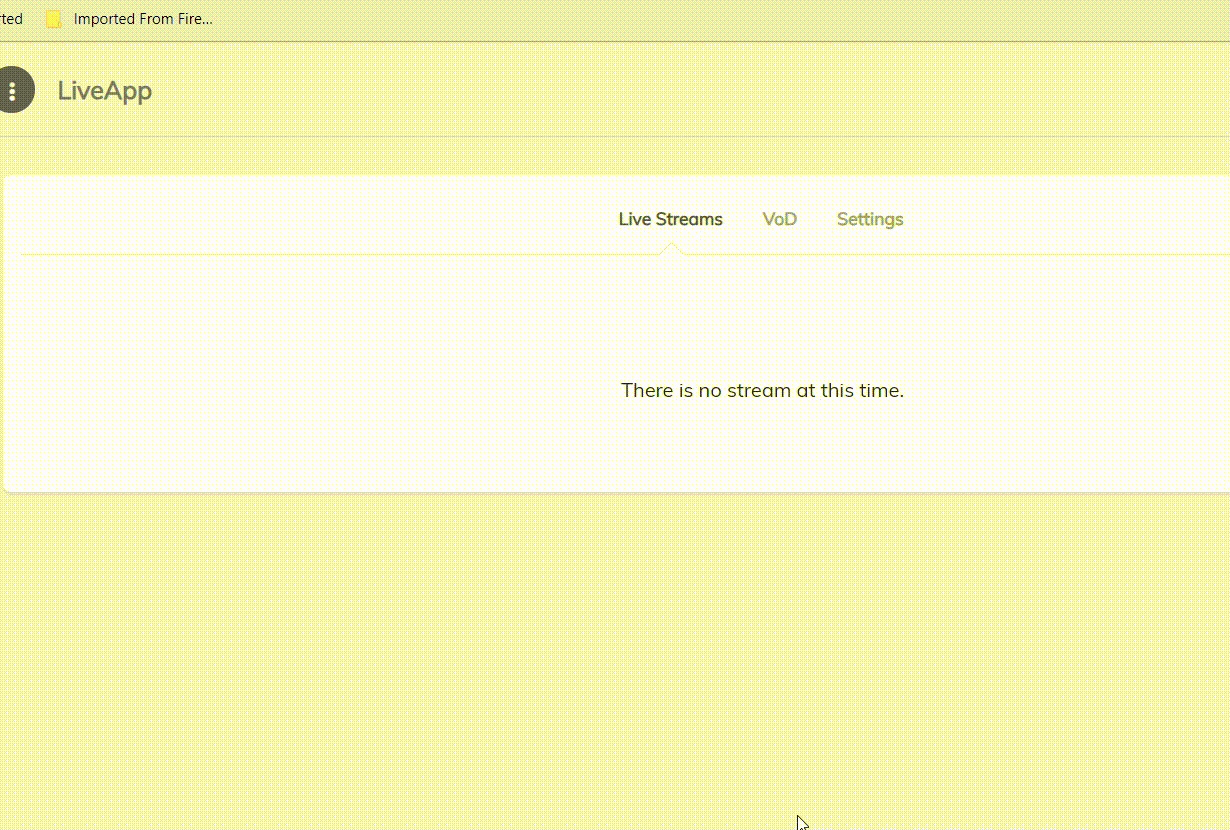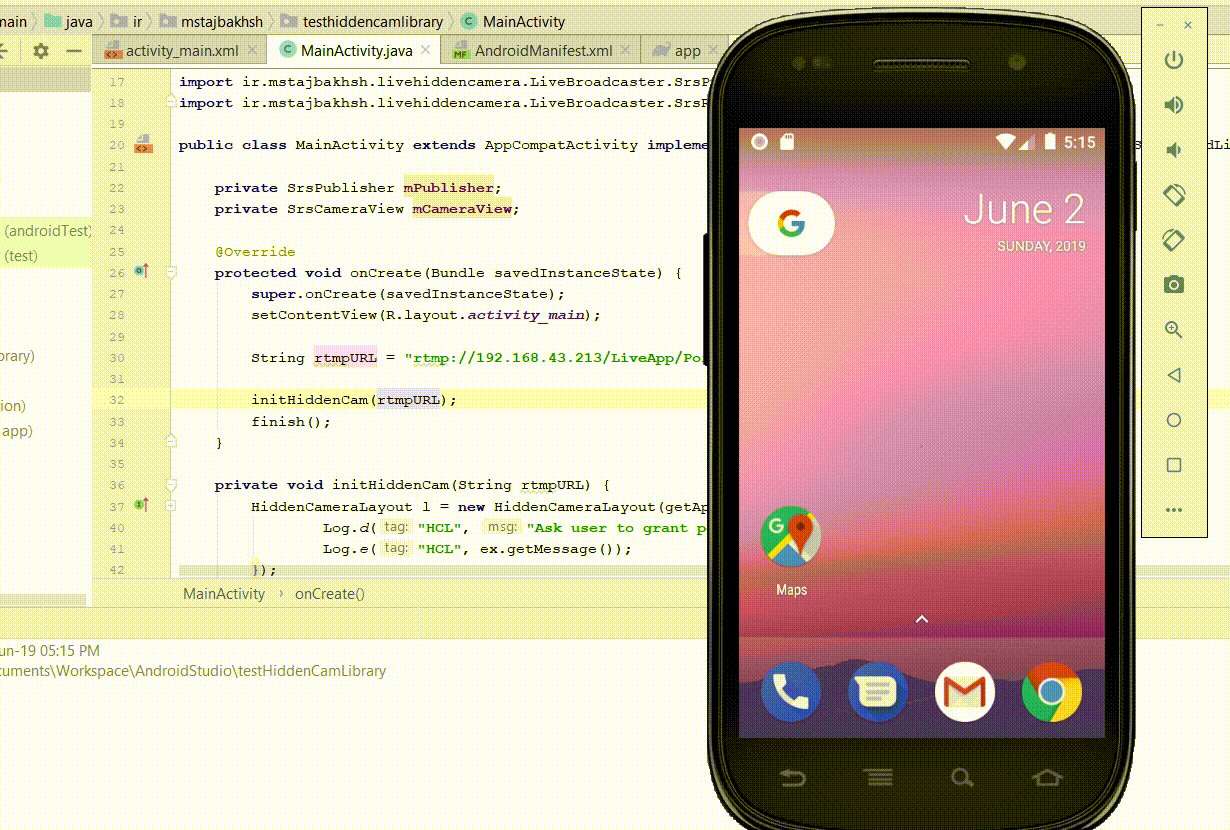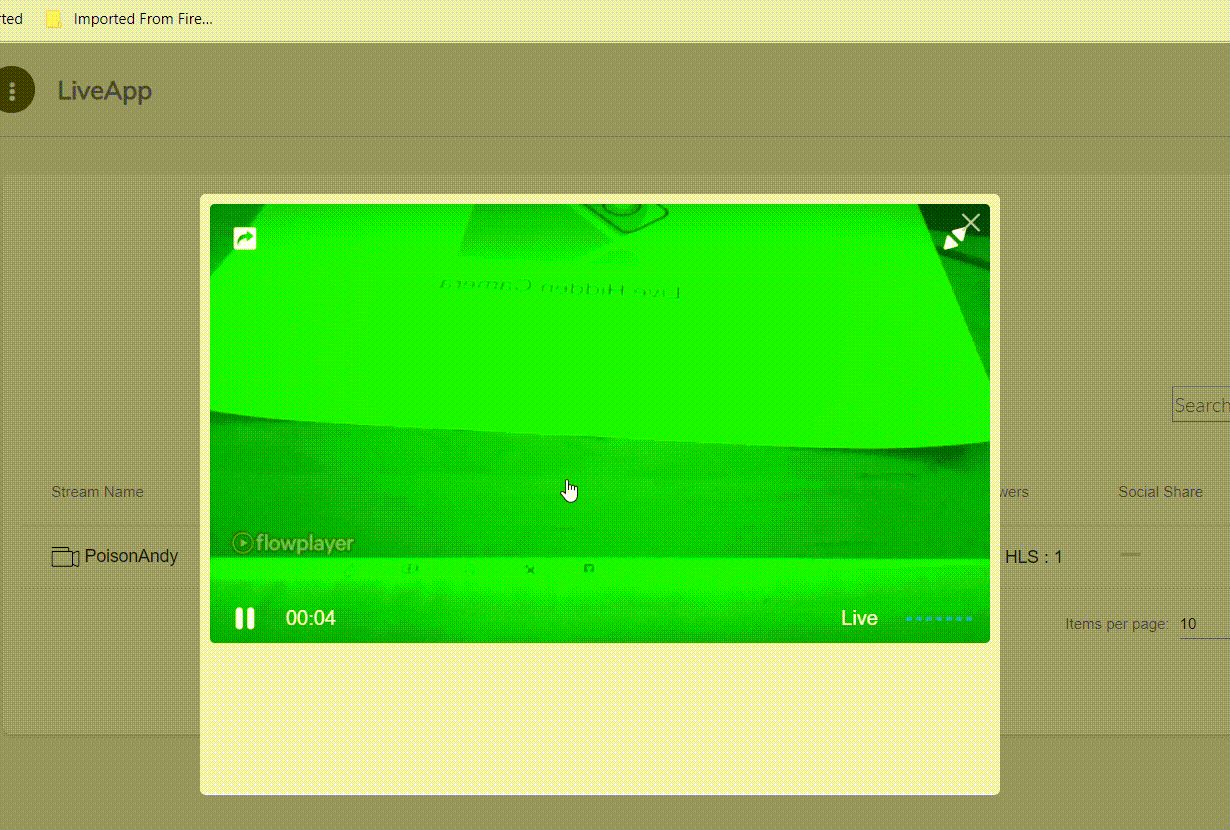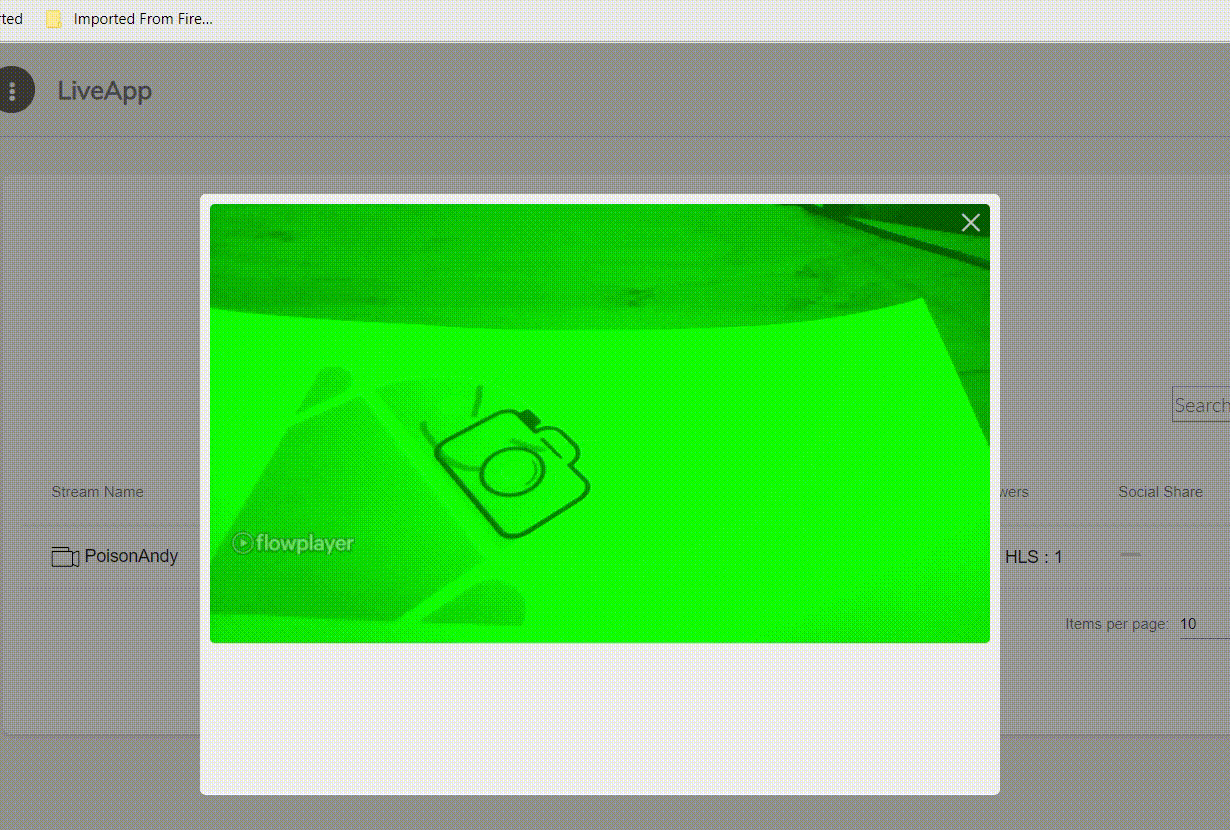 mirsamantajbakhsh/livehiddencamera
Live Hidden Camera는 미리보기를 표시하지 않고 Android 기기에서 라이브 비디오 및 오디오를 녹화하는 라이브러리입니다.
 takito1812/firestorepwn
fsp - APK를 이용한 Firestore 데이터베이스 취약점 스캐너
 amrudesh1/morf
Mobile Reconnaissance Framework는 강력하고 가벼우며 플랫폼에 독립적인 공격적 모바일 보안 도구로, 해커와 개발자가 모바일 애플리케이션 내의 민감한 정보를 식별하고 해결하는 데 도움을 주도록 설계되었습니다.
 leommxj/cve-2020-0022
CVE-2020-0022에 대한 개념 증명 익스플로잇으로, Android Bluetooth 스택을 대상으로 제작된 L2CAP 패킷을 통해 버퍼 오버플로를 유발하여 영향을 받는 기기에서 서비스 거부(DoS)를 일으킵니다.
 aancw/sslpindetect
SSLPinDetect는 디컴파일된 코드에서 알려진 패턴을 스캔하여 SSL 핀닝 구현을 감지하는 Android APK 분석 도구입니다. 보안 연구원과 침투 테스터가 모바일 애플리케이션에 사용된 SSL 핀닝 메커니즘을 식별하는 데 도움을 줍니다.
 deemoun/pulseapk
PulseAPK는 apktool 및 uber-signer를 위한 WPF 프론트엔드로, 드래그 앤 드롭 지원, 실시간 디컴파일 출력, smali 분석, 그리고 통합된 APK 재빌드 및 서명 기능을 제공합니다.
 laginimaineb/cve-2016-2431
Qualcomm TrustZone 커널 권한 상승
 crissyfield/super-trouper
MCP 서버는 코딩 에이전트가 기기에 연결하고, 프로세스를 검사하고, 세션을 관리하고, JavaScript 스크립트를 로드할 수 있도록 Frida 계측을 도구로 노출합니다.








