amrudesh1/morf
Mobile Reconnaissance Framework는 강력하고 가벼우며 플랫폼에 독립적인 공격적 모바일 보안 도구로, 해커와 개발자가 모바일 애플리케이션 내의 민감한 정보를 식별하고 해결하는 데 도움을 주도록 설계되었습니다.

모바일 애플리케이션 분석을 위한 강력한 공격적 보안 도구 키트


비밀을 찾아내고, 앱을 보호하며, 안전을 유지하세요.
MORF는 Android 및 iOS 애플리케이션 내의 민감한 정보를 자동으로 발견하는 고급 모바일 보안 분석 도구입니다. 보안 전문가, 침투 테스터 및 개발자를 대상으로 설계된 MORF는 모바일 앱 보안 상태에 대한 포괄적인 통찰력을 제공합니다.
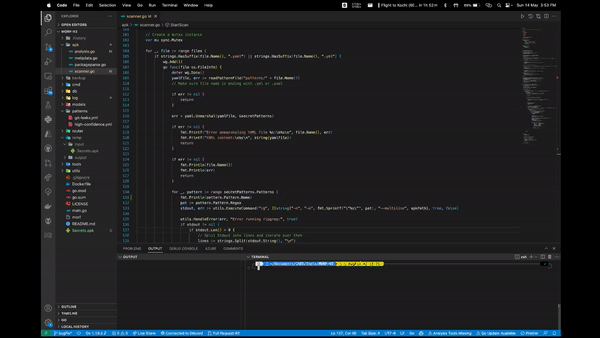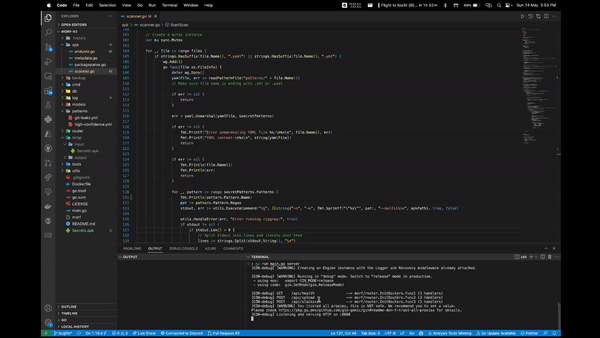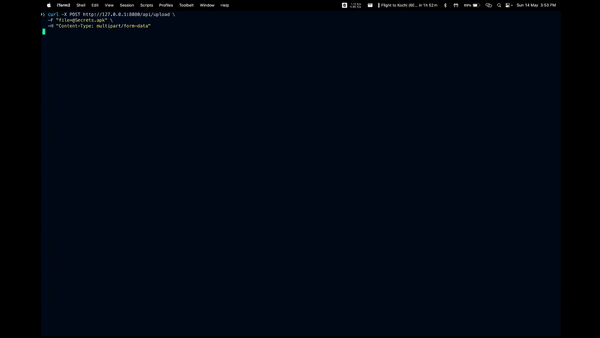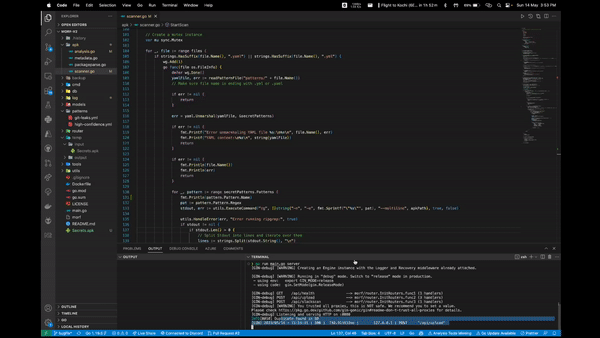
MORF는 Docker 또는 포함된 실행 스크립트를 사용하여 몇 초 안에 실행할 수 있습니다:
# 저장소를 클론하고 디렉터리로 이동
git clone https://github.com/amrudesh1/morf && cd morf

# 옵션 1: 실행 스크립트 사용 (권장)
chmod +x run.sh && ./run.sh

# 옵션 2: Docker Compose 사용
docker-compose up --build
그런 다음 브라우저에서 http://localhost 를 방문하여 APK 또는 IPA 파일을 업로드하면 분석이 시작됩니다!
MORF는 모바일 애플리케이션에 대한 포괄적인 보안 분석 기능을 제공합니다:
| 기능 | 설명 |
|---|---|
| 🔐 비밀 및 API 키 탐지 | 애플리케이션 코드와 리소스 전반에서 하드코딩된 자격 증명, API 키 및 토큰을 자동으로 발견합니다 |
| 📱 구성 요소 분석 | 액티비티, 서비스, 리시버 및 콘텐츠 제공자를 추출하여 앱 구조의 보안 위험을 강조합니다 |
| 🛡️ 권한 분석 | 과도한 권한을 가진 애플리케이션을 식별하고 위험한 권한 조합을 강조합니다 |
| 🔗 딥링크 검사 | 잠재적으로 악용될 수 있는 URL 스키마와 딥링크 패턴을 매핑합니다 |
| 📊 메타데이터 수집 | 보안 평가 및 위협 모델링을 위한 광범위한 앱 메타데이터를 수집합니다 |
| 📜 버전 비교 | 앱 버전 간 보안 변경 사항을 추적하여 수정 사항과 회귀를 식별합니다 |
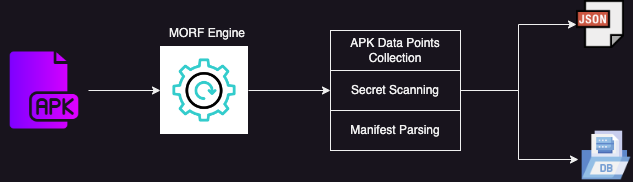
MORF는 Go 백엔드와 Angular 프론트엔드를 결합하여 강력한 분석과 직관적인 인터페이스를 제공합니다:
| 사용 사례 | 설명 |
|---|---|
| 🕵️ 보안 감사 | 앱이 프로덕션에 도달하기 전에 보안 문제를 식별하기 위한 사전 릴리스 스캐닝 |
| 🔍 경쟁사 분석 | 경쟁사 애플리케이션의 보안 구현 이해 |
| ⚙️ CI/CD 통합 | MORF의 CLI 기능을 활용하여 빌드 파이프라인에서 보안 검사 자동화 |
| 👨🏫 보안 교육 | 실제 사례를 통해 개발자에게 안전한 모바일 개발 교육 |
macOS 사용자는 상세한 로컬 개발 가이드를 위해 README-LOCAL.md를 참조하세요.
# 저장소를 클론
git clone https://github.com/amrudesh1/morf
cd MORF

# 모든 서비스 시작 (MySQL, Redis, 백엔드, 프론트엔드)
./run-local.sh start

# 또는 docker-compose 직접 사용
docker-compose up -d
서비스에 접근 가능한 위치:
일반 명령어:
./run-local.sh start    # 모든 서비스 시작
./run-local.sh stop     # 모든 서비스 중지
./run-local.sh status   # 서비스 상태 확인
./run-local.sh logs     # 로그 보기
git clone https://github.com/amrudesh1/morf
cd morf
chmod +x run.sh
./run.sh
MORF는 데이터베이스에 연결하기 위해 DATABASE_URL 환경 변수가 필요합니다:
# macOS/Linux
export DATABASE_URL="root@tcp(localhost:3306)/Secrets?charset=utf8mb4&parseTime=True&loc=Local"

# Windows (CMD)
set DATABASE_URL=root@tcp(localhost:3306)/Secrets?charset=utf8mb4&parseTime=True&loc=Local

# Windows (PowerShell)
$env:DATABASE_URL = "root@tcp(localhost:3306)/Secrets?charset=utf8mb4&parseTime=True&loc=Local"
참고: Docker Compose는 호스트 머신에 설정된 환경 변수를 자동으로 사용합니다.
MORF를 시작한 후 http://localhost에서 직관적인 웹 인터페이스에 접속하여 다음 단계를 따르세요:
MORF는 자동화 및 통합을 위한 강력한 CLI도 제공합니다:
# 콘솔 출력을 이용한 기본 스캔
./morf cli --apk-path=/path/to/app.apk
BlackHat Asia 2023MORF는 Arsenal 세션에서 발표되어 모바일 애플리케이션 보안 분석 및 비밀 탐지 기능을 선보였습니다. |
BlackHat US 2023MORF는 BlackHat US 2023 Arsenal에 소개되어 보안 전문가들에게 고급 모바일 보안 정찰 기술을 시연했습니다. |
BlackHat Europe 2024MORF는 BlackHat Europe 2024 Arsenal에 선정되어 지속적인 개발과 모바일 보안에서의 중요성을 인정받고 있습니다. |
BlackHat Asia 2025앞으로 MORF는 BlackHat Asia 2025 Arsenal에 선정되어 모바일 보안 분야에서 지속적인 발전과 중요성을 보여줄 예정입니다. |