
 #1
Tools focused on penetration testing, reversing, and securing Android apps and the Android OS.
Kitploit 추천
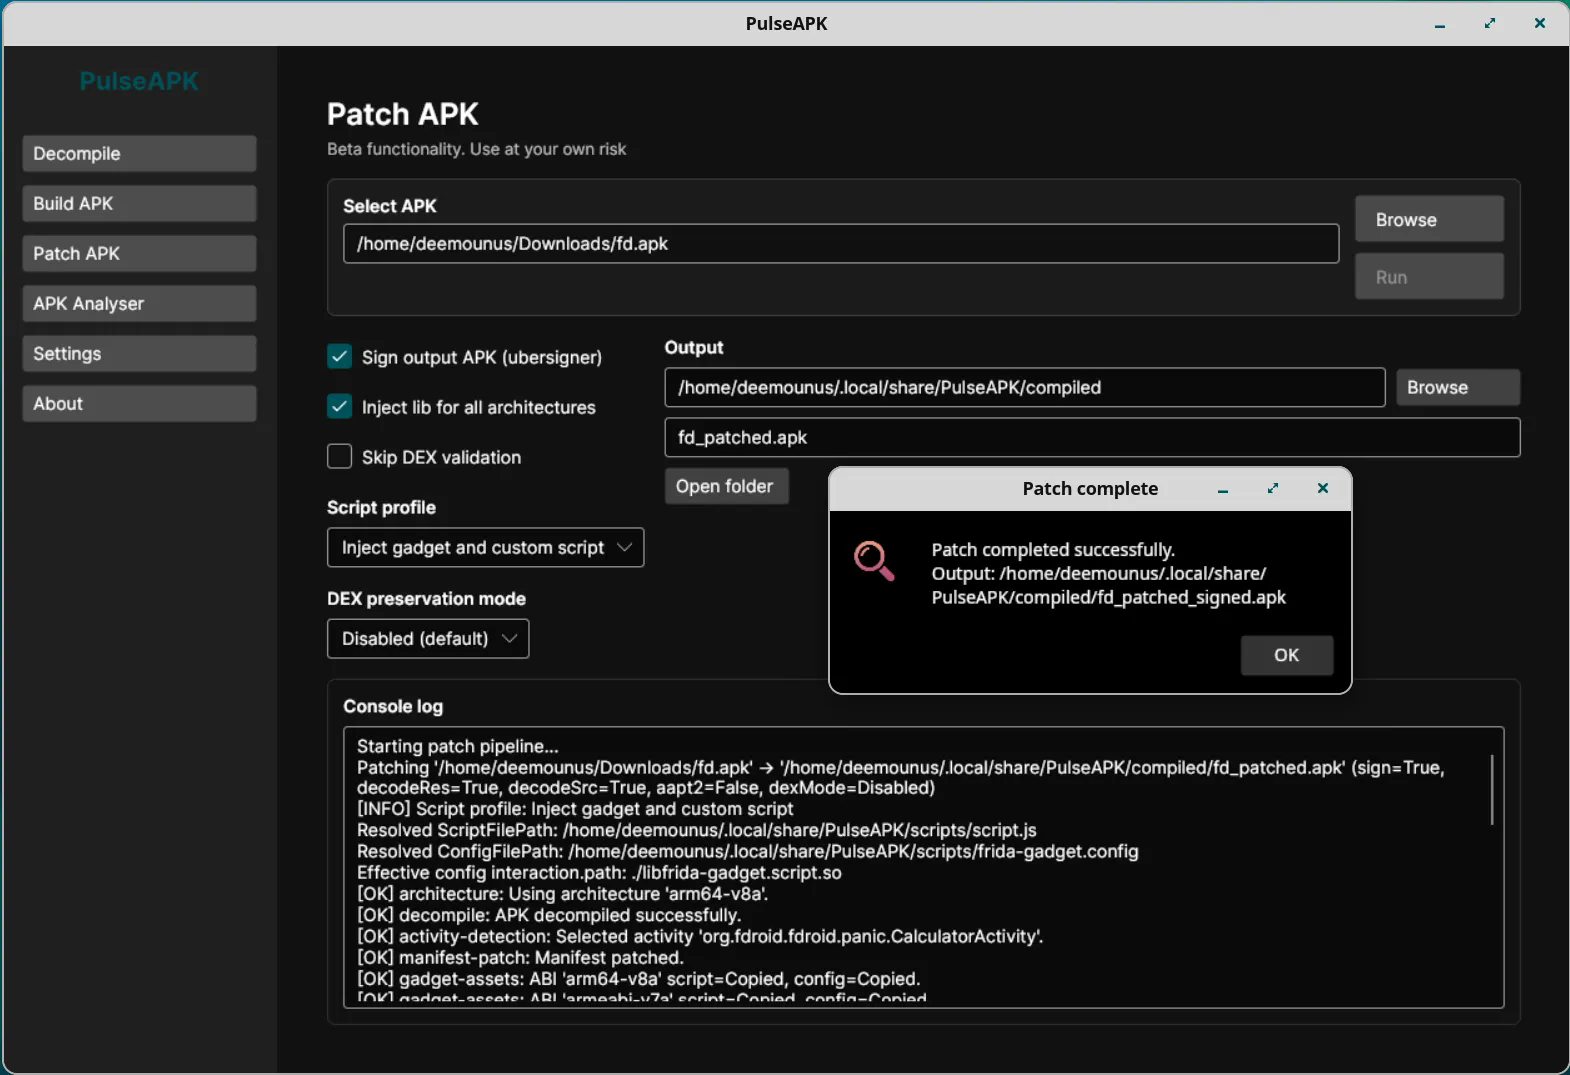
 deemoun/pulseapk-core
PulseAPK Core: APK 파일 작업을 위한 크로스 플랫폼 도구: 디컴파일, 분석, 빌드
 timwr/cve-2019-2215
Android 커널 권한 상승 익스플로잇 (CVE-2019-2215)으로, Binder 드라이버의 사용 후 해제 취약점을 통해 루트 액세스를 달성하기 위한 개념 증명을 제공합니다.
 laginimaineb/cve-2014-7920-7921
CVE-2014-7920 및 CVE-2014-7921에 대한 익스플로잇 코드 - Android 5.1까지의 mediaserver에서 코드 실행
 android-rooting-tools/libpingpong_exploit
CVE-2015-3636 익스플로잇
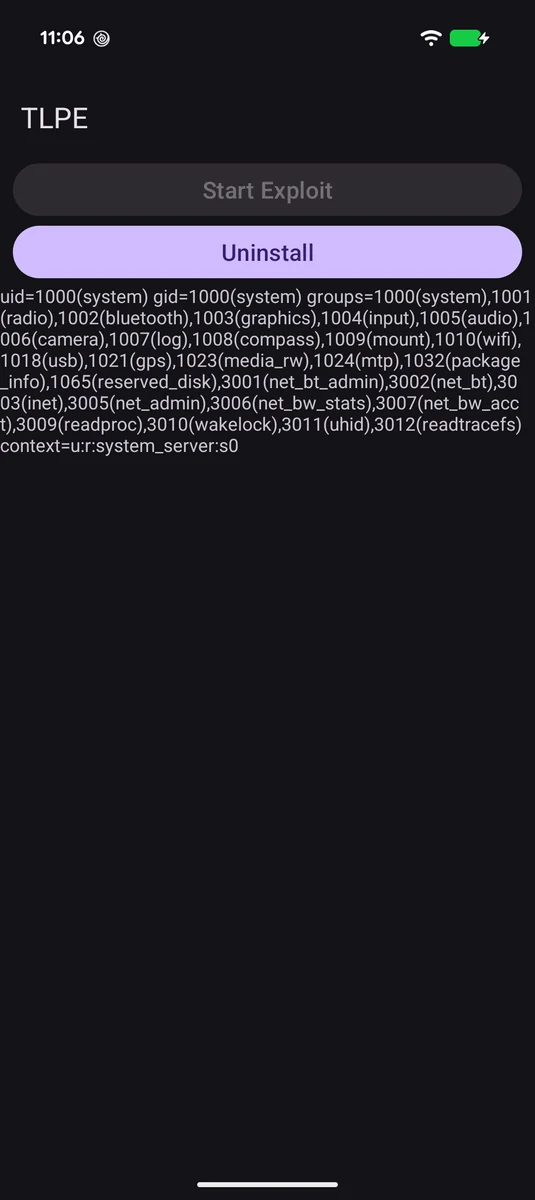 supersonic/tlpe
CVE-2026-49881, Android 17의 Telecom 서비스에서 안전하지 않은 컨텍스트 생성을 이용해 비권한 앱에서 UID 1000 system_server 권한으로 임의 코드를 실행
 nightwatchcybersecurity/truegaze
Android/iOS 앱을 위한 정적 분석 도구로, 소스 코드 외부의 보안 문제에 초점을 맞춥니다.
 wxxsfxyzm/ghostlock-galaxy
CVE-2026-43499를 이용해 Galaxy를 루팅하세요
 michalbednarski/thelastbundlemismatch
CVE-2023-45777에 대한 분석 및 익스플로잇, Android 13의 AccountManagerService 내 Intent 검증 우회 — "Lazy Bundle" 완화 조치에도 불구하고
 alterakey/trueseeing
비-디컴파일링 iOS/Android 앱 취약점 스캐너 (DC25 데모 랩, CB17)
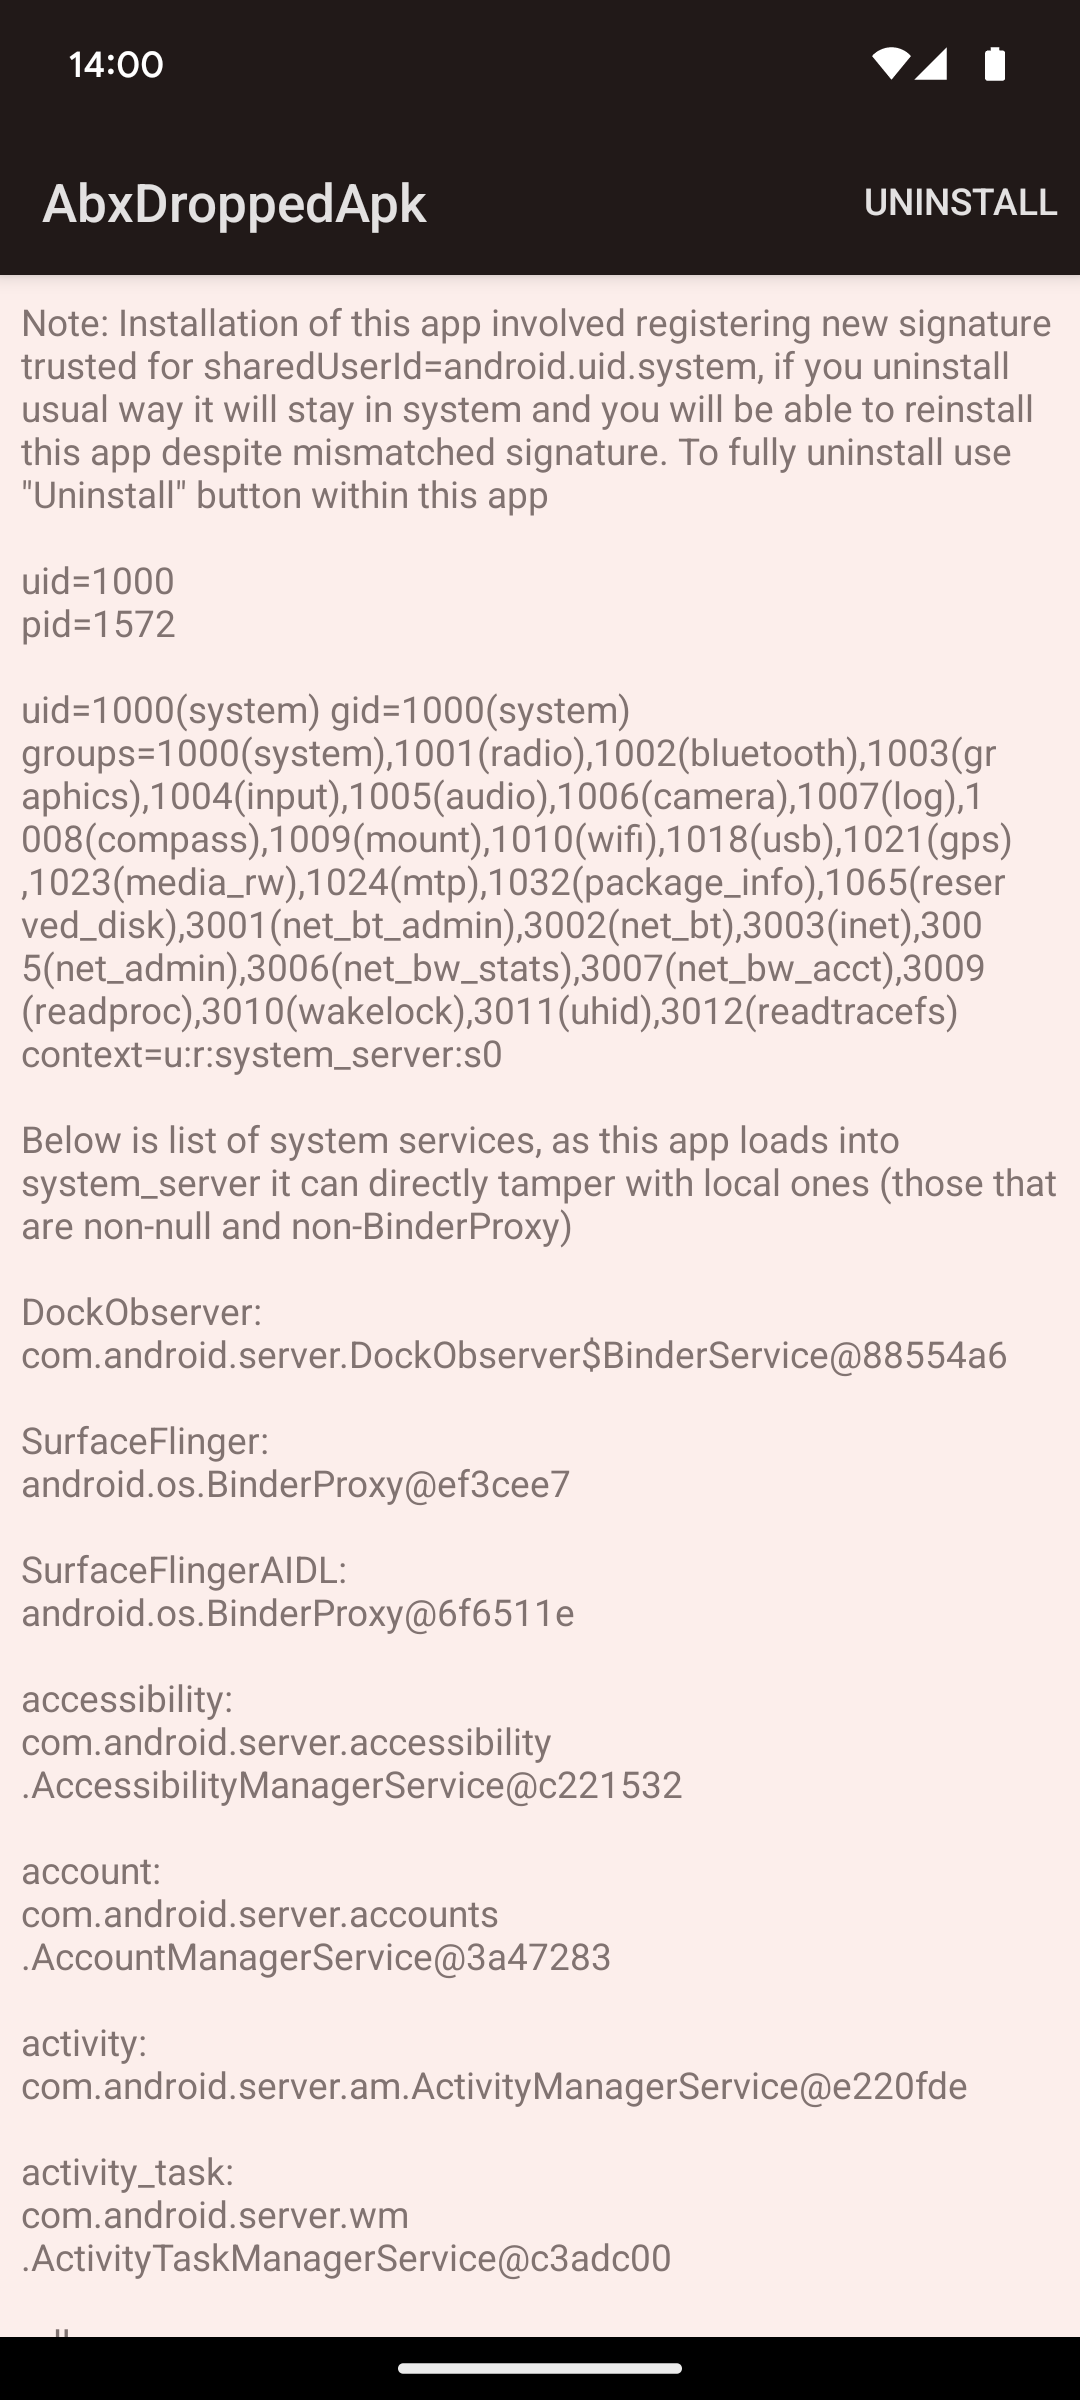 michalbednarski/abxoverflow
CVE-2024-34740에 대한 분석 및 익스플로잇: Android의 BinaryXmlSerializer에서 정수 오버플로우를 이용해 system_server 파일 쓰기로 이어지고, 이후 일반 설치 앱에서 system_server 코드 실행까지 가능
 federicodotta/ghidra2frida
Ghidra 확장 기능으로, Frida를 통해 정적 분석과 동적 분석을 연결하여 Windows, macOS, Linux, iOS, Android, QNX 상의 바이너리 리버스 엔지니어링을 위한 스크립트 가능한 런타임 계측을 가능하게 합니다.
 metaredteam/rtx-cve-2023-45779
Android APEX 키 재사용 취약점에 대한 개념 증명 코드
 adityatelange/poc-cve-2026-0073
CVE-2026-0073 - ADB 무선 상호 인증 우회 PoC
 commando-x/vuln-bank-mobile
의도적으로 취약하게 설계된 모바일 뱅킹 애플리케이션으로, 모바일 보안 테스트 연습을 위해 제작되었습니다. 실제 애플리케이션에서 발견되는 일반적인 취약점을 포함하고 있어, 보안 전문가, 개발자, 그리고 애호가들이 모바일 침투 테스트를 배우기에 이상적인 플랫폼입니다..
 nccgroup/assethook
Android의 AssetManager를 위한 LD_PRELOAD 마법
 mailinneberg/broadpwn
Broadpwn 버그 (CVE-2017-9417)
 jianqiangzhao/cve-2016-2434
CVE-2016-2434를 위한 익스플로잇, Android mediaserver의 버퍼 오버플로우로 조작된 미디어 파일을 통한 임의 코드 실행을 가능하게 함.








