
 #1
Tools focused on penetration testing, reversing, and securing Android apps and the Android OS.
Kitploit 추천
 michalbednarski/thisseemswrong
CVE-2024-49746에 대한 라이트업 및 익스플로잇: 이후에 사용되는 파일 디스크립터를 닫는 Android의 Parcel::continueWrite
 brnpl/flutter-reverse-engineering-labs
Flutter 애플리케이션 리버스 엔지니어링을 학습하기 위한 실습형 과제들입니다.
 cakestwix/android-cve-2026-43499
Android 버전 CVE-2026-43499 테스터
 pwnipc/badparcel
CVE-2023-20963 PoC (Android WorkSource parcel/unparcel 로직 불일치)
 s4dp4nd4/frida-c2-mcp
루팅된 Android 및 탈옥된 iOS에서 Frida 계측을 위한 에이전틱 C2 스타일 MCP 서버
 kasnria001/pwnage24mtk
MTK 기기 대상 Cert 익스플로잇. MTK 인증서 검증 프로세스에 논리적 결함이 존재합니다. CVE-2023-20696과 유사합니다.
 xtiankisutsa/twiga
안드로이드 기기의 내부 구조 이해와 익스플로잇 개발에 유용한 정보를 열거하는 도구입니다. 안드로이드 4.2에서 안드로이드 7.1.1까지 지원합니다.
 mrtiz/cve-2023-35671
Android 앱 핀 보안 문제로 Google Wallet을 통한 무단 결제 허용

 crissyfield/super-trouper
MCP server exposing Frida instrumentation as tools for coding agents to connect to devices, inspect processes, manage sessions, and load JavaScript…
 busung-dev/cve-2026-43499-s25u
Galaxy S25 Ultra SM-S938N S938NKSUACZF1용 독립형 CVE-2026-43499 PoC
 vikramaditya015/samsung-android-lpe
CVE-2026-20980, CVE-2026-20981, CVE-2026-20982에 대한 PoC
 flankerhqd/cve-2015-6620-poc
CVE-2015-6620에 대한 PoC, AMessage 언마샬 임의 쓰기
 quarkslab/android-hardware-attestation-demo
An Android HW Attestation 데모
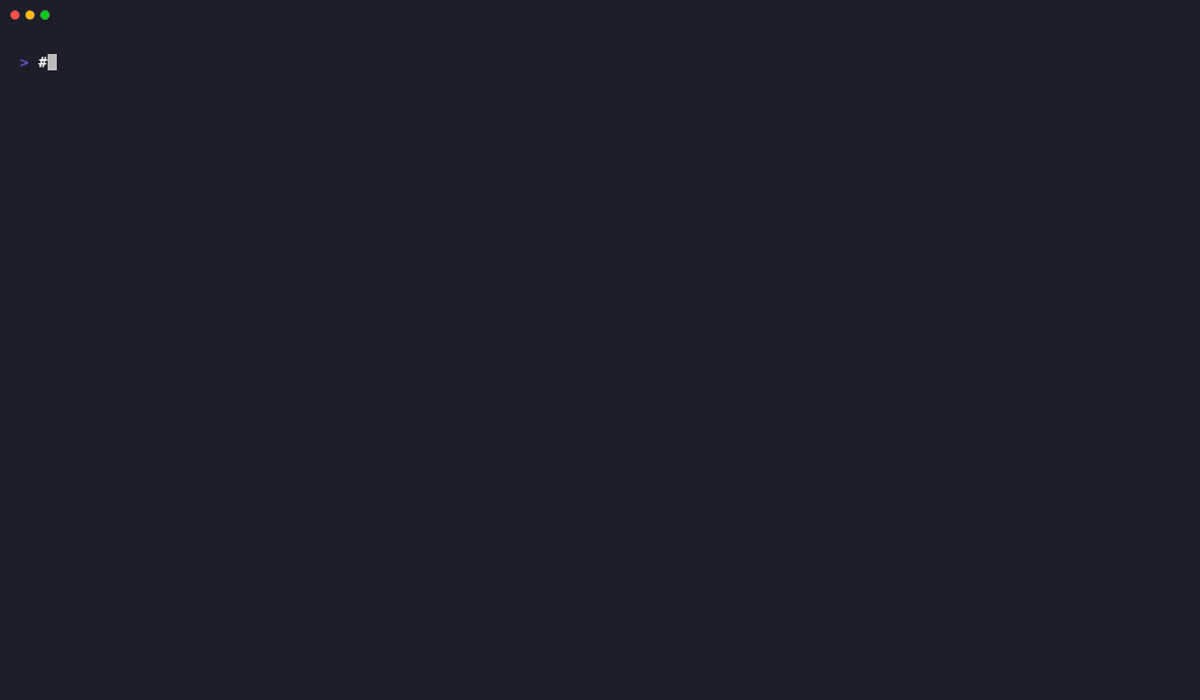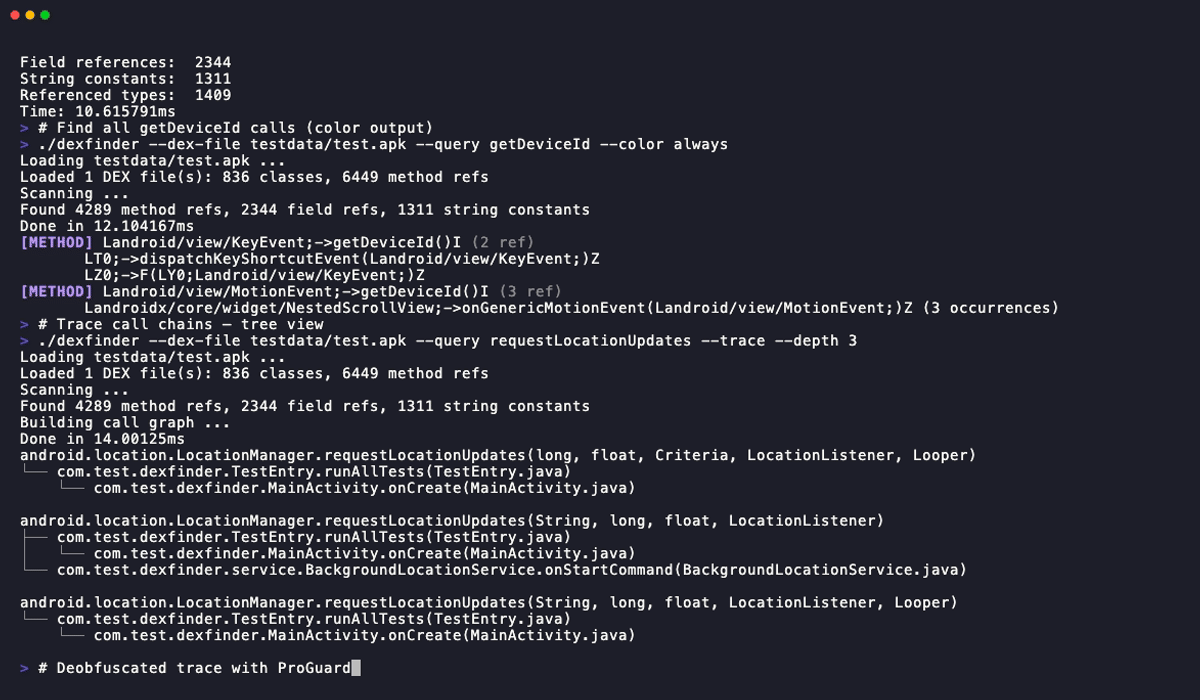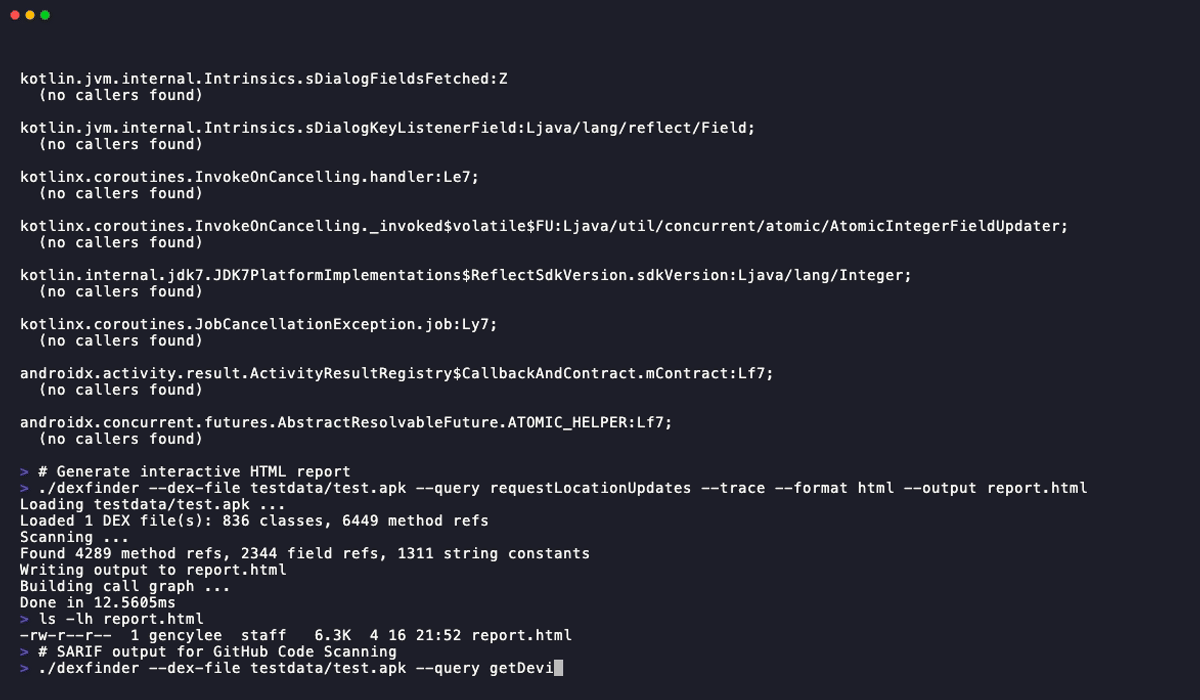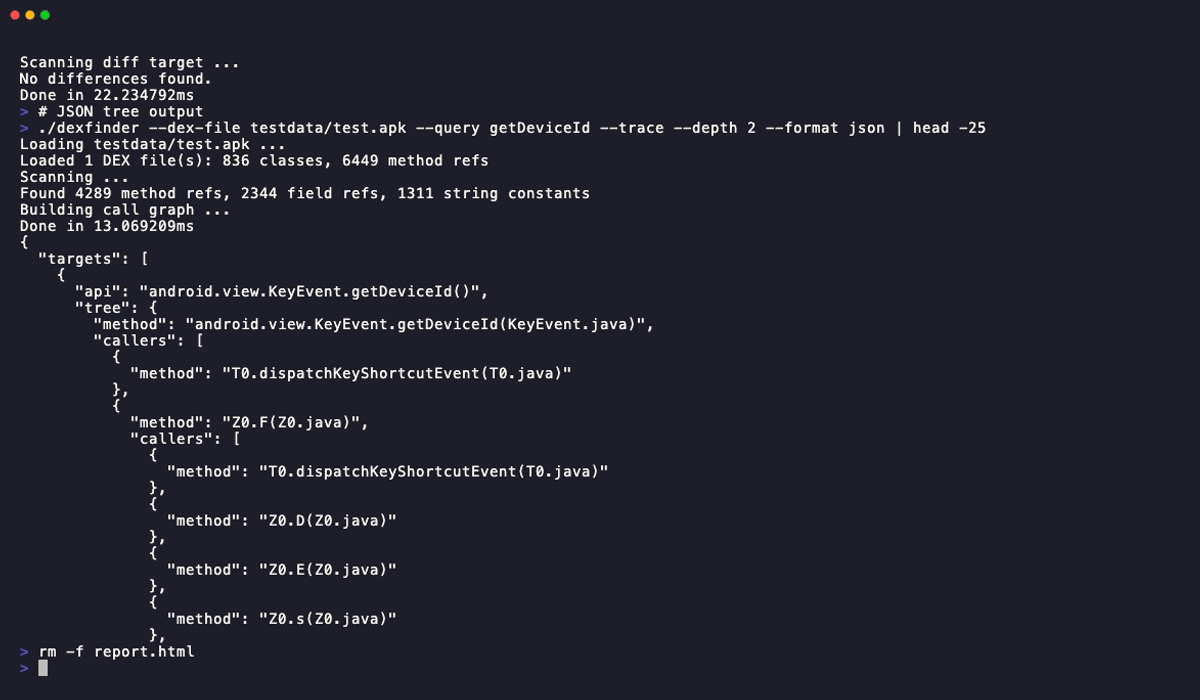 junelegency/dexfinder
크로스 플랫폼 APK/DEX 메서드 파인더: 호출 체인 추적, ProGuard 난독 해제 및 숨겨진 API 탐지 기능
 yijiacloud/ghostlock-cve-2026-43499-4.19-k40
CVE-2026-43499 (GhostLock) rtmutex remove_waiter() UAF 로컬 루트 PoC, Qualcomm Android 4.19 커널(Redmi K40 / Snapdragon 870 클래스)용으로 조정됨, LD_PRELOAD 기반
 oneplusoss/android_kernel_modules_and_devicetree_oneplus_sm8550
OnePlus 11 (sm8550)용 저수준 커널 모듈 및 디바이스 트리 소스로, 하드웨어 부트업, 드라이버 분석, 임베디드 시스템 보안 연구를 지원합니다.








