
 #1
LLM security, prompt injection, model extraction, adversarial AI, and AI red teaming tools.
Kitploit 추천

 iamavu/zairo
코드 diff를 컨텍스트와 함께 스캔하여 영향 그래프를 구축하고 LLM을 사용해 취약점을 찾아내며, 다중 저장소 스캔과 SARIF 출력을 통한 CI 게이팅을 지원합니다.
 moontea0416/webmirage
비전-언어 웹 에이전트에 대한 적대적 이미지 공격: 시각적 그라운딩부터 브라우저 실행까지
 endgamec2framework/endgame
ENDGAME C2 FRAMEWORK — AI-powered command and control for professional red team operations
 scrapegraphai/scrapegraph-ai
AI 기반 Python 스크레이퍼
 selectstar-ai/finred-paper
금융 도메인 특화 레드팀 벤치마크 평가 루브릭
 farenhytee/database-sentinel
Supabase를 위한 오픈소스 보안 감사 도구: 읽기 전용 MCP 서버, CLI 에이전트, Claude Skill. RLS 오구성, 노출된 키, 위험한 함수를 찾아내고 수정 SQL이 포함된 점수화된 보고서를 반환합니다. 호스팅 버전: Locksoup.
 cgrtml/reasongate
LLM 앱을 위한 설명 가능한 보안 게이트 — 프롬프트 인젝션을 차단하며 모든 결정에 대한 감사 가능한 사유를 제공합니다.
 deso-pk/make-trust-irrelevant
Linux 시스템, 자율 소프트웨어 및 AI 에이전트를 위한 커널 수준의 권한 및 런타임 보안.
 netw0rknoob/vulnclaw
AI Agent + MCP 도구 체인 + 침투 Skill 오케스트레이션을 기반으로, 대규모 언어 모델과 결합하여 자연어 입력 → 「정보 수집 → 취약점 발견 → 취약점 악용 → 보고서 생성」 전 과정을 자동으로 완료합니다.
 liujlong27/smt
프롬프트를 넘어서: 시뮬레이션된 검열 흔적을 통한 함수 호출 LLM의 탈옥
 pie-script/llm-agent-testbed
LLM 에이전트에서 프롬프트 인젝션, 혼동된 대리인(confused-deputy) 취약점, 그리고 도구 호출 방어를 평가하는 실증적 보안 테스트베드입니다.
 js-lee-ai/refusal-relocates
LLM 안전성: 파인튜닝이 거부 행동을 어떻게 변화시키는지 분석하고, 레이어 동결 및 저랭크 방어 기법을 평가합니다.
 zju-llm-safety/ascent
1차 최적 안전 캘리브레이션과 주기적 재캘리브레이션을 LLM에 적용하여, 안전 호환 업데이트를 유지하면서 다운스트림 작업 유용성을 향상시키는 파인튜닝 프레임워크입니다.
 silentchainai/silentchain
AI 기반 취약점 스캐너 확장 기능, Burp Suite용, 다중 제공자 지원 (Ollama, OpenAI, Claude, Gemini)
 techupdate24/gitlab-ai-gateway-cve-2026-90970
Agile 스프린트를 DevOps CI/CD 파이프라인과 통합하기 위한 완전한 가이드 및 워크플로우입니다.
 jeet-ganguly/birdy-edwards
자동화된 AI 기반 Facebook 인텔리전스 도구로, 대상 프로파일링, 네트워크 분석 및 위협 보고를 수행합니다. Ollama를 통해 전적으로 온디바이스에서 실행됩니다. 라이트 버전을 사용하려는 분은 아래 링크를 확인하세요.
 gouravnagar-infosec/ai-kill-chain
LLM 및 에이전틱 AI 위협에 대한 Lockheed Martin Cyber Kill Chain의 방어자 측 확장입니다. 모델 공급망 단계를 추가하고 목표 달성 단계를 유출, 모델 추출, 에이전틱 피벗으로 세분화합니다.
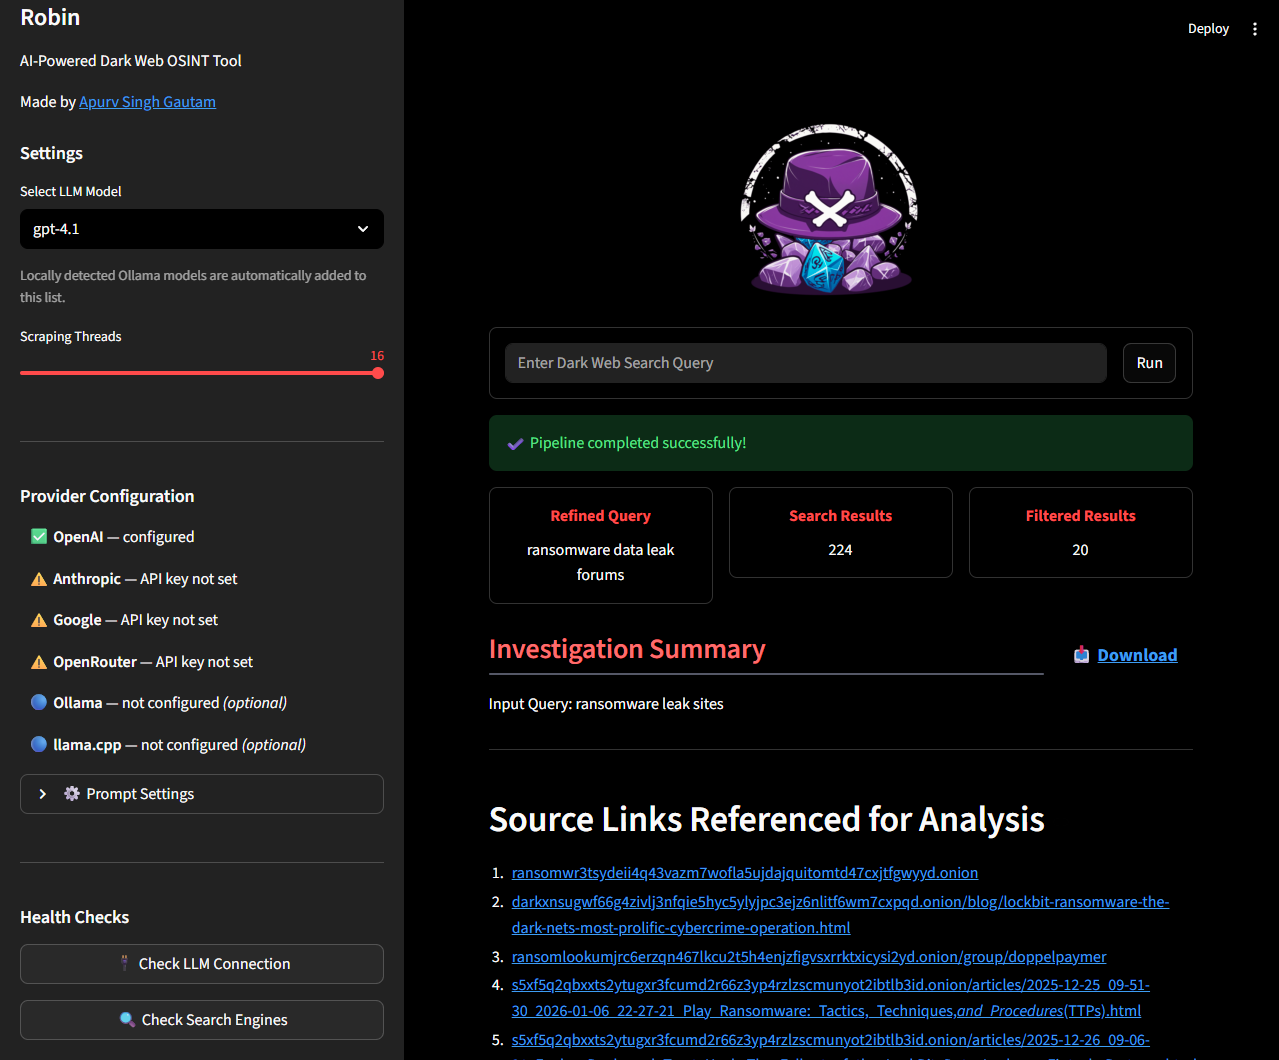 apurvsinghgautam/robin
AI 기반 다크 웹 OSINT 도구로, LLM을 사용해 검색어를 정제하고 검색 결과를 필터링하며 조사 요약을 생성합니다. 웹 UI와 Docker를 지원합니다.








