
 #1
LLM security, prompt injection, model extraction, adversarial AI, and AI red teaming tools.
Kitploit 추천

 trusted-ai/adversarial-robustness-toolbox
적대적 머신러닝 보안을 위한 Python 라이브러리로, 레드 팀과 블루 팀이 주요 ML 프레임워크 전반에서 회피, 중독, 추출, 추론 공격 및 방어를 실행할 수 있게 해줍니다.
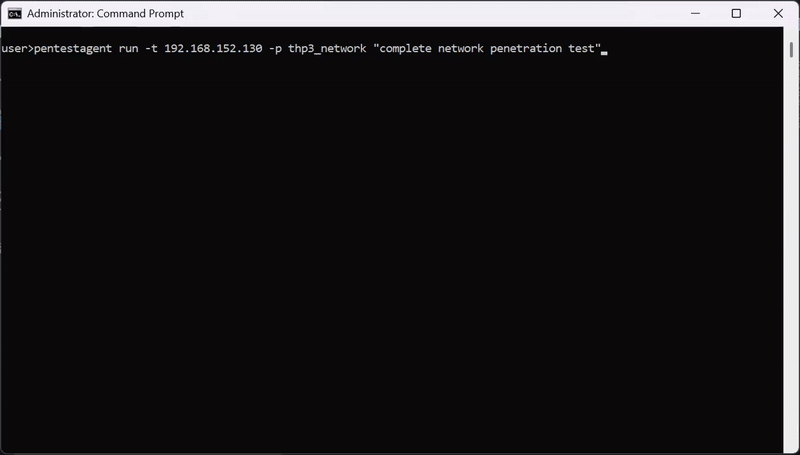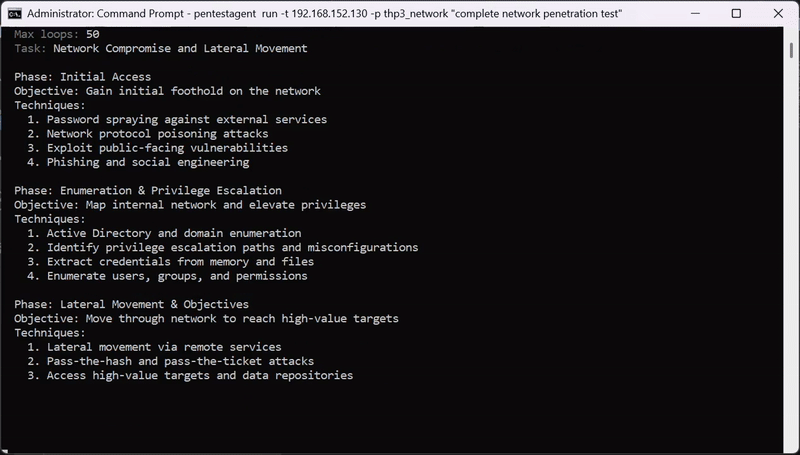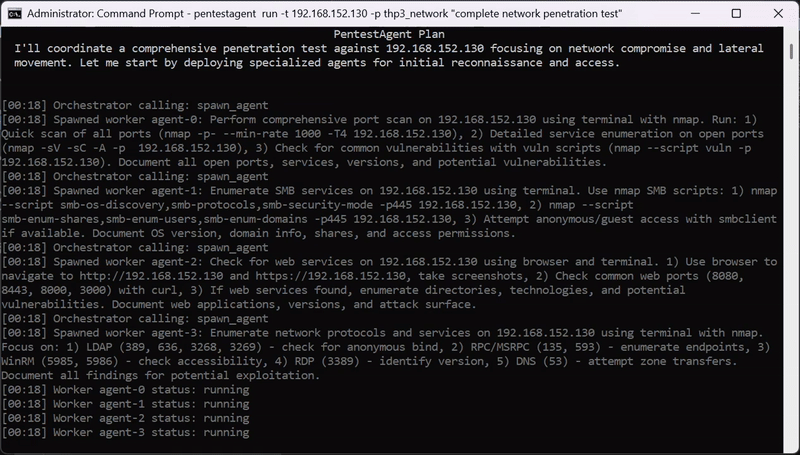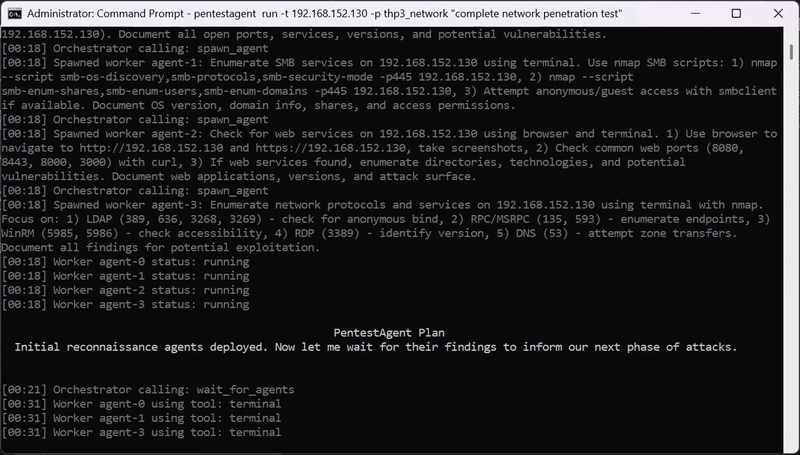 gh05tcrew/pentestagent
AI agent framework for black-box security testing with autonomous multi-agent orchestration, built-in pentesting tools, and MCP integration for bug…
 pilot-protocol/pilotprotocol
오버레이 네트워크 프로토콜로, AI 에이전트에 영구 주소, 인증된 암호화 터널, UDP 기반 신뢰 모델을 제공합니다. NAT 트래버설, 피어투피어 메시징, Node.js, Python 및 Swift용 SDK를 포함합니다.
 instavm/coderunner
AI 에이전트용 로컬 샌드박스
 securagenai/signed-but-steerable
Measuring and closing the text–vector integrity gap in offline RAG: margin law, vector-database audits and code-level verification.
 hacksider/deep-live-cam
실시간 얼굴 교체 및 단일 이미지만으로 원클릭 비디오 딥페이크
 canyonroad/agentsh
AI 에이전트를 위한 Execution-Layer Security (ELS) — 감사 기능을 갖춘 정책 적용 셸.
 khenryaegis/vulnbot
LLM 기반 멀티 에이전트 프레임워크로, 인간의 침투 테스트 워크플로를 자율적으로 재현하며, 보안 평가를 위해 Kali Linux 도구와 RAG 지식 검색을 오케스트레이션합니다.
 panniantong/agent-reach
AI 에이전트에게 인터넷 전체를 볼 수 있는 눈을 선사하세요. Twitter, Reddit, YouTube, GitHub, Bilibili, XiaoHongShu를 읽고 검색하세요 — 하나의 CLI, API 비용 제로.
 1n3/sn1per-mcp
AI 어시스턴트가 자체 호스팅 Sn1per 설치를 구동하여 범위가 지정되고 감사된 스캔을 실행하고, 발견 사항, 포트, 서브도메인 및 기술을 구조화된 데이터로 반환할 수 있게 해주는 MCP 서버입니다.
 owasp/trisuella-aidlca-framework
Policy 기반 LLMSecOps 프레임워크로, AST 기반 SAST, 시크릿 스캐닝, 공급망 및 멀티클라우드 CSPM 검사, AI-BoM 생성, CI/CD 보안 게이트를 제공합니다.
 multimodal-ai-lab/tobac
토큰 하나하나, 타협되다: 통합 자기회귀 모델의 백도어 취약점 (NeurIPS'26)
 scopeblind/scopeblind-gateway
AI 에이전트 도구 호출을 위한 fail-closed Cedar 정책 게이트와 서명된 영수증. npx protect-mcp
 akatorich/kernelflirt
Windows 커널 수준 디버거로, OllyDbg/IDA 스타일 UI, 소프트웨어 및 하드웨어 중단점, PDB 심볼, 디컴파일러, 그리고 VM에서의 리버스 엔지니어링 및 악성코드 분석을 위한 17개의 플러그인을 제공합니다.
 infisical/agent-vault
Claude Code, OpenClaw, Hermes, 사용자 정의 에이전트 + 하네스 등 AI 에이전트를 위한 HTTP 자격 증명 프록시 및 저장소입니다.
 salespeak-ai/buyer-eval-skill
B2B 소프트웨어 공급업체 평가 스킬 for Claude Code — 도메인 전문가 질문, 공급업체 AI 에이전트 대화, 증거 기반 점수 매기기
 githubsecuritylab/seclab-taskflow-agent
CodeQL 통합과 함께 AI 지원 코드 감사, 취약점 분류 및 보안 연구에 사용되는 선언적 YAML 기반 에이전트 워크플로를 위한 MCP 지원 멀티 에이전트 프레임워크입니다.
 anpa1200/aidebug
증거 중심의 악성코드 리버스 엔지니어링으로, 심층 PE/.NET 검사, Ghidra 재구성, AI 교차 검증, YARA, ELF 디버깅을 포함합니다.








