
 scopeblind/scopeblind-gateway
AI 에이전트 도구 호출을 위한 fail-closed Cedar 정책 게이트와 서명된 영수증. npx protect-mcp

AI 에이전트 도구 호출에 대한 로컬 정책 적용 및 서명된 결정 영수증.


개발자 페이지 · 빠른 시작 · 에이전트 설정 · 정책 팩 · 샘플 레코드 · 통합 · 문서 · 기여하기
게이트웨이를 MCP 클라이언트와 해당 도구 서버 사이에 두거나, 코딩 에이전트에서 게이트웨이의 훅을 사용하세요. Cedar 정책을 검토하고, 적용을 활성화한 뒤, 결정에 대한 서명된 기록을 보관하세요. 로컬 평가와 검증에는 ScopeBlind 계정이 필요하지 않으며 결정 텔레메트리를 전송하지 않습니다.
--enforce를 사용하세요.게이트웨이는 이를 통해 라우팅되는 호출을 처리합니다. 이는 OS 샌드박스가 아니며, 서명된 영수증은 어떤 작업이 실행되었거나 어떤 작업도 누락되지 않았음을 입증하지 않습니다. 보안 정책은 경계와 보고 절차를 설명합니다.
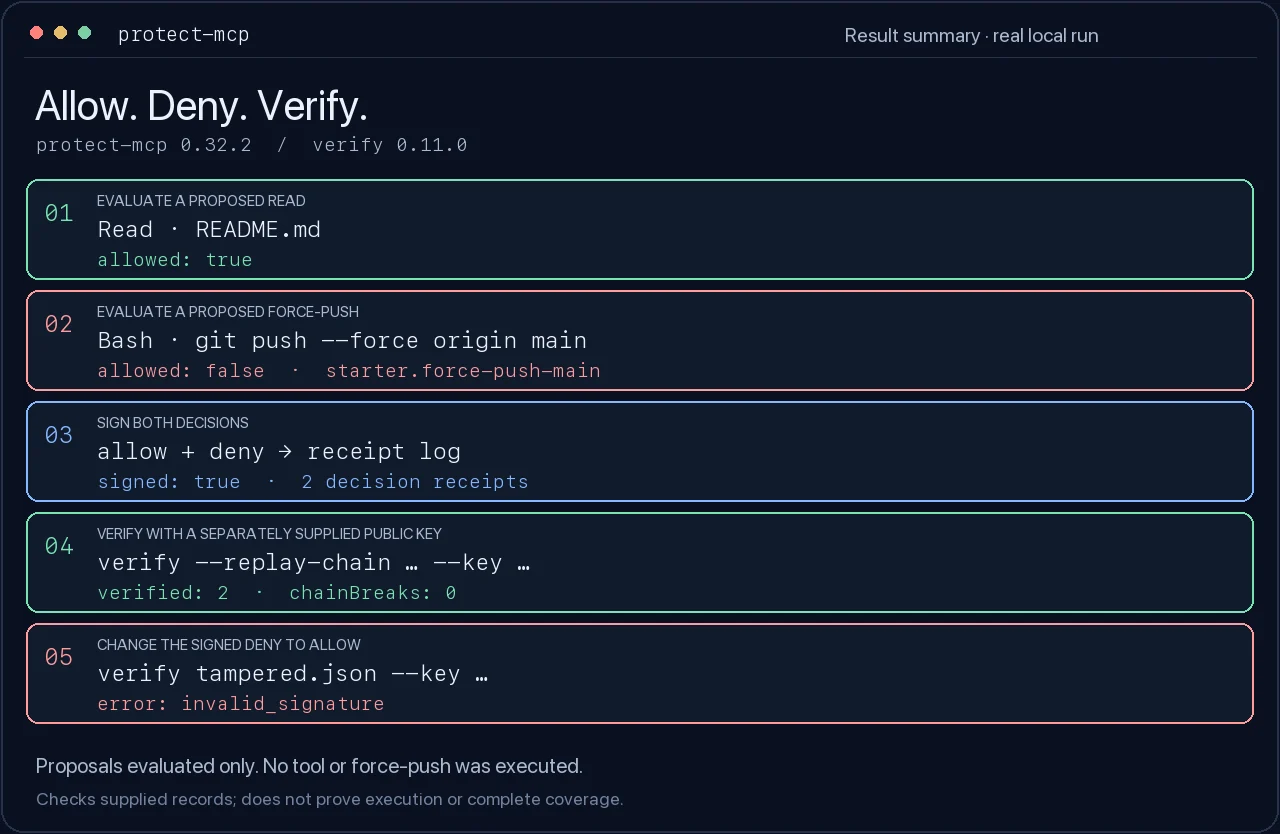
실제 로컬 실행: 두 개의 제안된 호출을 평가하고, 결정에 서명하고, 영수증을 검증한 다음, 서명된 결정을 변경하고 다시 확인합니다.
새 디렉터리에서 Node.js 22와 npm을 사용하세요. 고정된 게이트웨이와 검증기를 설치하세요:
mkdir protect-mcp-demo
cd protect-mcp-demo
npm init -y
npm install --save-exact [email protected] @veritasacta/[email protected]
이 예제는 두 개의 제안된 호출을 평가하고 그 결정에 서명합니다. 이 예제는 어느 도구도 실행하지 않으며 git push도 실행하지 않습니다. 설치 이후의 모든 작업은 로컬에서 이루어집니다.
# Create a starter policy and a private signing key.
npx --no-install protect-mcp init --starter

# A normal read is allowed; a force-push to main is denied (exit 2).
npx --no-install protect-mcp evaluate --policy ./protect.cedar --tool Read --input '{"path":"README.md"}'
npx --no-install protect-mcp evaluate --policy ./protect.cedar --tool Bash --input '{"command":"git push --force origin main"}' || test "$?" -eq 2

# Evaluate again at signing time and record both decisions, in order.
npx --no-install protect-mcp sign --cedar builtin:starter --tool Read --input '{"path":"README.md"}' --key ./protect-mcp.key --receipts ./receipts
npx --no-install protect-mcp sign --cedar builtin:starter --tool Bash --input '{"command":"git push --force origin main"}' --key ./protect-mcp.key --receipts ./receipts

# Take only the public key from the key you generated, not from the receipt.
PROTECT_MCP_PUBLIC_KEY=$(node -p 'JSON.parse(require("fs").readFileSync("protect-mcp.key", "utf8")).publicKey')
npx --no-install verify --replay-chain ./receipts/receipts.jsonl --key "$PROTECT_MCP_PUBLIC_KEY" --json

# Change the signed deny to allow. The original receipt log stays intact.
node -e 'const fs=require("fs");const r=JSON.parse(fs.readFileSync("receipts/receipts.jsonl","utf8").trim().split("\n")[1]);r.payload.decision="allow";fs.writeFileSync("tampered.json",JSON.stringify(r))'
npx --no-install verify tampered.json --key "$PROTECT_MCP_PUBLIC_KEY" --json || test "$?" -eq 1
예상 결과: allow, 그다음 deny; 두 원본 영수증 서명과 그 링크가
검증됨; 수정된 영수증은 invalid_signature를 보고함. protect-mcp.key는
비공개로 유지하십시오. 다른 사람의 기록을 검증하려면 독립적인 신뢰 채널을
통해 그들의 예상 공개 키를 확보하십시오.
검증기 종료 코드는 0: 유효, 1: 무효, 2: 확인되지 않음/오류입니다. 무효 결과가 반드시 변조를 의미하는 것은 아닙니다: 잘못된 예상 키도 검증에 실패할 수 있습니다. 체인 재생은 제공된 링크를 검사하며, 전체 이력을 받았음을 입증하지는 않습니다.
CI는 이 정확한 예제를 패킹된 후보와 고정된 게시된 검증기에 대해 실행합니다. 검증 및 릴리스를 참조하십시오.
호스트와 필요한 커버리지에 맞는 통합을 선택하십시오.
안내 스킬을 설치한다고 해서 강제 적용이 활성화되지는 않습니다. doctor는 로컬
구성을 확인합니다; 실제 허용된 호출과 차단된 호출로 선택한 경로를 확인하십시오.
Claude Code 플러그인의 경우, 먼저 로컬 게이트를 준비하고 시작한 다음, 프로젝트에 설치하십시오 (Claude Code 2.1.295 이상):
claude plugin install protect-mcp --marketplace ScopeBlind/scopeblind-gateway --scope project
플러그인은 게이트를 사용할 수 없는 동안 라우팅된 도구 호출을 차단합니다. 동일한 호출이 두 번 기록되지 않도록 플러그인 또는 독립 실행형 프로젝트 훅 중 하나를 선택하세요.
| 사용 사례 | 시작 지점 |
|---|---|
| 기존 MCP 서버 감싸기 | MCP 설정 및 shadow-to-enforce 워크플로 |
| Claude Code 적용 플러그인 | 플러그인 설정 및 로컬 게이트 |
| Claude Code 프로젝트 훅 | 훅 설정 |
| Cursor 프로젝트 프리뷰 | 명시적 설정, 도구 매핑 및 호스트 검사 |
| ChatGPT / Codex 어시스턴트 프리뷰 | 설정 안내 및 무해한 검증 데모, 훅 없음 |
| 기존 Claude 디렉터리 안내 플러그인 | 게시된 플러그인 소스, 적용 기능과 별개 |
| 정책 평가기를 MCP 도구로 호출 | MCP 서버로서의 게이트 |
| HTTP 게이트웨이 호스팅 | HTTP 배포 노트 |
호스트 호환성 및 릴리스 상태는 어댑터 테스트와 실제 호스트 검증을 구분합니다. Cursor 및 어시스턴트 패키지는 프리뷰이며 공개 디렉터리 목록이 아닙니다. 독립 실행형 훅 형식 수정은 0.32.4에 포함되어 있으며, 해당 변경 로그에 각 형식별 변경 사항이 나열되어 있습니다. 형식 플래그만으로는 작동하는 Codex, Gemini 또는 Hermes 통합이 입증되지 않습니다.
기존 MCP 서버의 경우, 위 예제와 별도의 디렉터리에서 해당 구성을 초기화한 다음, 서버 명령으로 래퍼를 실행하세요:
npx --yes [email protected] init
npx --yes [email protected] --policy ./protect-mcp.json -- node your-mcp-server.js
이것은 섀도 모드로 시작됩니다. --enforce를 추가하기 전에 관찰된 호출과 정책을 검토하세요. wrap은 클라이언트 구성을 출력하고 종료합니다. 실행 명령이 아닙니다. 전체 설정 지침.
스타터 셸 규칙은 명령 텍스트를 검사합니다. 유용한 가드레일이지만, 대체 명령 표기를 놓칠 수 있고 무해한 인용 텍스트와 일치할 수 있습니다. 의존하기 전에 스타터 정책의 적용 범위와 한계를 검토하세요.

