

Heroinn
 b23r0/heroinn
A cross platform C2/post-exploitation framework.
penetration-testing-frameworkspersistence-mechanismslateral-movement+8
 karmanya03/overthrone
Rust製のオールインワンActive Directoryエクスプロイトフレームワーク: LDAP/SMB/Kerberos列挙、攻撃グラフのパス探索、Kerberoasting、NTLMリレー、チケット偽造、DCSync、レポート作成を単一の静的バイナリに統合。
 bishopfox/sliver
攻撃者エミュレーションフレームワーク
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 peass-ng/peass-ng
PEASS - 権限昇格用の素晴らしいスクリプトスイート(カラー表示対応)
 hfiref0x/kdu
Windowsカーネルドライバーユーティリティ。脆弱な署名済みドライバーを悪用(BYOVD)してDSEをバイパスし、未署名ドライバーをロードし、保護されたプロセスをハイジャックし、プロセスメモリをダンプします。
 capture0x/adstrike
AIを活用したモジュール式Active Directoryレッドチームフレームワーク。認可されたペネトレーションテスト、AD列挙、攻撃パス分析、Kerberos/ADCSワークフロー、レポート作成、オペレーター自動化、MCPサーバー統合に対応。
 bc-security/empire
Empireは、レッドチームやペネトレーションテスターを支援するために使用されるポストエクスプロイテーションおよび敵対者エミュレーションフレームワークです。
 lyravoid/folkpatch
Bootパーティションにパッチを適用して再フラッシュするだけで、カーネルへのrootアクセスを実現できます。このソリューションはAPatchの非並列拡張ブランチに基づいており、UI/UXデザインを主な焦点としています
 bmax121/apatch
AndroidカーネルとAndroidシステムのパッチ適用
 rapid7/metasploit-payloads
異なるMetasploit Frameworkペイロードのための統合リポジトリ
 rapid7/metasploit-framework
オープンソースのエクスプロイテーションフレームワークで、ペネトレーションテスト、脆弱性検証、ネットワークやアプリケーションにわたるセキュリティ研究のためのモジュラー型ペイロード、エンコーダー、および補助システムを備えています。
 mythicagents/xenon
Windows向けにC言語で書かれたMythicエージェント
 nil0x42/phpsploit
フル機能のC2フレームワークであり、一行のPHPバックドアを使用してウェブサーバー上で静かに永続化します。
 dagowda/notrdp
Havoc C2プラグイン。隠しWindowsデスクトップを作成し、ブラウザビューアにストリーミングし、マウス/キーボード入力を注入して隠密なリモートコントロールを実現します。
 its-a-feature/mythic
協調型マルチプラットフォームのレッドチーミングフレームワーク
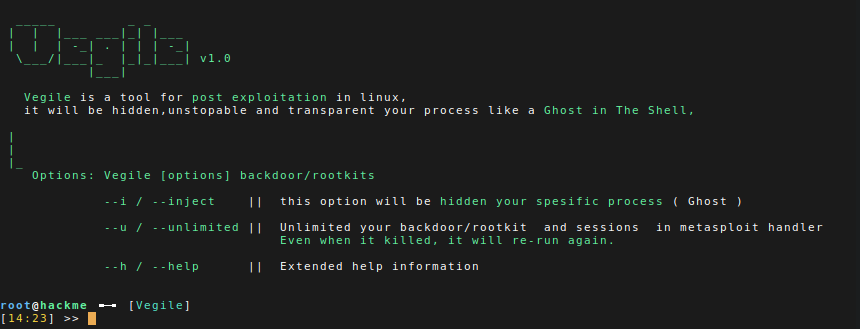 screetsec/vegile
このツールは、バックドア/ルートキットをセットアップし、バックドアが既に設定されている場合、特定のプロセスを隠蔽し、Metasploitのセッションを無制限かつ透過的にします。たとえプロセスが強制終了されても、再実行されます。常に別のプロセスを起動しながら動作するプロセスが存在するため、このプロセス…
 mrexodia/titanhide
Windowsカーネルドライバで、Nt* SSDT関数をフックしてアンチデバッグチェックからデバッガとプロセスを隠蔽し、ステルス解析用のx64dbgプラグインを備えています。