

opencanary
 thinkst/opencanary
低リソースで動作するハニーポット。一般的なネットワークサービスをエミュレートして侵害後の攻撃者活動を検出し、拡張可能なプロトコルモジュールと設定可能なアラートを備えています。
defensive-toolsnetwork-securitythreat-intelligence+3
3.1k
thinkst/opencanary低リソースで動作するハニーポット。一般的なネットワークサービスをエミュレートして侵害後の攻撃者活動を検出し、拡張可能なプロトコルモジュールと設定可能なアラートを備えています。

 ndaal_open_source/ndaal_public_auditd
MITRE ATT&CK にマッピングされた 14,956 件のルール、Ansible デプロイメントロール、セキュリティ監視とコンプライアンス監査のための lint/テストツールを備えたベストプラクティスの Linux Auditd ルールセット。
 hslatman/awesome-industrial-control-system-security
産業制御システム(ICS)セキュリティに関連する厳選されたリソースのリスト。
 foxio-llc/ja4
JA4+は、ネットワークフィンガープリンティング標準のスイートです
 d3vhex/sentora
オープンソースでセルフホスト型の、AIを活用したSIEM、EDR、SOARプラットフォーム。現代のセキュリティ運用向けに設計されています。
 ivankovic/stop-bots
悪意のあるボットがサーバーにアクセスするのを自動的に阻止する
 microlaser/dns_watchdog_windows2
WindowsのDNSトラフィックをpktmon経由で監視し、ポイズニング、スプーフィング、不正なリゾルバ応答、ゲートウェイMACアドレスの変更を検出してアラートを記録するPowerShellスクリプトです。
 gopasteverything/gpewebdefender
軽量なWeb攻撃モニター。Goバイナリ1つ + SQLite。OSSECでもWAFでもない。
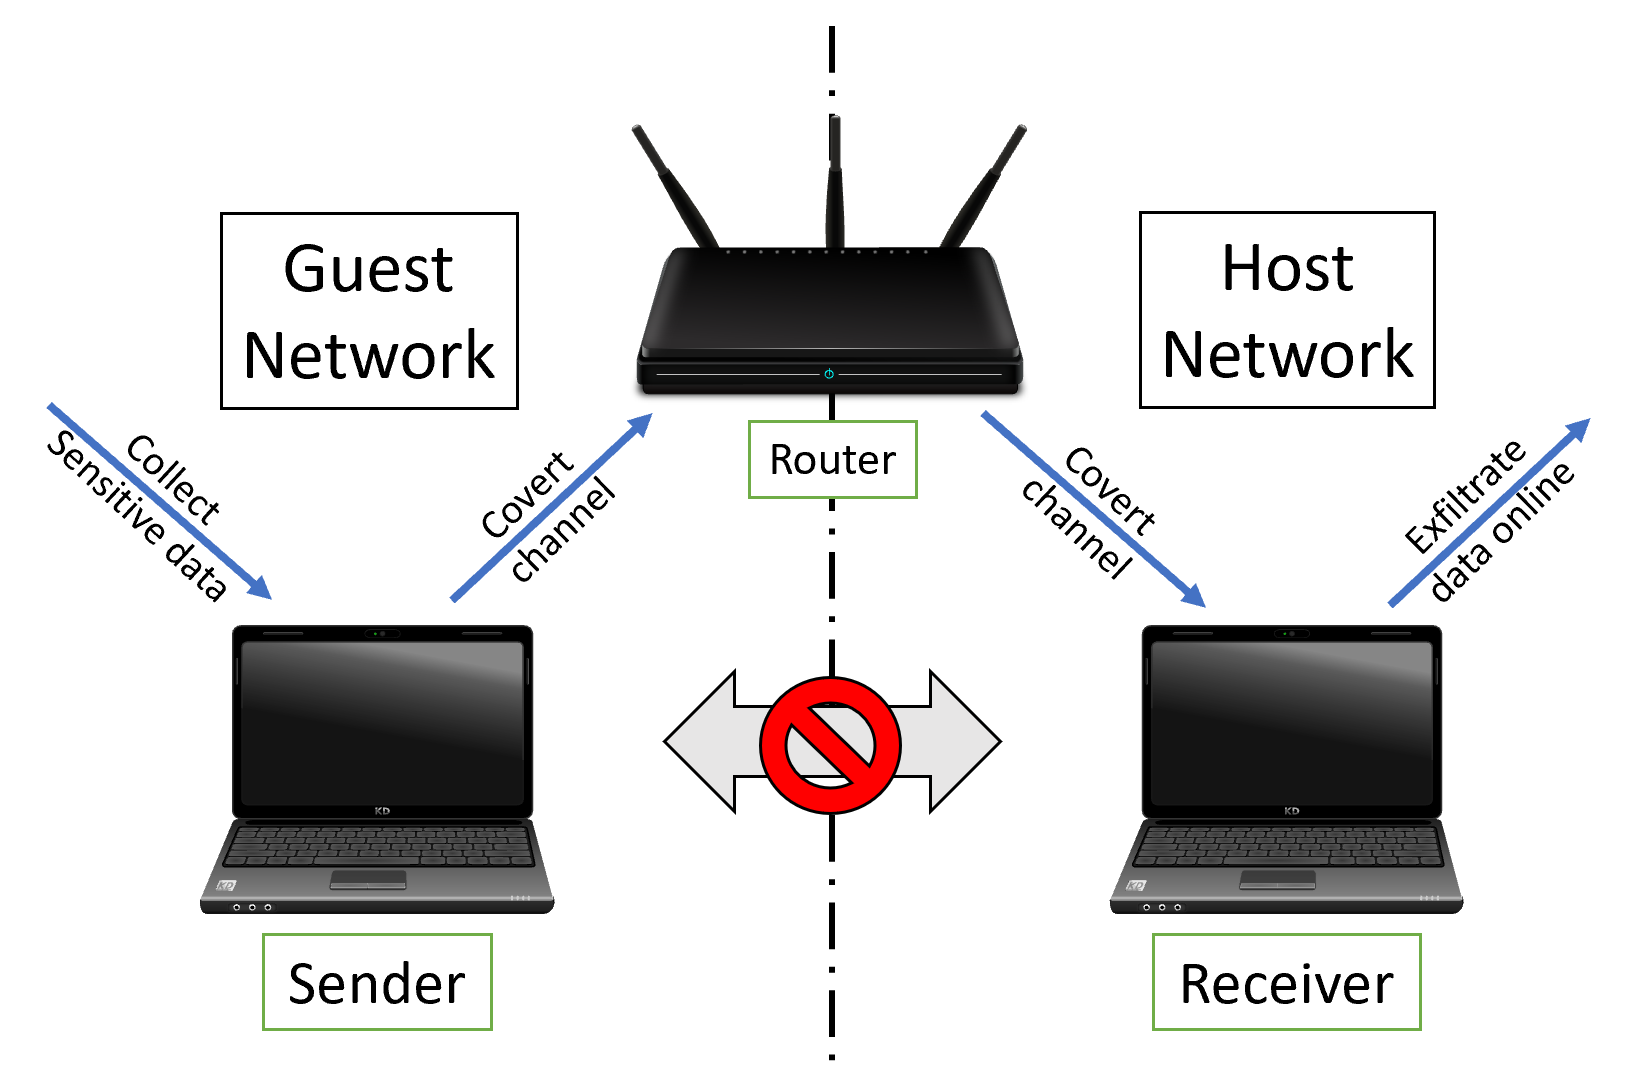 orensv/characterization-and-detection-of-cross-router-covert-channels
このリポジトリには、"Characterization and Detection of Cross-Router Covert Channels" 論文で使用されたソースコードが含まれています。
 joseluispino/hardstop
「Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution」のリファレンス実装。帯域外のEpistemic Andon Cord、サブミリ秒(<0.154…
 falcosecurity/falco
Linux向けのリアルタイム・クラウドネイティブ・ランタイムセキュリティエージェント。システムコールとコンテナ/Kubernetesのメタデータを監視し、異常な挙動や脅威を検出します。
 alphasoc/flightsim
悪意のあるネットワークトラフィックパターンを安全に生成し、コントロールを評価するためのユーティリティ。
 duggytuxy/syswarden
ホストローカルLinuxセキュリティオーケストレーター。nftablesポリシーをHIDS/HIPSテレメトリで強制し、境界付き脅威インテリジェンスフィード、帯域外WAAPログ分析、認証付き高可用性を備えます。
 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.
 cr0nx/awesome-linux-attack-forensics-purplelabs
このページは、高度なLinux攻撃、検知、およびフォレンジック技術とツールに関する継続的なハンズオン研究の成果です。
 crowdsecurity/crowdsec
オープンソースのIDS/IPSおよびWAFエンジンで、ログとHTTPリクエストを分析し、クラウドソースのコミュニティブロックリストを活用したリアルタイムの脅威インテリジェンスにより、悪意のあるIPを検出・ブロックします。
 mfthomps/labtainers
Labtainers: Dockerベースのサイバーラボフレームワーク
 bombinisecurity/bombini
AyaベースのeBPFセキュリティ監視およびサンドボックス化エージェント