

XXERipper
 kamalx06/xxeripper
ブラックボックスXXEスキャナ。統計的ベースライン化、パーサーフィンガープリンティング、OOB確認により、インバンド、エラーベース、ブラインドアウトオブバンドインジェクションを検出し、SARIF出力に対応。
reconnaissancevulnerability-scannersweb-vulnerability-scanners+9
13
 wapiti-scanner/wapiti
Python3で書かれたWeb脆弱性スキャナー
 usebruno/bruno
オープンソースのIDEで、APIの探索とテスト用(Postman/Insomniaの軽量な代替)
 vighnesh91/-logicsentry-ai
ソースコードを解析し、HARトラフィックを再生してビジネスロジックの欠陥、BOLA、競合状態、権限の問題をローカルLLMトリアージで検出するオフラインSAST/DASTトリアージエンジン。
 zaproxy/zaproxy
オープンソースのWebアプリケーションセキュリティスキャナーで、自動脆弱性検出、手動ペネトレーションテスト、プロキシベースのインターセプションエンジンによるAPIセキュリティテストを提供します。
 theqmaks/resolver
この拡張機能は、一般的なCAPTCHAソリューションサービスをBurpSuiteに統合し、手動介入なしでさまざまな種類のCAPTCHAを処理します。
 mitmproxy/mitmproxy_rs
トラフィックの傍受とリダイレクトのためのRustコンポーネント。macOS、Windows、LinuxでWireGuardデバイスのプロキシとローカルアプリのリダイレクトを可能にします。
 leebaird/discover
Custom Bash and Python scripts used to automate various penetration testing tasks including recon, scanning, enumeration, and malicious payload…
 albinowax/activescanplusplus
Burp Suite拡張機能で、Hostヘッダー攻撃、XXE、式言語インジェクション、Shellshock、その他のWeb脆弱性のチェックにより、アクティブスキャンとパッシブスキャンを拡張します。
 ticarpi/jwt_tool
:snake: JSON Web Tokenをテスト、調整、クラッキングするためのツールキット
 vighnesh91/securiscan
標準ライブラリのみのPythonセキュリティトリアージエンジンで、パッシブヘッダー検査、アクティブカナリアプロービング、オフライン静的診断を通じてWebアプリ、API、LLM、モバイルパッケージをスキャンします。
 kerlenton/mcpsnoop
Wireshark for MCP. A transparent proxy between your AI client and MCP server. Watch every call live in your terminal, fail CI on what it finds,…
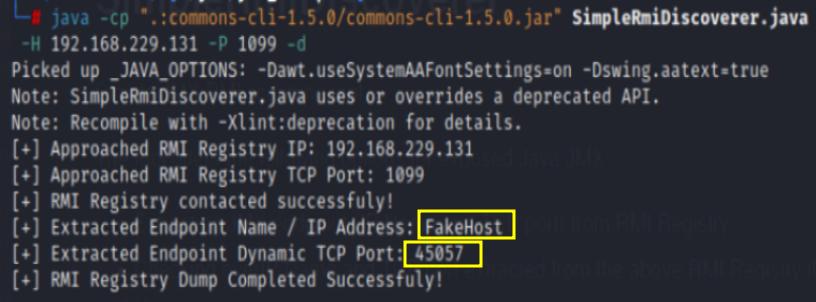 marcin-wolak/simplermidiscoverer
シンプルなJMX RMIスキャニングツール
 osirium/suds
suds 0.4 のクローン + suds-0.4-CVE-2013-2217.patch
 dragonjar/burpia
Burp Suite 拡張機能で、人工知能による受動的な脆弱性検出を組み込んでいます。
 thoropass-public/area51
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 teycir/burpapisecuritysuite
Burp Suite拡張機能:APIセキュリティテスト向け。15種類の攻撃タイプ、108以上のペイロード、インテリジェントファジング、BOLA/IDOR検出、AI統合、自動偵察に対応。REST/GraphQL/SOAP APIをサポートし、Nuclei、Turbo…
 lumoslab-innovation/openhunterai
Web、API、LLMアプリケーションセキュリティのためのローカルファーストAIレッドチーム。攻撃者視点の推論、証拠に基づく検出結果、AIコーディングエージェント向けのスキル。