Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
BurpAPISecuritySuite — Burp Suite拡張機能:APIセキュリティテスト向け。15種類の攻撃タイプ、108以上のペイロード、インテリジェントファジング、BOLA/IDOR検出、AI統合、自動偵察に対応。REST/GraphQL/SOAP APIをサポートし、Nuclei、Turbo Intruder、外部ツール連携と統合。OWASP API Top 10をカバー。 | Kitploit
ツール/GitHubGitHub/teycir/burpapisecuritysuite
ウェブ脆弱性スキャナー脆弱性分析ウェブアプリケーション悪用APIセキュリティテストファジングペネトレーションテストAPIセキュリティ
GitHubteycir/burpapisecuritysuite

BurpAPISecuritySuite

Burp Suite拡張機能:APIセキュリティテスト向け。15種類の攻撃タイプ、108以上のペイロード、インテリジェントファジング、BOLA/IDOR検出、AI統合、自動偵察に対応。REST/GraphQL/SOAP APIをサポートし、Nuclei、Turbo Intruder、外部ツール連携と統合。OWASP API Top 10をカバー。

リポジトリを見る
75111273ヶ月前Kitploit レビュー済み
ウェブサイト
共有

開発支援

このプロジェクトがあなたの業務に役立つなら、継続的なメンテナンスと新機能の開発を支援してください。

ETH 寄付ウォレット
0x11282eE5726B3370c8B480e321b3B2aA13686582

Ethereum 寄付QRコード

QRコードをスキャンするか、上記のウォレットアドレスをコピーしてください。
BurpAPISecuritySuite

BurpAPISecuritySuite バナー

デモ

Python Burp Suite License Version Attack Types Payloads Platform API Testing Security

包括的なAPI偵察、インテリジェントファジング、AI駆動のセキュリティテストを実現する、プロフェッショナルグレードのBurp Suite拡張機能です。

なぜ複数タブの単一拡張機能なのか?

BurpAPISecuritySuiteは、通常10以上の個別拡張機能が必要となる機能を、単一の最適化された拡張機能に統合しています。この設計上の決定は、大きなパフォーマンス上の利点をもたらします。

メモリ効率: 複数のBurp拡張機能を同時に実行すると、メモリに大きな負荷がかかります。各拡張機能が独自の状態、UIコンポーネント、イベントリスナーを維持します。複数タブの単一拡張機能はリソースを効率的に共有し、メモリフットプリントを削減します。

APIオーバーヘッドの低減: Burpの拡張機能APIは、ロードされたすべての拡張機能からのコールバックを処理します。10以上の拡張機能がある場合、各HTTPリクエストはすべての拡張機能でコールバックをトリガーし、乗算的なオーバーヘッドを生み出します。単一の拡張機能であればコールバックチェーンは1つであり、CPUサイクルが大幅に削減され、応答性が向上します。

共有コンテキスト: 統合されたタブはキャプチャされたトラフィックデータを共有するため、重複処理が不要になります。Recon タブは一度キャプチャすれば、他のすべてのタブ(Fuzzer、Auth Replay、Passive Discovery など)はリクエストを再パースすることなく、同じデータセットで動作します。

高速起動: 1つの拡張機能のロードは、10以上の拡張機能をロードするよりもはるかに高速です。BurpはUIコンポーネントの初期化、コールバックの登録、リソースの割り当てを一度だけ行います。

安定性の向上: 拡張機能が少なければ、潜在的な競合、バージョンの不一致、互換性の問題も少なくなります。単一のコードベースはテスト、デバッグ、メンテナンスが容易です。

この設計思想は、パフォーマンスとユーザーエクスペリエンスを優先し、そうでなければ複雑なマルチ拡張機能のセットアップが必要となる、包括的なAPIセキュリティテスト機能を提供します。
目次

  • BurpAPISecuritySuite
    • なぜ複数タブの単一拡張機能なのか?
    • 目次
    • スクリーンショット
      • メインインターフェース
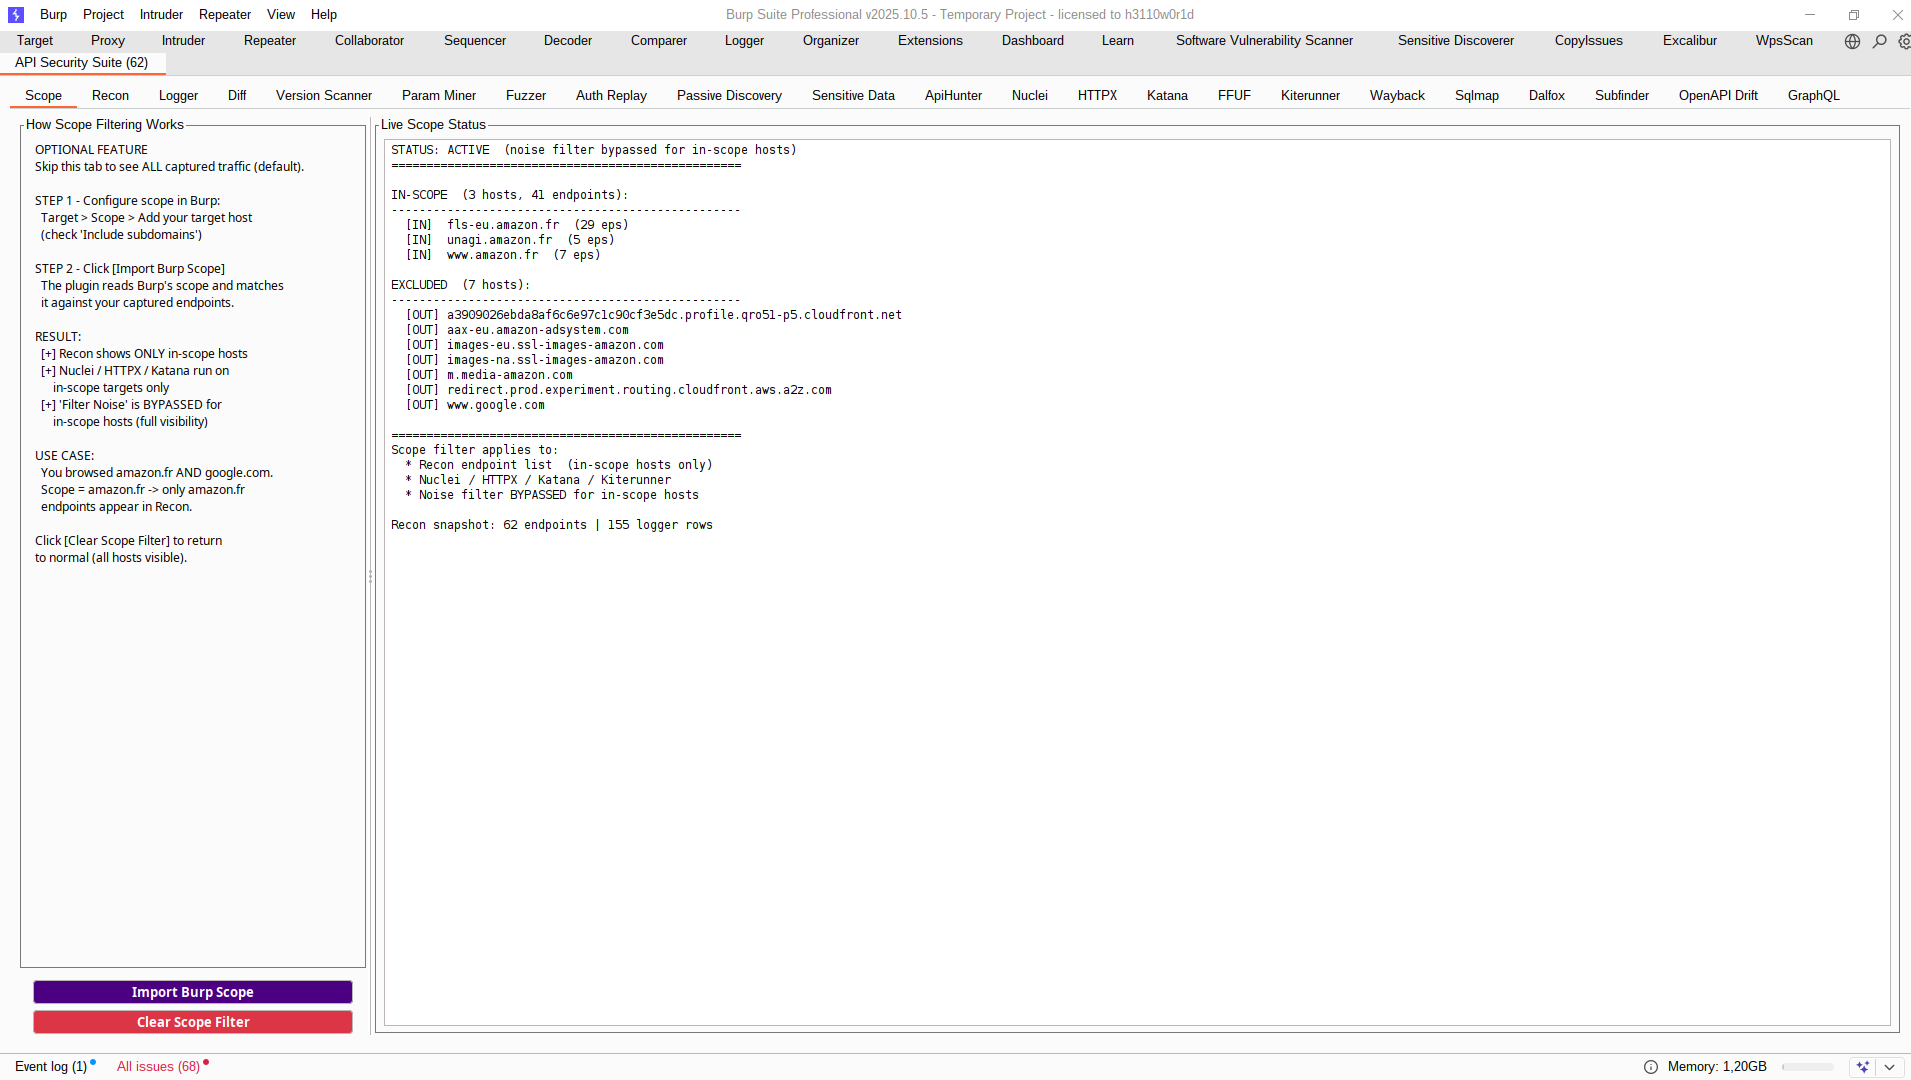
      • Scope タブ
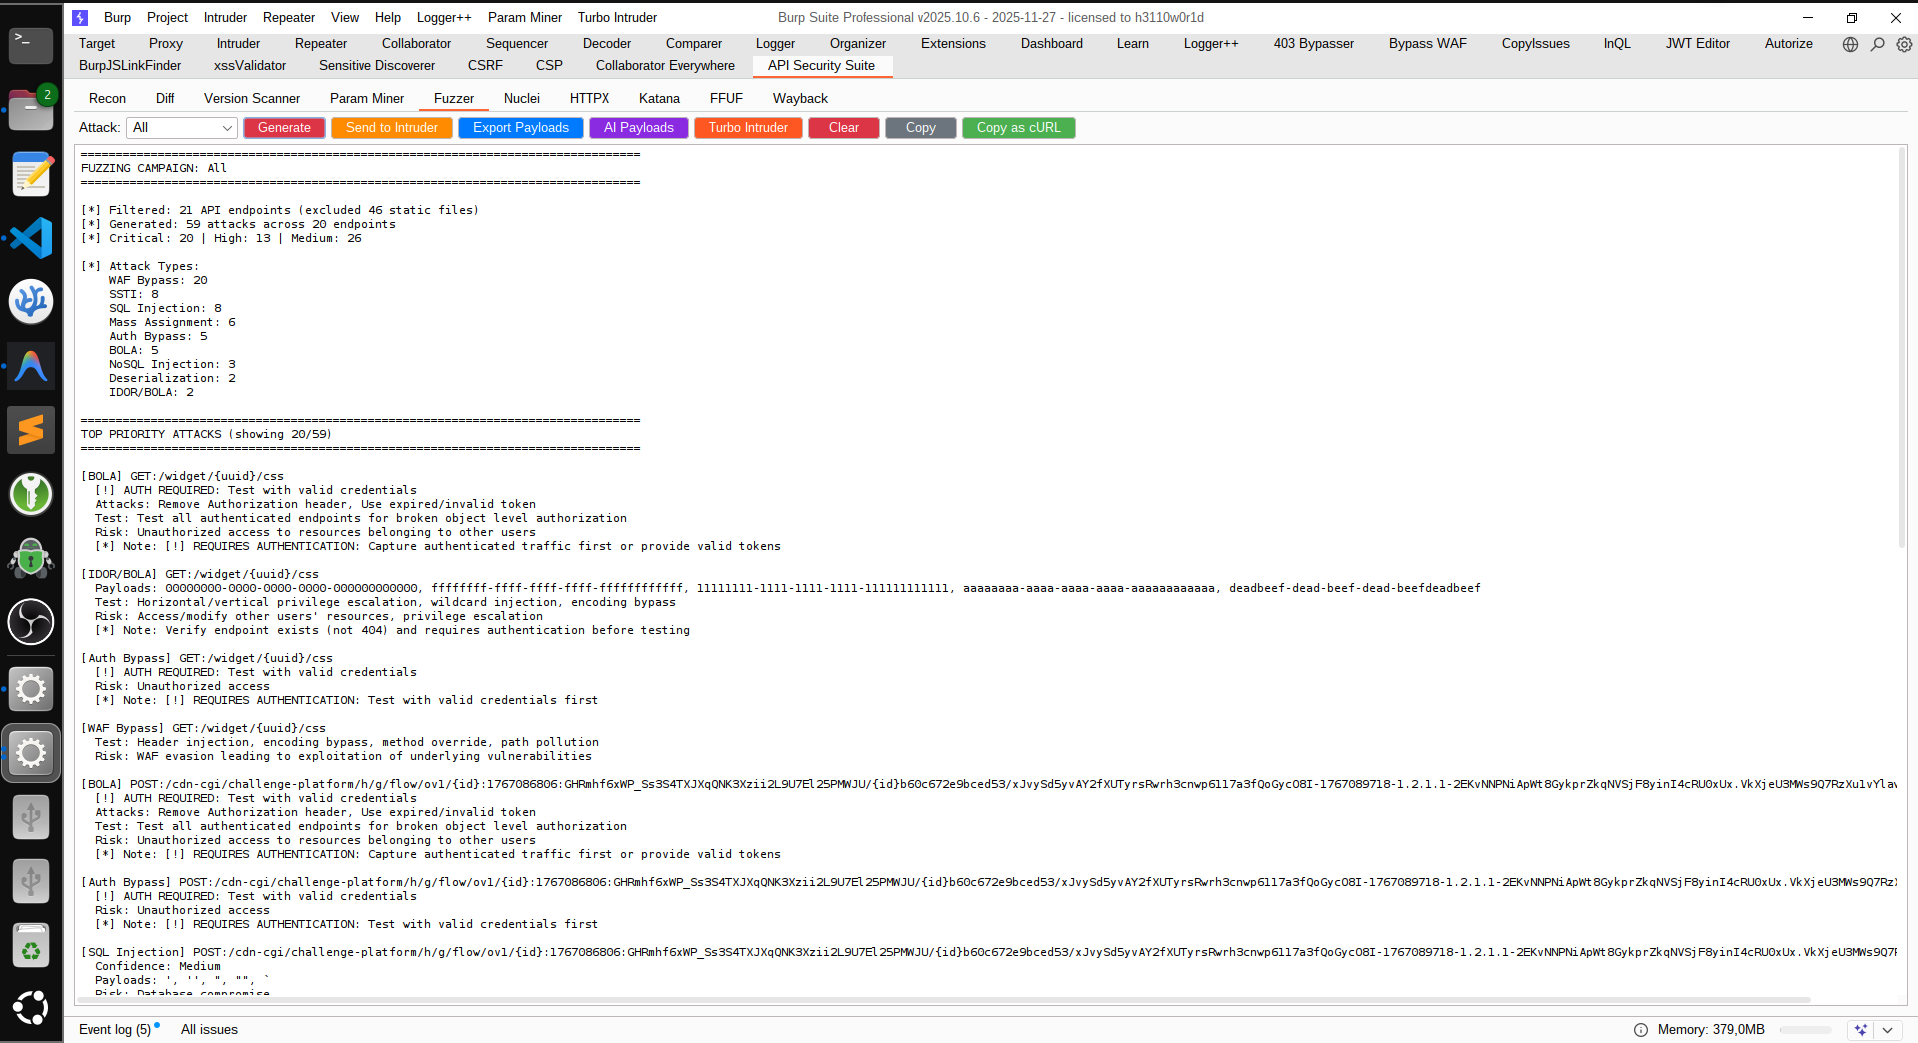
      • Fuzzer タブ
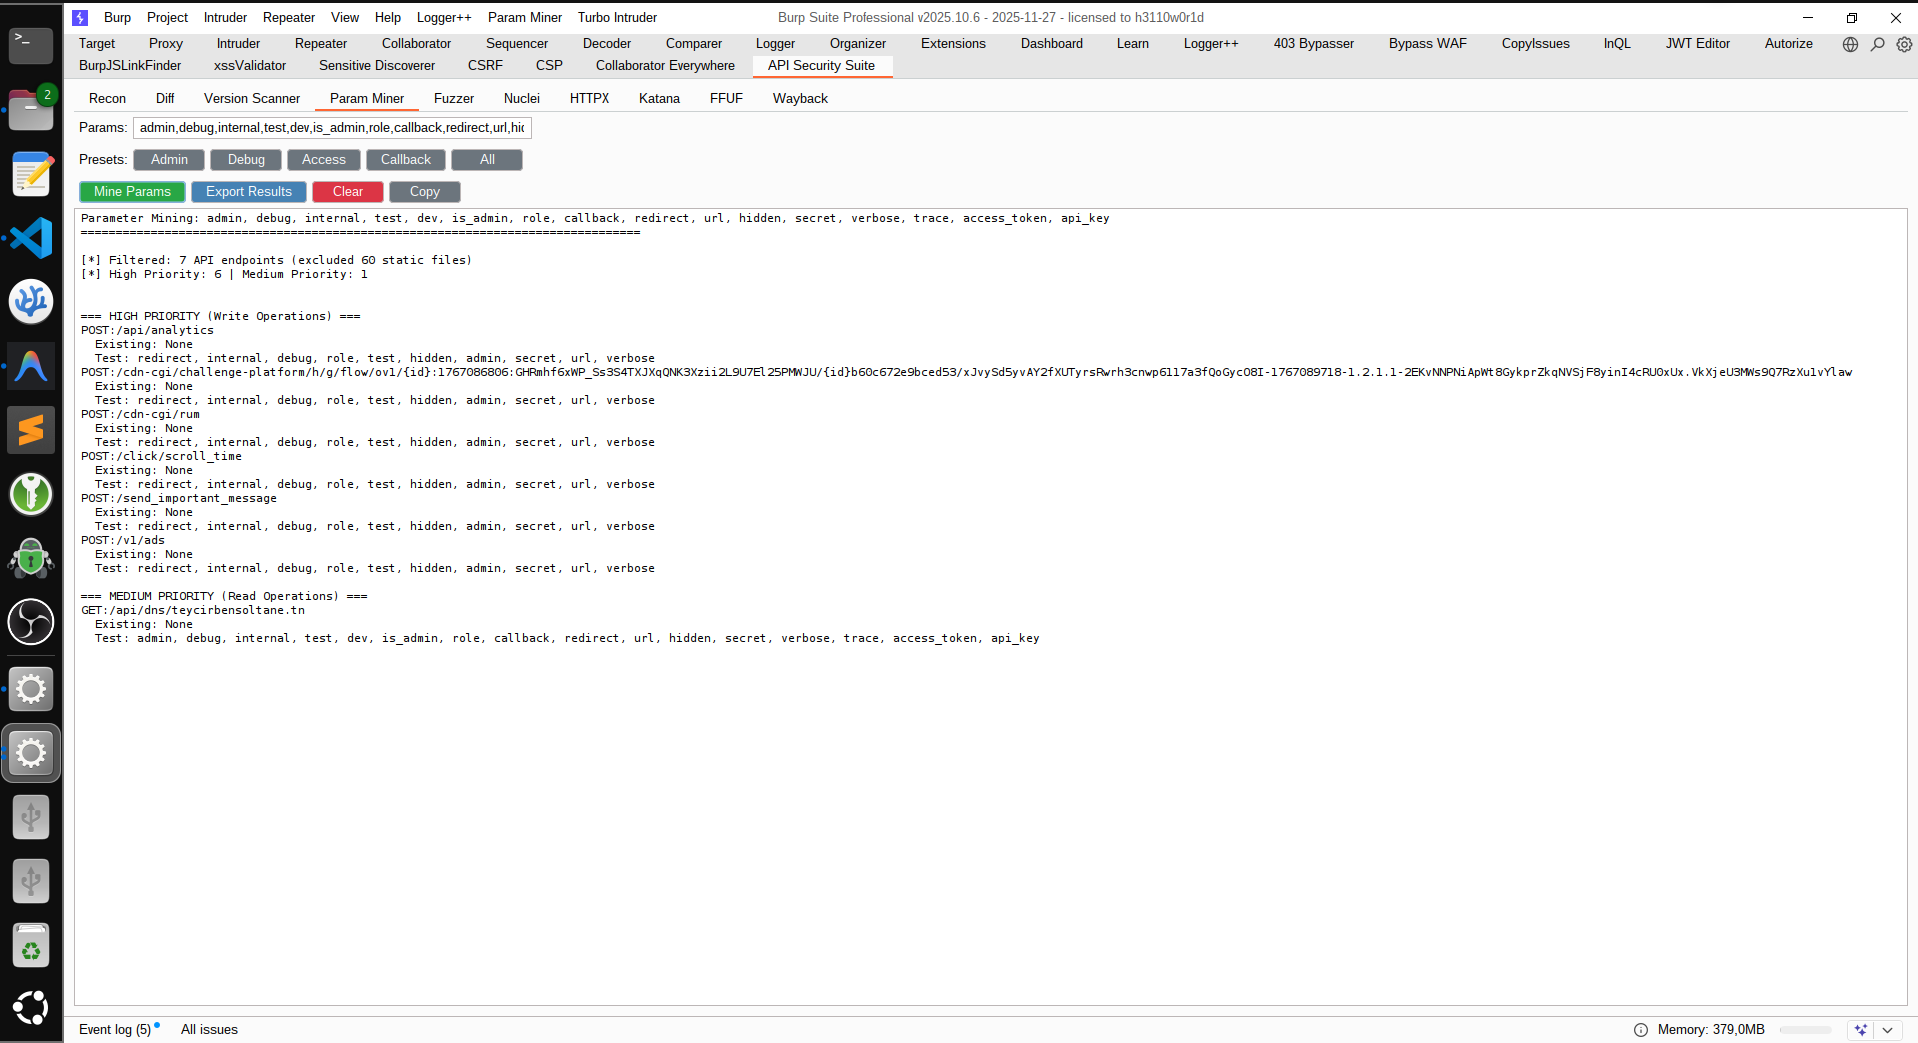
      • パラメータ分析
      • Diff ビュー
      • ApiHunter タブ
      • Nuclei タブ
      • Katana タブ
      • HTTPX タブ
      • FFUF タブ
      • Wayback タブ
      • エクスポートオプション
      • Turbo Intruder エクスポート
      • バージョン情報
    • 目的
    • 主な機能
      • 🎯 偵察
      • ⚡ 高度なファジング
      • 🔍 発見ツール
      • 🚀 エクスポートと統合
    • 類似ツールとの比較
      • BurpAPISecuritySuite を選ぶ理由
    • インストール
    • 要件
    • 使い方
      • 基本的なワークフロー
      • タブ概要
        • 1. Scope タブ
        • 2. Recon タブ
        • Logger タブ
        • 3. Diff タブ
        • 4. バージョンスキャナタブ
        • 5. Param Miner タブ
        • 6. Fuzzer タブ
        • 7. Auth Replay タブ
        • 8. Passive Discovery タブ
        • 機密データタブ
        • 9. ApiHunter タブ
        • 10. Nuclei タブ
        • 11. HTTPX タブ
        • 12. Katana タブ
        • 13. FFUF タブ
        • 14. Kiterunner タブ
        • 15. Wayback タブ
        • 16. SQLMap 検証タブ
        • 17. Dalfox 検証タブ
        • 18. API Assets タブ
        • 19. OpenAPI Drift タブ
        • 20. GraphQL タブ
    • 高度なファジング機能
      • 検出される攻撃タイプ
      • エクスポートされるデータ構造
    • データとエクスポート
      • キャプチャされるもの
      • エンドポイントごと
      • 分析
    • 統合
      • LLM プロンプト統合
      • コンパニオンリポジトリワークフロー (APIPentesting)
    • ワークフロー例
      • 1. AI 駆動のペイロード生成
      • 2. Turbo Intruder レースコンディション
      • 3. Burp Intruder 自動ポジション設定
      • 出力場所
      • ベストプラクティス
      • 偵察フェーズ
      • ファジングフェーズ
      • AI 統合
      • 自動化
    • 技術情報
      • 技術詳細
      • 制限事項
    • ユースケース
    • ドキュメント
    • FAQ
      • 一般的な質問
      • パフォーマンスと制限
      • ファジングと攻撃
      • 外部ツール
      • セキュリティ注意事項
      • エクスポートと統合
      • トラブルシューティング
      • 高度な使い方
      • 技術ハイライト
    • 💼 プロフェッショナルサービス
      • 注目プロジェクト
      • 提供サービス
    • 貢献
      • 作者
      • ライセンス
    • 変更履歴

スクリーンショット

メインインターフェース

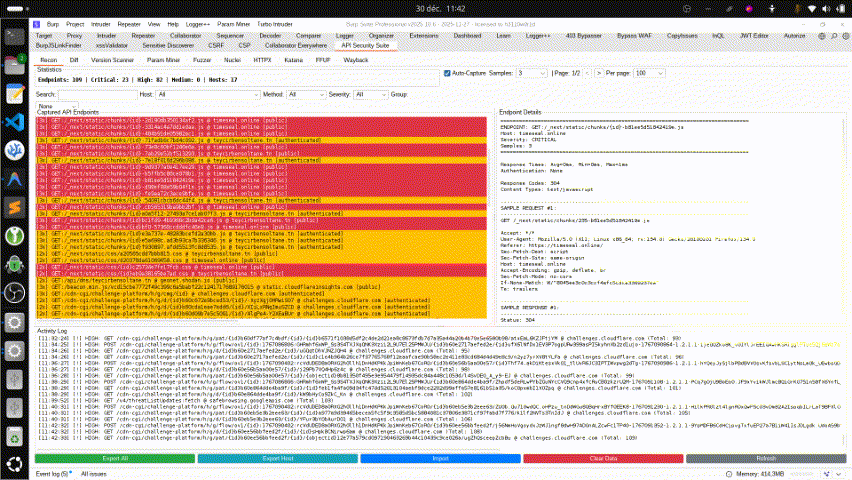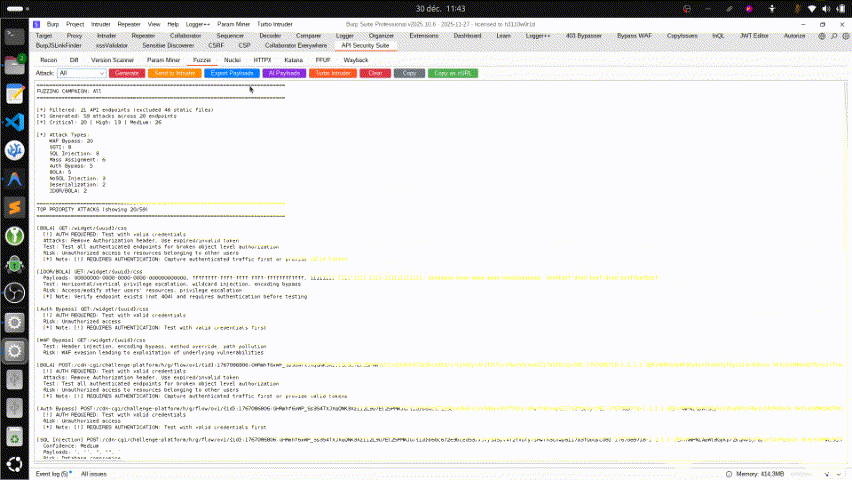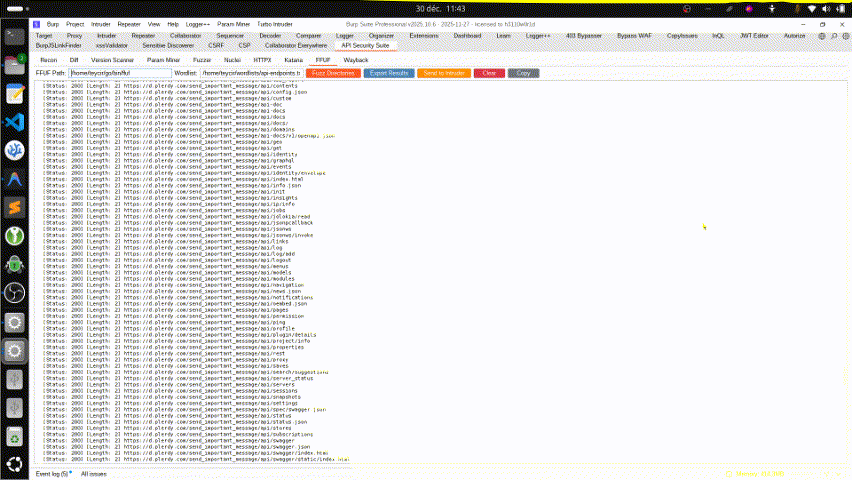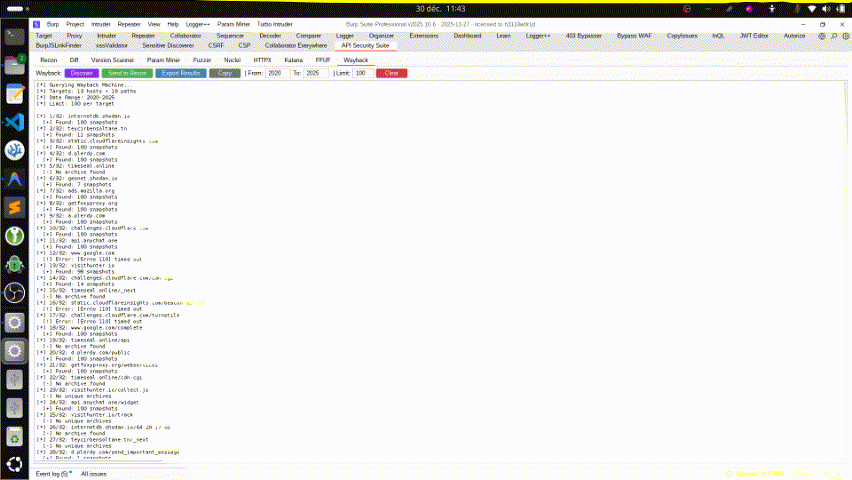
メインスタートページ

Scope タブ

スコープ設定

Fuzzer タブ

Fuzzer インターフェース

パラメータ分析

パラメータ検出

Diff ビュー

Diff 分析

ApiHunter タブ

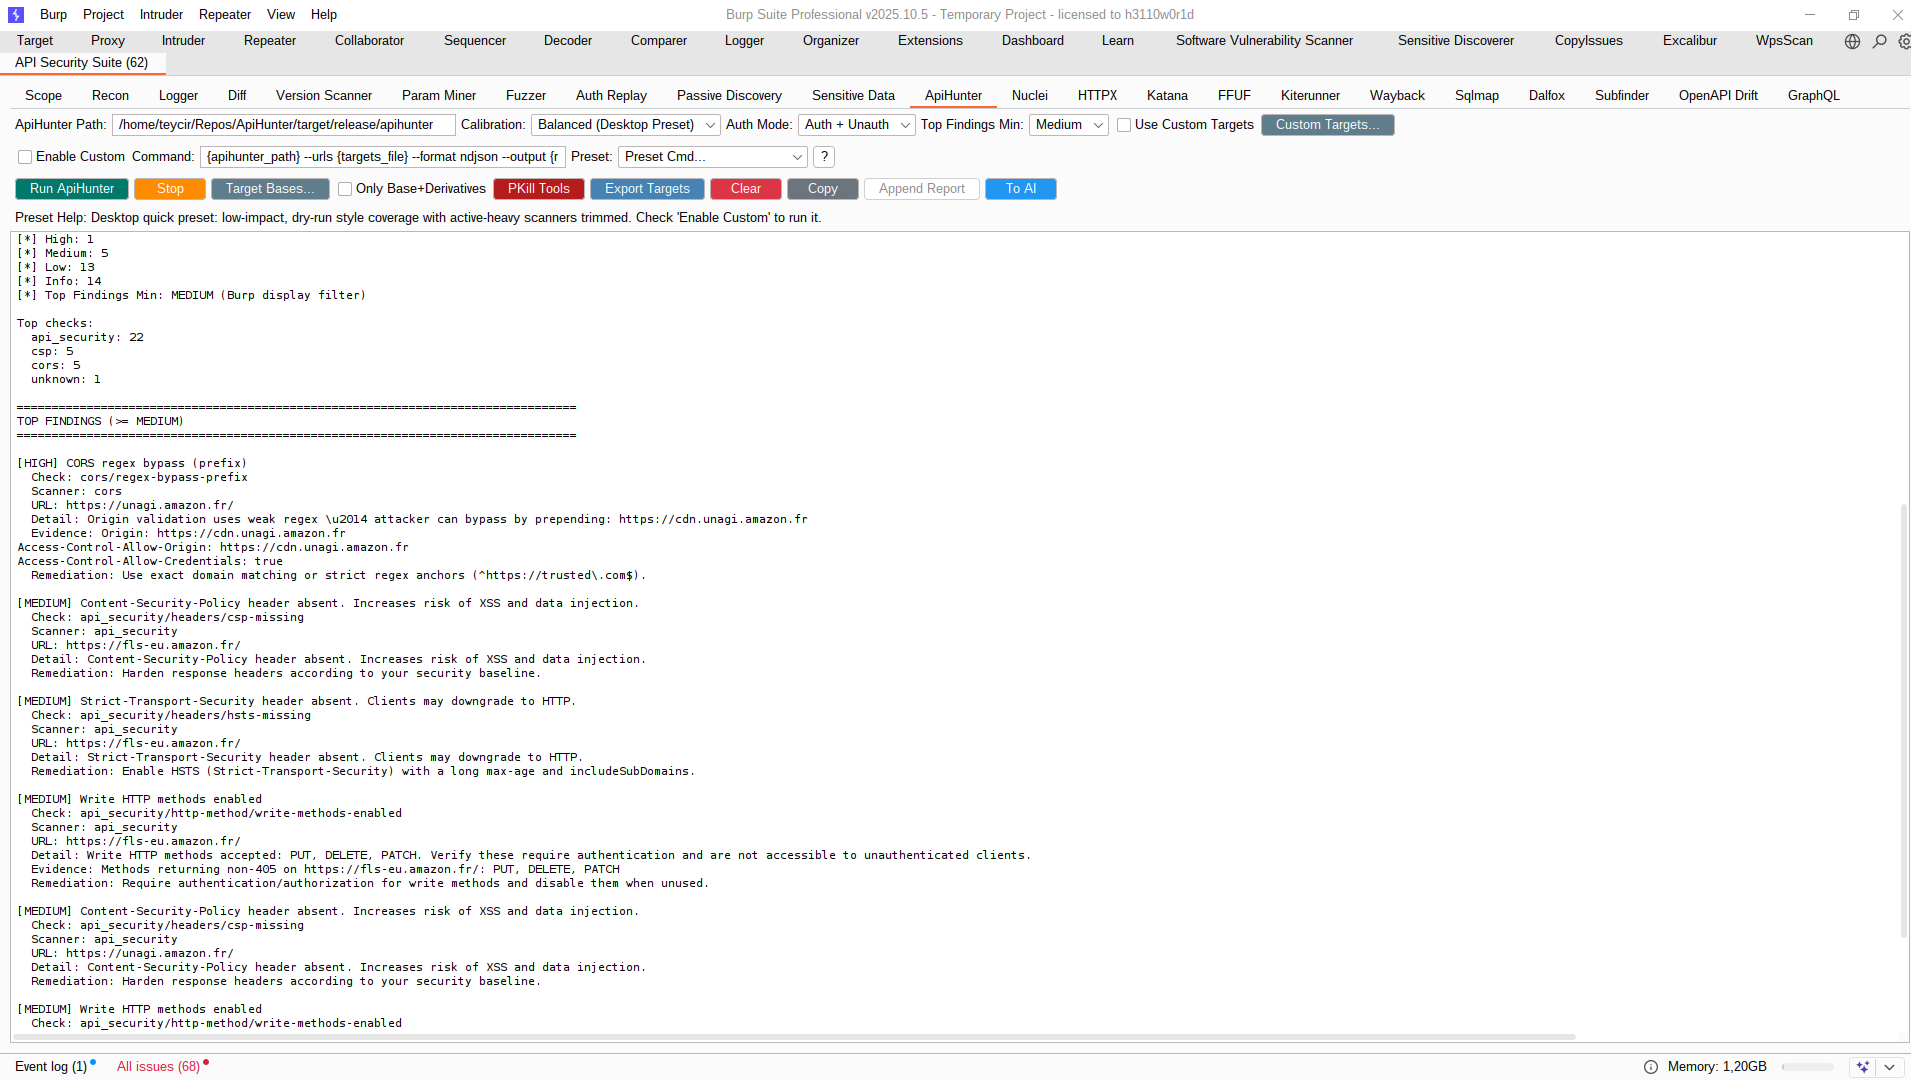
ApiHunter 統合

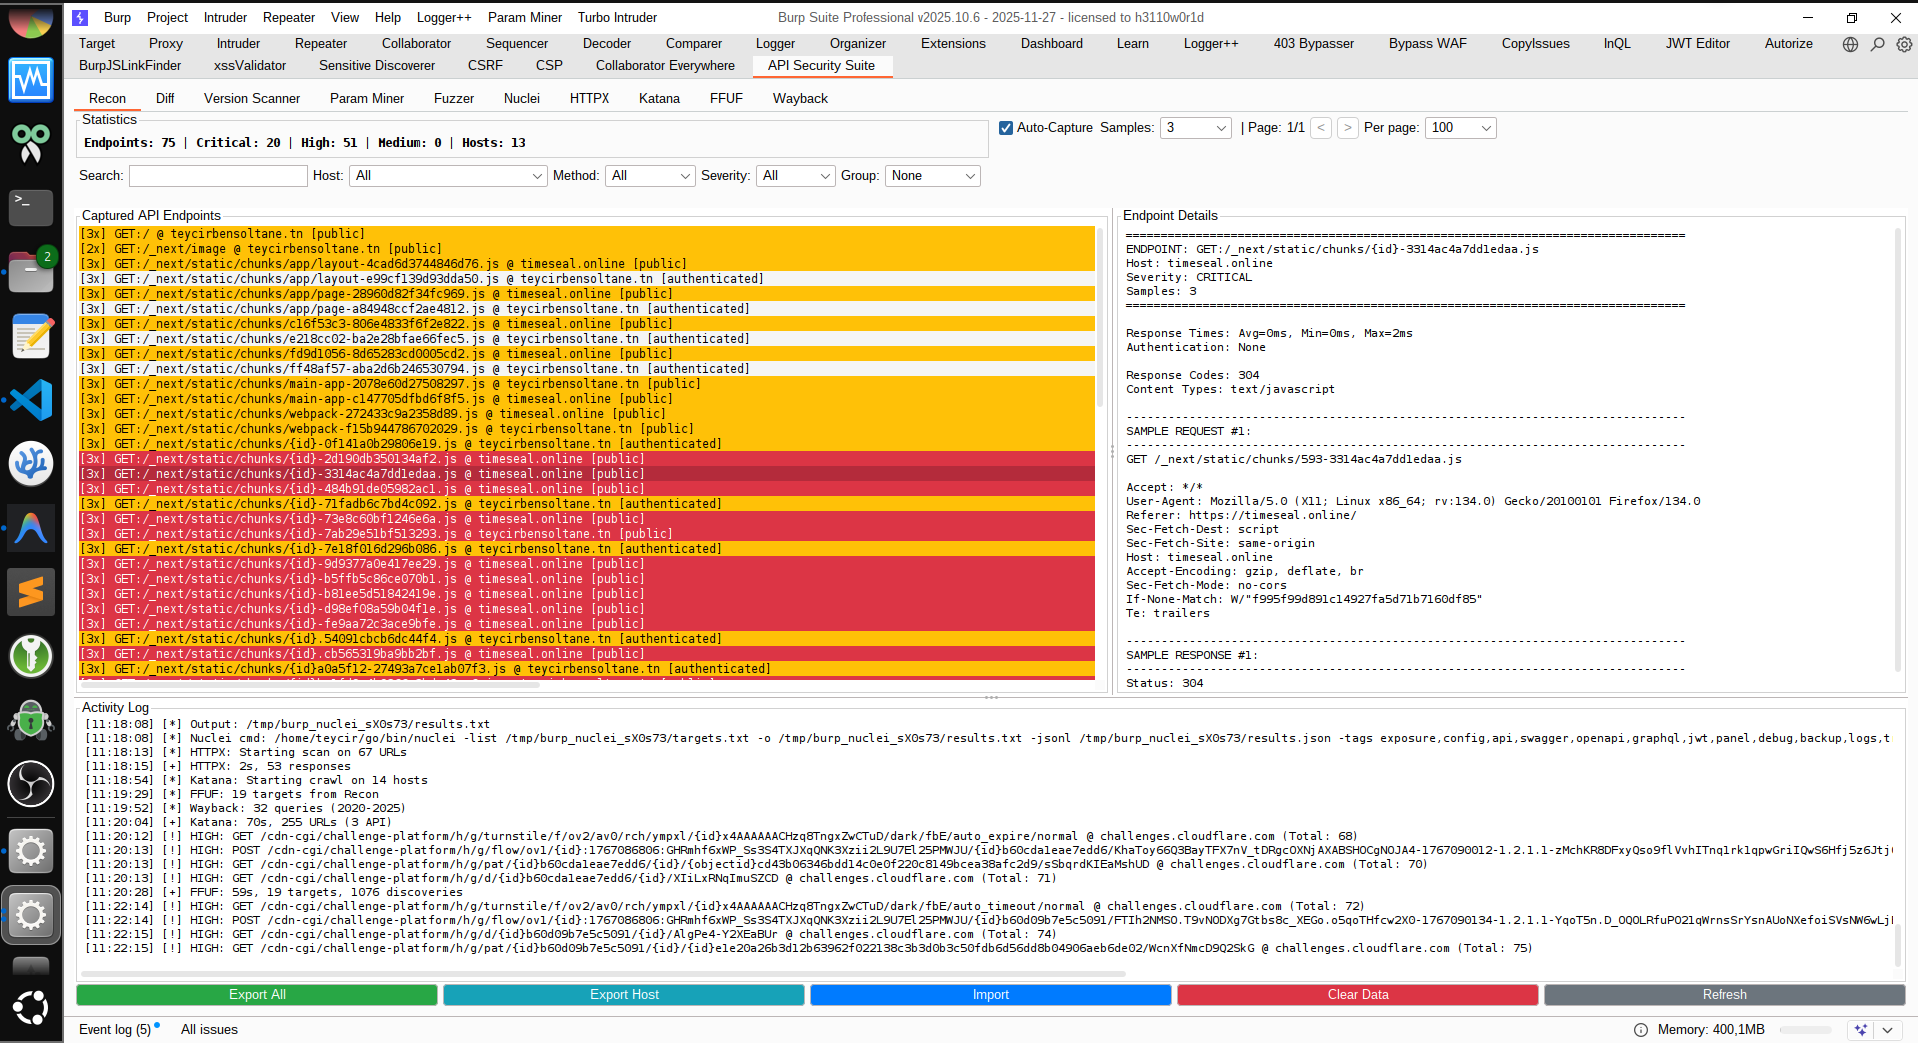
統合されたギャップフィル + ディープサーチランナー。Nuclei/HTTPX/Katana のカバレッジを補完するように調整されています。

注: ApiHunter は MIT ライセンスのオープンソースツールであり、BurpAPISecuritySuite の重要な補完ツールです。他のスキャナーでは見逃されがちな高度なAPI偵察機能を提供します。インストールと使用方法については https://github.com/Teycir/ApiHunter を参照してください。
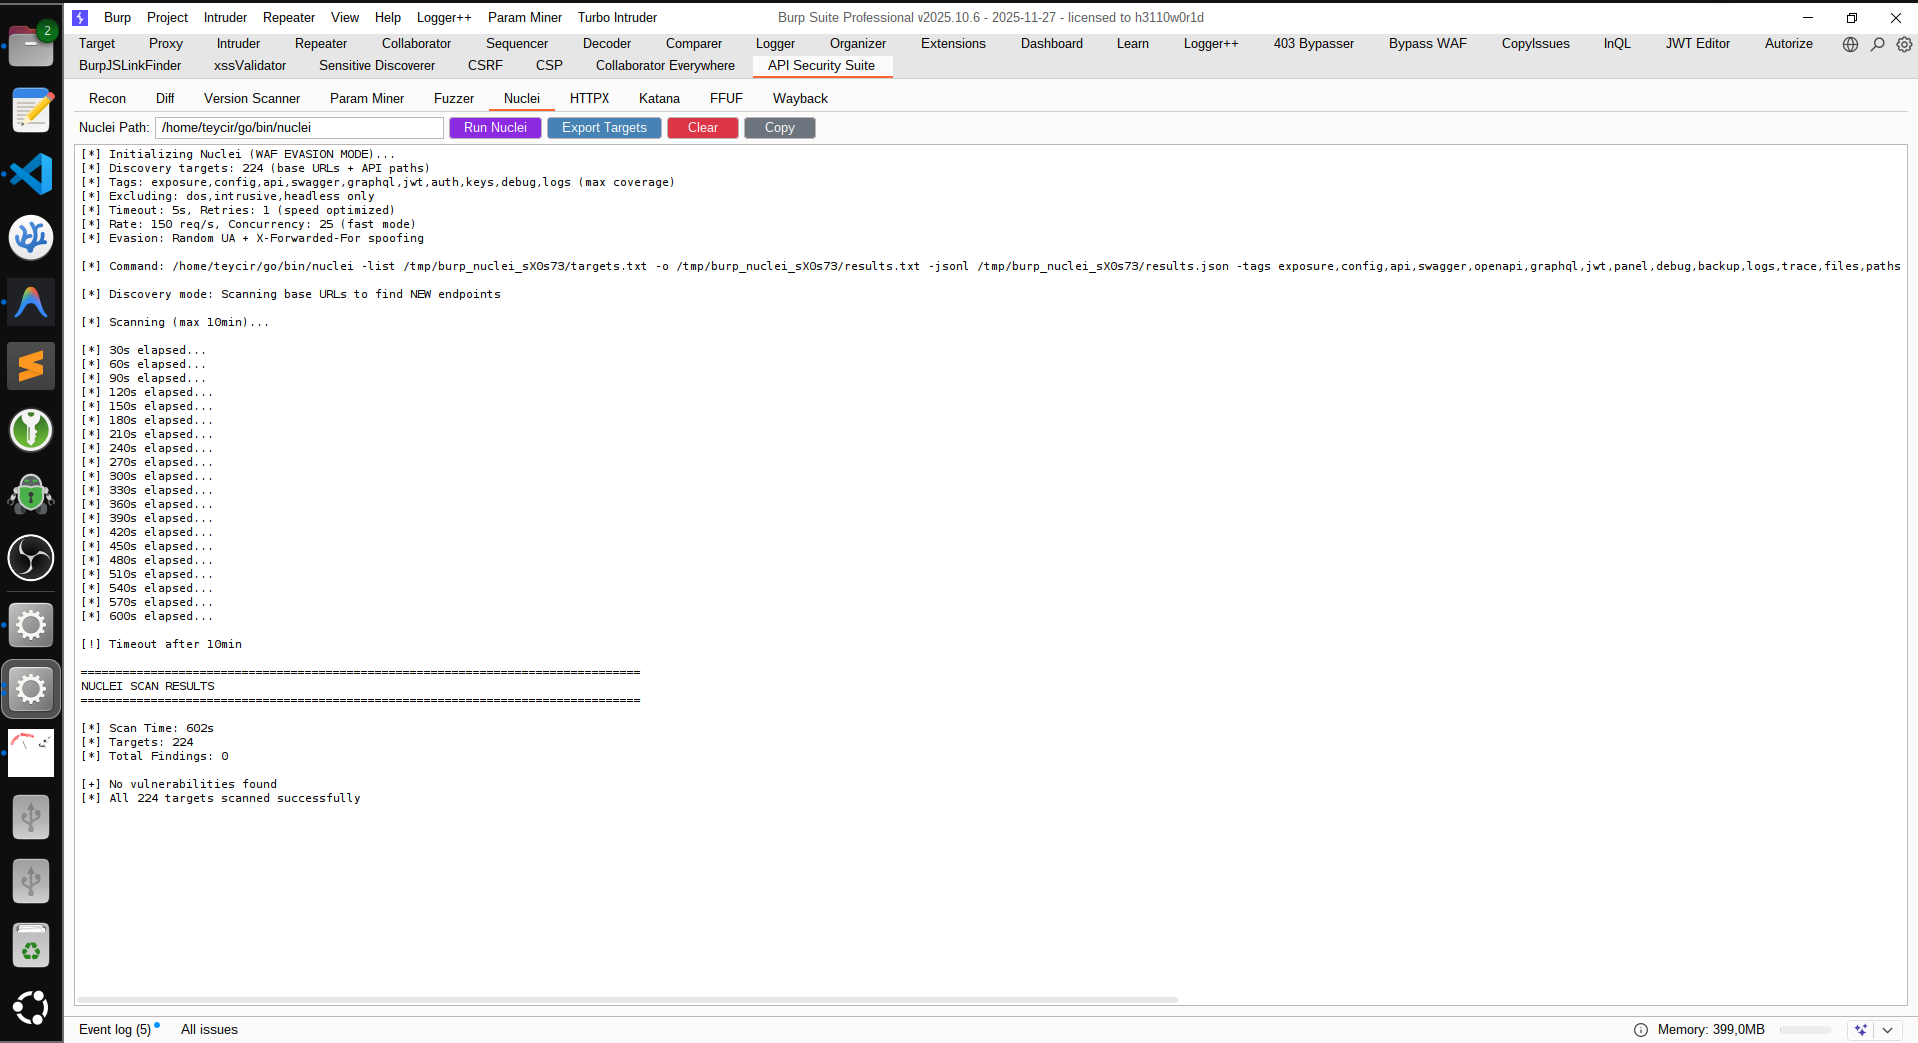
Nuclei タブ

Nuclei 統合

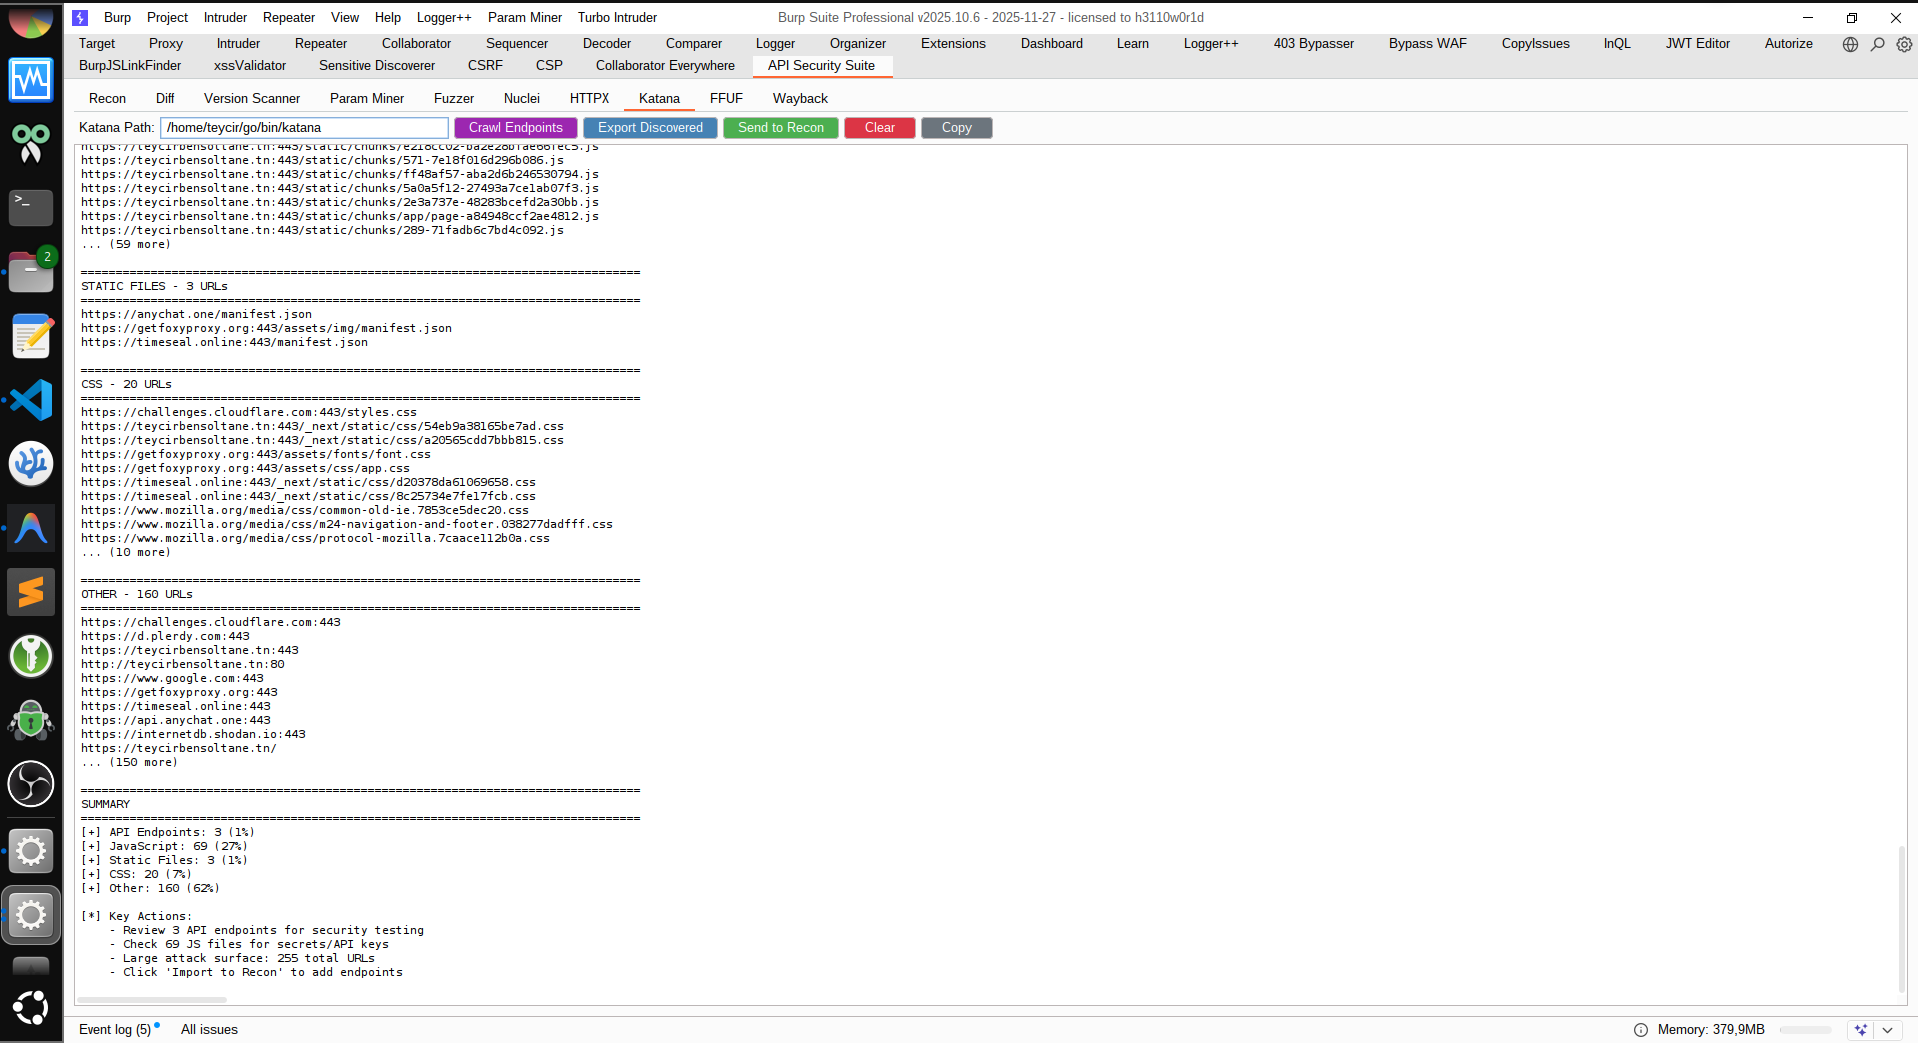
Katana タブ

Katana 統合

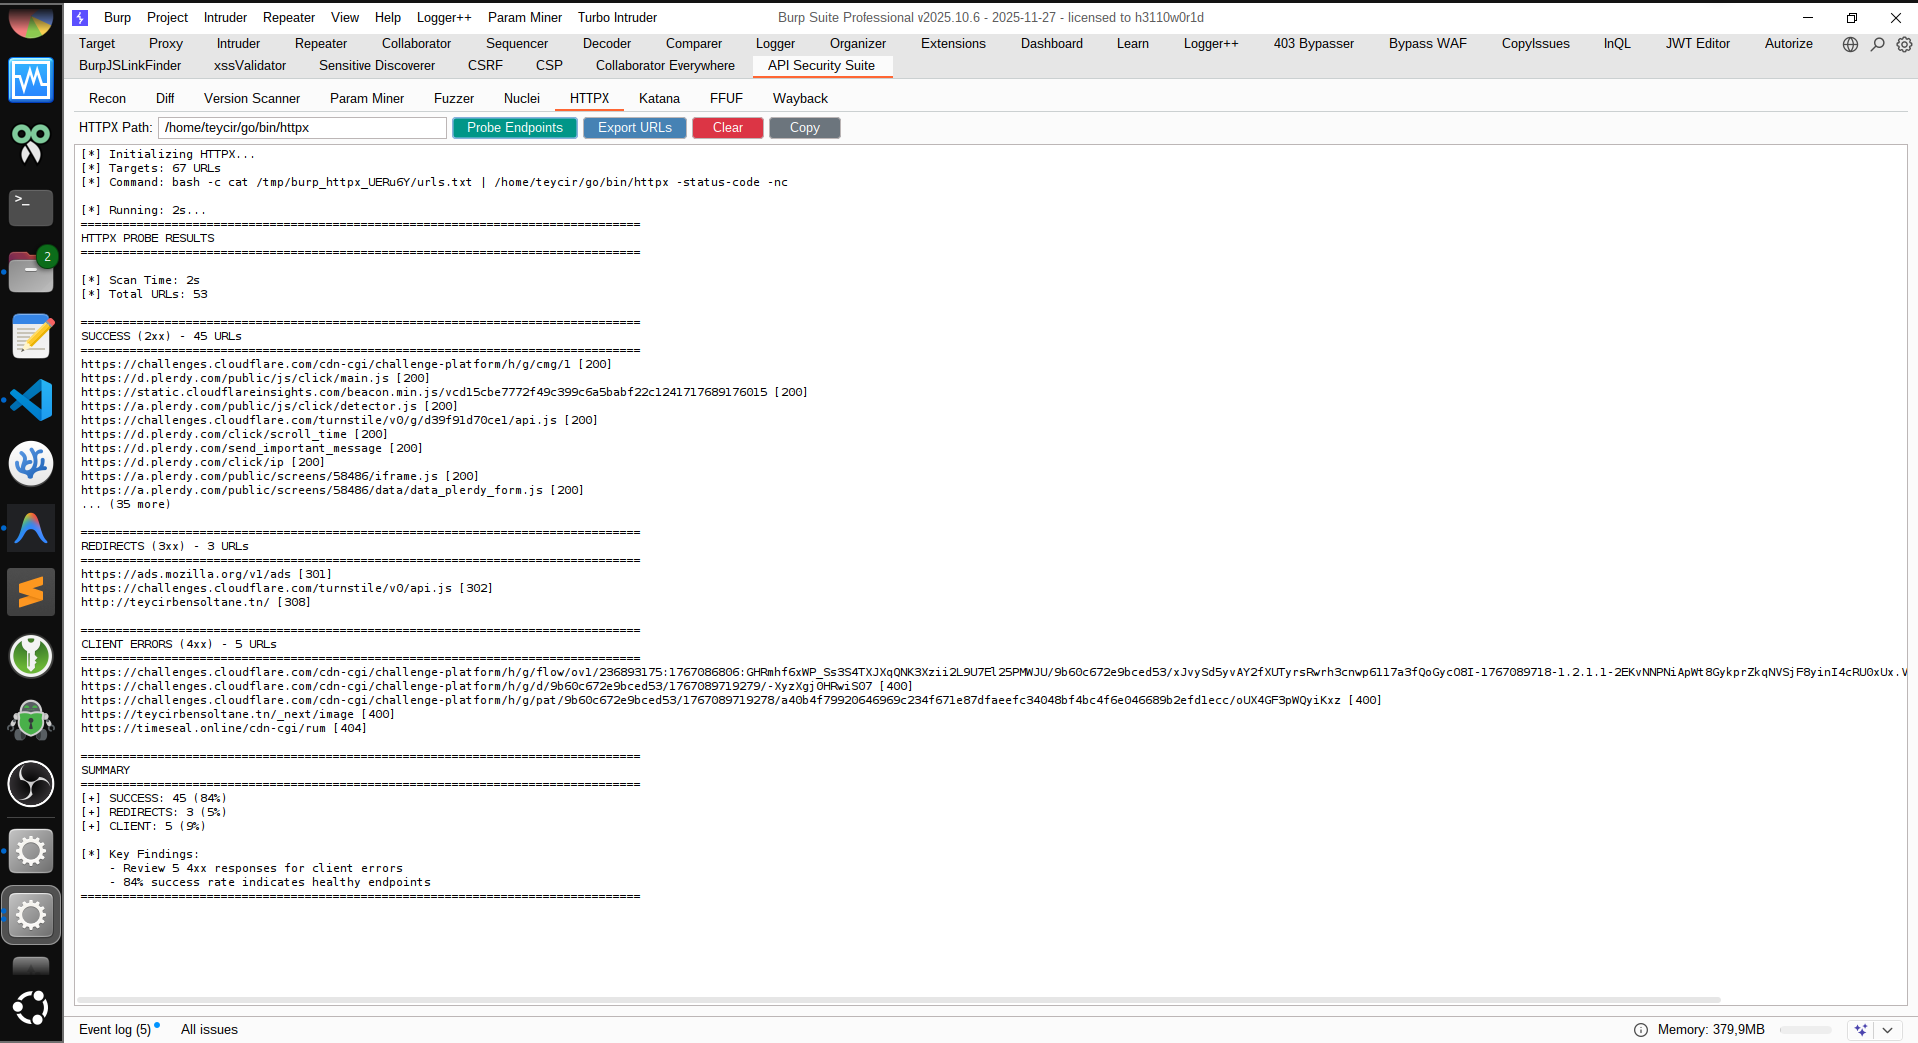
HTTPX タブ

HTTPX 統合

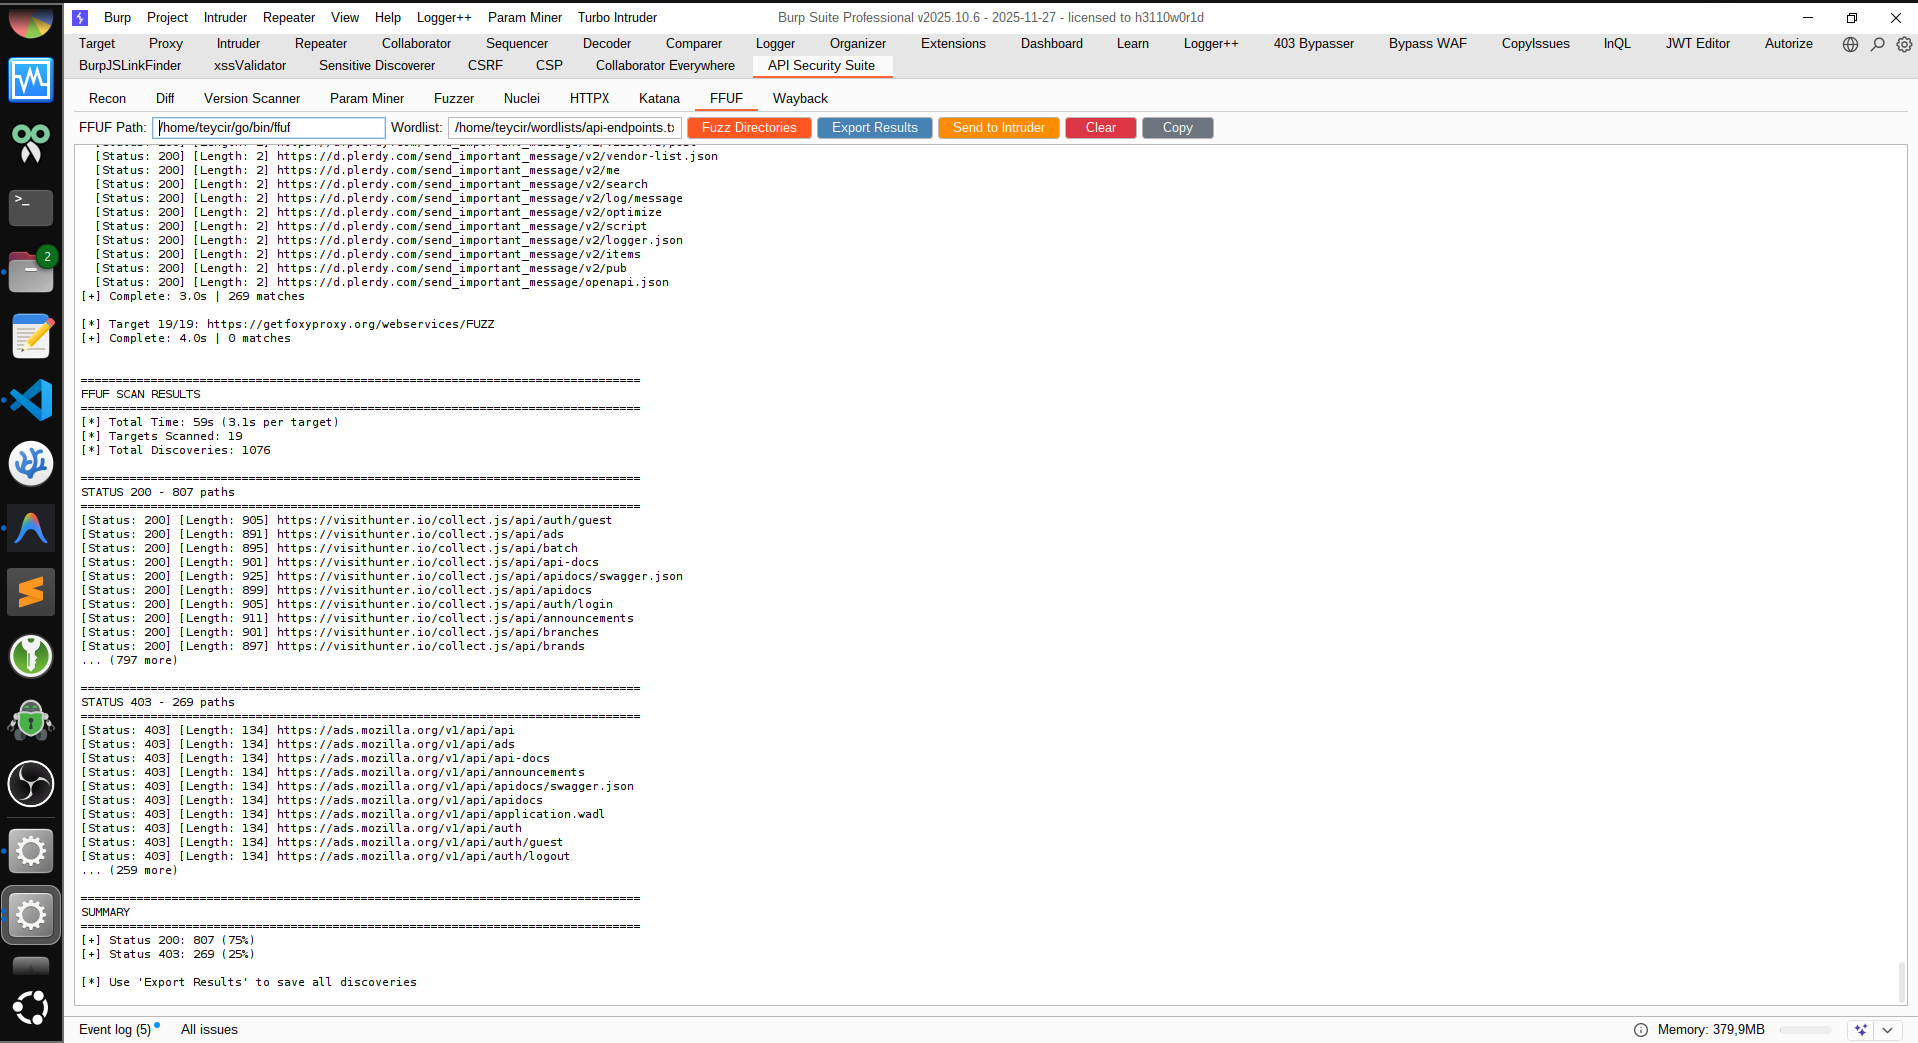
FFUF タブ

FFUF 統合

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    398
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    259
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    257

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →