
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
SimpleRmiDiscoverer — シンプルなJMX RMIスキャニングツール | Kitploit
ツール/GitHubGitHub/marcin-wolak/simplermidiscoverer
脆弱性スキャナーAPIセキュリティテスト情報収集ペネトレーションテスト設定ミス
GitHubmarcin-wolak/simplermidiscoverer

SimpleRmiDiscoverer

シンプルなJMX RMIスキャニングツール

リポジトリを見る
411312年前未レビュー
共有

SimpleRmiDiscoverer

シンプルな JMX RMI スキャンツール

完全なコード: https://github.com/marcin-wolak/SimpleRmiDiscoverer/blob/master/SimpleRmiDiscoverer.java

このツールは、公開された Java JMX に対して以下のオプションを提供します:

  • RMI レジストリから JMX エンドポイント (IP/名前と TCP ポート) を抽出します (-d, --dumponly を使用)
  • 上記の RMI レジストリから抽出した IP/名前と TCP ポートに対して、JMX オブジェクトがユーザー/パスワードで保護されているか確認します
  • 上記の RMI レジストリから抽出した TCP ポートと、RMI レジストリの IP/名前自体に対して、JMX がユーザー/パスワードで保護されているか確認し、RMI レジストリから抽出した IP/名前を無視します (-i, --ignore を使用)

前提条件

  • [Apache Commons] (https://commons.apache.org/) (コマンドライン引数の解析用)

    $ javac -cp commons-cli-1.6.0/commons-cli-1.6.0.jar SimpleRmiDiscoverer.java

使用方法

SimpleRmiDiscoverer [-d] [-h] -H RMI-HOST-IP [-i] -P RMI-HOST-TCP-PORT

SimpleRmiDiscoverer は RMI レジストリから JMX の host:port エンドポイントを抽出し、資格情報なしで管理アプレット (MLet) を使用して悪用可能かどうかを確認します。

各オプション:

  • -d,--dumponly 資格情報なしでの JMX の悪用可能性を確認せずに、RMI レジストリからエンドポイント host:port を抽出します。

  • -h,--help ツールのヘルプを表示します。

  • -H,--host 照会する RMI レジストリの IP。

  • -i,--ignore メソッド呼び出しには RMI レジストリの IP を使用します。レジストリダンプのエンドポイント (IP) を無視します。

  • -P,--port 照会する RMI レジストリの TCP ポート。

使用例:

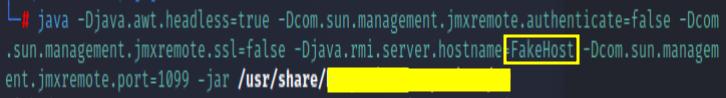
以下のプロパティで実行されている JVM アプレットを想定します: スクリーンショット1

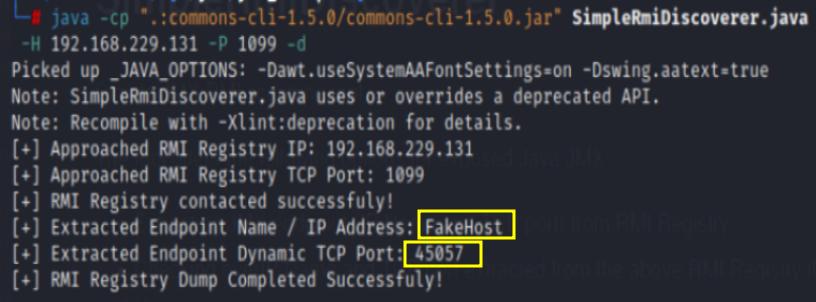
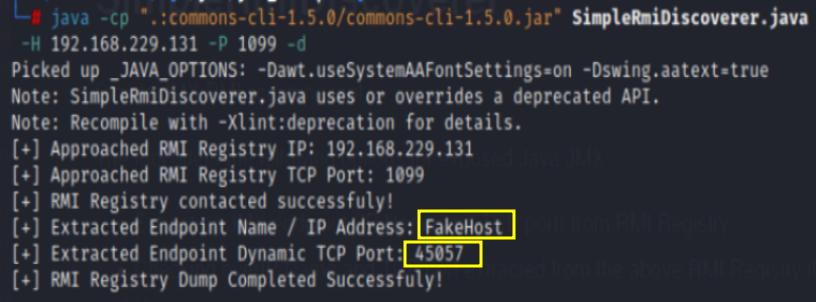
RMI レジストリのダンプ (-d, --dumponly) オプションを実行すると、以下の結果が得られます: スクリーンショット2
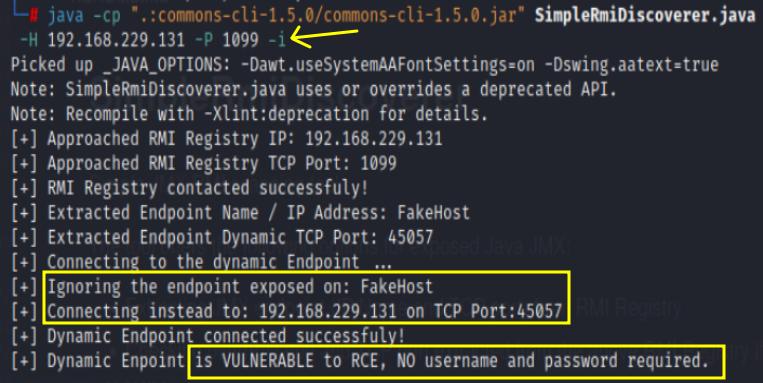
ホスト (192.168.229.131) が脆弱かどうかを確認するには、この場合 -i, --ignore オプションを使用する必要があります。 これにより、"FakeHost" を無視し、代わりに 192.168.229.131 を、先ほど RMI レジストリから抽出した動的 TCP ポート (45057) とともに使用できます: スクリーンショット3
詳細については、私のブログを確認してください: https://marcin-wolak.medium.com/

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    405
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    261
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →